
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 squid-cache/squid
Squid Web Proxy Cache - Codice Sorgente
 facebookincubator/bpfjailer
Controllo di accesso obbligatorio e jailer basati su eBPF LSM
 certbot/certbot
Certbot è lo strumento di EFF per ottenere certificati da Let's Encrypt e abilitare (opzionalmente) HTTPS automaticamente sul tuo server. Può anche…
 northpolesec/santa
Un sistema di autorizzazione all'accesso a binari e file per macOS.
 strongswan/strongswan
strongSwan - VPN basata su IPsec
 saml-toolkits/ruby-saml
Libreria Ruby che implementa il lato SAML Service Provider dell'SSO, gestendo richieste di autenticazione, validazione delle risposte, controlli…
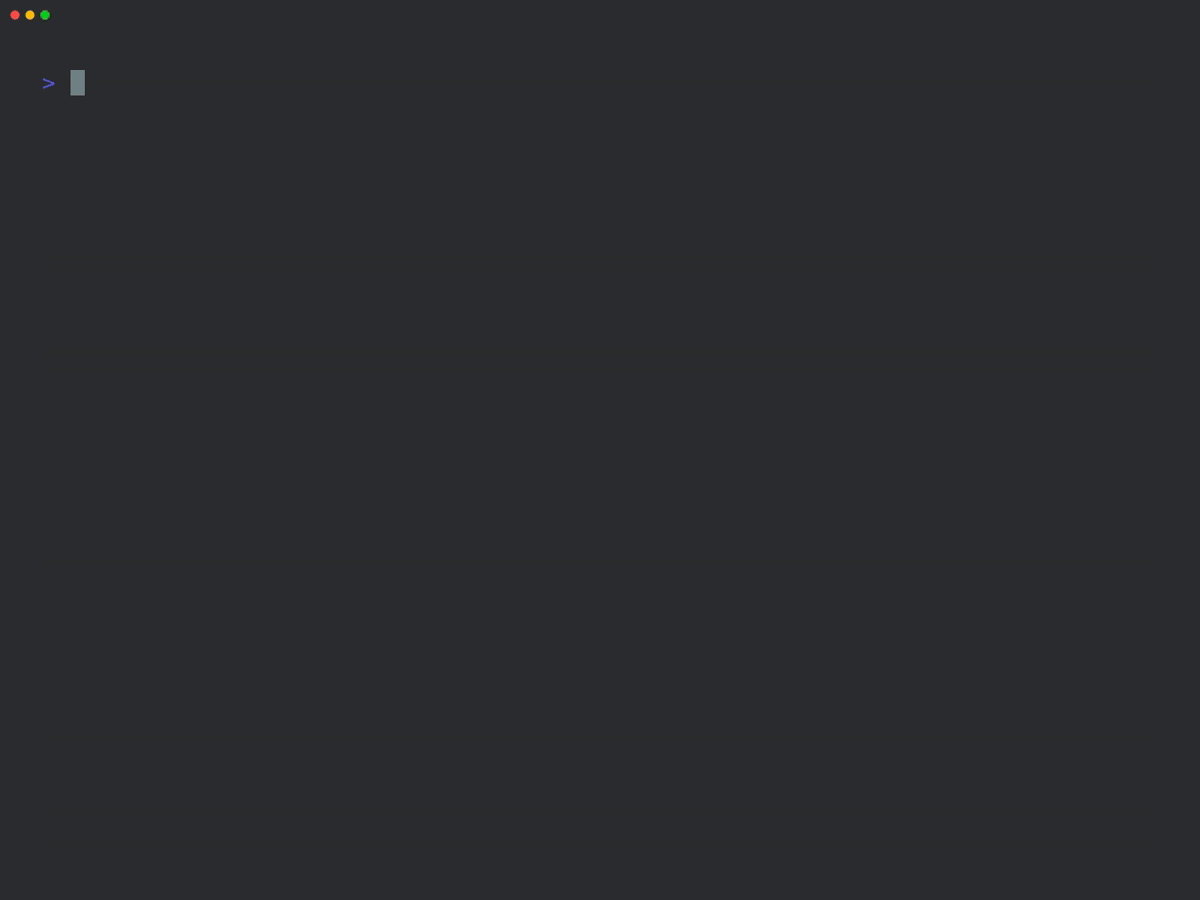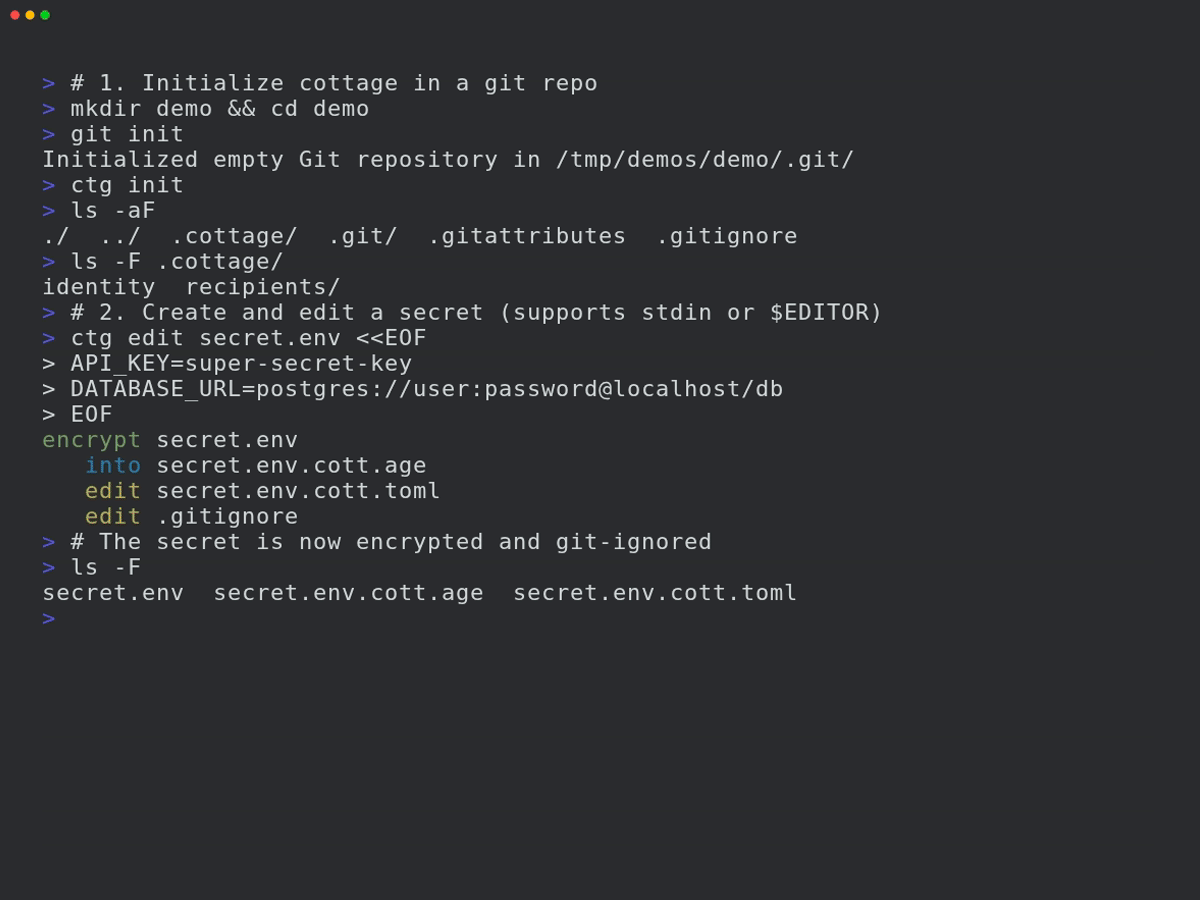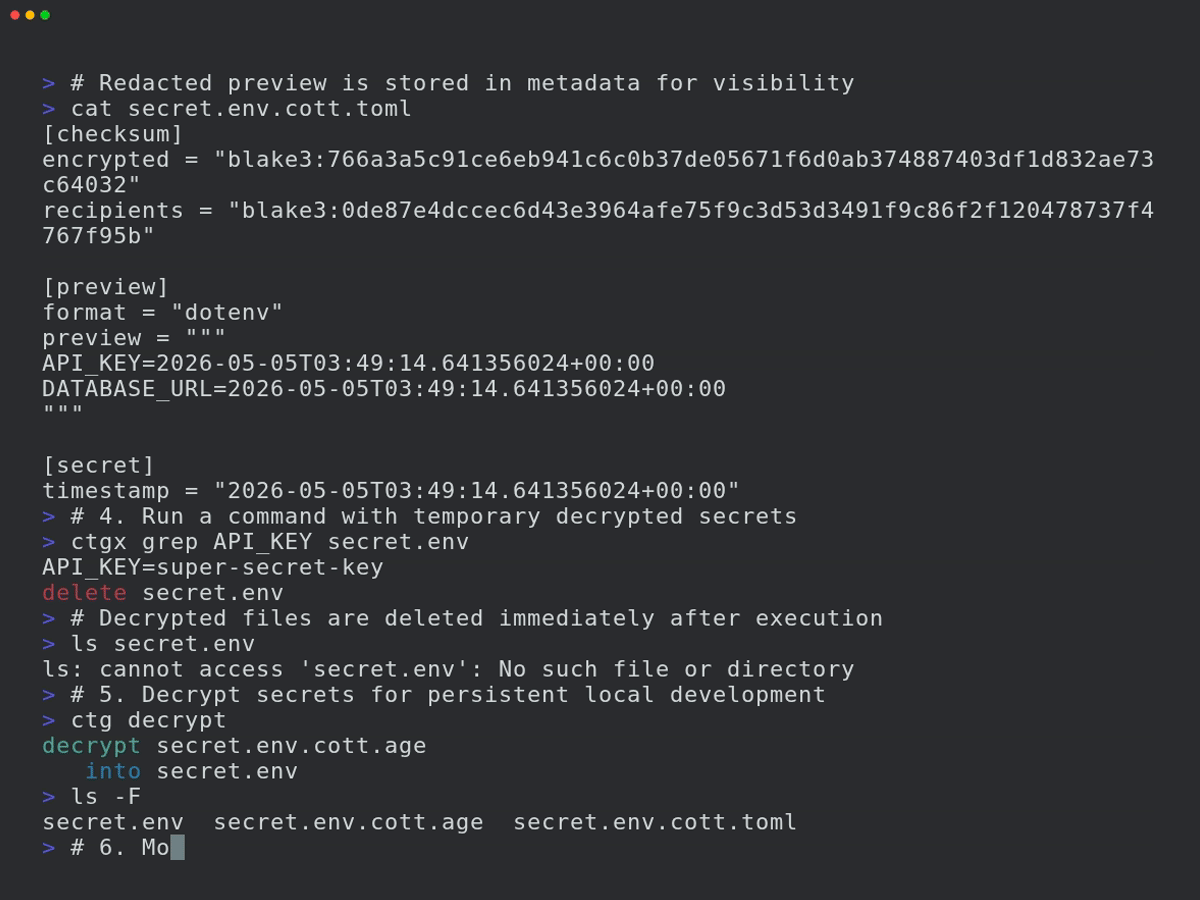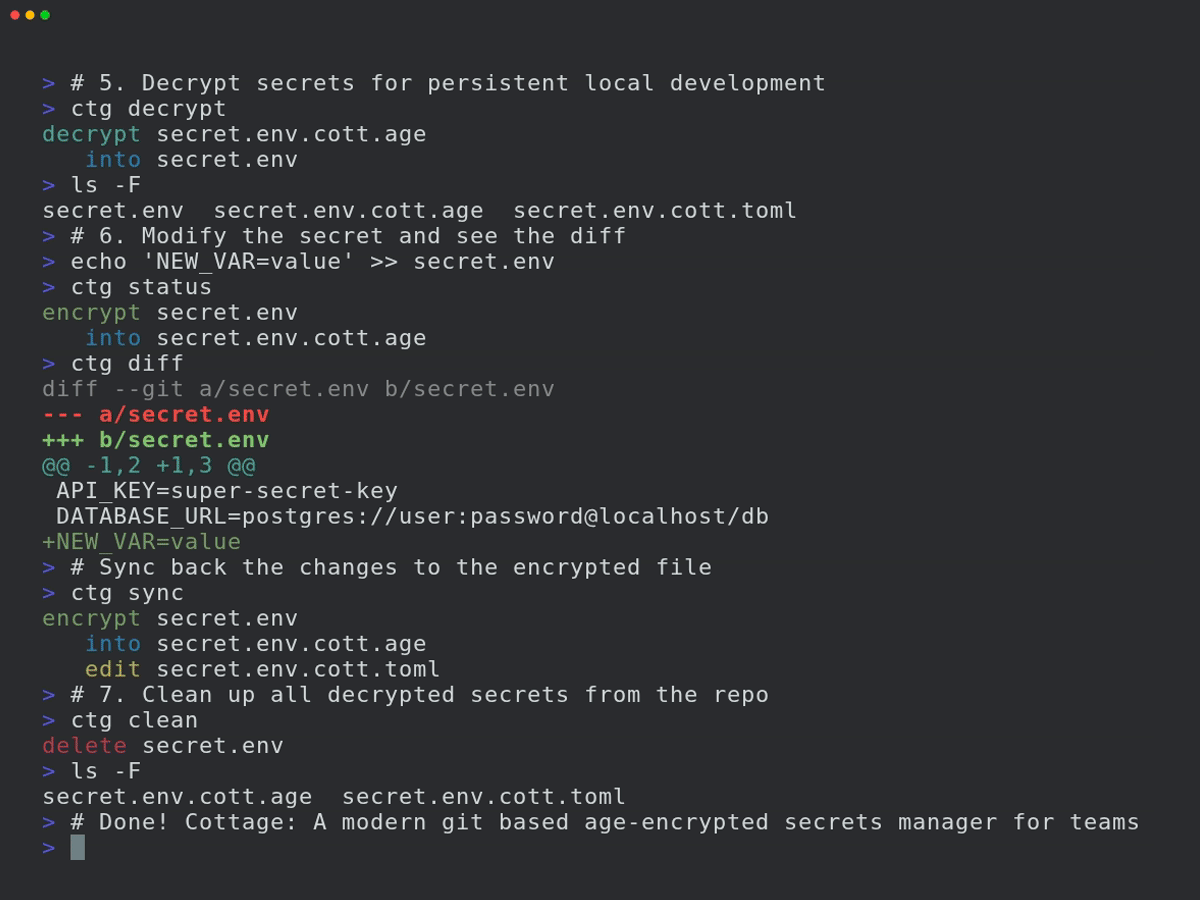 sayanarijit/cottage
Un moderno gestore di segreti per team, basato su git e cifrato con age.
 dani-garcia/vaultwarden
Server non ufficiale compatibile con Bitwarden scritto in Rust, precedentemente noto come bitwarden_rs
 abraxas/sqlite-fj-using-auth
SQLite 3.53.4 - Alta - Locale - Privilegio residuo - FULL JOIN USING salta sqlite3AuthRead
 abraxas/proftpd-sftp-copy-file-write
ProFTPD 1.3.9d - Alta - Remota - Privilegi residui / Scrittura file - La copia file SFTP salta la scrittura sulla destinazione
 abraxas/openmeetings-stale-install-admin
Apache OpenMeetings 9.1.0 - High - Remote - Privilege leftover - stale /install wizard inserts second ADMIN
 abraxas/opnsense-uidfield-system-uid0
OPNsense 26.7.6 - Alta - Remota - Privilegio residuo - UidField uid 0
 abraxas/opnsense-captive-lastseen-roam
OPNsense 26.7.6 - Alto - Remoto - Bypass dell'accesso alla rete - captive lastseen roam
 abraxas/openmeetings-soap-user-rights
Apache OpenMeetings 9.1.0 - High - Remote - Privilege leftover - SOAP POST /user copies UserDTO.rights including ADMIN
 abraxas/nextcloud-webhook-tokenneeded
Nextcloud 35.0.0 — un amministratore con delega Webhooks può generare una password applicativa admin della durata di 1h tramite l'aggiornamento del…
 abraxas/nextcloud-ldap-put-isadmin
Nextcloud 35.0.0 — un admin Users delegato può modificare tramite PUT un admin promosso da LDAP che PATCH rifiuta correttamente
 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 - Alta - SET ROLE ALL EXCEPT residuo FILE - scrittura UID mysqld
 abraxas/lago-stripe-invoice-idor
Riproduce un IDOR CWE-639 in Lago v1.53.0 dove il webhook one-time di Stripe carica le fatture senza lo scoping dell'organizzazione, consentendo il…








