
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 absholi7ly/poc-cve-2024-32962-xml-crypto
Simula un attacco che sfrutta CVE-2024-32962 per forgiare messaggi SAML e ottenere permessi non autorizzati, dimostrando l'impatto della…
 watchtowrlabs/kentico-xperience13-authbypass-wt-2025-0011
Script Python per verificare la vulnerabilità di bypass dell'autenticazione (WT-2025-0011) nel servizio di staging di Kentico Xperience 13 CMS…
 watchtowrlabs/kentico-xperience13-authbypass-wt-2025-0006
Script di rilevamento del bypass dell'autenticazione per il servizio di staging del CMS Kentico Xperience 13, che utilizza una singola richiesta POST…
 maleeshaudan/wordpress-cve-2024-10924--exploit
Exploit WordPress CVE-2024-10924 per il plugin Really Simple Security
 sariamubeen/cve-2024-10924
Exploit Python per CVE-2024-10924 che aggira l'autenticazione a due fattori nel plugin WordPress Really Simple SSL, consentendo l'accesso…
 h8su/wordpress-cve-2024-10924-exploit
Una prova di concetto (PoC) per CVE-2024-10924, una vulnerabilità nel plugin Really Simple SSL per WordPress che permette di bypassare…
 xenom0rph97/cve-2024-30896
Exploit proof-of-concept per CVE-2024-30896, una vulnerabilità di escalation dei privilegi in InfluxDB che consente ai titolari di token allAccess di…
 hakivvi/cve-2025-23369
Exploit per CVE-2025-23369: bypass dell'autenticazione SAML in GitHub Enterprise Server tramite peculiarità di libxml2, che consente l'accesso non…
 ainrm/jrohy-trojan-unauth-poc
CVE-2024-55215
 nxploited/cve-2024-10924-exploit
Really Simple Security (Free, Pro e Pro Multisite) 9.0.0 - 9.1.1.1 - Bypass dell'autenticazione
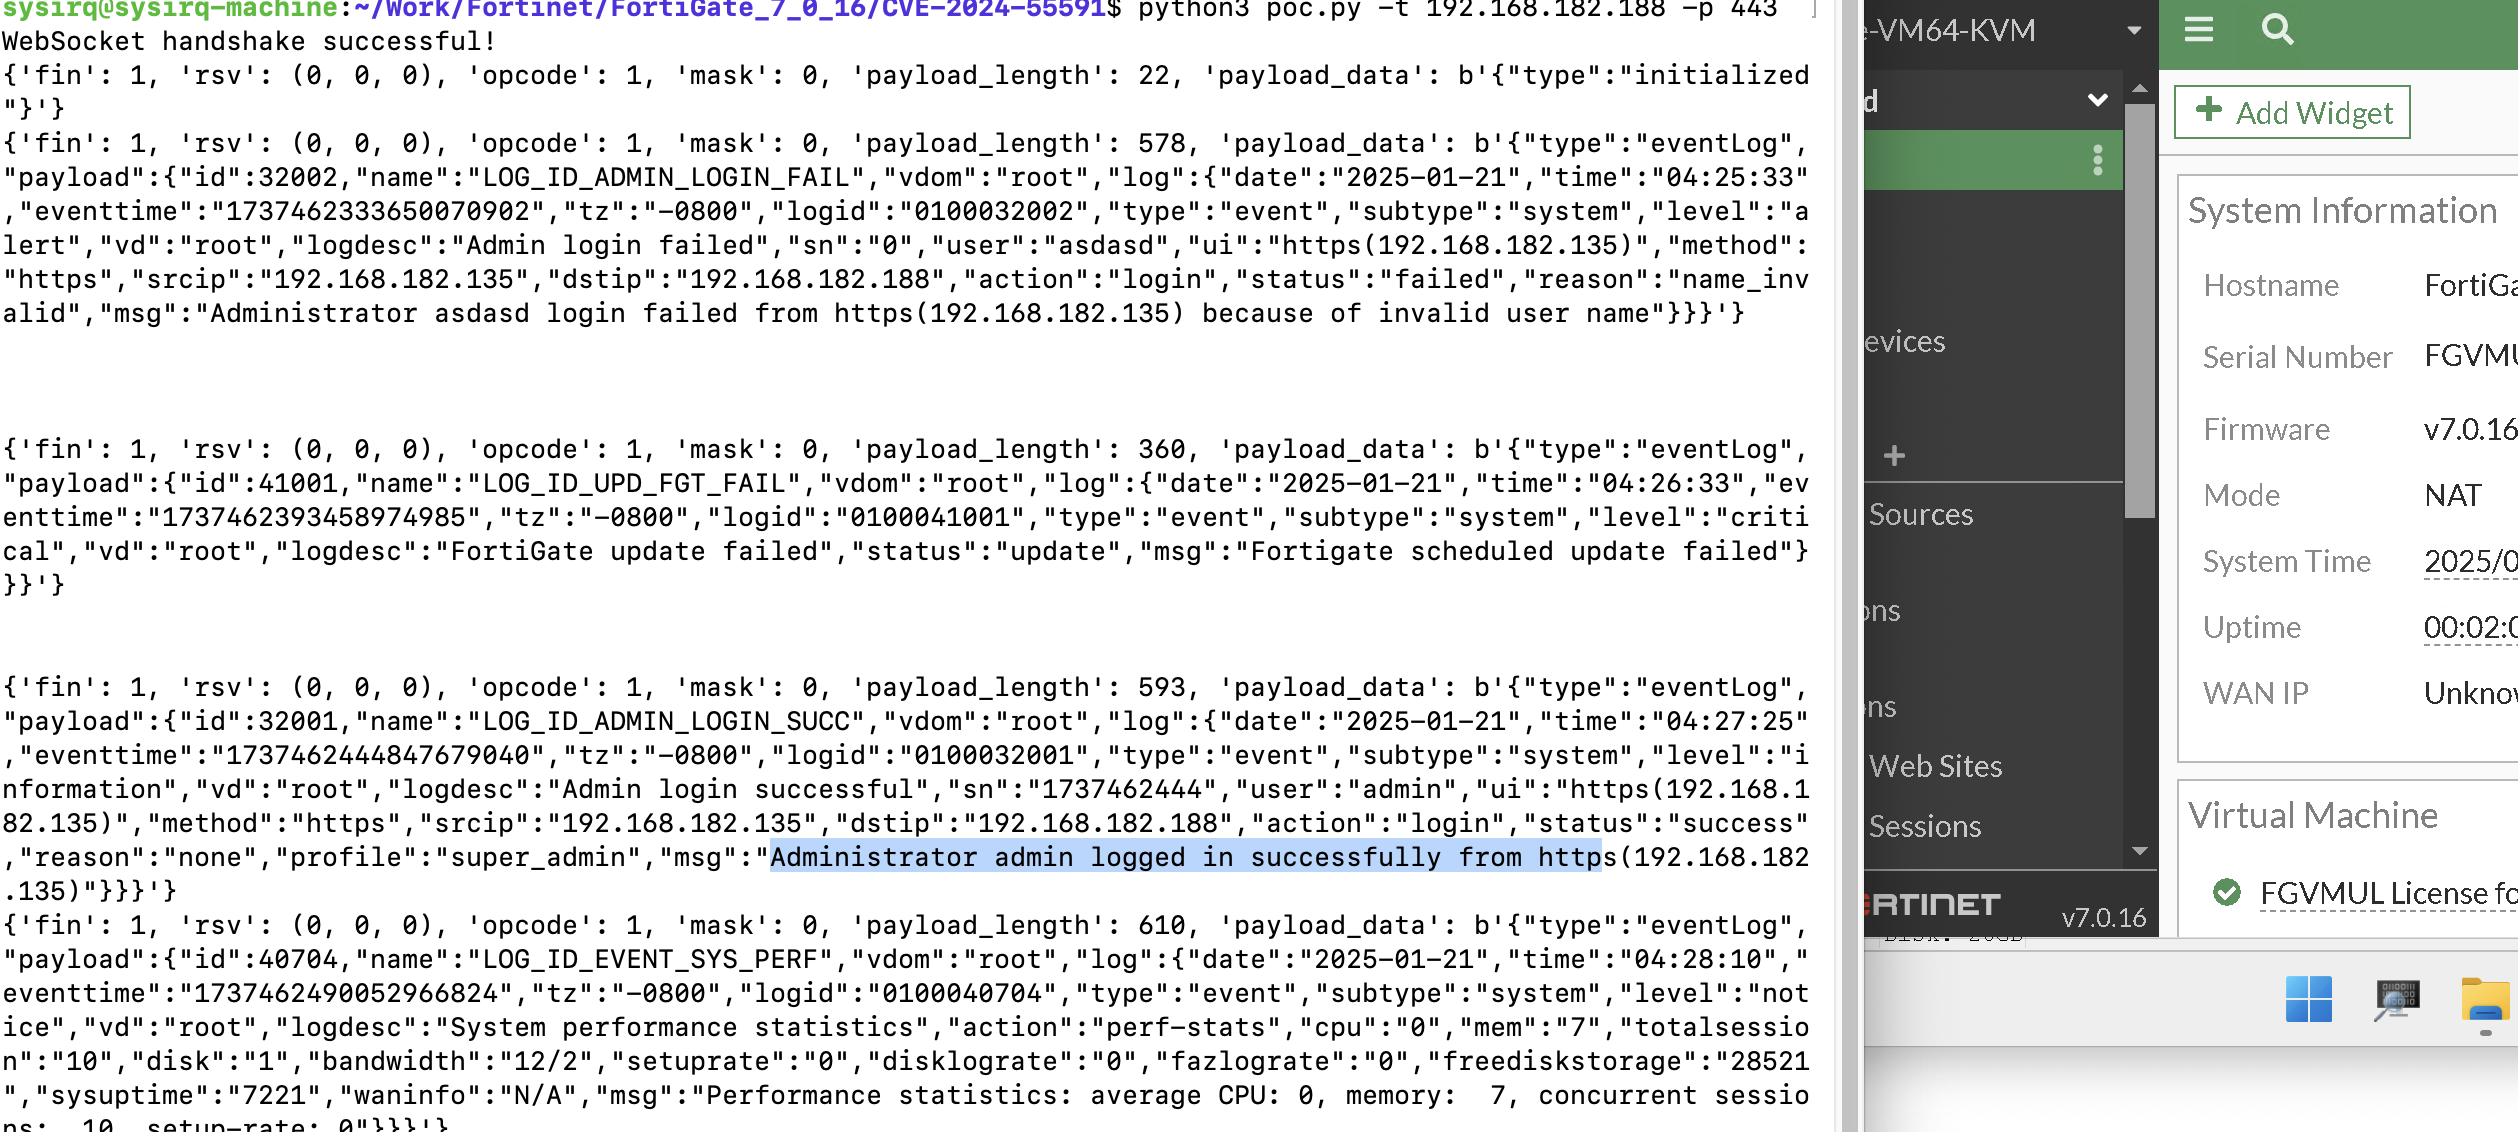 sysirq/fortios-auth-bypass-poc-cve-2024-55591
Exploit proof-of-concept per il bypass dell'autenticazione di FortiOS (CVE-2024-55591) che consente l'accesso non autenticato ai log di sistema…
 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
Exploit Python per CVE-2024-55591, che bypassa l'autenticazione FortiOS per eseguire comandi remoti su dispositivi FortiGate e FortiProxy vulnerabili.
 sfewer-r7/sonicsessionleak
Exploit per CVE-2024-53704 - SonicWall SonicOS SSLVPN bypass dell'autenticazione
 masa42/cve-2024-38821-poc
Exploit proof-of-concept per CVE-2024-38821, che dimostra il bypass dell'autenticazione in Spring Framework tramite path traversal per accedere a…
 randomrobbiebf/cve-2024-11848
NitroPack <= 1.17.0 - Mancanza di autorizzazione che consente a utenti autenticati (Subscriber+) l'aggiornamento limitato delle opzioni
 katsana/remote-control
Concedi accesso remoto all'account utente senza condividere le credenziali
 randomrobbiebf/cve-2024-11423
Ultimate Gift Cards for WooCommerce <= 3.0.6 - Autorizzazione mancante che consente il glitch del denaro infinito
 randomrobbiebf/cve-2024-12252
SEO LAT Auto Post <= 2.2.1 - Autorizzazione mancante per sovrascrittura/caricamento di file (Esecuzione remota di codice)








