 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 shoucheng3/keycloak__keycloak_cve-2022-1274_20-0-3
Soluzione open source per la gestione dell'identità e degli accessi che fornisce single sign-on, federazione utenti e autenticazione centralizzata…
 shoucheng3/apache__jspwiki_cve-2019-10089_2-11-0-m4
Piattaforma wiki basata su Java con controllo accessi dettagliato e integrazione di sicurezza JAAS, fornita come versione vulnerabile per test di…
 shoucheng3/keycloak__keycloak_cve-2022-3782_20-0-1
Piattaforma open source per la gestione dell'identità e degli accessi, che fornisce single sign-on, federazione degli utenti e autenticazione…
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
La libreria OWASP Enterprise Security API fornisce controlli di sicurezza per applicazioni web Java, inclusi autenticazione, controllo accessi,…
 shoucheng3/apache__jspwiki_cve-2019-10076_2-11-0-m3
Piattaforma wiki basata su Java con integrazione della sicurezza JAAS, controllo degli accessi e audit dettagliato della configurazione. Include…
 shoucheng3/fabric8io__kubernetes-client_cve-2021-4178_5-0-2
Client Java che fornisce accesso DSL fluente alle API REST di Kubernetes e OpenShift per la gestione di infrastrutture cloud-native, pod, servizi e…
 shoucheng3/springsource__spring-security-oauth_cve-2018-1260_2-3-2-release
Libreria di supporto per OAuth e OAuth2 per Spring Security, che abilita autenticazione e autorizzazione API sicure per implementazioni consumer e…
 shoucheng3/apache__nifi_cve-2022-33140_1-16-22
Sistema automatizzato di elaborazione e distribuzione del flusso di dati con configurazione sicura, tracciamento della provenienza e architettura…
 shoucheng3/spring-cloud__spring-cloud-config_cve-2020-5410_2-1-8-release
Server di configurazione centralizzato per sistemi distribuiti con API HTTP, archiviazione basata su Git, crittografia/decrittografia delle proprietà…
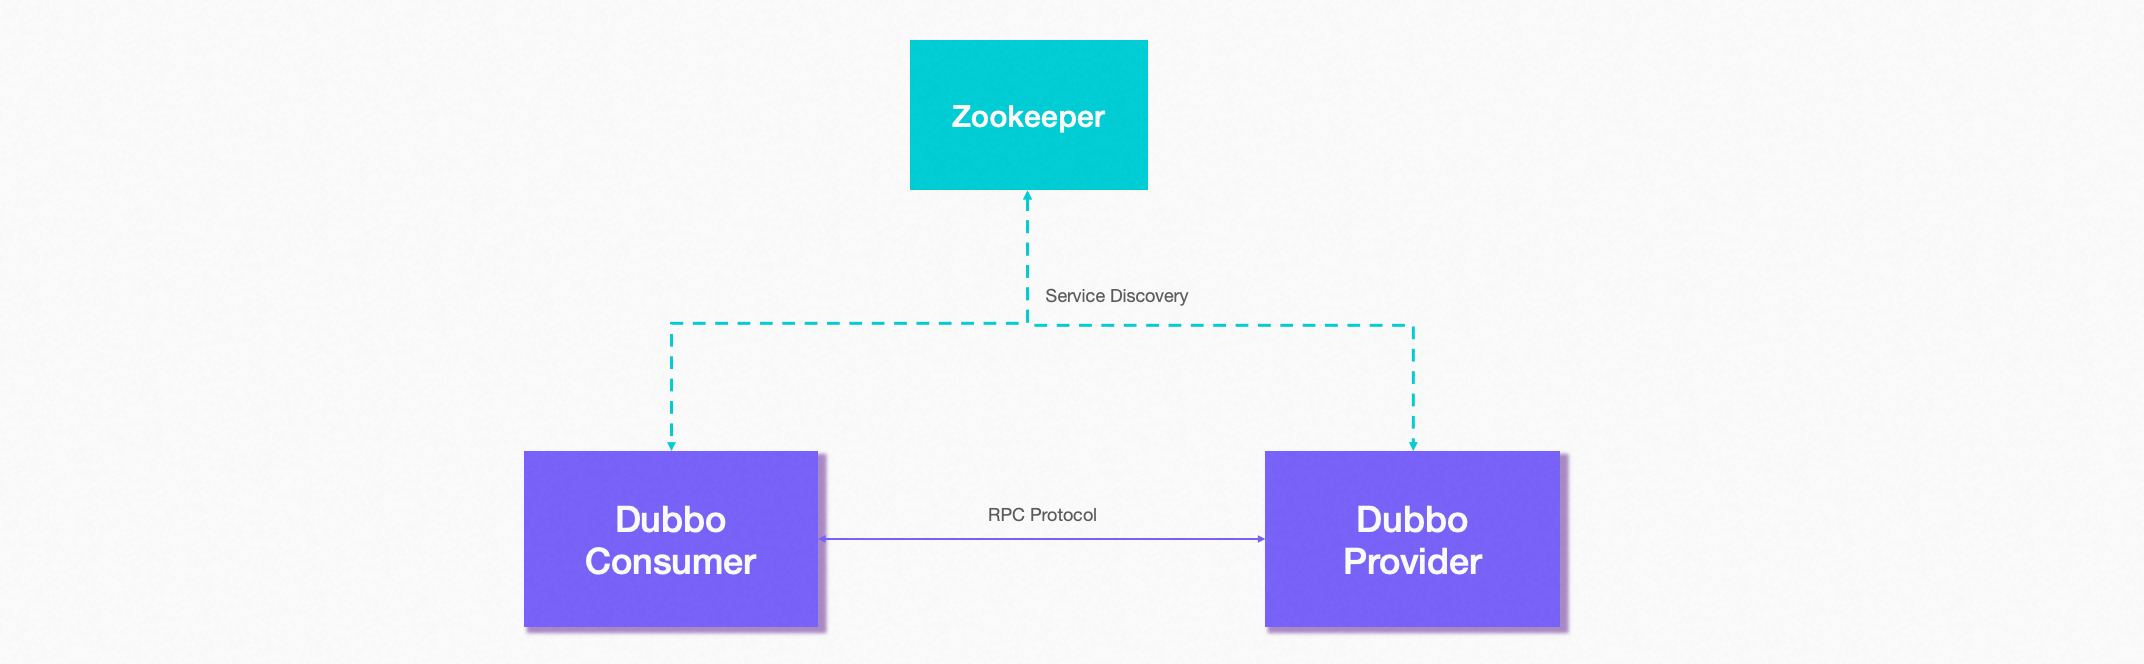 shoucheng3/apache__incubator-dubbo_cve-2021-30181_2-6-8
Framework Java RPC e microservizi ad alte prestazioni con service discovery, gestione del traffico, osservabilità e sicurezza integrata per la…
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
Libreria API di sicurezza aziendale che fornisce controlli di sicurezza per applicazioni web Java, inclusi autenticazione, controllo degli accessi,…
 shoucheng3/apache__rocketmq_cve-2023-37582_4-9-6
Exploit per CVE-2023-37582 che prende di mira Apache RocketMQ, una piattaforma di messaggistica distribuita con bassa latenza, alta produttività e…
 shoucheng3/apache__rocketmq_cve-2019-17572_4-6-0
Exploit per Apache RocketMQ CVE-2019-17572 che prende di mira piattaforme di messaggistica distribuita con funzionalità di autenticazione e…
 shoucheng3/apache__shiro_cve-2023-34478_1-11-0
Framework di sicurezza Java che fornisce API di autenticazione, autorizzazione, crittografia e gestione delle sessioni per proteggere qualsiasi…
 shoucheng3/keycloak__keycloak_cve-2014-3656_1-0-5-final
Soluzione open-source di gestione delle identità e degli accessi che fornisce autenticazione, federazione degli utenti, single sign-on e…
 okkotsu1/cve-2024-47533
Exploit per CVE-2024-47533, un bypass critico dell'autenticazione nell'API XML-RPC di Cobbler, che concede accesso admin non autenticato per test di…
 ghostn4444/cve-2025-53770
CVE-2025-53770 - SharePoint
 00xcanelo/cve-2024-47533-poc
Proof-of-concept exploit per CVE-2024-47533, un bypass dell'autenticazione non autenticato nell'API XMLRPC di Cobbler che porta all'esecuzione remota…