
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 stra-x/outoftune
Strumento di enrollment per dispositivi non autorizzati per Entra ID e Intune MDM. Automatizza il join del dispositivo, l'acquisizione del token,…
 s1incere/cve-2023-22515
Confluence Script di sfruttamento dell'aggiunta non autorizzata di un utente amministratore
 k4ptor/cve-2023-22515
Script di exploit per l'aggiunta non autorizzata di utenti amministratori in Confluence
 golioth/signy
Libreria di crittografia asimmetrica per generare URL firmati su dispositivi embedded, consentendo l'accesso a risorse con limiti di tempo…
 jfriedli/cve-2025-10294
Exploit per CVE-2025-10294: bypass dell'autenticazione tramite chiave HMAC vuota in ownid_shared_secret, che consente la falsificazione di JWT e…
 alvin-alvo/safenet-soho-security-framework
Un framework leggero e basato su policy che porta la micro-segmentazione Zero-Trust alle reti SOHO utilizzando WireGuard.
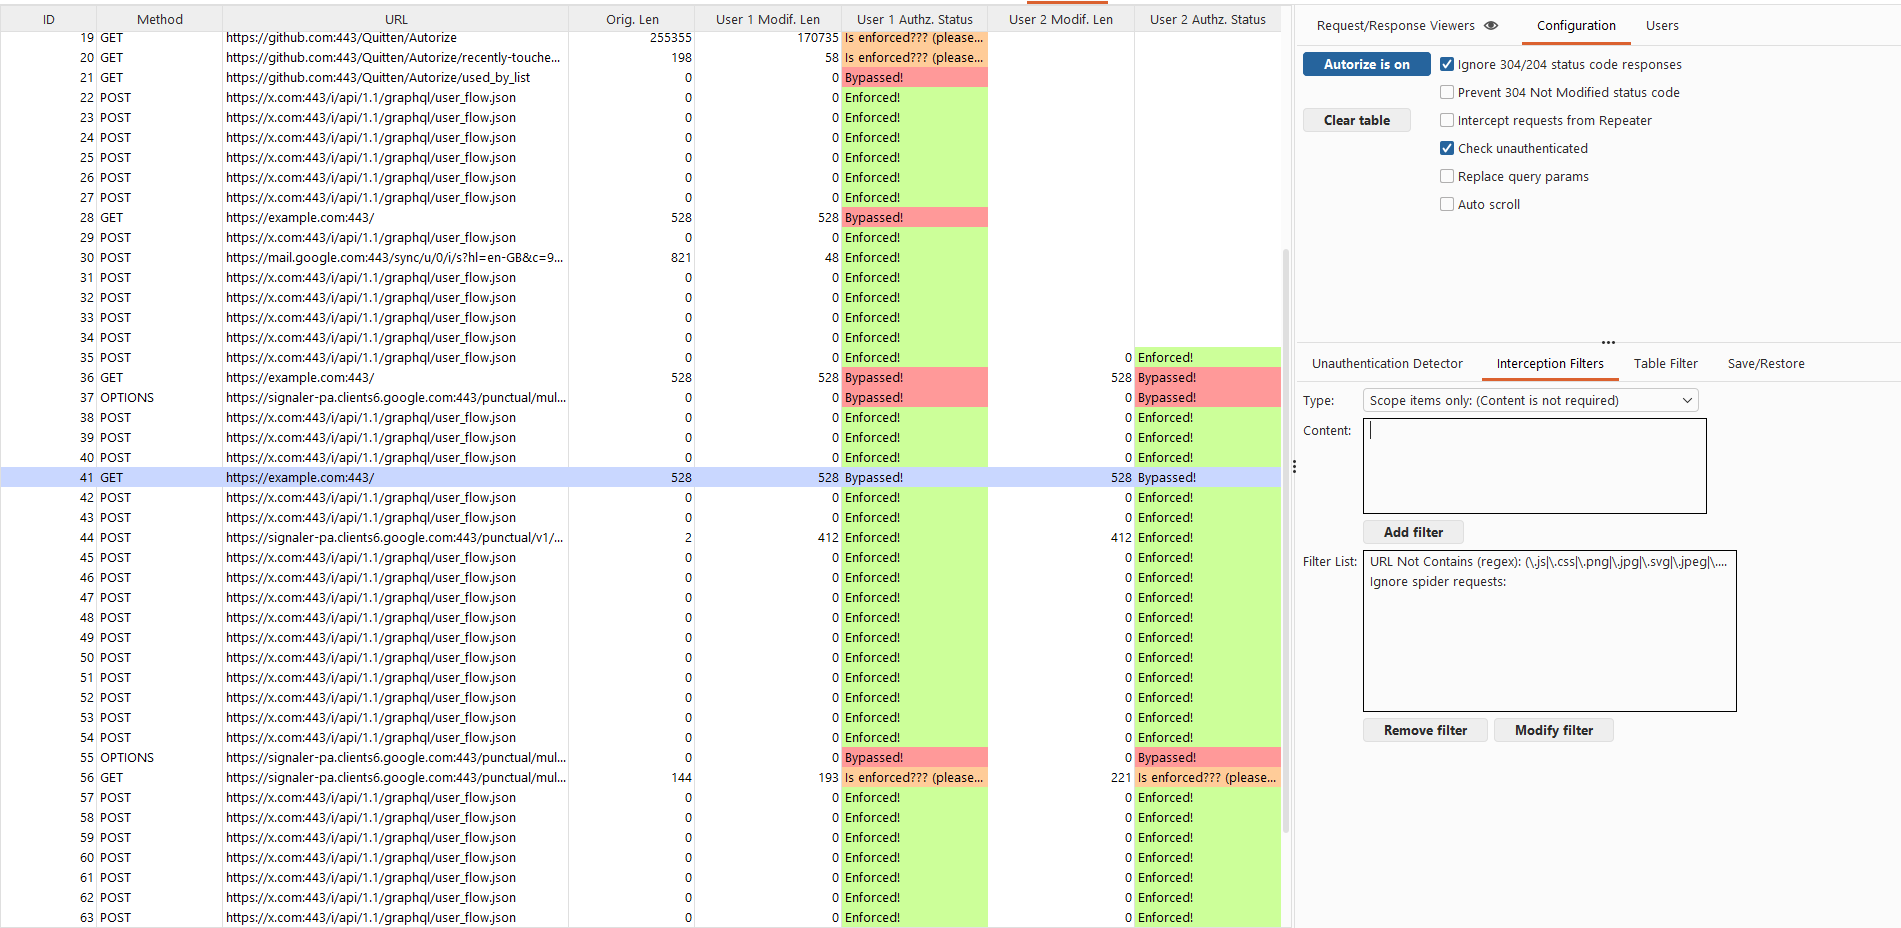 quitten/autorize
Estensione automatica per il rilevamento di violazioni di autorizzazione per Burp Suite scritta in Jython sviluppata da Barak Tawily per agevolare il…
 joshuavanderpoll/cve-2026-2991
PoC exploit per CVE-2026-2991 — bypass dell'autenticazione nel plugin WordPress KiviCare (≤4.1.2) che consente la presa di controllo non autenticata…
 toddkk02/cve-2025-29927
Exploit proof-of-concept per CVE-2025-29927, che dimostra il bypass dell'autenticazione nel middleware Next.js tramite l'header…
 sudo-wp/sudowp-postgallery
Un fork rinforzato in termini di sicurezza del plugin WordPress "PostGallery" abbandonato. Corregge vulnerabilità critiche di Arbitrary File Upload…
 sudo-wp/sudowp-crowdsignal-forms
Un fork di Crowdsignal Forms con sicurezza irrobustita. Corregge CVE-2025-69015 (Controllo degli accessi non funzionante), modernizza per PHP 8.2+ e…
 sudo-wp/sudowp-clickfunnels-zurich
Un fork con patch di sicurezza del legacy plugin ClickFunnels Classic per WordPress. Risolve le vulnerabilità critiche di Stored XSS (CVE-2022-4782)…
 sudo-wp/sudowp-adminer
Uno strumento di gestione del database sicuro e zero-trust per WordPress. Corregge le vulnerabilità critiche SSRF (CVE-2021-21311) imponendo solo…
 rootx111/cve-2026-29000
Exploit per CVE-2026-29000, un bypass dell'autenticazione JWT in pac4j-jwt tramite PlainJWT avvolto in JWE, che consente la falsificazione dei token…
 sumaiyafathima-code/cve-2023-27524
Strumento di exploit per CVE-2023-27524, una vulnerabilità di bypass dell'autenticazione in Apache Superset. Consente l'accesso non autorizzato a…
 ignitetechnologies/burpsuite-for-pentester
Questa cheatsheet è pensata per i Bug Bounty Hunters e i penetration tester, per aiutarli a scovare le vulnerabilità da P4 a P1 esclusivamente e…
 skynoxk/cve-2026-27944
Exploit automatizzato per CVE-2026-27944 in Nginx UI: scarica e decripta i backup, estrae i segreti e crea account amministratore rogue per la…
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
# Dimostrazione di bypass dell'autenticazione in pac4j JWT Proof-of-concept in Python che dimostra un bypass dell'autenticazione in pac4j JWT…








