Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 aksalsalimi/cve-2026-26418
# Documentazione di CVE-2026-26418 Una vulnerabilità di autenticazione e autorizzazione mancanti in TCS Cognix Recon Client v3.0 Web API, inclusi…
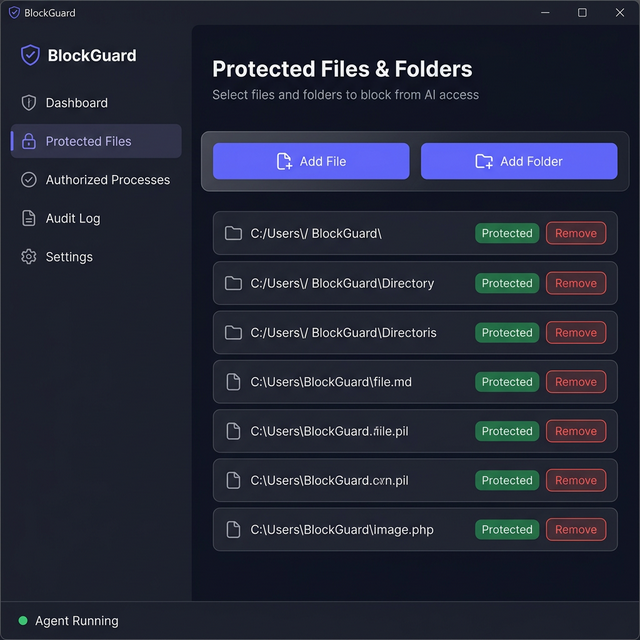 m2l33k/blockguard
BlockGuard è un agente di Windows Data Loss Prevention (DLP) che intercetta e controlla l'accesso ai file a livello di processo. Garantisce che solo…
 xenoncyber/envy
Uno strumento basato su terminale per la gestione di segreti con supporto sia per tui che per cli
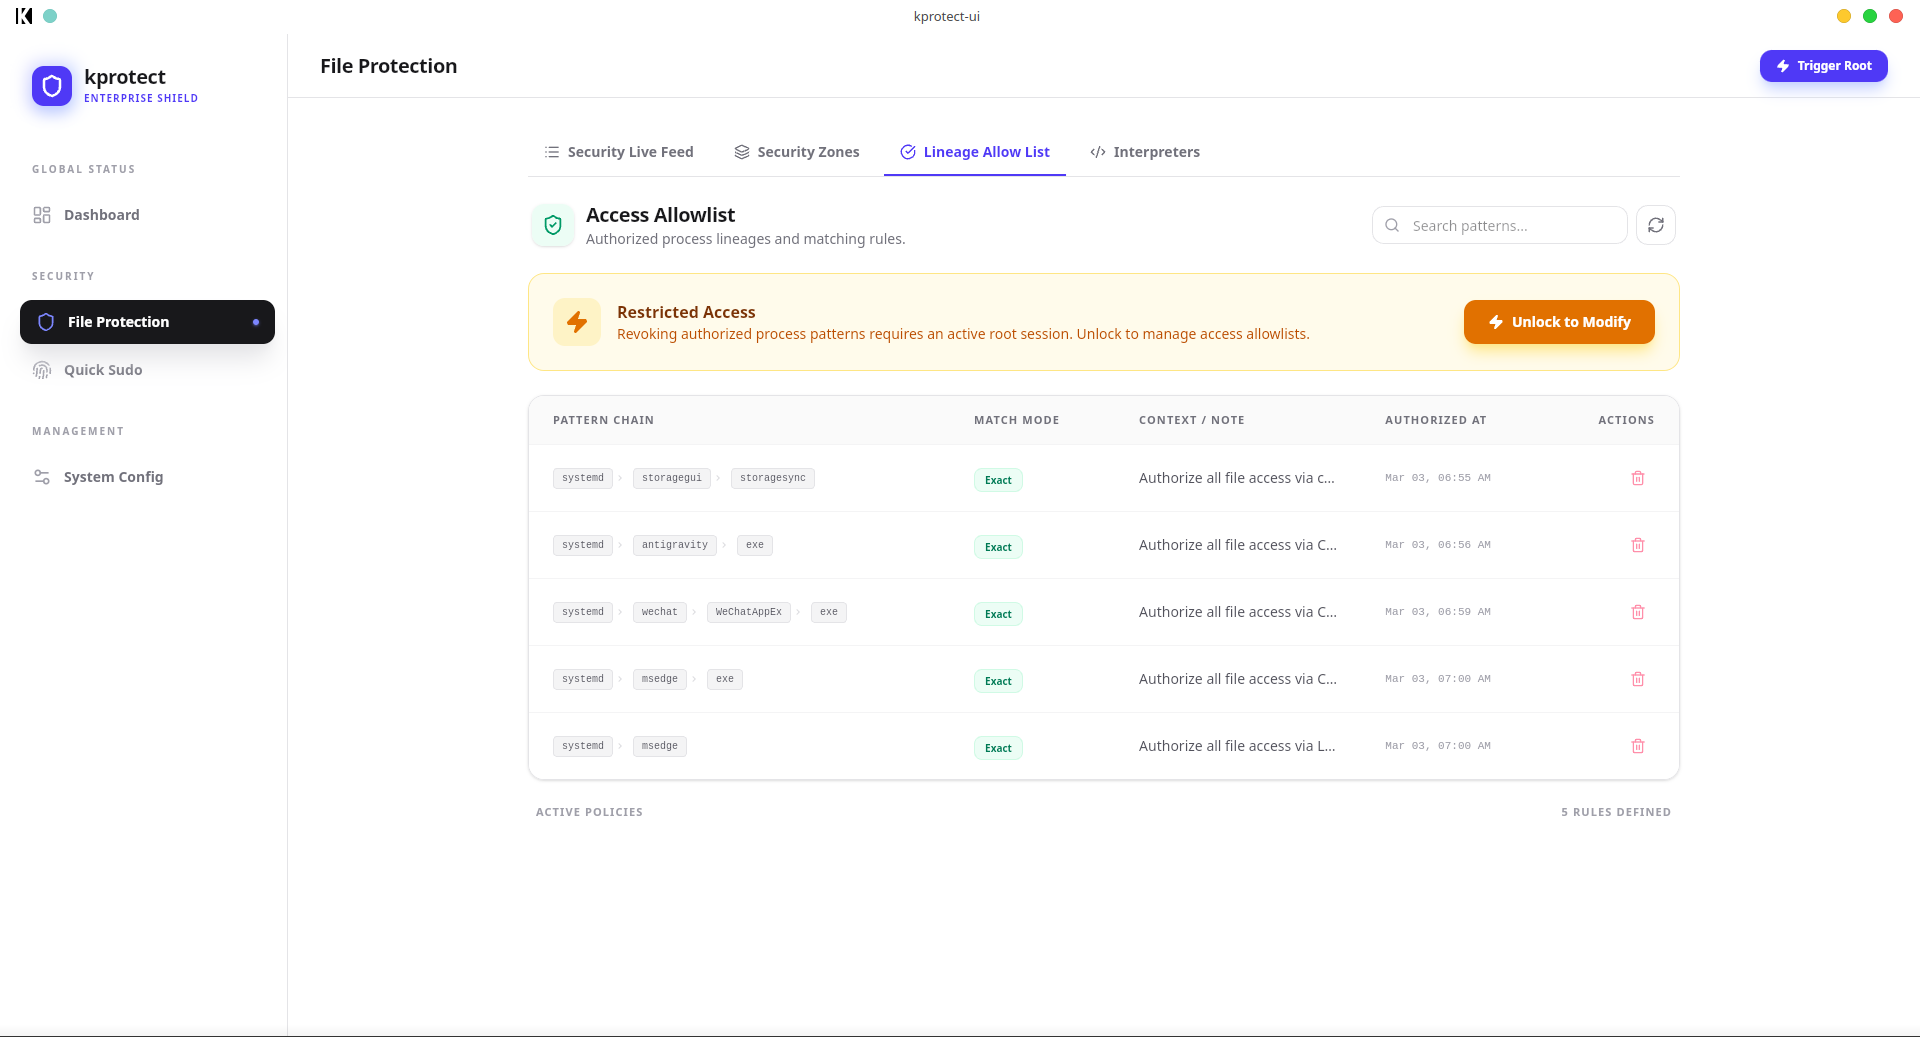 khoinp1012/kprotect
Motore di sicurezza a livello di kernel che utilizza eBPF-LSM per applicare politiche di accesso ai file basate sulla discendenza dei processi,…
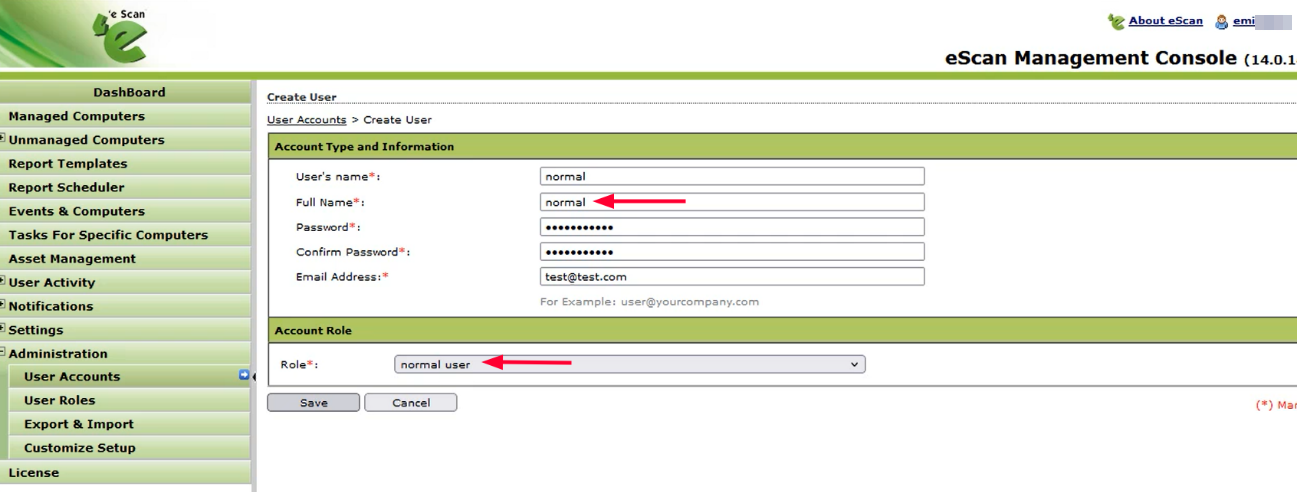 sahiloj/cve-2023-33730
eScan Management Console versione 14.0.1400.2281 contiene escalation dei privilegi tramite la funzione `GetUserCurrentPwd` che consente agli…
 csuribird/cve-2025-2304
Questo script Python sfrutta una vulnerabilità critica di mass assignment in Camaleon CMS versione 2.9.0, consentendo a qualsiasi utente registrato…
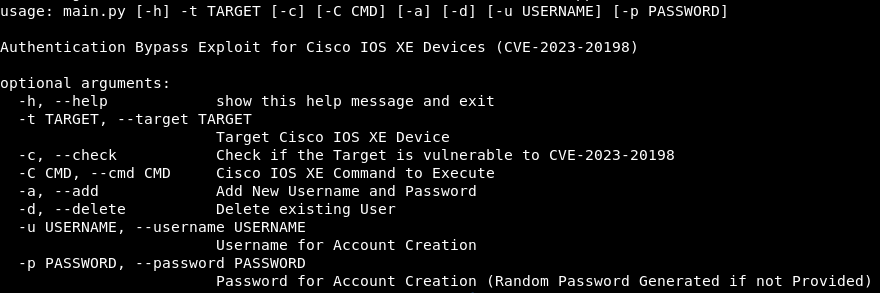 gill-singh-a/cve-2023-20198-exploit
Exploit proof-of-concept per CVE-2023-20198, una vulnerabilità di bypass dell'autenticazione che colpisce l'interfaccia web Cisco IOS XE.
 synacktiv/kcmapper
KcMapper è uno strumento di audit di sicurezza per Keycloak. Esporta la configurazione di Keycloak (realm, client, utenti, ruoli, ecc.) in un…
 watchtowrlabs/watchtowr-vs-solarwinds-webhelpdesk-cve-2025-40552-cve-2025-40553
Generatore di artefatti di rilevamento per la catena RCE pre-autenticazione di SolarWinds Web Help Desk (CVE-2025-40552 + CVE-2025-40553). Verifica…
 ninjazan420/cve-2026-1729-poc-adforest-wordpress-authentication-bypass
Il tema AdForest per WordPress è vulnerabile al bypass dell'autenticazione in tutte le versioni, inclusa la 6.0.12. Ciò è dovuto al fatto che il…
 0x240x23elu/cve-2026-1529
Keycloak: Registrazione non autorizzata dell'organizzazione tramite una convalida impropria del token di invito
 ninjazan420/cve-2026-1529-poc-keycloak-unauthorized-registration-via-improper-invitation-token-validation
CVE-2026-1529 (PoC) è una vulnerabilità critica in Keycloak che consente la registrazione non autorizzata in organizzazioni tramite una validazione…
 qarait/ephemera
Zero-Trust SSH CA
 oscerd/cve-2026-23552
CVE-2026-23552 - Accettazione di token cross-realm in camel-keycloak
 shoucheng3/keycloak__keycloak_cve-2022-4361_21-1-1
Soluzione open source per la gestione delle identità e degli accessi che offre single sign-on, federazione degli utenti e autenticazione…
 cspf-founder/darwis-taxii
Un server TAXII (Trusted Automated eXchange of Indicator Information) ad alte prestazioni scritto in Rust.
 shoucheng3/keycloak__keycloak_cve-2022-4137_20-0-3
Soluzione open source per la gestione delle identità e degli accessi che fornisce single sign-on, federazione degli utenti e autenticazione…
 qarait/gate0
Un piccolo, verificabile, terminante, deterministico motore di micro-policy.