 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 joshuavanderpoll/cve-2026-2991
PoC exploit per CVE-2026-2991 — bypass dell'autenticazione nel plugin WordPress KiviCare (≤4.1.2) che consente la presa di controllo non autenticata…
 toddkk02/cve-2025-29927
Exploit proof-of-concept per CVE-2025-29927, che dimostra il bypass dell'autenticazione nel middleware Next.js tramite l'header…
 sudo-wp/sudowp-postgallery
Un fork rinforzato in termini di sicurezza del plugin WordPress "PostGallery" abbandonato. Corregge vulnerabilità critiche di Arbitrary File Upload…
 sudo-wp/sudowp-crowdsignal-forms
Un fork di Crowdsignal Forms con sicurezza irrobustita. Corregge CVE-2025-69015 (Controllo degli accessi non funzionante), modernizza per PHP 8.2+ e…
 sudo-wp/sudowp-clickfunnels-zurich
Un fork con patch di sicurezza del legacy plugin ClickFunnels Classic per WordPress. Risolve le vulnerabilità critiche di Stored XSS (CVE-2022-4782)…
 sudo-wp/sudowp-adminer
Uno strumento di gestione del database sicuro e zero-trust per WordPress. Corregge le vulnerabilità critiche SSRF (CVE-2021-21311) imponendo solo…
 rootx111/cve-2026-29000
Exploit per CVE-2026-29000, un bypass dell'autenticazione JWT in pac4j-jwt tramite PlainJWT avvolto in JWE, che consente la falsificazione dei token…
 sumaiyafathima-code/cve-2023-27524
Strumento di exploit per CVE-2023-27524, una vulnerabilità di bypass dell'autenticazione in Apache Superset. Consente l'accesso non autorizzato a…
 ignitetechnologies/burpsuite-for-pentester
Questa cheatsheet è pensata per i Bug Bounty Hunters e i penetration tester, per aiutarli a scovare le vulnerabilità da P4 a P1 esclusivamente e…
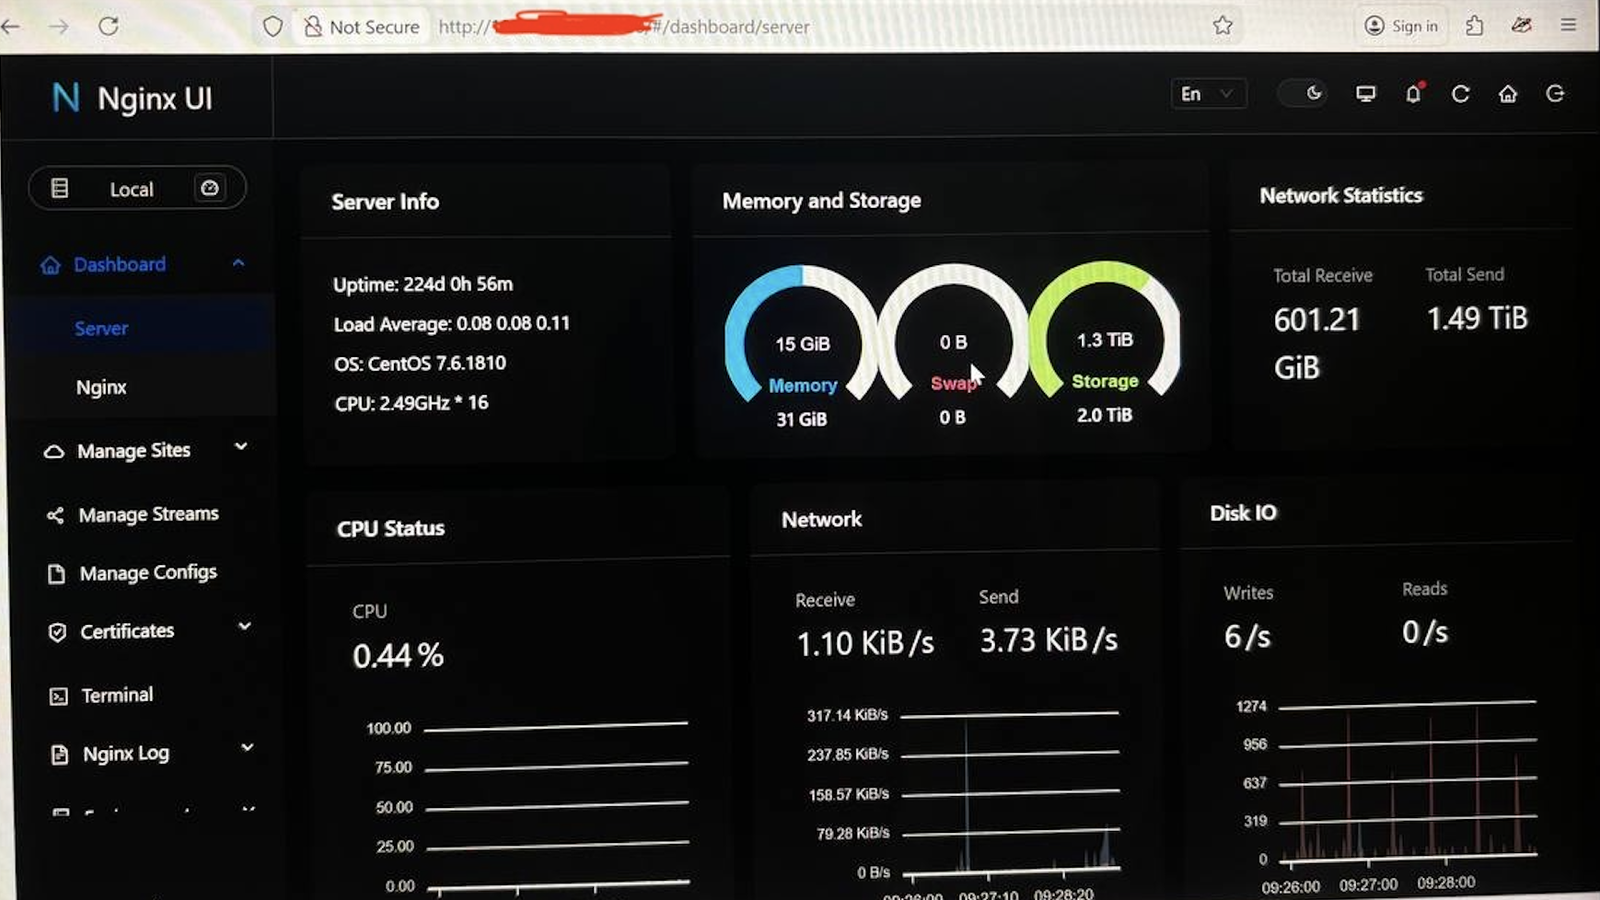 skynoxk/cve-2026-27944
Exploit automatizzato per CVE-2026-27944 in Nginx UI: scarica e decripta i backup, estrae i segreti e crea account amministratore rogue per la…
 gitlab-org/ruby/gems/declarative-policy
Libreria di autorizzazione dichiarativa con un DSL per scrivere regole di policy, condizioni e caching. Consente una gestione delle autorizzazioni…
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
# Dimostrazione di bypass dell'autenticazione in pac4j JWT Proof-of-concept in Python che dimostra un bypass dell'autenticazione in pac4j JWT…
 crims-on/cve-2026-29000
Script di exploit per CVE-2026-29000, un bypass dell'autenticazione JWT in Pac4j, che consente l'accesso non autorizzato tramite una chiave pubblica.
 manbahadurthapa1248/cve-2026-29000---pac4j-jwt-authentication-bypass-poc
Proof-of-concept exploit per CVE-2026-29000, un bypass dell'autenticazione in pac4j-jwt. Forgia token JWT per ottenere accesso amministrativo agli…
 helixar-ai/mcp-security-checklist
MCP viene adottato rapidamente. Le linee guida per la sicurezza sono in ritardo. Questa checklist fornisce a ingegneri della sicurezza, team di…
 rohitberiwala/cve-2026-28372-telnetd-privilege-escalation
Questa Proof‑of‑Concept dimostra una vulnerabilità di **Escalation dei Privilegi Locali** in GNU inetutils `telnetd`. `telnetd` passa in modo…
 wardgate/wardgate
Gateway di sicurezza per agenti AI - proxy API con isolamento delle credenziali ed esecuzione remota controllata da policy (conclaves). Riduci il…
 kernelzeroday/cve-2026-29000
Forge JWT avvolti in JWE non firmati per bypassare la verifica della firma di pac4j-jwt (CVE-2026-29000) e autenticarsi come qualsiasi utente;…