

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Autenticazione e Autorizzazione

Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
38.0k13h 26m fa
hydra preview#2

hydra

GitHubory/hydra
17.7k3 mesi fa
kratos preview#3

kratos

GitHubory/kratos
13.8k3 mesi fa
authentik preview#4

authentik

GitHubgoauthentik/authentik
26.4k10h 11m fa
zitadel preview#5

zitadel

GitHubzitadel/zitadel
15.6k4h 14m fa
dex preview#6

dex

GitHubdexidp/dex
11.3k11h 29m fa
authelia preview#7

authelia

GitHubauthelia/authelia
28.5k1 giorno fa
oauth2-proxy preview#8

oauth2-proxy

GitHuboauth2-proxy/oauth2-proxy
15.4k11 giorni fa
pomerium preview#9

pomerium

GitHubpomerium/pomerium
5.1k12h 20m fa
opa preview#10

opa

GitHubopen-policy-agent/opa
12.5k17h 3m fa
Più recentiRilevanzaPiù popolariAggiornati di recente
894 risultati
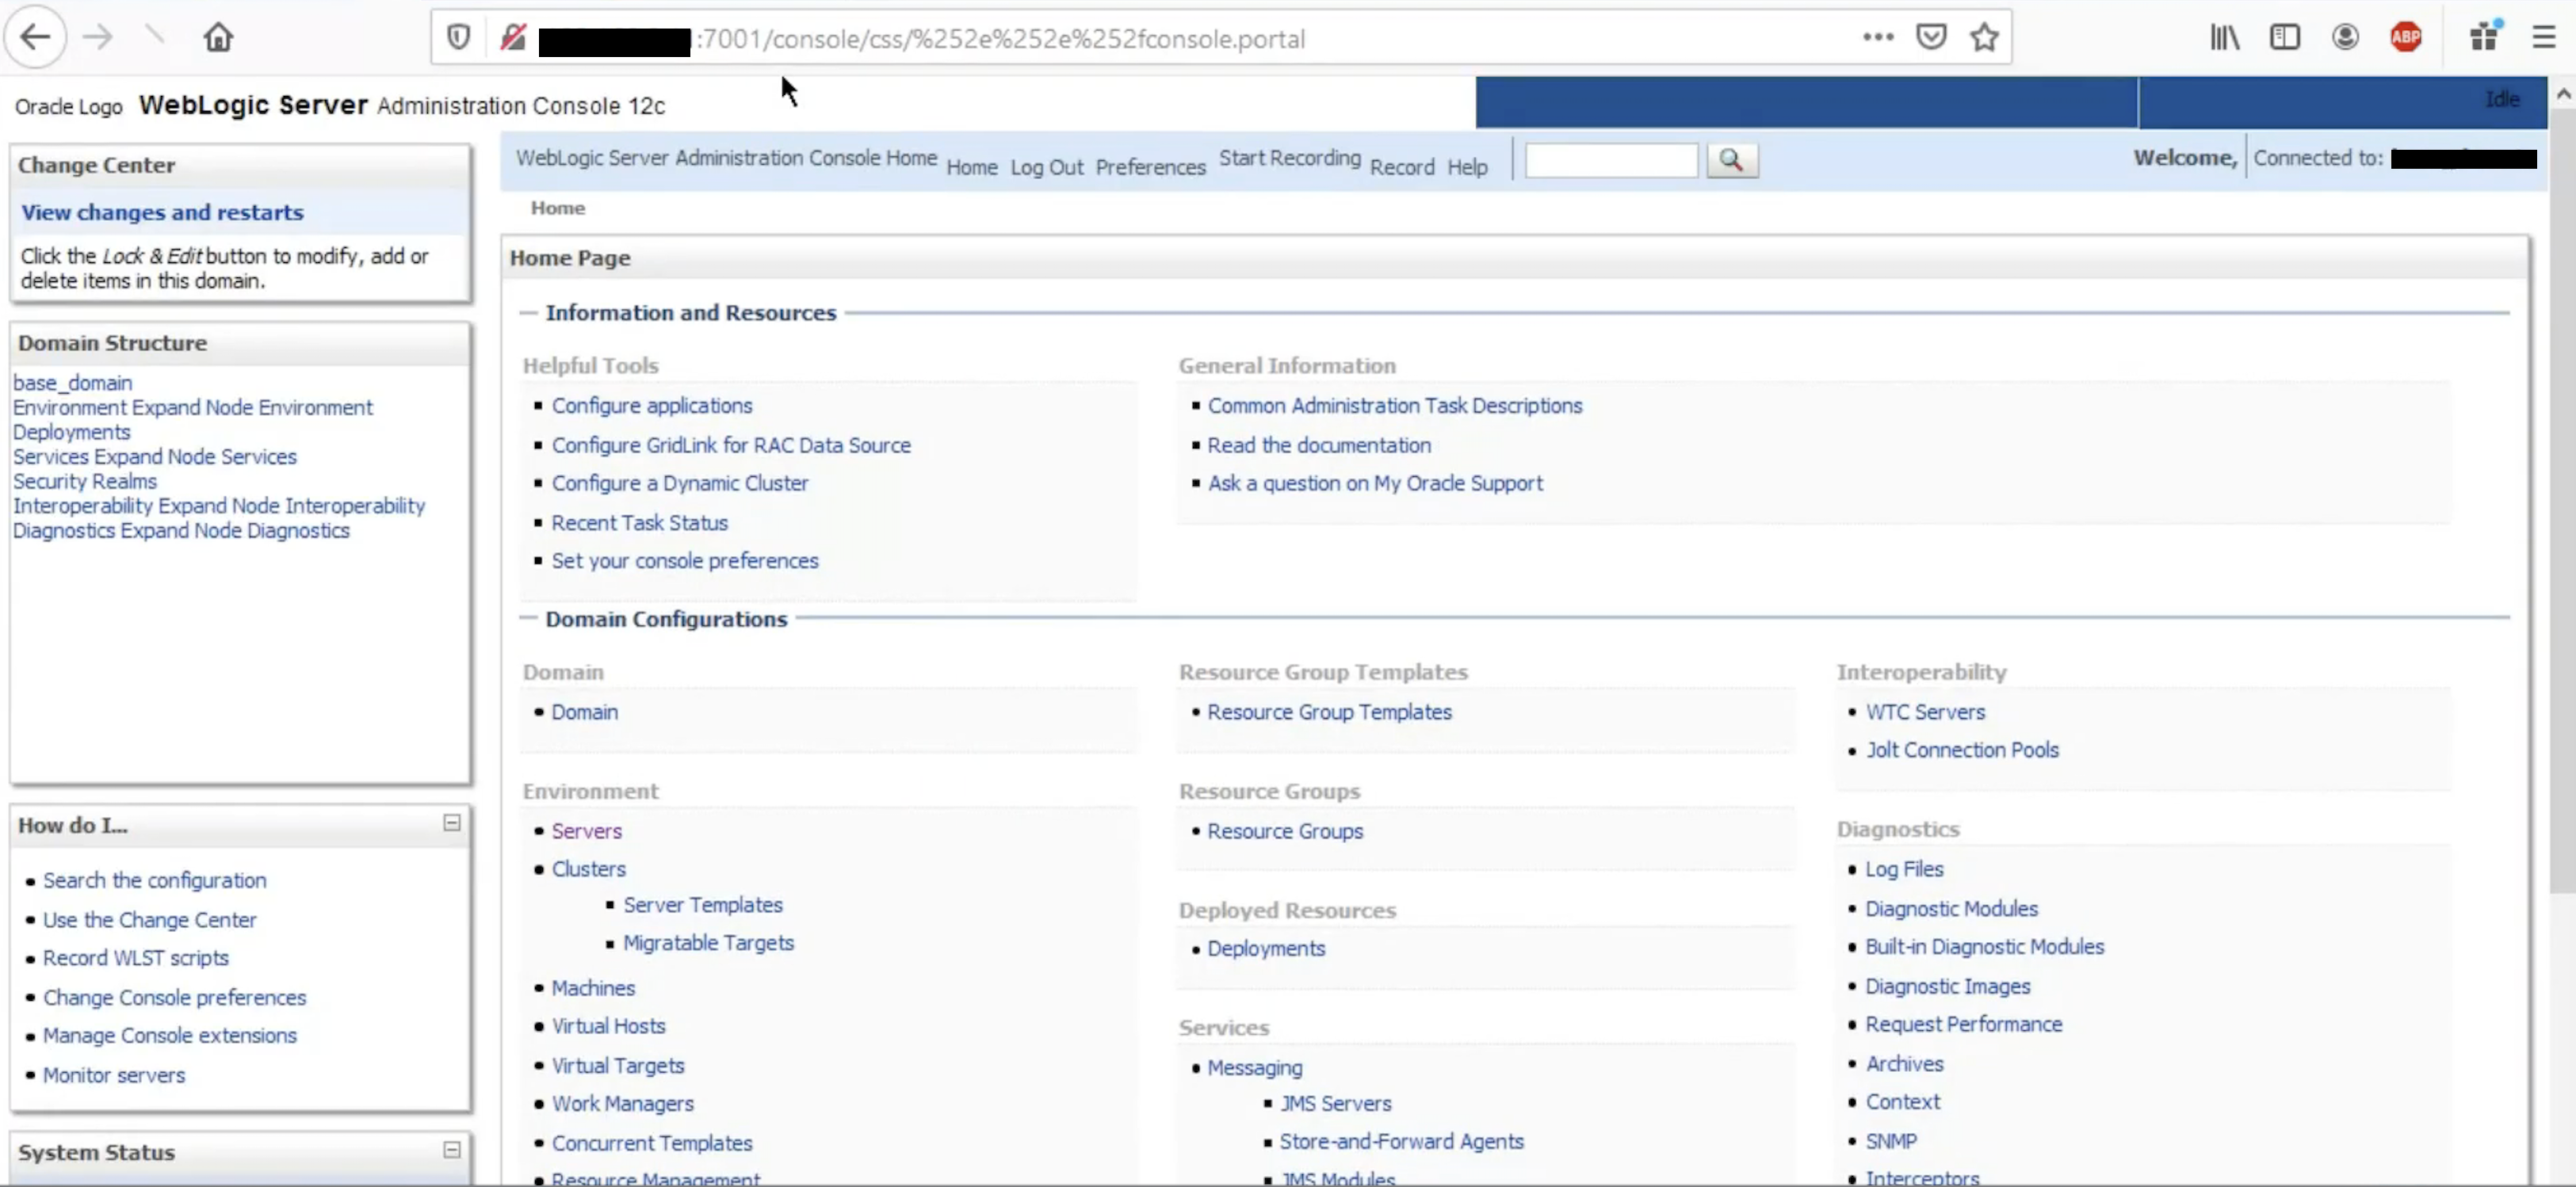
CVE-2020-14882 preview

CVE-2020-14882

GitHubmurataydemir/cve-2020-14882

[CVE-2020-14882] Bypass dell'autenticazione del server Oracle WebLogic

authentication-authorizationvulnerability-analysisexploitation+2
36 anni fa
CVE-2026-66751-Insufficient-Access-Controls-Allow-for-Unauthorized-Room-Deletion-Let-s-Chat- preview

CVE-2026-66751-Insufficient-Access-Controls-Allow-for-Unauthorized-Room-Deletion-Let-s-Chat-

GitHubtheopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-

Avviso di sicurezza: Controlli di accesso insufficienti consentono l'eliminazione non autorizzata di stanze (Let's Chat)

authentication-authorizationvulnerability-analysiscode-analysis+2
3 mesi fa
CVE-2022-46169_unauth_remote_code_execution preview

CVE-2022-46169_unauth_remote_code_execution

GitHubsvchost9913/cve-2022-46169_unauth_remote_code_execution

Esecuzione di codice remoto non autenticata tramite bypass dell'autenticazione e iniezione di comandi in Cacti < 1.2.23 e < 1.3.0

authentication-authorizationvulnerability-analysisexploitation+3
3 anni fa
CVE-2023-27350-PoC preview

CVE-2023-27350-PoC

GitHub0xb0y426/cve-2023-27350-poc

Exploit proof-of-concept per CVE-2023-27350, bypass dell'autenticazione in PaperCut MF/NG, che consente interazione non autenticata con server di…

authentication-authorizationreconnaissancevulnerability-analysis+3
1 anno fa
sqlite-fj-using-auth preview

sqlite-fj-using-auth

GitHubabraxas/sqlite-fj-using-auth

SQLite 3.53.4 - Alta - Locale - Privilegio residuo - FULL JOIN USING salta sqlite3AuthRead

authentication-authorizationprivilege-escalationstatic-analysis+5
22 giorni fa
lago-stripe-invoice-idor preview

lago-stripe-invoice-idor

GitHubabraxas/lago-stripe-invoice-idor

Riproduce un IDOR CWE-639 in Lago v1.53.0 dove il webhook one-time di Stripe carica le fatture senza lo scoping dell'organizzazione, consentendo il…
authentication-authorizationvulnerability-analysisexploitation+5
22 giorni fa
CVE-2025-31161 preview

CVE-2025-31161

GitHubimmersive-labs-sec/cve-2025-31161

Prova di concetto per CVE-2025-31161 / CVE-2025-2825

authentication-authorizationvulnerability-analysisexploitation+3
481 anno fa
CVE-2024-6670 preview

CVE-2024-6670

GitHubsinsinology/cve-2024-6670

Exploit proof-of-concept per l'SQL injection di Progress WhatsUp Gold che bypassa l'autenticazione (CVE-2024-6670). Include analisi della causa…
authentication-authorizationvulnerability-analysisexploitation+2
352 anni fa
Mitel-MiCollab-Auth-Bypass_CVE-2024-41713 preview

Mitel-MiCollab-Auth-Bypass_CVE-2024-41713

GitHubwatchtowrlabs/mitel-micollab-auth-bypass_cve-2024-41713

Exploit proof-of-concept per CVE-2024-41713, che dimostra un bypass dell'autenticazione in Mitel MiCollab che porta alla lettura arbitraria di file.…

authentication-authorizationvulnerability-analysisexploitation+2
201 anno fa
CVE-2026-54121-CertiGhost preview

CVE-2026-54121-CertiGhost

GitHubkrakeneu/cve-2026-54121-certighost

CVE-2026-54121(CertiGhost) senza MachineAccountQuota POC
authentication-authorizationprivilege-escalationvulnerability-analysis+3
13 mesi fa
CVE-2025-26788 preview

CVE-2025-26788

GitHubeqstlab/cve-2025-26788

Strongkey FIDO Server Bypass dell'autorizzazione
authentication-authorizationvulnerability-analysisexploitation+2
11 anno fa
nextjs-middleware-auth-bypass preview

nextjs-middleware-auth-bypass

GitHubsermikr0/nextjs-middleware-auth-bypass

CVE-2025-29927
authentication-authorizationvulnerability-analysisweb-application-exploitation+2
11 anno fa
CVE-2023-42793 preview

CVE-2023-42793

GitHubjunnythemarksman/cve-2023-42793

Exploit TeamCity CVE-2023-42793 scritto in Rust
authentication-authorizationvulnerability-analysisexploitation+2
12 anni fa
cve-2023-34034 preview

cve-2023-34034

GitHubhotblac/cve-2023-34034

Dimostrazione del bypass dell'autorizzazione CVE-2023-24034 in Spring Security

authentication-authorizationvulnerability-analysisexploitation+2
12 anni fa
forgejo-keys-idor preview

forgejo-keys-idor

GitHubabraxas/forgejo-keys-idor

Forgejo 16.0.5 - Alta - Remota - IDOR - GET /api/v1/user/keys/{id} restituisce le chiavi SSH e deploy di altri utenti

authentication-authorizationvulnerability-analysisexploitation+5
22 giorni fa
mysql-set-role-leftover preview

mysql-set-role-leftover

GitHubabraxas/mysql-set-role-leftover

MySQL Community Server 26.7.0 - Alta - SET ROLE ALL EXCEPT residuo FILE - scrittura UID mysqld

authentication-authorizationprivilege-escalationvulnerability-analysis+4
322 giorni fa
CVE-2022-1388 preview

CVE-2022-1388

GitHubsavior-only/cve-2022-1388

CVE-2022-1388 F5 BIG-IP iControl REST vulnerabilità di bypass dell'autenticazione

authentication-authorizationvulnerability-analysisexploitation+2
24 anni fa
CVE-2023-28121-WordPress-Privilege-Escalation preview

CVE-2023-28121-WordPress-Privilege-Escalation

GitHubluisdevpentest/cve-2023-28121-wordpress-privilege-escalation

Sfruttamento pratico di una vulnerabilità critica in WordPress usando il plugin WooCommerce Payments.


authentication-authorizationprivilege-escalationvulnerability-analysis+4
16 mesi fa
Precedente1…464748…50Successivo







