
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 dagowda/zabbix-cve-2022-23131-sso-bypass
Script exploit per CVE-2022-23131 che bypassa l'autenticazione SSO di Zabbix forgiando token JWT, consentendo accesso admin non autorizzato alla…
 cve-2024/cve-2024-5326-poc
Exploit proof-of-concept per CVE-2024-5326, una vulnerabilità di autorizzazione mancante nel plugin WordPress PostX che consente ad attaccanti…
 amr9k8/jwt-spoof-tool
Automatizza JWT Exploit (CVE-2018-0114)
 amalpvatayam67/day10-nextjs-middleware-lab
Laboratorio di bypass dell'autenticazione middleware Next.js (simulazione CVE-2025-29927)
 theway-hue/cve-2017-5689-checker
Checker-exploit automatizzato per CVE-2017-5689, scansiona pannelli Intel AMT per bypass di autenticazione e segnala IP vulnerabili.
 0xmrma/cve-2026-34048
Route di bootstrap del terminale solo per admin controllate solo per lo stato di login, che consentono a un normale membro del team di guidare il…
 abraxas/proftpd-sftp-copy-file-write
ProFTPD 1.3.9d - Alta - Remota - Privilegi residui / Scrittura file - La copia file SFTP salta la scrittura sulla destinazione
 bombobombone/cve-2026-102973
Report sanitizzato e script proof-of-concept locale che dimostra il bypass dell'hook EmailUserAuthorizeSend dell'API action=emailuser di MediaWiki…
 hakaioffsec/cve-2026-16764
Exploit Python per CVE-2026-16764, un'escalation di privilegi in OWASP DefectDojo in cui un bypass dell'API REST is_staff consente a un utente con…
 7hepr0fess0r/adcsdevilcom
Uno strumento C# per richiedere certificati da ADCS utilizzando DCOM su SMB. Questo strumento consente di richiedere a distanza certificati X.509 dal…
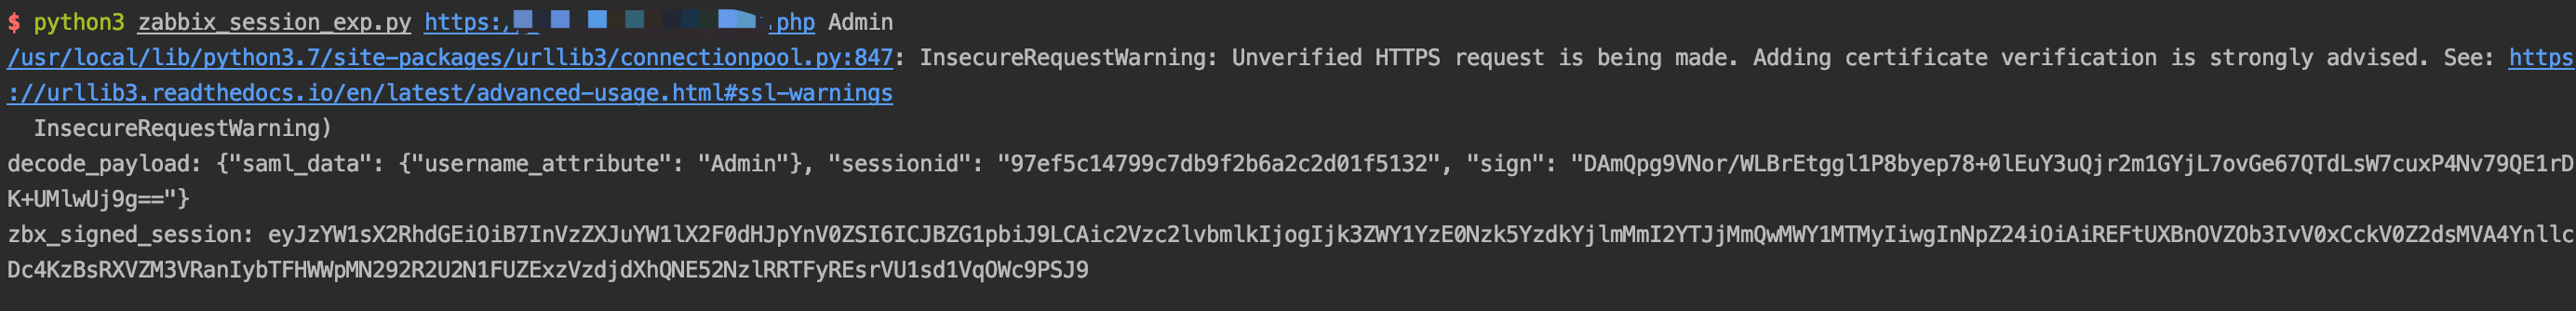 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 soledad208/cve-2018-10933
CVE-2018-10933 POC molto semplice
 sourceincite/hekate
Exploit per VMWare Workspace ONE Access che sfrutta una catena di cinque CVE per l'esecuzione remota di codice non autenticata tramite injection JDBC…
 hakivvi/cve-2025-23369
Exploit per CVE-2025-23369: bypass dell'autenticazione SAML in GitHub Enterprise Server tramite peculiarità di libxml2, che consente l'accesso non…
 stuub/rcity-cve-2024-27198
CVE-2024-27198 e CVE-2024-27199 PoC - RCE, Creazione account amministratore, Enumerazione utenti, Informazioni sul server
 exp-docs/cve-2020-13933
CVE-2020-13933 Campo di tiro: vulnerabilità di bypass dell'autenticazione di Shiro
 synacktiv/mobileiron-exploit
Script Python per sfruttare la catena OWASSRF + TabShell su server Microsoft Exchange vulnerabili, utilizzando l'autenticazione Kerberos per…
 watchtowrlabs/kentico-xperience13-authbypass-wt-2025-0011
Script Python per verificare la vulnerabilità di bypass dell'autenticazione (WT-2025-0011) nel servizio di staging di Kentico Xperience 13 CMS…








