
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 midisec/cve-2023-36899
Ambiente di riproduzione e strumento per la vulnerabilità CVE-2023-36899, incentrati sul bypass dell'autenticazione di sessione senza cookie…
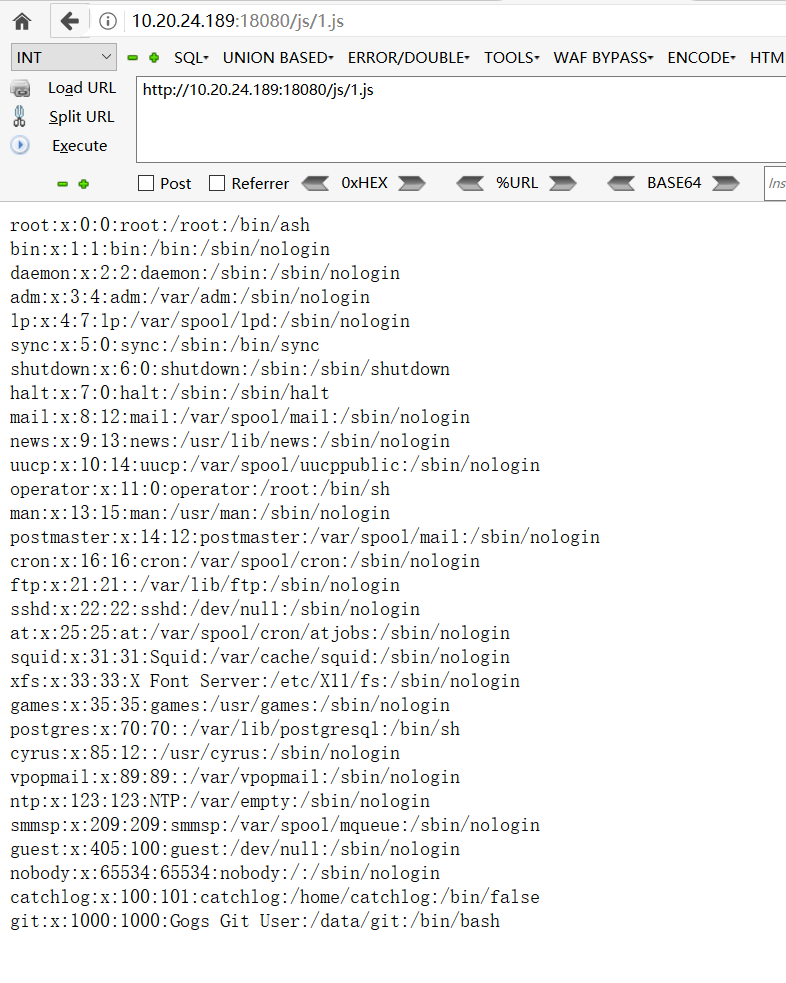 jas502n/gogs_rce
Exploit per Gogs RCE (CVE-2018-18925) che sfrutta la falsificazione di sessione e l'iniezione di hook Git per ottenere l'esecuzione arbitraria di…
 34zy/cve-2025-52970
CVE-2025-52970 - Exploit di bypass dell'autenticazione FortiWeb per esecuzione remota di codice
 randomrobbiebf/cve-2023-2732
MStore API <= 3.9.2 - Bypass dell'autenticazione
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro e Pro Multisite) 9.0.0 – 9.1.1.1 – Bypass di autenticazione
 synacktiv/sap_logon_ticket
Toolkit generico relativo al meccanismo SSO di SAP : i Logon Tickets
 nxploited/cve-2025-5288
Wordpress REST API | Generatore di API personalizzato per piattaforme cross e Import Export in WP 1.0.0 - 2.0.3 - Mancata autorizzazione per…
 davidzzo23/cve-2022-23131
Vulnerabilità di bypass dell'autenticazione del frontend Zabbix
 0xgh057r3c0n/cve-2025-34077
PoC per dirottamento non autenticato della sessione admin - Plugin Pie Register (≤ 3.7.1.4)
 joshuavanderpoll/cve-2026-2991
PoC exploit per CVE-2026-2991 — bypass dell'autenticazione nel plugin WordPress KiviCare (≤4.1.2) che consente la presa di controllo non autenticata…
 st4rburn/public-passwd
Usa CVE-2026-46333 e CVE-2026-31431 per cambiare la password di qualsiasi utente.
 dumitory-dev/cve-2020-35391-poc
Tenda N300 Bypass dell'autenticazione tramite header di richiesta HTTP malformato
 0xblackash/cve-2026-35616
CVE-2026-35616
 fa1c0n35/zabbix-cve-2022-23131
Exploit per il bypass SAML SSO di Zabbix (CVE-2022-23131) che consente l'accesso admin non autorizzato forgiando cookie di sessione.
 sxyrxyy/cve-2024-1709-connectwise-screenconnect-authentication-bypass
Script exploit Python per CVE-2024-1709, una vulnerabilità di bypass dell'autenticazione in ConnectWise ScreenConnect. Aggiunge un nuovo utente…
 okkotsu1/cve-2024-47533
Exploit per CVE-2024-47533, un bypass critico dell'autenticazione nell'API XML-RPC di Cobbler, che concede accesso admin non autenticato per test di…
 masa42/cve-2024-38821-poc
Exploit proof-of-concept per CVE-2024-38821, che dimostra il bypass dell'autenticazione in Spring Framework tramite path traversal per accedere a…
 atlasvector/certighost-cve-2026-54121
Writeup di rilevamento Splunk per CVE-2026-54121 (CertiGhost): abuso della certificate chase di AD CS che porta alla compromissione completa del…








