
 #1
 keycloak/keycloak
 katsana/remote-control
Concedi accesso remoto all'account utente senza condividere le credenziali
 nxploited/cve-2025-3102
Wordpress SureTriggers <= 1.0.78 - Bypass dell'autorizzazione causato dalla mancata verifica dei valori vuoti che permette la creazione non…
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Interspire Email Marketer (emailmarketer) Exploit
 t3tra-dev/cve-2025-29927-demo
Demo che riproduce la vulnerabilità di bypass dell'autorizzazione CVE-2025-29927 in Next.js.
 jiansiting/cve-2019-10915
Exploit proof-of-concept per CVE-2019-10915 che mira a un bypass dell'autenticazione in Siemens TIA Administrator, consentendo esecuzione remota di…
 kc57/jitbit_helpdesk_auth_bypass
Utility per derivare il segreto condiviso su un'installazione di JitBit Helpdesk che può essere utilizzato per l'elusione dell'autenticazione…
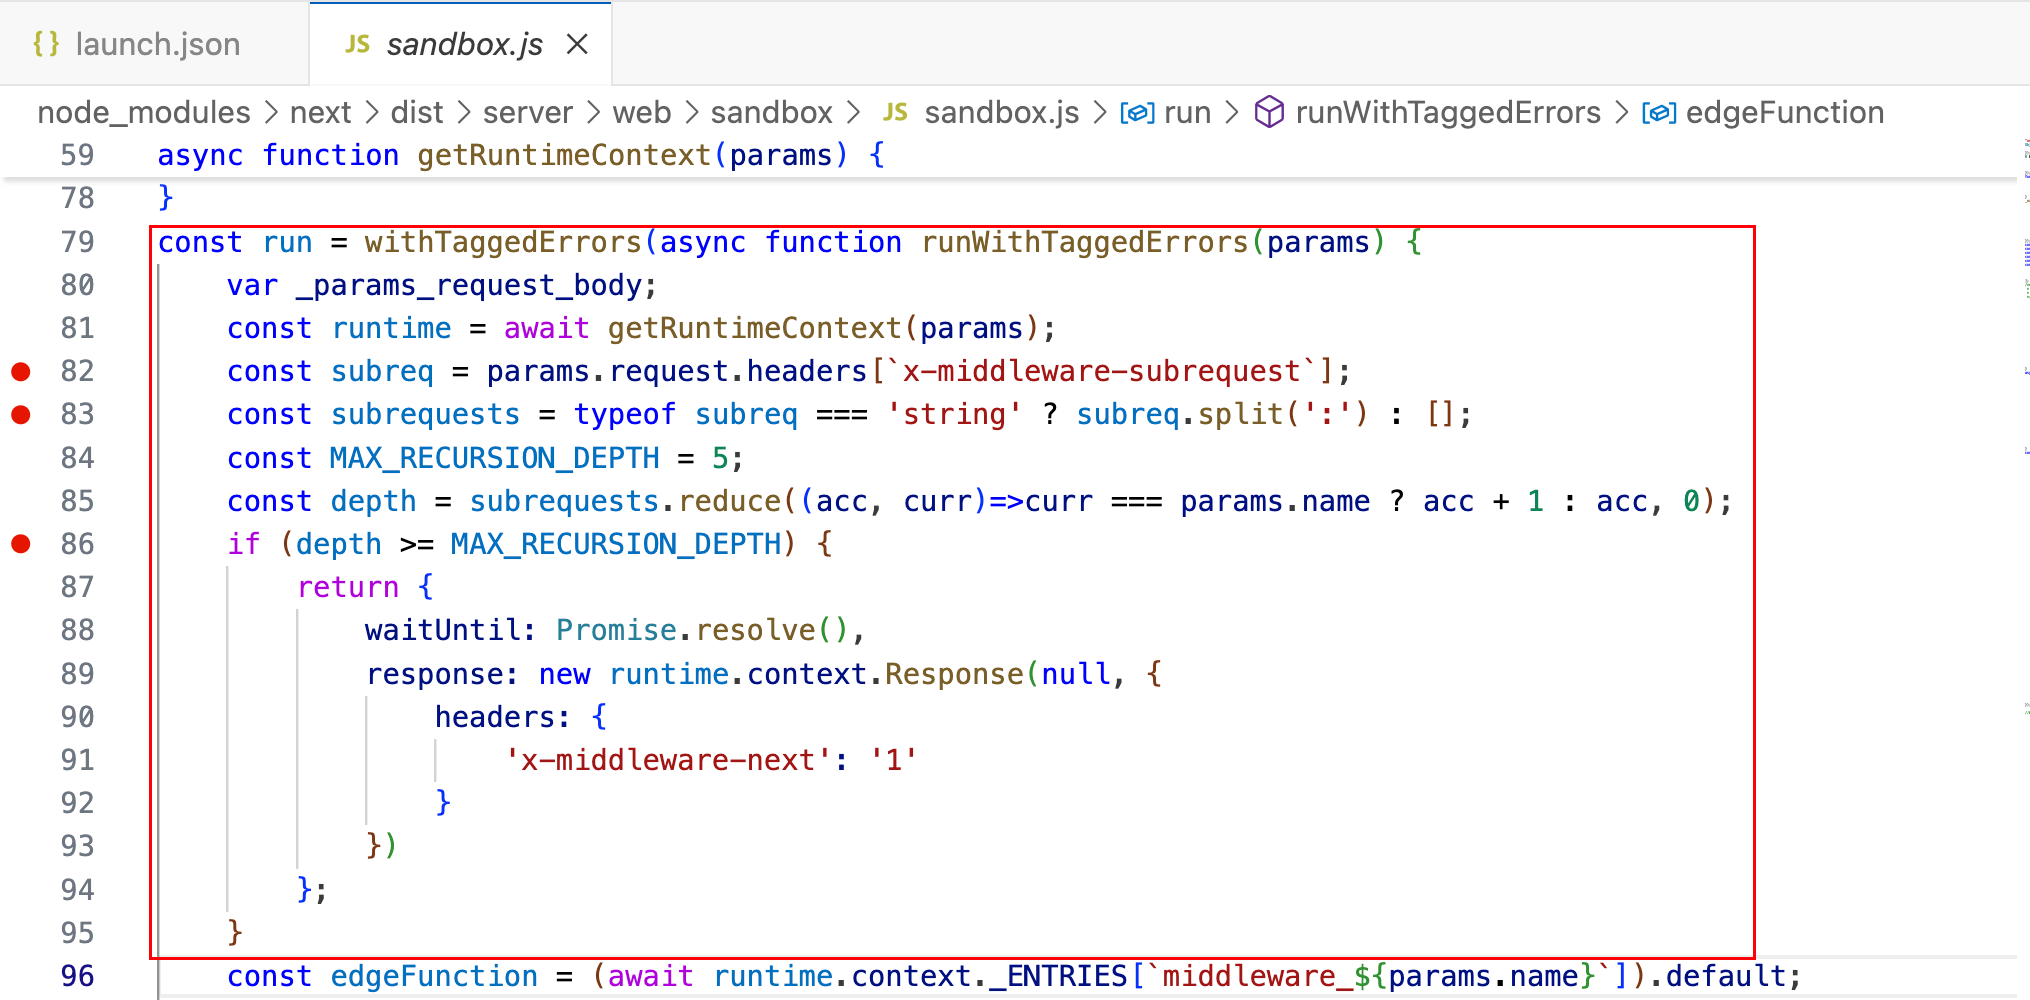 oyst3r1ng/cve-2025-29927
Bypass dell'autenticazione del middleware Next.js
 xenom0rph97/cve-2024-30896
Exploit proof-of-concept per CVE-2024-30896, una vulnerabilità di escalation dei privilegi in InfluxDB che consente ai titolari di token allAccess di…
 eqstlab/cve-2026-20896
Gitea Docker Image Authentication Bypass
 randomrobbiebf/cve-2024-52429
WP Quick Setup <= 2.0 - Autorizzazione mancante per l'installazione arbitraria di plugin/temi da parte di utenti autenticati (Subscriber+)
 nxploited/cve-2026-20182
Cisco Catalyst SD-WAN Bypass dell'autenticazione del peering
 johanneslks/cve-2026-33186
Bypass della policy di autorizzazione RBAC in gRPC-Go tramite slash `:path` mancante (Bypass dell'autenticazione)
 trqt/cve-2024-48322
Exploit per CVE-2024-48322 che colpisce le istanze RunCodes. Recupera le password degli utenti tramite la casella di posta elettronica dopo un bypass…
 sudo-wp/sudowp-postgallery
Un fork rinforzato in termini di sicurezza del plugin WordPress "PostGallery" abbandonato. Corregge vulnerabilità critiche di Arbitrary File Upload…
 0xblackash/cve-2025-31161
CVE-2025-31161
 vanhari/cve-2026-39987
Exploit proof-of-concept per un bypass dell'autenticazione nell'endpoint WebSocket del terminale di marimo, che consente l'esecuzione di comandi…
 satheesh575555/openssl_1_1_1_g
Toolkit robusto che implementa i protocolli TLS/SSL e una libreria crittografica a piena potenza per cifratura, decifratura, creazione di certificati…
 darrocarocatest-sys/pv2-victim
Ricerca su authz - copertura del fix di CVE-2026-3306








