
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 csuribird/cve-2025-2304
Questo script Python sfrutta una vulnerabilità critica di mass assignment in Camaleon CMS versione 2.9.0, consentendo a qualsiasi utente registrato…
 aancw/polkit-auto-exploit
PoC di sfruttamento automatico per Polkit CVE-2021-3560
 fork-bombed/cve-2022-23131
CVE-2022-23131 Exploit dell'autenticazione SAML di Zabbix Server
 tc4dy/cve-2026-29000-poc-exploit
CVE-2026-29000 – Bypass dell'autenticazione in pac4j-jwt (CVSS 10.0). Forgiatura admin con un clic tramite wrapping JWE con chiave pubblica. Espone…
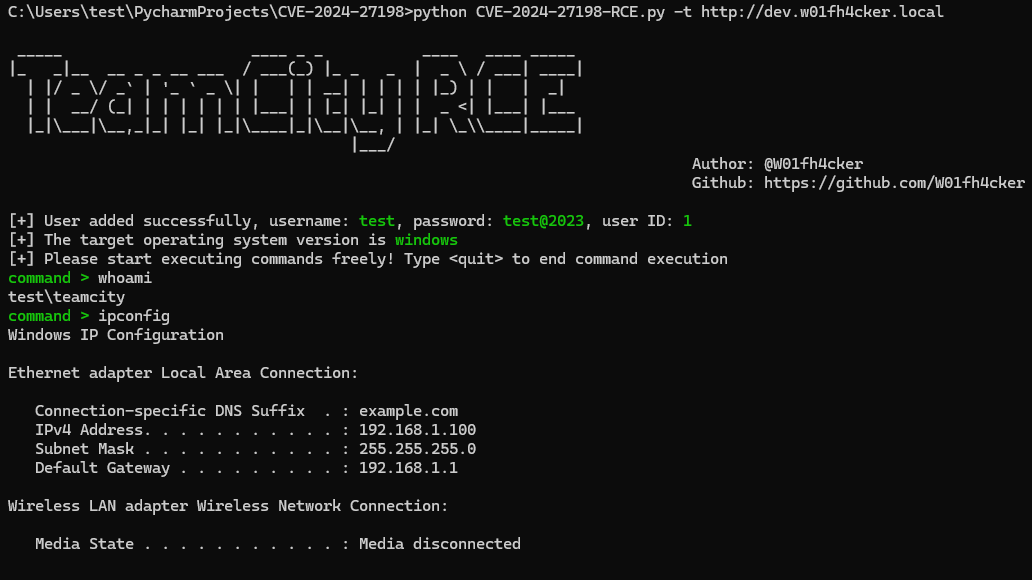 passwa11/cve-2024-27198-rce
Exploit per il bypass dell'autenticazione di JetBrains TeamCity (CVE-2024-27198/27199) che consente l'esecuzione remota di codice. Include query dork…
 alash3al/wp-allowed-hosts
un plugin che protegge il tuo sito WordPress dalla vulnerabilità CVE-2017-8295
 randomrobbiebf/cve-2024-9821
Bot for Telegram on WooCommerce <= 1.2.4 - Autenticato (Subscriber+) Divulgazione del token del bot Telegram per il Bypass dell'autenticazione
 mrpayloadc/cve-2025-0316-exploit
Exploit automatizzato di bypass dell'autenticazione per CVE-2025-0316 che mira a WordPress WP Directorybox Manager. Include enumerazione utenti,…
 greenforcenetworks/cve-2025-41646---critical-authentication-bypass-
CVE-2025-41646 - Bypass critico dell'autenticazione
 sudo-wp/sudowp-clickfunnels-zurich
Un fork con patch di sicurezza del legacy plugin ClickFunnels Classic per WordPress. Risolve le vulnerabilità critiche di Stored XSS (CVE-2022-4782)…
 sudo-wp/sudowp-adminer
Uno strumento di gestione del database sicuro e zero-trust per WordPress. Corregge le vulnerabilità critiche SSRF (CVE-2021-21311) imponendo solo…
 00xcanelo/cve-2024-47533-poc
Proof-of-concept exploit per CVE-2024-47533, un bypass dell'autenticazione non autenticato nell'API XMLRPC di Cobbler che porta all'esecuzione remota…
 john-jung/cve-2026-25604-poc
Una PoC per dimostrare CVE-2026-25604
 randomrobbiebf/cve-2024-50488
Token Login <= 1.0.3 - Escalation dei privilegi da autenticato (Subscriber+)
 shoucheng3/ff4j__ff4j_cve-2022-44262_1_8_13_fixed
Feature toggle framework per Java che abilita l'attivazione delle funzionalità a runtime, accesso basato sui ruoli, attivazione tramite AOP,…
 shoucheng3/apache__nifi_cve-2022-33140_1-16-22
Sistema automatizzato di elaborazione e distribuzione del flusso di dati con configurazione sicura, tracciamento della provenienza e architettura…
 rampantspark/cve-2024-27198
Una PoC per la CVE-2024-27198 scritta in Go
 jayngng/bludit-cve-2019-17240
Bypassa il form di login con mitigazione di Bludit e carica contenuti malevoli per richiamare una reverse shell.








