
 #1
Strumenti per test API, fuzzing, validazione schema, test di autenticazione e sicurezza del gateway.
Raccomandato da Kitploit
 owasp/python-honeypot
OWASP Honeypot, framework di deception automatizzato.
 watchdogsecurity/porch-pirate
Porch Pirate è il client e framework più completo per il riconoscimento (recon) e OSINT di Postman, che facilita la scoperta automatizzata e lo…
 dolevf/graphql-cop
Utilità Python leggera per il controllo di sicurezza automatizzato delle API GraphQL. Rileva configurazioni errate, fughe di informazioni e…
 openpcc/openpcc
Un framework open-source per l'inferenza AI privata e verificabile
 lsh123/xmlsec
Libreria di sicurezza XML
 pompelmi/pompelmi
Scansione antivirus ClamAV per Node.js — scansiona i caricamenti di file con una singola chiamata di funzione. Zero dipendenze. Verdetti con Symbol…
 teycir/burpapisecuritysuite
Estensione di Burp Suite per test di sicurezza API con 15 tipi di attacco, oltre 108 payload, fuzzing intelligente, rilevamento BOLA/IDOR,…
 undeadsec/swaggerspy
Strumento OSINT automatizzato che analizza la documentazione API di SwaggerHub per scoprire segreti esposti, credenziali e informazioni sensibili…
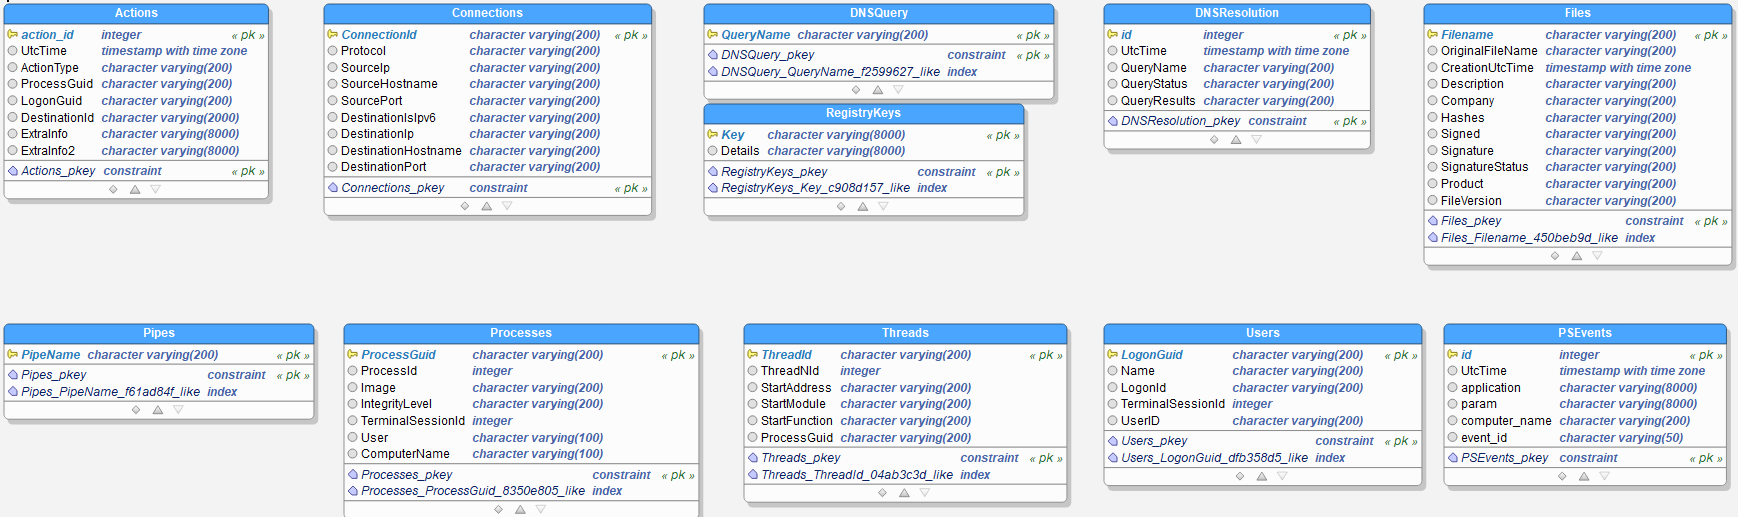 lucky-luk3/grafiki
Strumento di Threat Hunting su Sysmon e grafici
 sentrypeer/sentrypeer
Distributed SIP honeypot che rileva e condivide dati sulle frodi negli attacchi VoIP. Raccoglie IP malintenzionati e numeri di telefono tramite rete…
 nicholasaleks/graphql-threat-matrix
Framework di minacce GraphQL utilizzato dai professionisti della sicurezza per ricercare lacune di sicurezza nelle implementazioni GraphQL.
 lumoslab-innovation/openhunterai
AI red team local-first per la sicurezza di applicazioni web, API e LLM. Ragionamento in stile attaccante, risultati supportati da evidenze e…
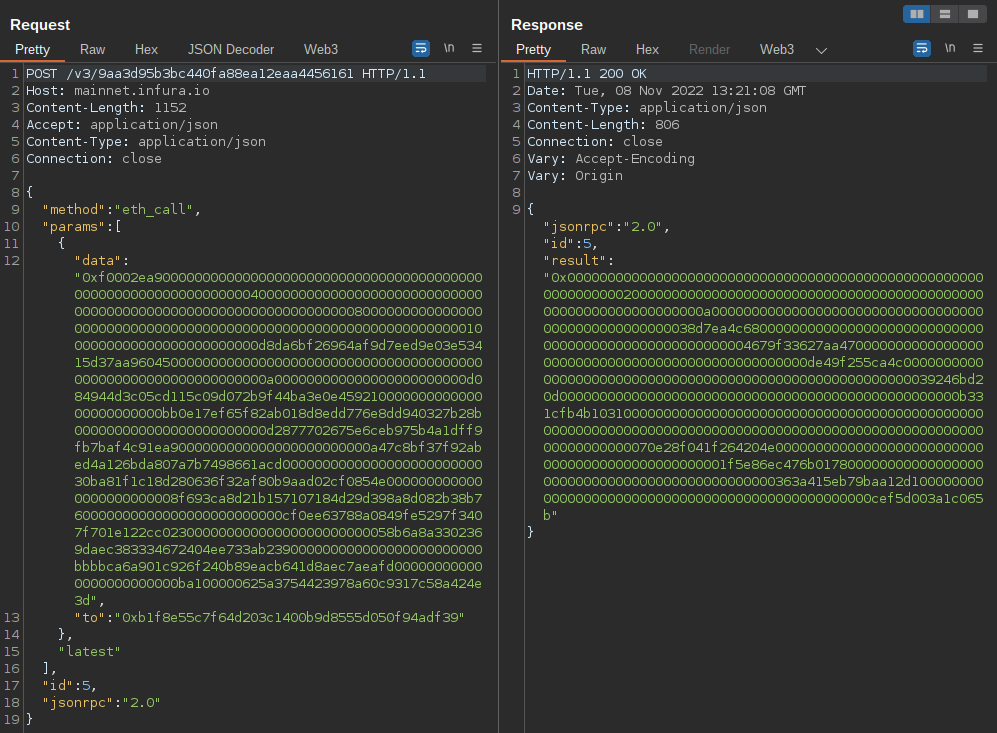 uwctcjnwlk/web3-decoder
Estensione Burp Suite per decodificare chiamate JSON-RPC di Ethereum e interazioni con smart contract, con supporto per più chain e recupero…
 hashicorp-forge/grove
Un framework di raccolta log Software as a Service (SaaS).
 owasp/secure-agent-playbook
OWASP Secure Agent Playbook Project
 tno-s3/wuppiefuzz
Un fuzzer per API REST guidato dalla copertura, sviluppato sulla base di LibAFL
 softrams/bulwark
Uno strumento organizzativo per la gestione di asset e vulnerabilità, con integrazione Jira, progettato per generare report di sicurezza delle…
 vulncheck-oss/cli
VulnCheck's official command line tool







