
 #1
Strumenti per test API, fuzzing, validazione schema, test di autenticazione e sicurezza del gateway.
Raccomandato da Kitploit
 tibrn/cve-2025-30144
Proof-of-concept per CVE-2025-30144: bypass della validazione dell'emittente JWT nella libreria fast-jwt che consente agli attaccanti di forgiare…
 lukaszstu/smartasset-cors-cve-2020-26527
Prova di concetto per CVE-2020-26527: dimostra una configurazione errata di CORS nell'API di Damstra Smart Asset 2020.7 che si fida di origini…
 barteeees/swaggerui-cve-2016-1000229
CVE-2016-1000229
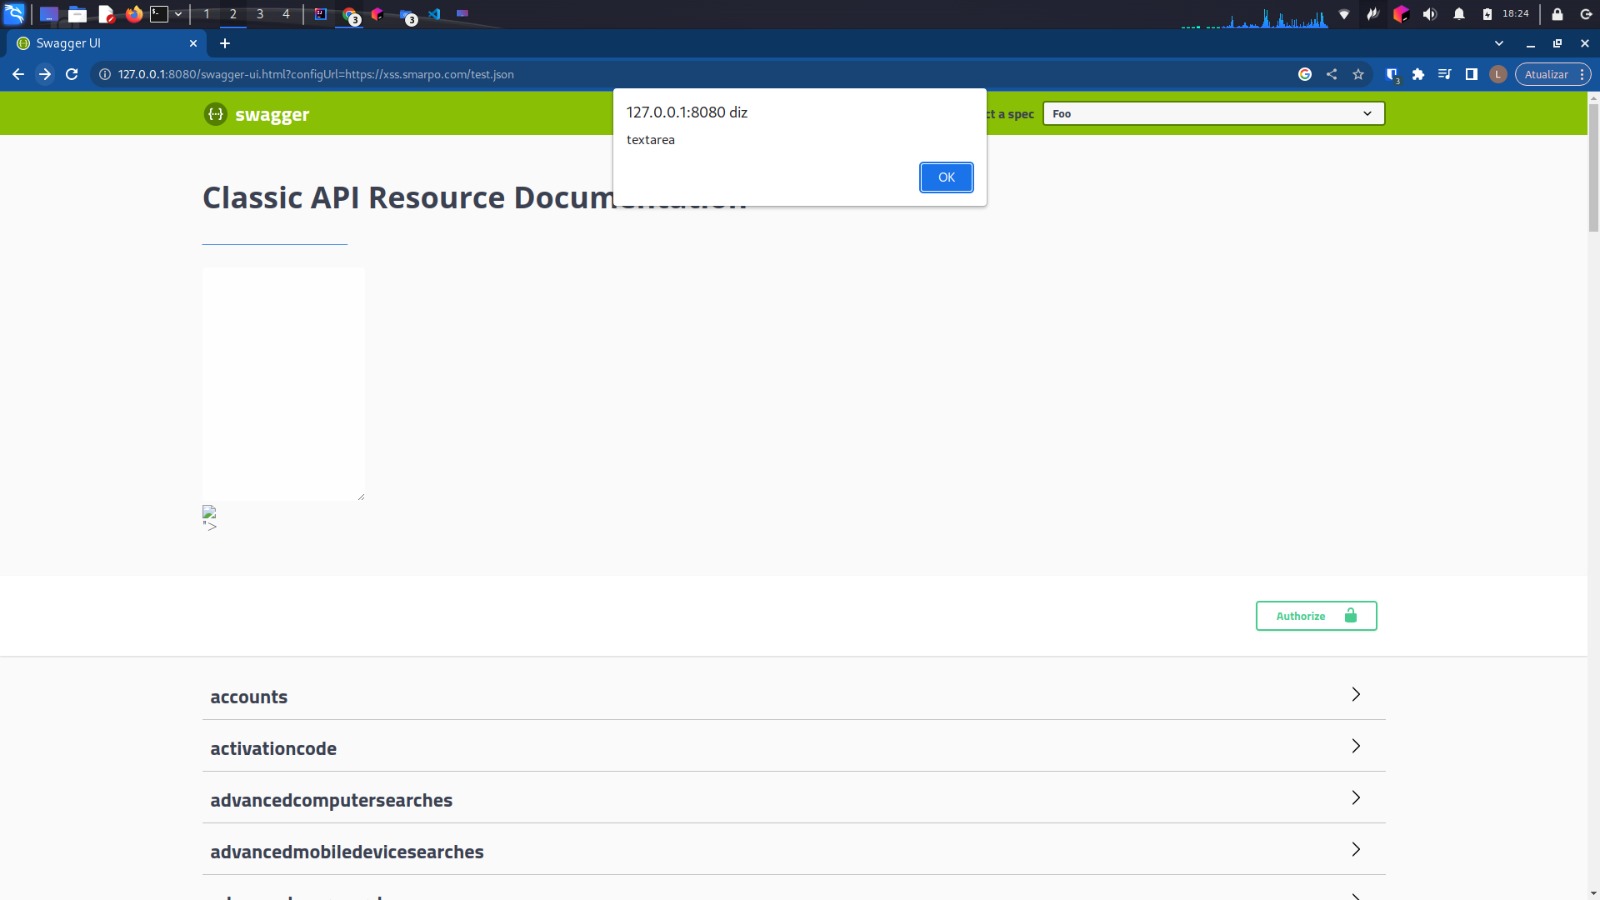 lucasrenaa/cve-2018-25031
Script proof-of-concept basato su Python che dimostra la vulnerabilità XSS CVE-2018-25031 in Swagger UI utilizzando Selenium per il rilevamento…
 osirium/suds
Clone di suds 0.4 + suds-0.4-CVE-2013-2217.patch
 shanika04/cloudfoundry_uaa
CVE-2016-4468
 shoucheng3/kubernetes-client__java_cve-2020-8570_client-java-parent-9_0_2_fixed
Libreria client Java per l'API Kubernetes, che consente la gestione programmatica di cluster, pod, deployment e altre risorse con supporto per…
 shoucheng3/apache__camel_cve-2018-8041_2-20-3
Framework di integrazione open source per definire regole di routing e mediazione tramite DSL (Java, XML, YAML) per connettere vari sistemi che…
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6-0-17-final
Implementazione di riferimento di Bean Validation 2.0 (JSR-380) che fornisce un modello di metadati guidato da annotazioni e API per la validazione…
 abraxas/cve-2026-5430
Disclosure pack e PoC in Python per CVE-2026-5430, una vulnerabilità di confusione dell'algoritmo JWT in WSO2 API Manager 4.5.0 che consente il…
 anthonyk2923/cve-2026-94609
Write-up e proof-of-concept per CVE-2026-94609, una vulnerabilità di privilege escalation in authentik che consente agli utenti con add_user_to_group…
 les-k/wp-secure-mcp
Un plugin WordPress che espone un server MCP tramite la REST API, con il modello di sicurezza come punto centrale -- chiude la forma di bypass OAuth…
 kubernetes/ingress-nginx
Ingress NGINX Controller per Kubernetes
 matrix-org/synapse
Synapse: homeserver Matrix scritto in Python/Twisted.
 nbs-system/naxsi
NAXSI è un WAF open-source, ad alte prestazioni e a bassa manutenzione delle regole per NGINX.
 spiderlabs/owasp-modsecurity-crs
Progetto OWASP ModSecurity Core Rule Set (CRS) (Repository Ufficiale)
 zecure/shadowd
Il server del firewall per applicazioni web Shadow Daemon
 grahamcampbell/laravel-security
Un wrapper di voku/anti-xss per Laravel








