
 #1
Strumenti per test API, fuzzing, validazione schema, test di autenticazione e sicurezza del gateway.
Raccomandato da Kitploit
 saykino/cve-2025-66838
Documentazione di CVE-2025-66838: una vulnerabilità di rate limiting nell'API di caricamento file di ARIS che consente ad attaccanti remoti…
 dskho/cve-2021-45232
Scanner proof-of-concept per CVE-2021-45232, che mira all'accesso API non autenticato e alle credenziali predefinite in Apache APISIX Dashboard.
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
Libreria API di sicurezza aziendale che fornisce controlli di sicurezza per applicazioni web Java, inclusi autenticazione, controllo degli accessi,…
 shoucheng3/nahsra__antisamy_cve-2016-10006_1-5-3
Libreria veloce e configurabile per la sanificazione HTML, progettata per prevenire XSS e l'iniezione di codice malevolo da input utente non fidato.…
 0xsu3ks/cve-2025-29557
Documenta una vulnerabilità di controllo degli accessi ad alta gravità nell'API MailConfiguration di ExaGrid EX10 che espone le credenziali SMTP in…
 randomrobbiebf/cve-2022-45354
Download Monitor <= 4.7.60 - Esposizione di informazioni sensibili tramite API REST
 aman-parmar/cve-2025-54554
CVE-2025-54554 – Accesso non autenticato nell'API REST di tiaudit che porta alla divulgazione di informazioni sensibili
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
La libreria OWASP Enterprise Security API fornisce controlli di sicurezza per applicazioni web Java, inclusi autenticazione, controllo accessi,…
 shoucheng3/apache__sling-org-apache-sling-xss_cve-2016-5394_1-0-8
Libreria Java che fornisce servizi di escaping e filtraggio XSS (XSSAPI, XSSFilter) per sanificare i contenuti inviati dagli utenti e prevenire…
 shoucheng3/springsource__spring-security-oauth_cve-2018-1260_2-3-2-release
Libreria di supporto per OAuth e OAuth2 per Spring Security, che abilita autenticazione e autorizzazione API sicure per implementazioni consumer e…
 shoucheng3/keycloak__keycloak_cve-2022-4361_21-1-1
Soluzione open source per la gestione delle identità e degli accessi che offre single sign-on, federazione degli utenti e autenticazione…
 shoucheng3/keycloak__keycloak_cve-2014-3656_1-0-5-final
Soluzione open-source di gestione delle identità e degli accessi che fornisce autenticazione, federazione degli utenti, single sign-on e…
 shoucheng3/asf__cxf_cve-2019-17573_3-2-11
Framework di servizi web per la creazione e lo sviluppo di servizi SOAP, RESTful e CORBA con supporto per WS-Security, WS-Trust e le API…
 shoucheng3/spring-cloud__spring-cloud-config_cve-2020-5410_2-1-8-release
Server di configurazione centralizzato per sistemi distribuiti con API HTTP, archiviazione basata su Git, crittografia/decrittografia delle proprietà…
 mostafaanouarghorab/microservicecve-2021-39156
Exploit proof-of-concept per CVE-2021-39156, che prende di mira una vulnerabilità di esecuzione remota di codice nei microservizi Spring Cloud…
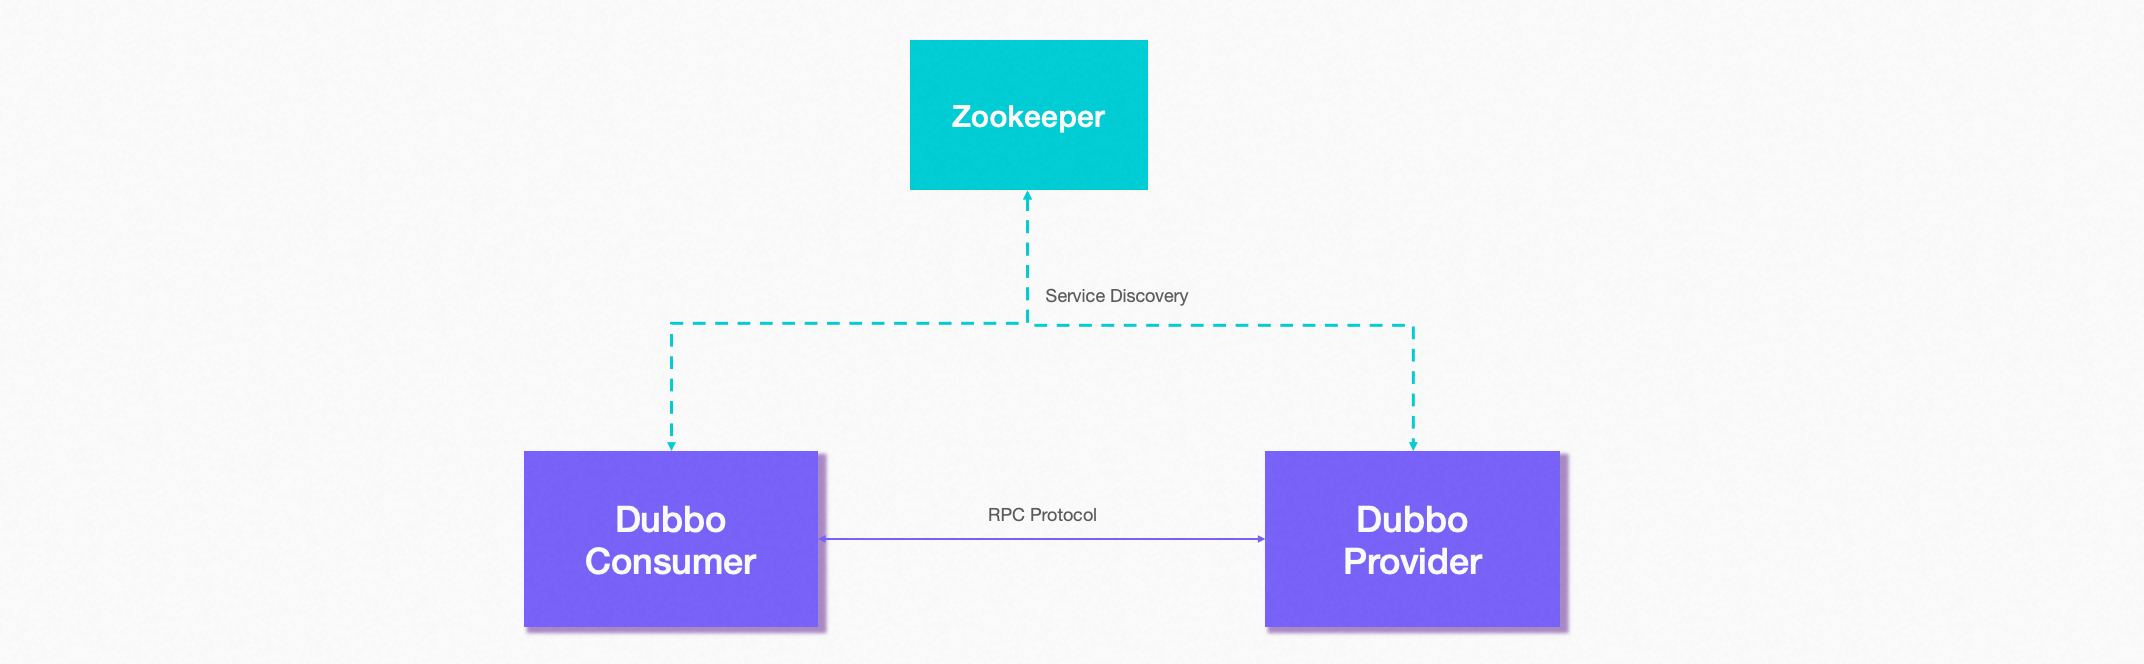 shoucheng3/apache__incubator-dubbo_cve-2021-30181_2-6-8
Framework Java RPC e microservizi ad alte prestazioni con service discovery, gestione del traffico, osservabilità e sicurezza integrata per la…
 shoucheng3/keycloak__keycloak_cve-2022-1274_20-0-3
Soluzione open source per la gestione dell'identità e degli accessi che fornisce single sign-on, federazione utenti e autenticazione centralizzata…
 shoucheng3/nahsra__antisamy_cve-2017-14735_1-5-6
Libreria Java per una sanificazione HTML veloce e configurabile da fonti non fidate. Utilizza una scansione basata su policy per rimuovere JavaScript…








