#1
Strumenti per rilevamento bot, CAPTCHA, limitazione di velocità, analisi comportamentale e prevenzione minacce automatizzate.
Raccomandato da Kitploit
 fzakaria/anubis-fetch
Come curl, ma supera i muri anti-bot di Anubis e Cloudflare.
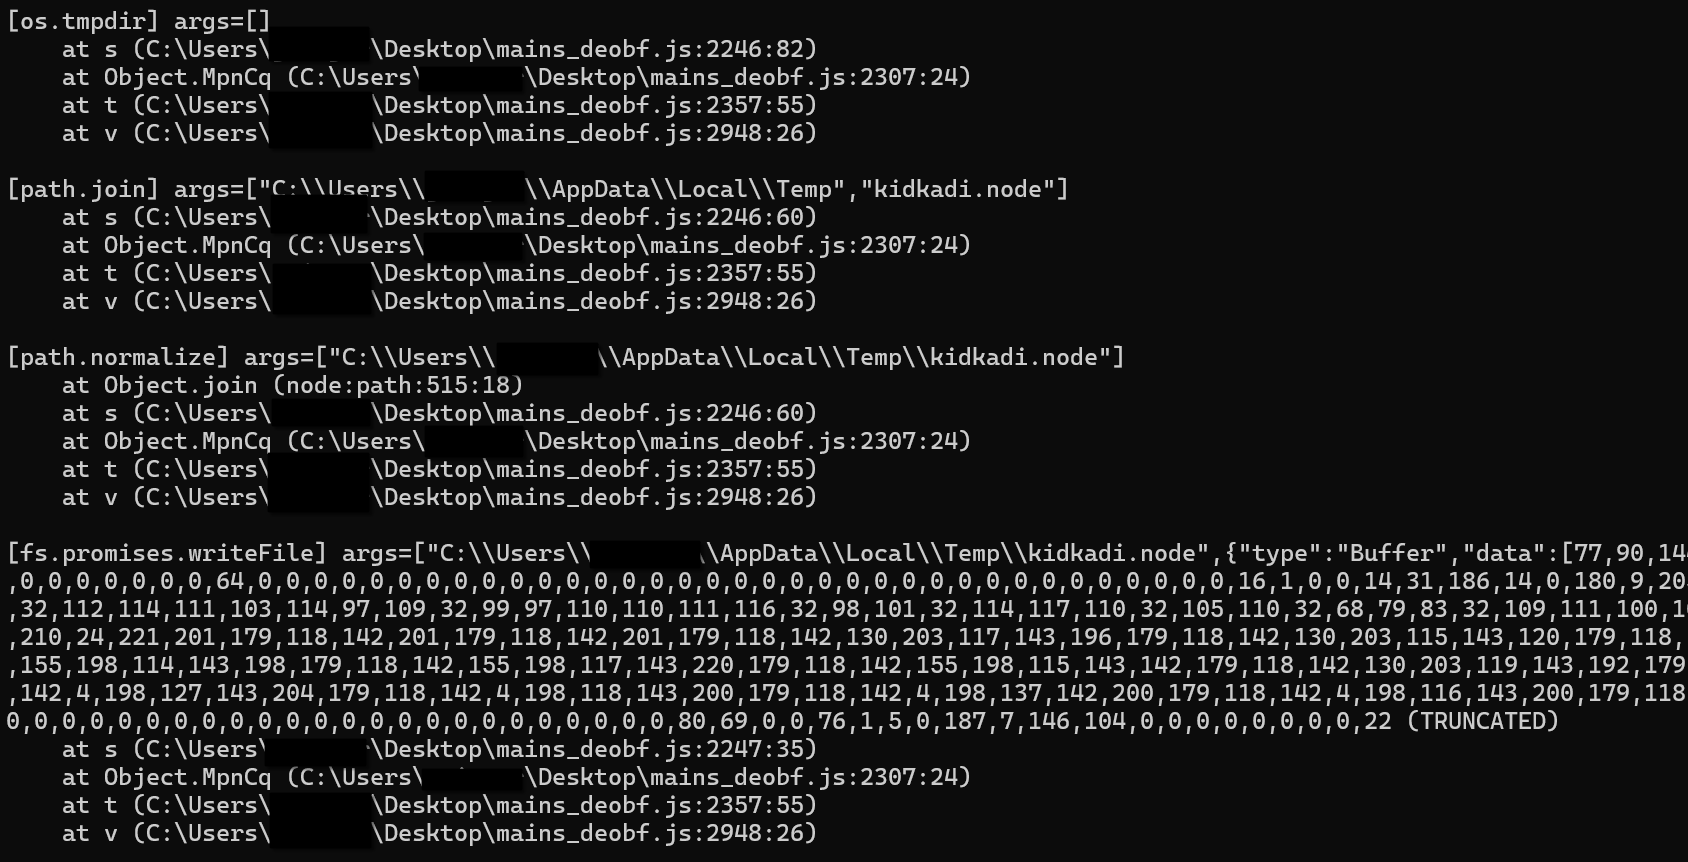 checkpointsw/nodejs-tracer
Tracer runtime per l'analisi di malware Node.js che aggancia i moduli core, registra le chiamate, inganna i controlli anti-analisi e cattura…
 b9ph0met/px-vm
Kit di reverse engineering per la VM bytecode di PerimeterX, con un disassemblatore basato su CFG, pipeline di decrittazione a 5 livelli,…
 tg12/phantomstars
Rilevamento e monitoraggio automatici di coinvolgimento falso su GitHub — CI giornaliero, infrastruttura zero
 jay123anta/laravel-threat-detection
Middleware Laravel passivo che rileva e registra SQL injection, XSS, RCE, scanner bot e oltre 175 pattern di attacco. Include una dashboard…
 matheuzsecurity/nullsection
Strumento anti-reverse per ELF che sovrascrive gli header delle sezioni con nullbyte per impedire l'analisi statica da parte di disassemblatori e…
 xkiian/vercel-botid
Vercel BotID Solver "X-Is-Human" utilizzando 100% golang
 mondaycom/hatcha
CAPTCHA dimostra che sei umano. HATCHA dimostra che non lo sei.
 saadahla/anti-sandbox
Strumento C++ per rilevare ambienti sandbox AnyRun, consentendo al malware di eludere l'analisi dinamica e i sistemi di sandboxing automatizzati.
 rek7/ddoor
DDoor - backdoor multipiattaforma che utilizza i record DNS TXT
 akatorich/kernelflirt
Debugger a livello kernel di Windows con interfaccia in stile OllyDbg/IDA, breakpoint software e hardware, simboli PDB, decompilatore e 17 plugin per…
 chaelsoo/nimcrypt
Strumento di crittografia basato su Nim per offuscare shellcode e payload per eludere Windows Defender.
 gmh5225/fakeenclave
Proof-of-concept che sfrutta Windows Enclave per implementare tecniche di anti-tamper e anti-cheat evasion a livello di driver.
 lilify-jp/squre
🛡️ Toolkit per la protezione binaria open source per Windows PE. Nanomite, protezione VM, anti-debug e altro.
 krixx1337/burner-net
Client HTTP anti-forense a fiducia zero. Cancella segreti. Recide tracce. CPR in un carro armato stealth. 👻
 manjustice/datadome-vm-internals
Analisi della VM offuscata personalizzata di DataDome e del formato bytecode, che rivela crittografia delle stringhe, cifrari S-box e segnali di…
 mephistolist/soviet
Un crypter runtime in C per binari ELF Linux.