
 #1
Strumenti per rilevamento anomalie comportamentali, analisi outlier, UEBA e rilevamento statistico delle minacce.
Raccomandato da Kitploit
 gmh5225/0xguard
Semplice libreria anti-cheat per applicazioni che utilizzano C++ su windows. #PastedProtection
 initconf/cve-2020-16898-bad-neighbor
Rilevamento Zeek per CVE-2020-16898-"Bad Neighbor"
 artur-augustyniak/class_struggle
Rilevamento di anomalie basato su autoencoder per identificare domini di phishing utilizzando i dati della lista di avvisi di CERT Polska, con…
 corelight/corelightforsplunk
App Splunk per l'integrazione e l'analisi dei dati di network detection di Corelight, che consente il threat hunting in tempo reale e l'incident…
 jenderal92/ddos-traffic-monitor
Uno strumento di monitoraggio del traffico in tempo reale che rileva e mostra il volume di traffico di rete per indirizzo IP per identificare…
 corelight/petitpotam
Rileva attacchi NTLM relay tramite l'exploit PetitPotam utilizzando Zeek, distinguendo i tentativi riusciti da quelli non riusciti analizzando i…
 reyjesusq/sentinel-mcp
Sistema autonomo di cyber difesa basato su AI che utilizza MCP, Gemini 2.0 Flash, l'osservabilità di Dynatrace e MongoDB. Proposta per Google Cloud…
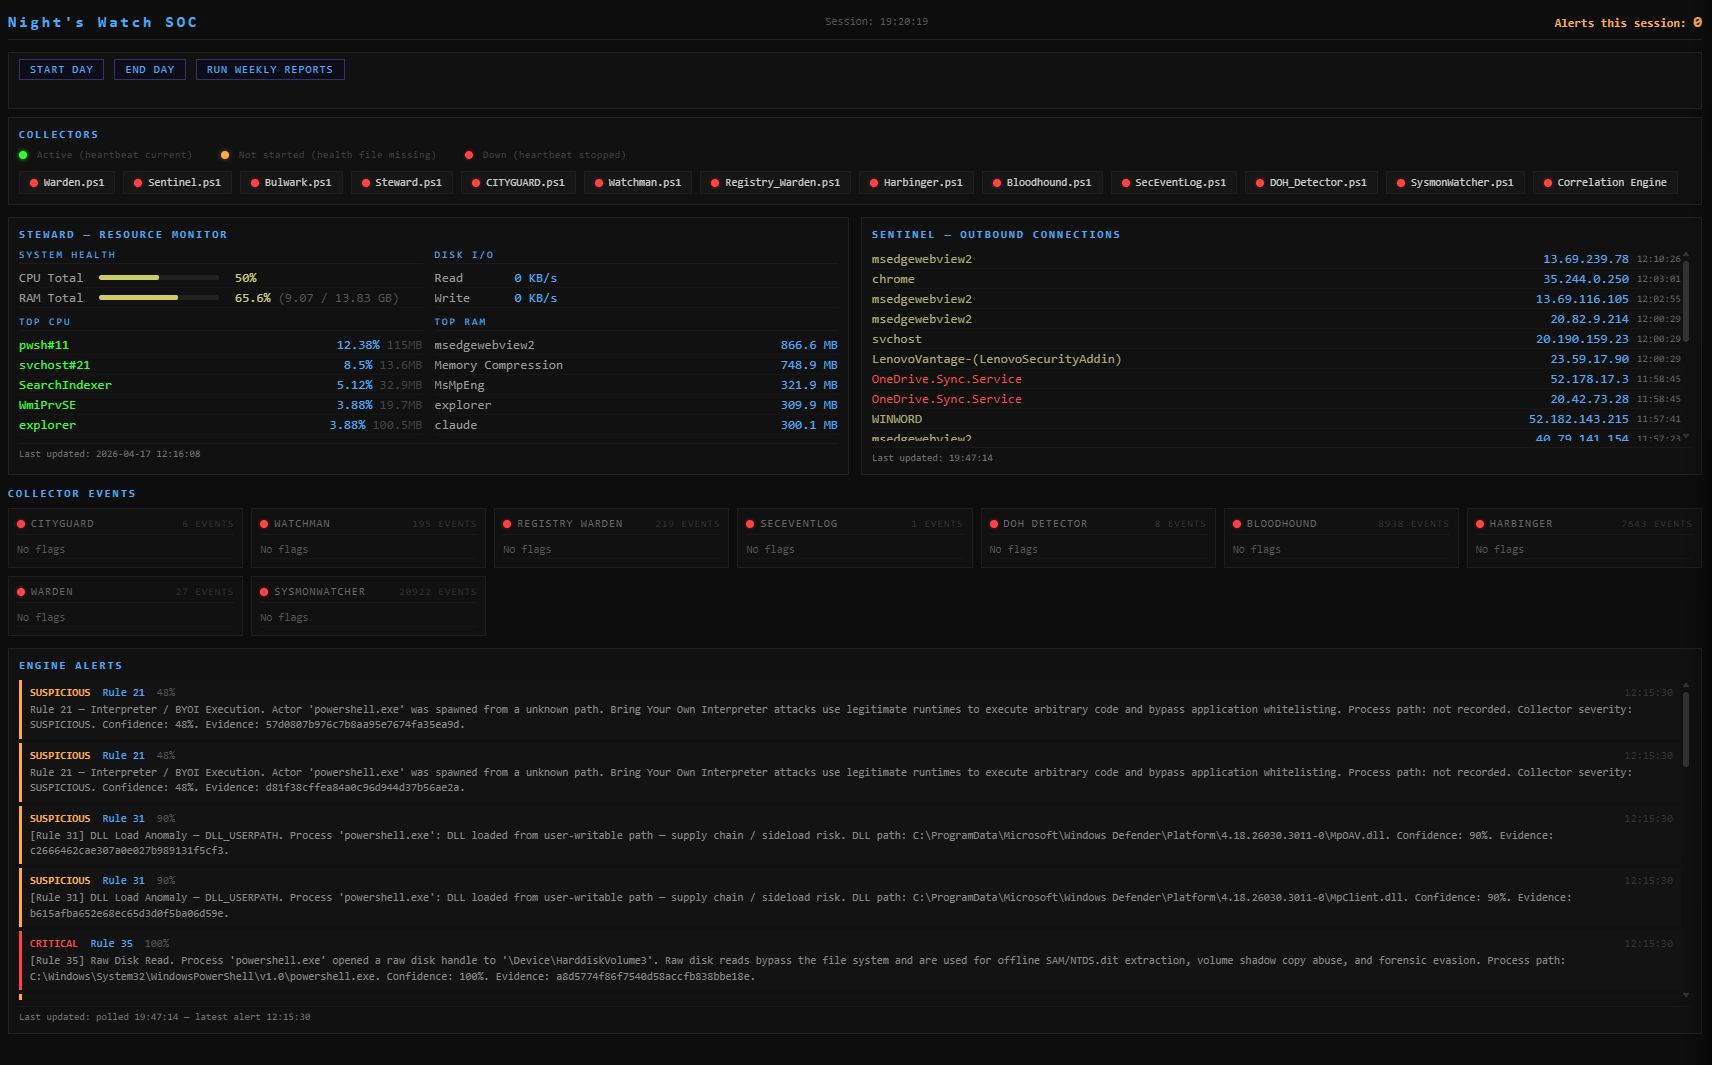 nate-ryan-7690/home_soc_suite
Una suite SOC personale per Windows costruita in PowerShell — monitora connessioni di rete, utilizzo delle risorse, attività pianificate ed eventi di…
 yumlembam/insider-threat
Rilevamento di minacce interne basato su grafi utilizzando modelli GCN-BiLSTM e attention sui dataset CMU CERT. Include preelaborazione dei dati,…
 jazbengu/threatdetect
Prototipo di rilevamento delle minacce interne basato su Streamlit che utilizza XGBoost e Isolation Forest per analizzare i dati delle attività dei…
 gpt-laboratory/trustworthyrag
Un agente di valutazione per rilevare disinformazione e avvelenamento della conoscenza nei sistemi di generazione aumentata da recupero.
 yangyang-research/whale-sentinel-services
The Whale Sentinel Services
 adem-hosni/mappedimagesdetector
Scanner di memoria nativo leggero per Windows per piattaforme AV/EDR, che rileva immagini mappate sospette e tecniche di iniezione DLL manuale…
 corelight/zeek-endpoint-enrichment-conn
Arricchisci il conn.log con dati EDR
 siddharth2440/network-detection-engine
Motore di rilevamento intrusioni di rete leggero che cattura il traffico live con libpcap. Rileva flood SYN/ICMP, scansioni di porte e attacchi web…
 aquibpro/forensix-studio
Piattaforma di intelligence forense che analizza file, correla indicatori di minaccia, mappa il comportamento a MITRE ATT&CK e genera insight di…
 kreotic/sentrygrid
Piattaforma di rilevamento delle minacce e monitoraggio continuo basata su ML, progettata per architetture federali zero trust.
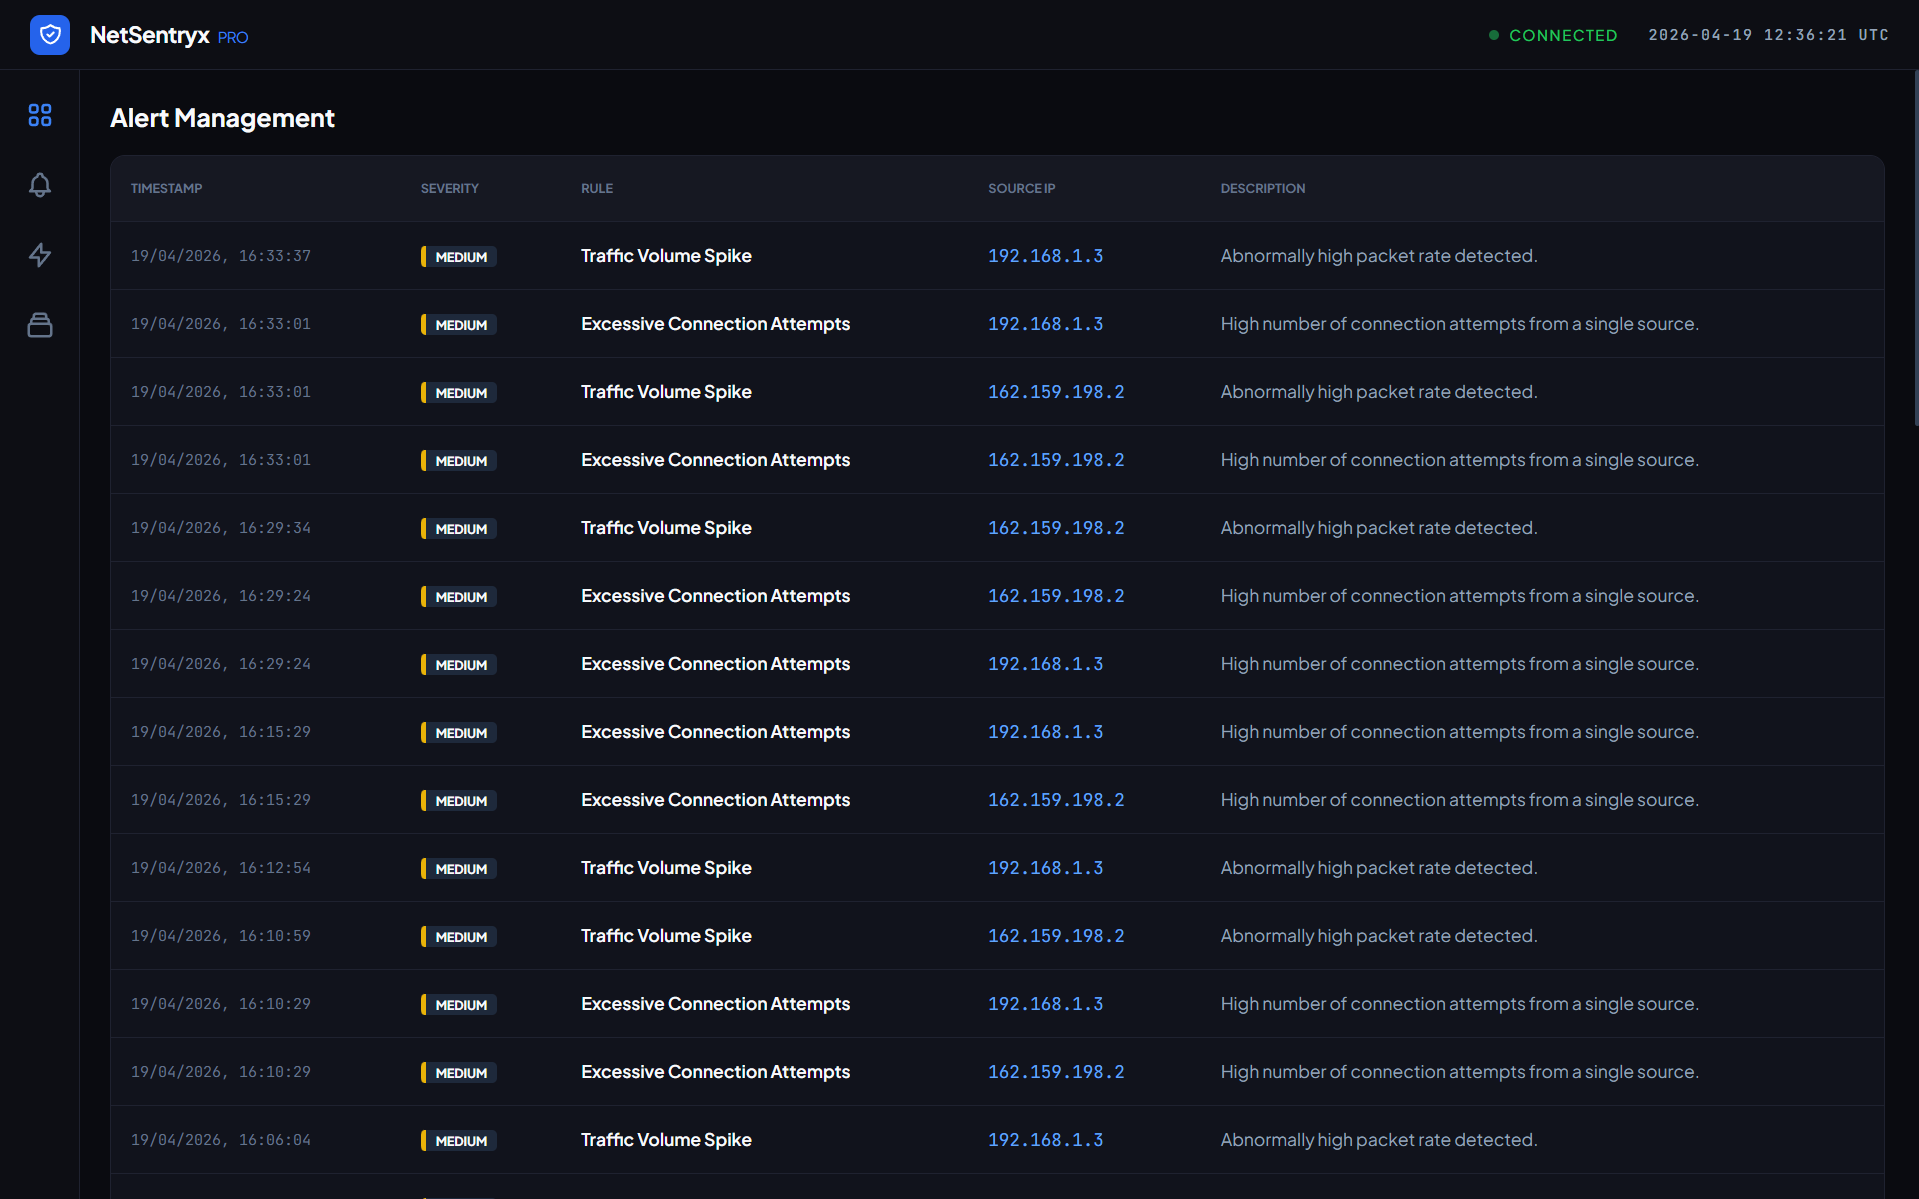 aman-sharma-dev/netsentryx
Una piattaforma di monitoraggio di rete basata su eventi che esegue cattura di pacchetti in tempo reale (Npcap), analisi del traffico a bassa latenza…








