
 #1
Strumenti di decompilazione, analisi binaria, riassunto del codice e analisi malware potenziati dall'IA.
Raccomandato da Kitploit

 idamcp/idamcp
Server MCP che integra IDA Pro con agenti AI, dotato di un gateway stateless per la gestione multi-sessione, un motore di query SQL relazionale per…
 symbioticsec/hermes-decomp
Un potente decompilatore che consente di eseguire il reverse engineering di app mobili React Native convertendo i loro file bytecode Hermes compilati…
 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 dnakov/r2d2
🤖🏴☠️ Plugin radare2 per GPT-4 🦜. Risolvi automaticamente i crackme 🪄
 allthingsida/allthingsida
Repository per i frammenti di codice del canale video AllThingsIDA
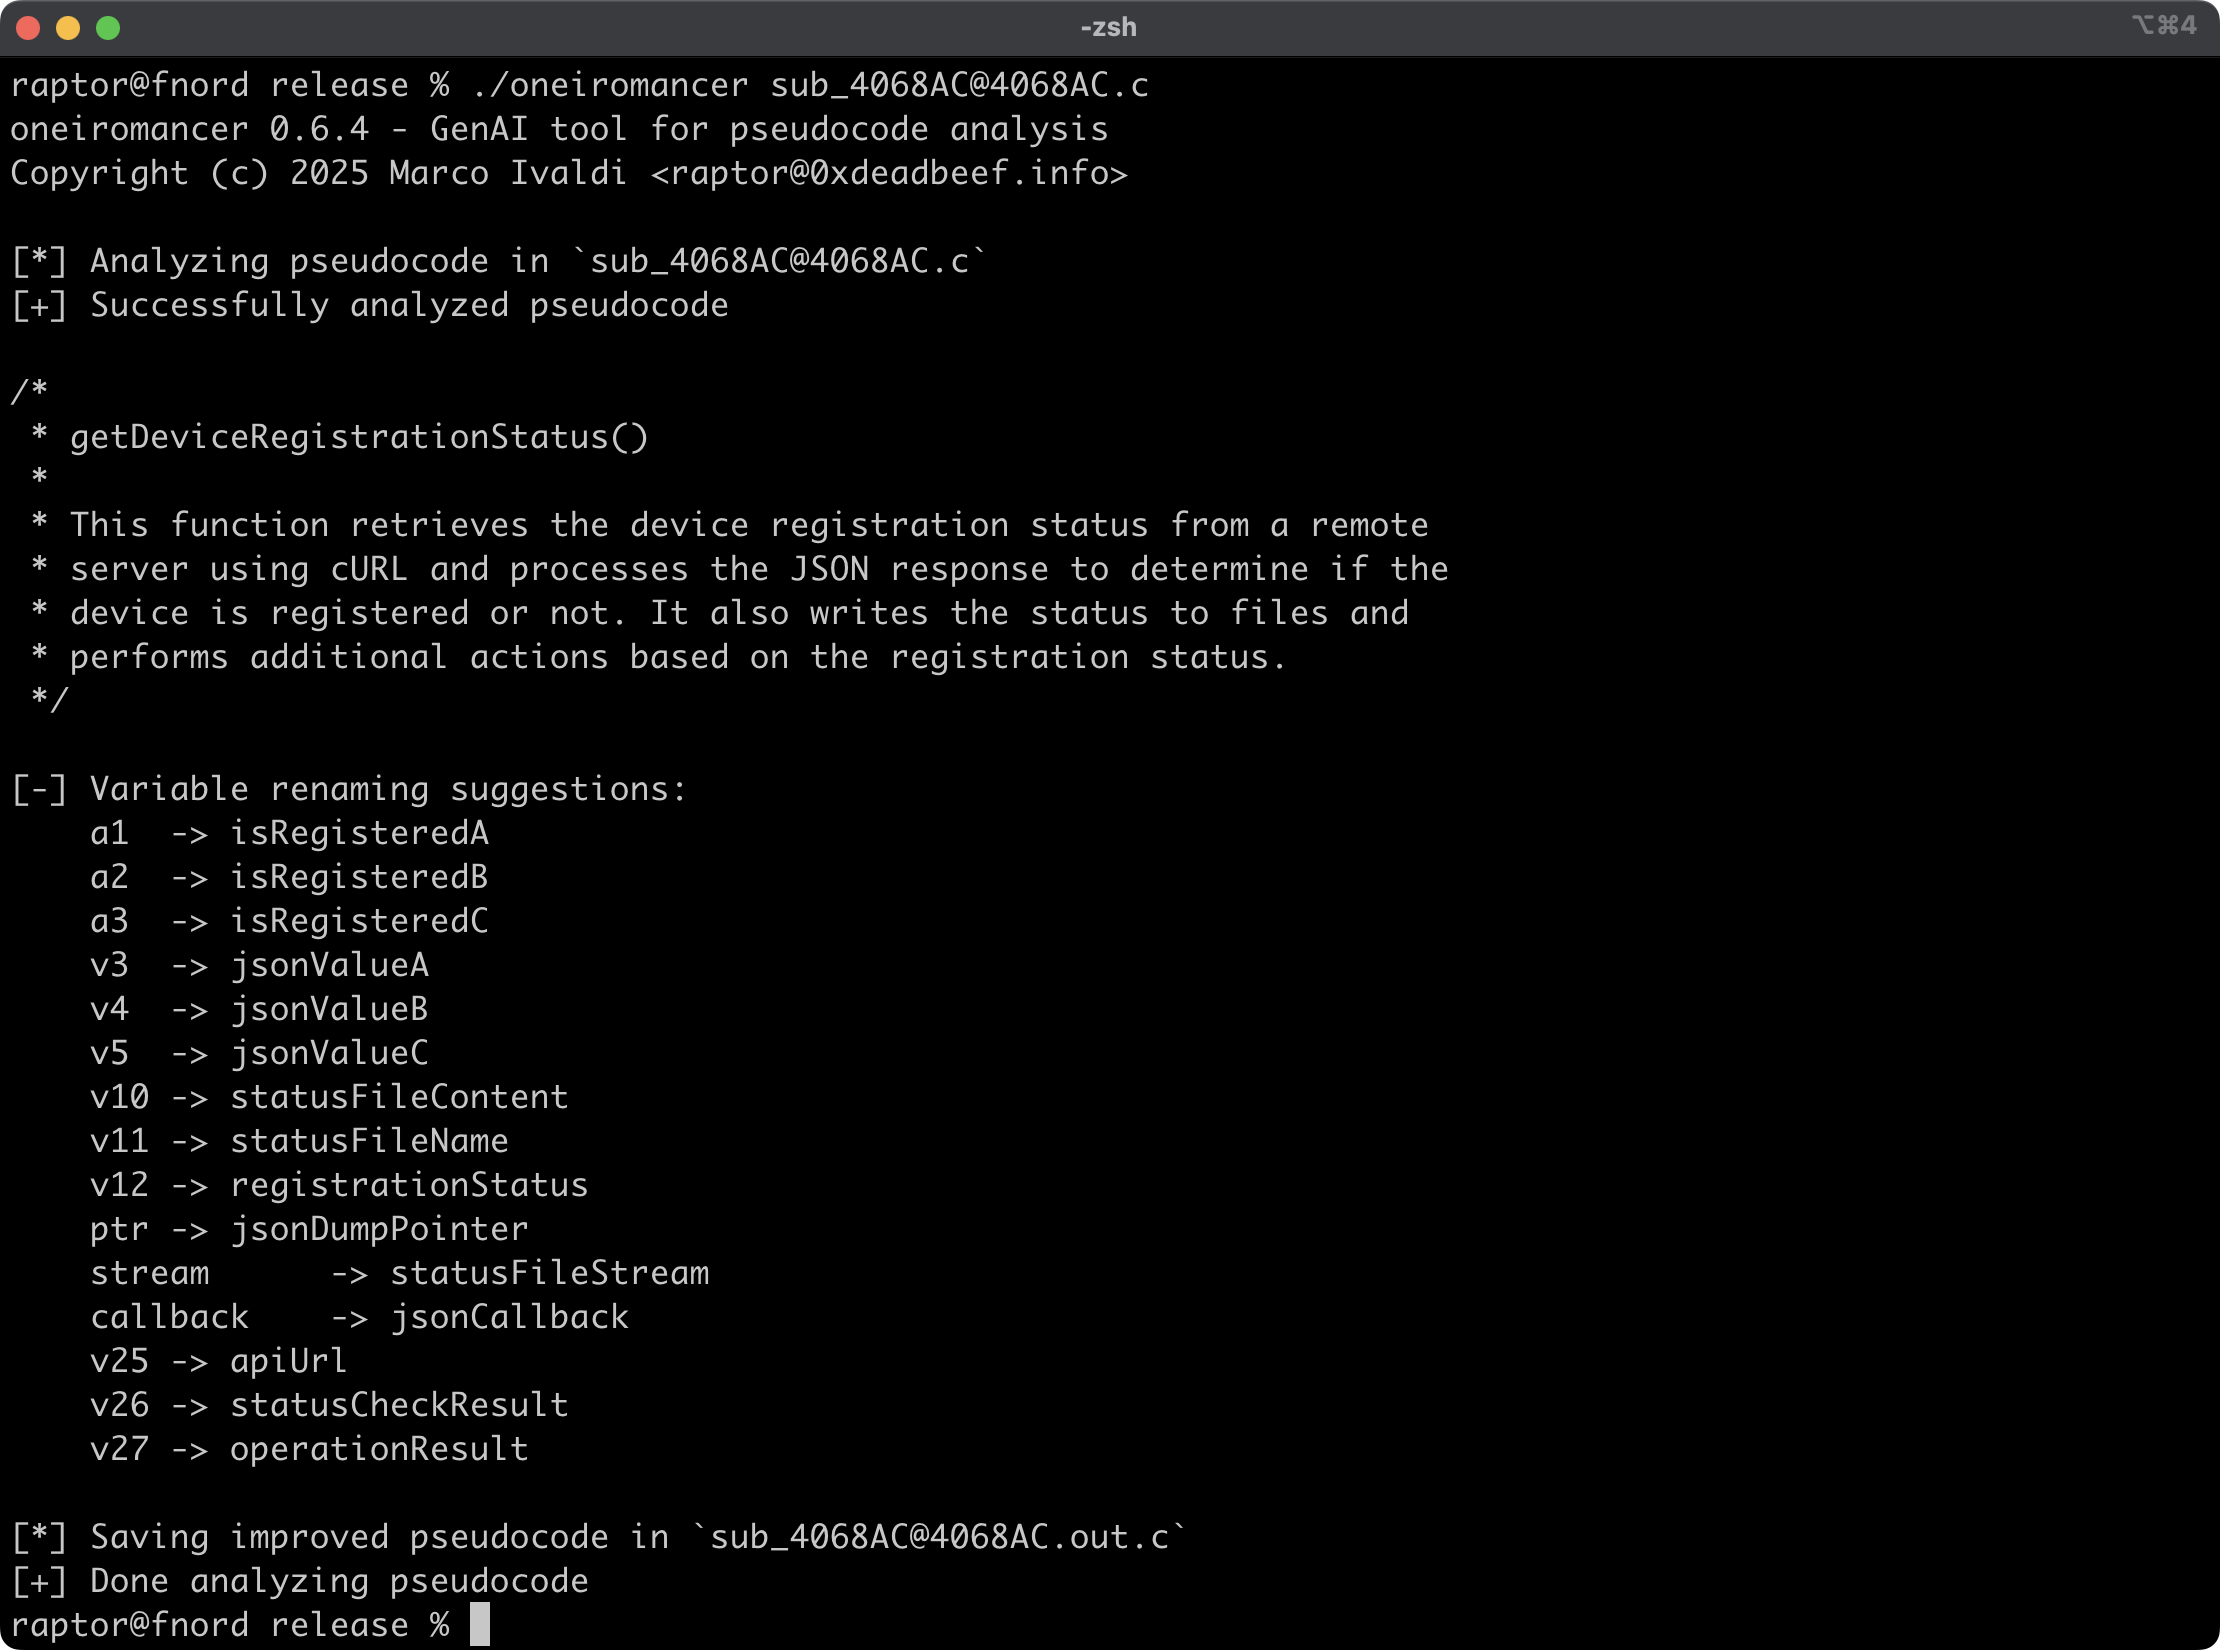 0xdea/oneiromancer
Assistente di reverse engineering che utilizza un LLM in esecuzione locale per l'analisi dello pseudocodice.
 githubsecuritylab/seclab-taskflows
Flussi di lavoro di esempio per agenti AI e server MCP per l'auditing del codice sorgente, la triage delle issue e il rilevamento di vulnerabilità in…
 tihanyin/rex-skill
REx@Skill - Skill di esecuzione agentica per il reverse engineering finalizzata alla scoperta di vulnerabilità nei binari
 cosmosyi/autocontrol-arena
Framework automatizzato per la valutazione della sicurezza dell'IA di frontiera che sintetizza ambienti di test eseguibili e ad alta pressione per…
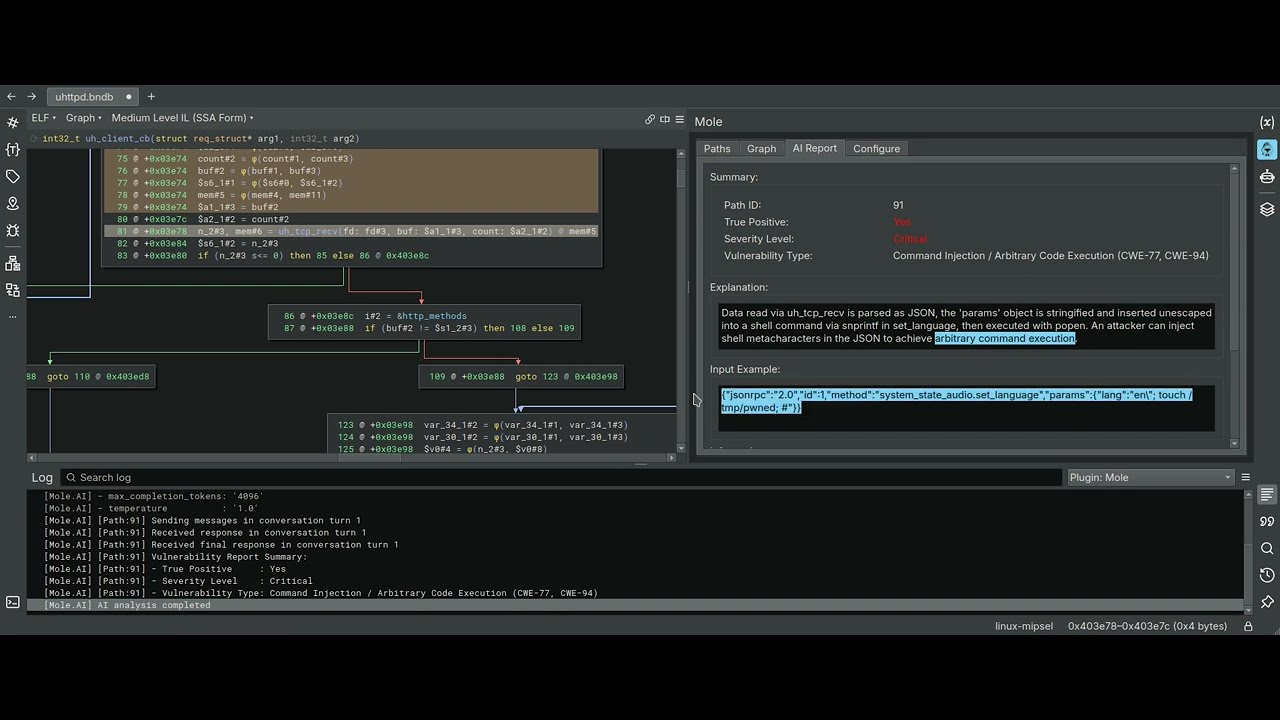 cyber-defence-campus/mole
Un plugin per Binary Ninja che utilizza il backward slicing delle variabili come driver per l'analisi statica del taint.
 amd2g2zz/kunglao-agent
L'agente esperto di reverse-engineering: pianifica il proprio percorso di analisi, deriva ogni fatto da prove grezze e converge sotto cancelli di…
 lt-asset/resym
Per il nostro articolo CCS24 🏆 "ReSym: Harnessing LLMs to Recover Variable and Data Structure Symbols from Stripped Binaries" di Danning Xie, Zhuo…
 bunnybuzz/enigma
Motore di reverse-engineering nativo in C++ con pipeline di disassemblaggio, decompilazione e analisi per binari PE/ELF, dotato di GUI interattiva e…
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
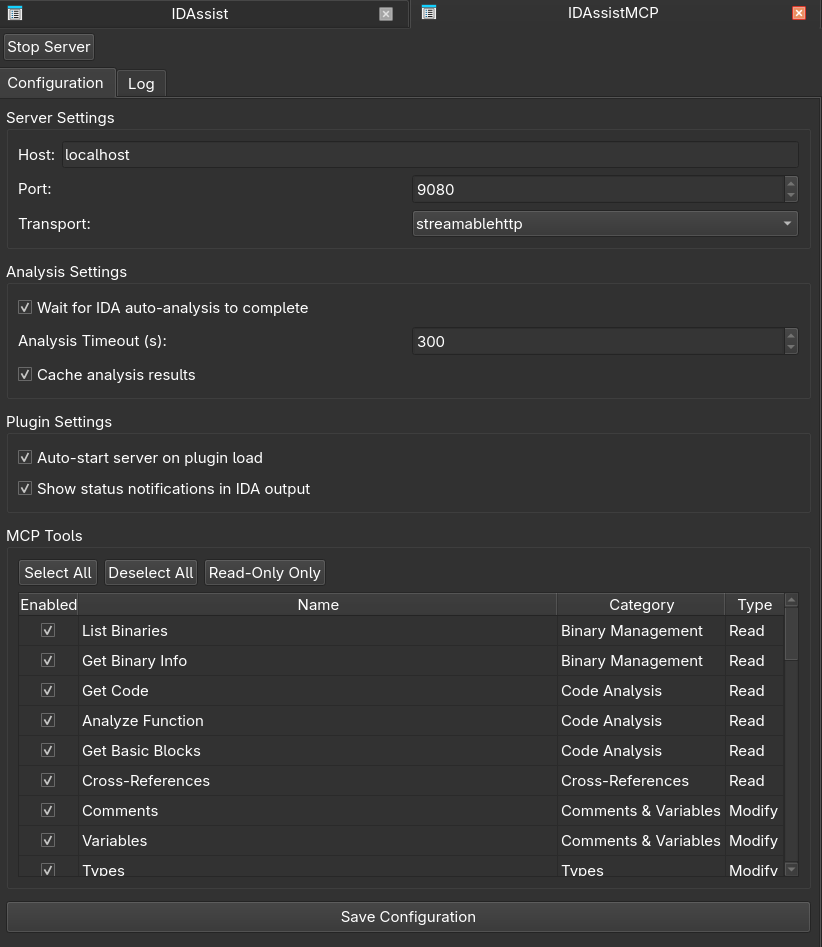 symgraph/idassistmcp
Plugin server MCP autonomo per IDA Pro.
 kernullist/windbg-decompile-ext
Estensione WinDbg x64 che disassembla funzioni live e utilizza un LLM per produrre pseudocodice verificato.
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Analisi binaria parallela con IDA Pro, naming di funzioni basato su AI, grafo di conoscenza Neo4j e motore di emulazione/hooking/fuzzing phantomrt…
 llvmparty/striga
Lifter sperimentale x86-64 verso LLVM IR in Python che traduce il codice macchina in IR analizzabile per reverse engineering, ottimizzazione e…








