
Exploit arriva su Kitploit
Dalle CVE ai PoC, agli strumenti e al contesto: unire l'intelligence sulle vulnerabilità in Kitploit
Su Kitploit raccogliamo strumenti di cybersecurity, molti dei quali sono exploit o PoC. Per portare maggior valore all'ecosistema, stiamo classificando questi exploit, scanner e PoC e collegandoli ai relativi CVE, insieme ai dati sulle vulnerabilità rilevanti per il contesto. Ora abbiamo uno spazio dedicato per consultare le vulnerabilità, trovare materiale correlato e rivedere il contesto prima di decidere cosa merita un'indagine più approfondita.
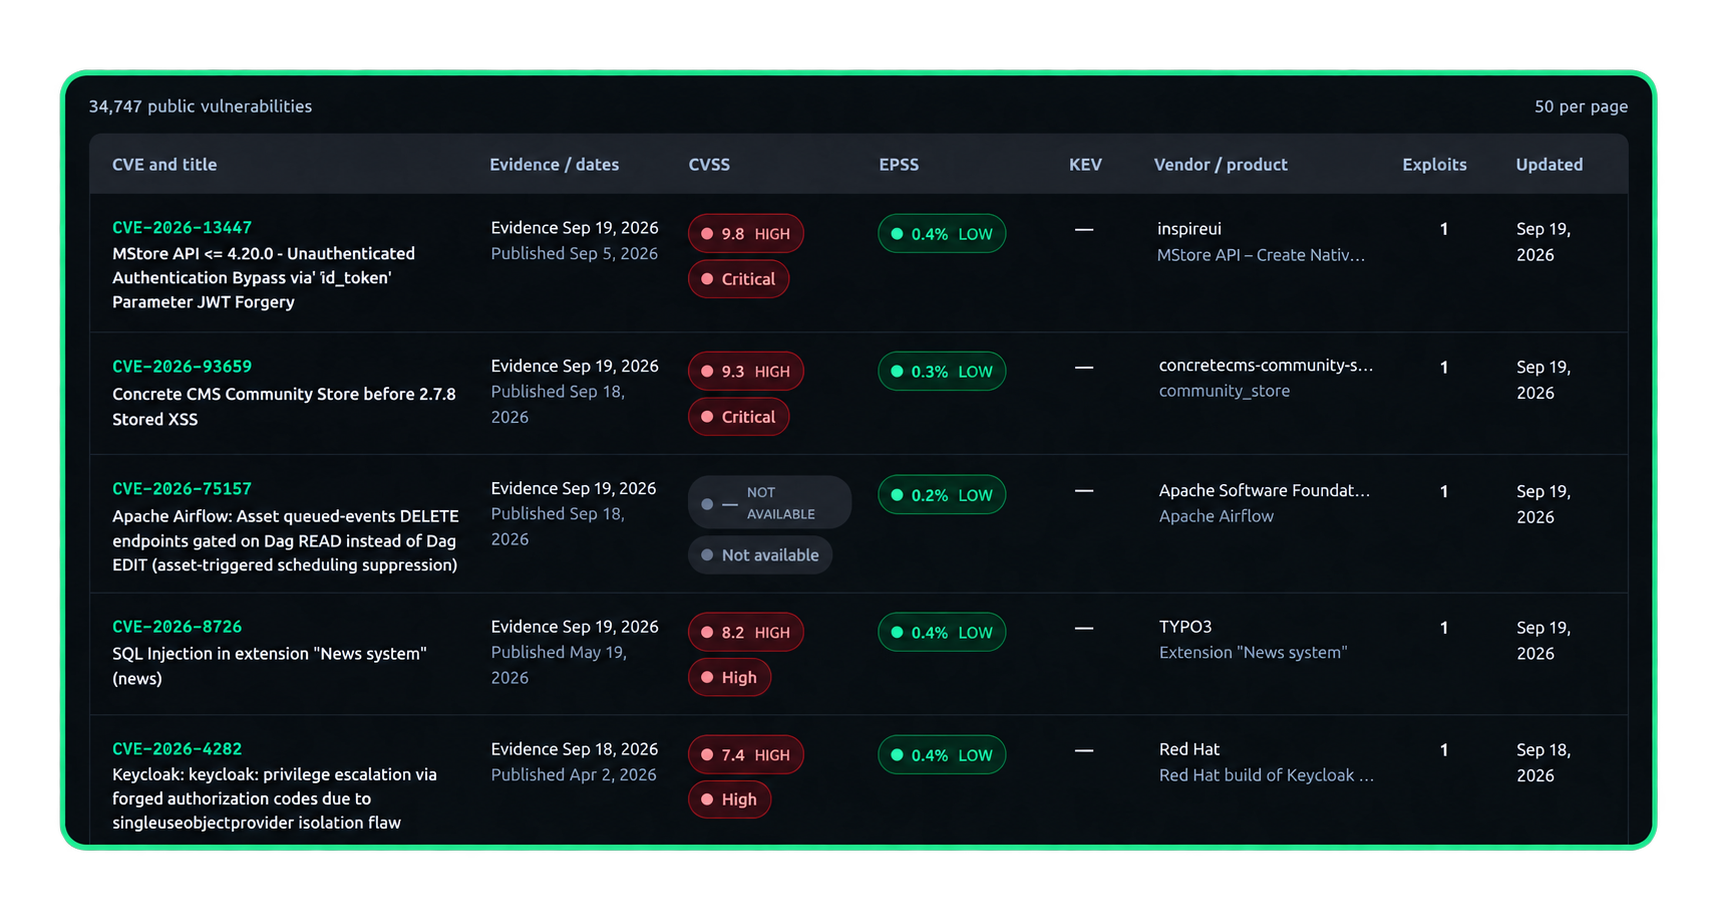
Il nostro catalogo e le fonti che lo arricchiscono
Il nostro punto di partenza sono i repository che raccogliamo da GitHub, GitLab e Bitbucket. Colleghiamo questo materiale ai CVE rilevanti e distinguiamo tra exploit, PoC, scanner, detection, patch, contenuti informativi e ricerca.
Arricchiamo questo catalogo con informazioni provenienti da diverse fonti:
| Fonte | Cosa contribuisce |
|---|---|
| CVE List | Record CVE ufficiali, descrizioni, riferimenti e informazioni pubblicate dalle organizzazioni responsabili della loro assegnazione. |
| NVD | Il National Vulnerability Database, mantenuto da NIST, fornisce arricchimento tecnico come metriche CVSS, prodotti interessati e riferimenti. |
| FIRST EPSS | Stime di probabilità di sfruttamento e la loro evoluzione storica. |
| CISA KEV | Evidenza di sfruttamento noto e azioni raccomandate dal suo catalogo. |
| OSV | Informazioni sui pacchetti e le versioni interessate, intervalli di versioni vulnerabili e versioni corrette quando disponibili. |
| Exploit-DB | Riferimenti aggiuntivi a exploit e PoC che completano i repository indicizzati da Kitploit. |
Il miglioramento continuo fa parte di Kitploit: continueremo ad aggiungere fonti, affinare la classificazione ed espandere le informazioni che collegano ogni vulnerabilità al lavoro tecnico della comunità.
CVSS, EPSS e KEV: tre segnali diversi
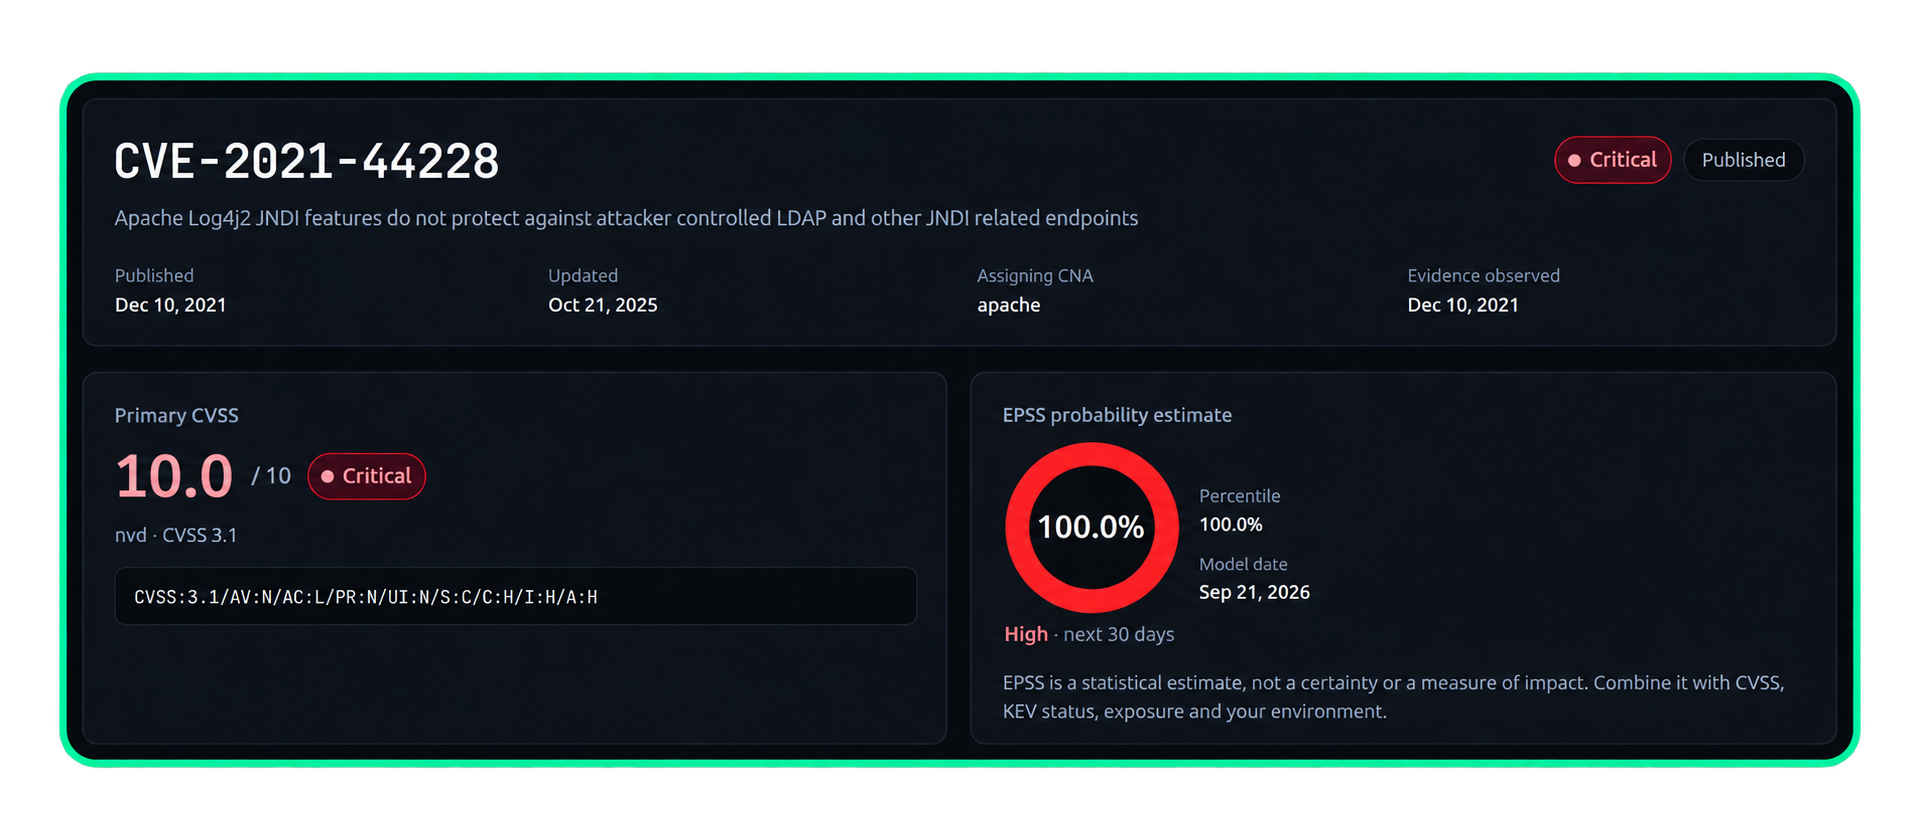
Le pagine delle vulnerabilità riuniscono questi segnali quando sono disponibili:
- CVSS descrive la gravità tecnica di una vulnerabilità. Un punteggio elevato da solo non stabilisce che sia in fase di sfruttamento.
- EPSS stima la probabilità di osservare lo sfruttamento di quella vulnerabilità nei prossimi 30 giorni. Non è la probabilità che la tua organizzazione venga attaccata.
- CISA KEV elenca le vulnerabilità per cui esiste evidenza di sfruttamento in the wild.
Queste sono dimensioni complementari: gravità, probabilità e sfruttamento osservato.
Visibilità per i riferimenti non ancora confermati
Un repository può menzionare un identificatore CVE che non ha ancora un record pubblico canonico. Kitploit lo presenta come CVE non verificato, con un avviso e link a supporto del riferimento. Questo preserva il riferimento senza presentarlo come conferma ufficiale né aggiungendo punteggi e metadati che non possediamo.
L'assenza da NVD non significa, di per sé, che un CVE non sia confermato. CVE List è il nostro riferimento per l'identità del record; NVD fornisce arricchimento aggiuntivo. Un CVE può avere un record ufficiale anche se NVD non ha ancora incorporato le sue informazioni.
Inizia da un CVE che già conosci
Cerca una vulnerabilità che hai già investigato in passato e scopri quali repository, riferimenti e contesto Kitploit ora riunisce.
Troverai anche le ultime aggiunte in Latest Exploits sulla homepage, insieme a un feed RSS per seguire le nuove voci.
Esplora la nuova sezione Exploits di Kitploit
Se trovi un'associazione errata o una fonte mancante, faccelo sapere. Il tuo feedback ci aiuta a migliorare la qualità del catalogo e a decidere cosa aggiungere in seguito.