kev-data
CISA की Known Exploited Vulnerabilities (KEV) सूची को CSV और JSON में JSON schema के साथ मिरर करता है, जिससे KEV अपडेट तक प्रोग्रामेटिक पहुँच और…
प्रकाशित साइबर सुरक्षा उपकरणों से संक्षिप्त संपादकीय अपडेट।

CISA की Known Exploited Vulnerabilities (KEV) सूची को CSV और JSON में JSON schema के साथ मिरर करता है, जिससे KEV अपडेट तक प्रोग्रामेटिक पहुँच और…

Go बिल्ड्स को Go टूलचेन को रैप करके, पहचानकर्ताओं, पैकेज पथों और स्थिति डेटा को हैश से बदलकर तथा डीबग और बिल्ड जानकारी हटाकर अस्पष्ट बनाता है।

Go स्रोत कोड को AES-256 स्ट्रिंग एन्क्रिप्शन के साथ रनटाइम डिक्रिप्शन, पहचानकर्ता नाम बदलने, और टिप्पणी हटाने के माध्यम से अस्पष्ट करता है ताकि…

Linux kernel exploitation toolkit जो exploit-building library, ROP chain और stack pivot generators, kernel image runners, और kernel exploits विकसित…

कोड डीऑब्फस्केशन फ्रेमवर्क जो मिक्स्ड बूलियन-अरिथमेटिक (MBA) एक्सप्रेशन्स को सरल बनाता है

Google Project Zero भेद्यता अनुसंधान दस्तावेजों और छोटे स्वतंत्र सुरक्षा उपकरणों का संग्रह, जिसमें शोषण और वर्चुअलाइज़ेशन-आधारित विश्लेषण उपयोगिताएँ…

C में छोटा, पोर्टेबल एम्बेड करने योग्य SSHv2 क्लाइंट और सर्वर लाइब्रेरी, जिसमें एम्बेडेड और IoT सिस्टम के लिए SCP, SFTP, पोर्ट फ़ॉरवर्डिंग, और…

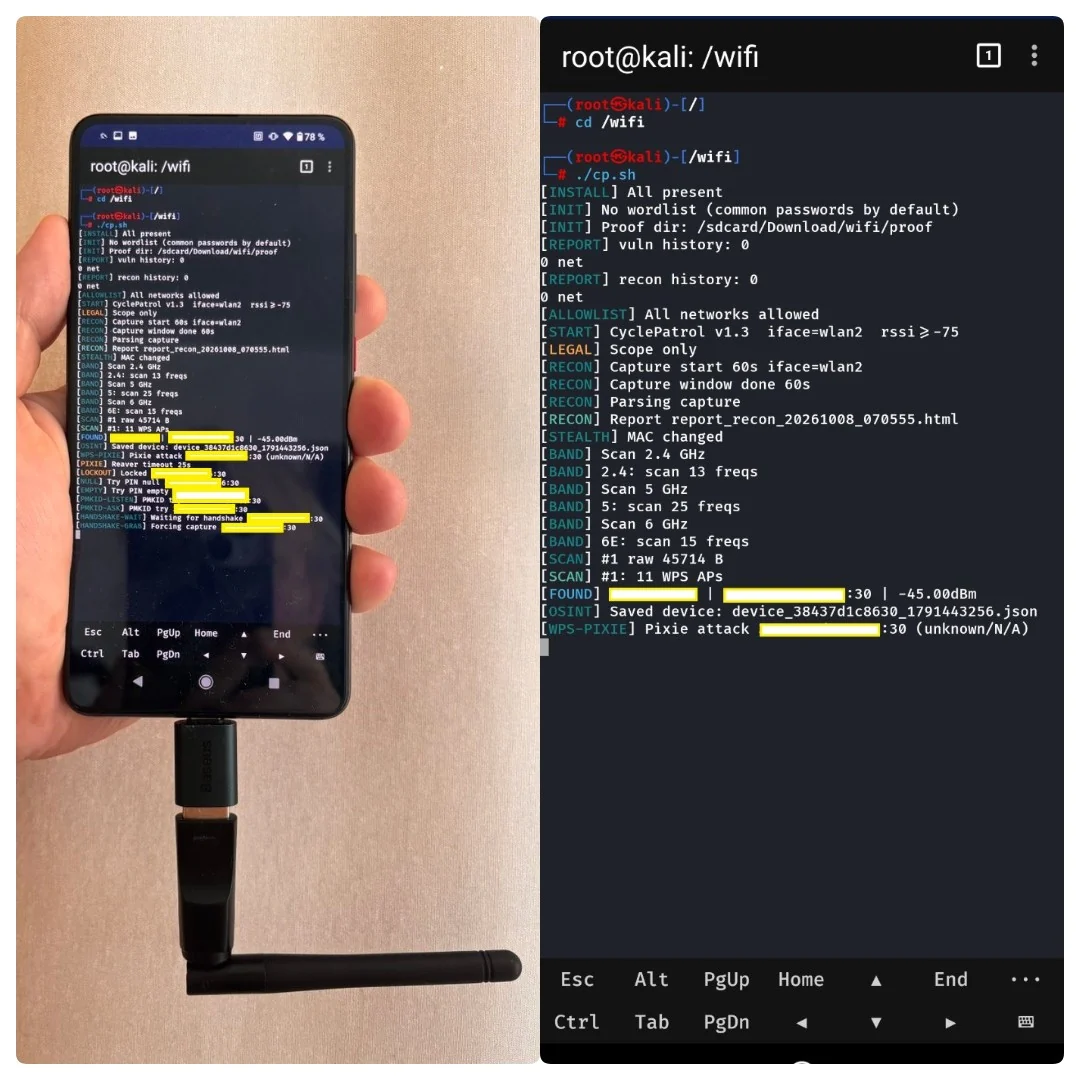
पैदल Wi-Fi सुरक्षा जाँचों को लूप में करने के लिए Bash टूल, जिसमें साक्ष्य रिपोर्टें शामिल हैं। (पुनः आविष्कृत wifi WarDriving)

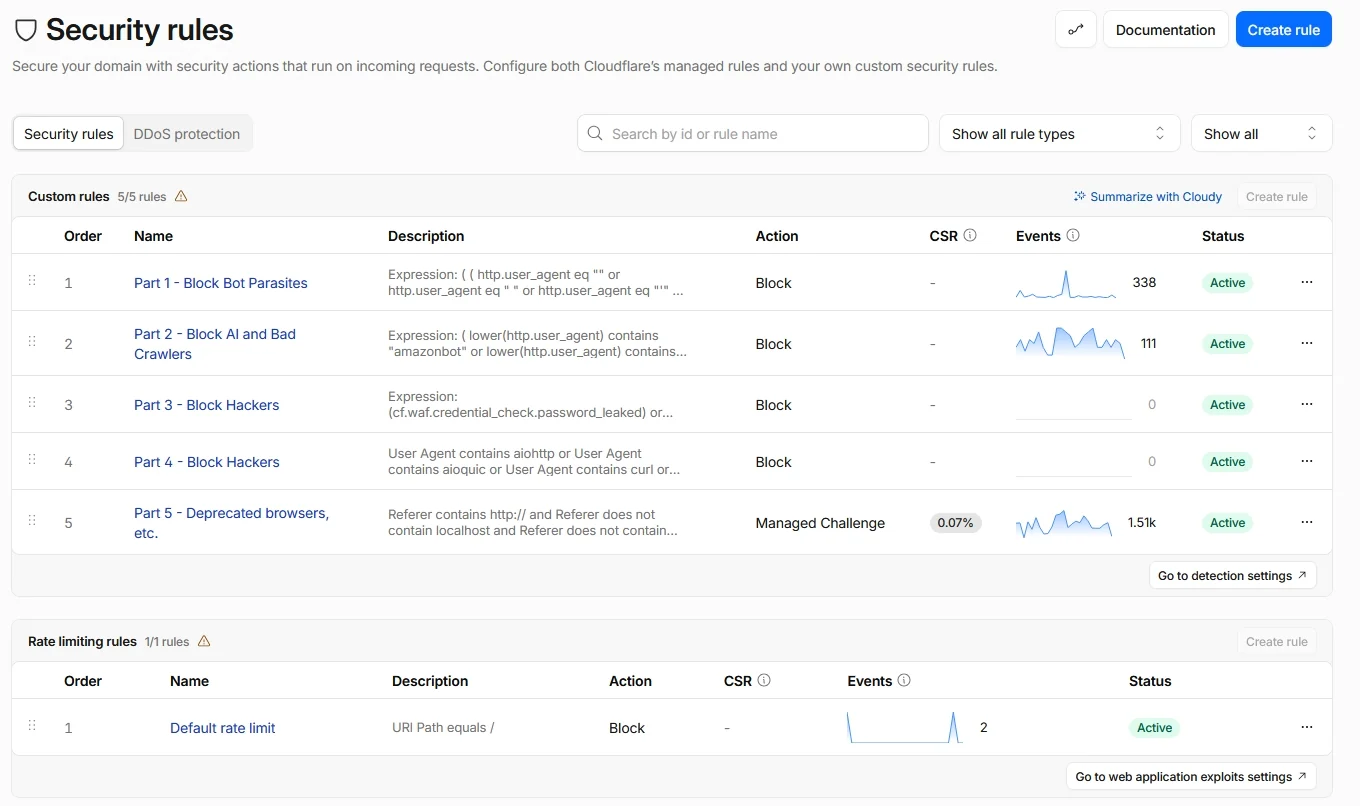
क्लाउडफ्लेयर फ्री प्लान सुरक्षा नियम (ज़ीरो ट्रस्ट दृष्टिकोण) छोटी वेबसाइटों के लिए

पोस्ट-क्वांटम माइग्रेशन के लिए विलंब-लागत प्राथमिकता: एक ही इकाई (USD प्रति वर्ष) में शास्त्रीय और harvest-now-decrypt-later जोखिम। कोड, प्रमाण, केस…

विज़न-लैंग्वेज वेब एजेंट्स पर विरोधात्मक छवि हमले, विज़ुअल ग्राउंडिंग से ब्राउज़र निष्पादन तक

रक्षा ढांचा जो चयनात्मक परत पुनर्प्राप्ति और गतिशील रूटिंग का उपयोग करके LLMs के दुर्भावनापूर्ण फाइन-ट्यूनिंग को कम करता है, साथ ही प्रशिक्षण,…