

New tool5 दिन पहले
ADRecon
 adrecon/adrecon
PowerShell उपकरण जो LDAP या ADWS के माध्यम से Active Directory आर्टिफैक्ट्स निकालता है और ऑडिटिंग, DFIR, और पेनेट्रेशन टेस्टिंग के लिए Excel रिपोर्ट…
रक्षात्मक उपकरणटोहीभेद्यता विश्लेषण+6
प्रकाशित साइबर सुरक्षा उपकरणों से संक्षिप्त संपादकीय अपडेट।
adrecon/adreconPowerShell उपकरण जो LDAP या ADWS के माध्यम से Active Directory आर्टिफैक्ट्स निकालता है और ऑडिटिंग, DFIR, और पेनेट्रेशन टेस्टिंग के लिए Excel रिपोर्ट…
 t-beckett/h-osint
टर्मिनल के लिए लोकल-फर्स्ट, कीबोर्ड-चालित OSINT वर्कबेंच, जिसमें 28 मॉड्यूल हैं जो username, domain, IP, email, breach, और geolocation लुकअप को कवर…
 v-pun215/tourmaline
Tourmaline ClickFix Python RAT के लिए रिवर्स इंजीनियरिंग नोट्स, डीऑबफस्केटेड सोर्स, IOC, और YARA नियम, जो इसके DNS टनल और ब्लॉकचेन डेड-ड्रॉप C2 को…
 owasp-noir/alibi
अपनी attack surface के दृश्यों का क्रॉस-चेक करें और वे endpoints खोजें जो एक-दूसरे की पुष्टि नहीं कर सकते।
 hahwul/gori
टर्मिनल के लिए एक तेज़, कीबोर्ड-संचालित HTTP इंटरसेप्टिंग प्रॉक्सी और हैकिंग एवं पेंटेस्टिंग टूलकिट।
 abhinavagarwal07/mirth-connect-security-poc
NextGen Connect 4.5.2 की तीन vulnerabilities के लिए कार्यशील PoCs।
 samugit83/redamon
An AI-powered agentic red team framework that automates offensive security operations, from reconnaissance to exploitation to post-exploitation, with…
 signalapp/libsignal
Signal Protocol तथा अन्य क्रिप्टोग्राफ़िक प्रिमिटिव्स का घर, जो Signal को संभव बनाते हैं।
 alirezaparsi/copg
रूट किए गए Android के लिए उन्नत प्रति-ऐप डिवाइस / CPU / GPU स्पूफ़र — डिवाइस प्रोफ़ाइल, प्रति-ऐप CPU मॉडल, prop और Android-ID स्पूफ़िंग, सभी एक पूर्ण…
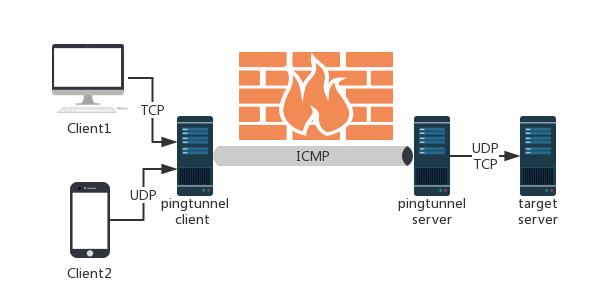 esrrhs/pingtunnel
Pingtunnel एक उपकरण है जो TCP/UDP ट्रैफिक को ICMP के ऊपर भेजता है।
 kamalx06/tornadorevc2
TCP/TLS/mTLS पर reverse-shell सत्रों को प्रबंधित करने वाला मॉड्यूलर post-exploitation फ्रेमवर्क, जिसमें enumeration, in-memory execution, SOCKS5…
 voidsecsoftwares/voidsec-proxy
SOCKS5 प्रॉक्सी चेनिंग, पोर्ट स्कैनिंग, DNS एन्यूमरेशन, हैश क्रैकिंग, रिवर्स शेल जनरेशन, स्टेग्नोग्राफी, और अनामीकरण के लिए मल्टी-मॉड्यूल ऑफेंसिव…