अपडेट

प्रकाशित साइबर सुरक्षा उपकरणों से संक्षिप्त संपादकीय अपडेट।

RSS
efiSeek
New tool2 महीने पहले

efiSeek

GitHubdsecurity/efiseek

# Ghidra प्लगइन जो ज्ञात GUID, प्रोटोकॉल, SMI हैंडलर और इंटरप्ट फ़ंक्शन की पहचान करके UEFI फर्मवेयर विश्लेषण को स्वचालित करता है, साथ ही हेडलेस…

एम्बेडेड सिस्टम सुरक्षारिवर्स इंजीनियरिंगहार्डवेयर सुरक्षा+3
410404 साल पहले
advisory-database
New tool2 महीने पहले

advisory-database

GitHubpypa/advisory-database

समुदाय-स्वामित्व वाला डेटाबेस जो PyPI पर Python पैकेजों के लिए सुरक्षा परामर्श (security advisories) प्रदान करता है, तथा OSV प्रारूप में संरचित…

भेद्यता विश्लेषणDevSecOpsखतरा खुफिया+2
3781261 दिन पहले
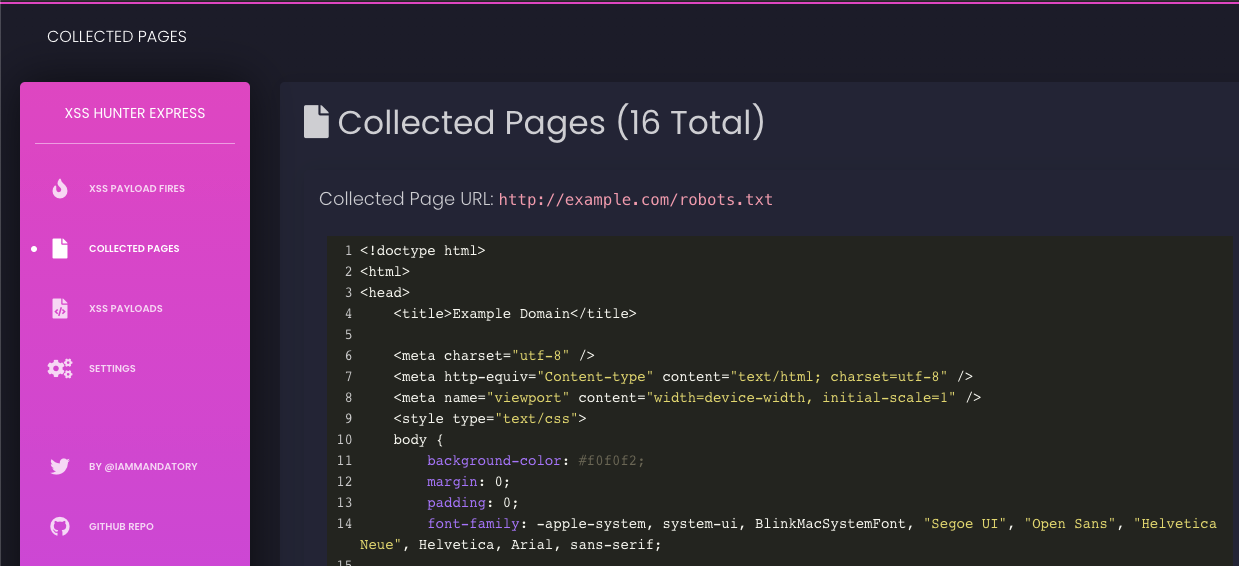
xsshunter-express
New tool2 महीने पहले

xsshunter-express

GitHubmandatoryprogrammer/xsshunter-express

XSS Hunter का एक आसान-से-सेटअप संस्करण। पाँच मिनट में सेटअप हो जाता है और किसी रखरखाव की आवश्यकता नहीं होती!

टोहीभेद्यता विश्लेषणशोषण+3
2.5k4265 साल पहले
evillimiter
New tool2 महीने पहले

evillimiter

GitHubdavidsonrafaelk/evillimiter

स्थानीय नेटवर्क पर डिवाइसों की बैंडविड्थ की निगरानी, विश्लेषण और सीमित करने वाला टूल, बिना प्रशासनिक पहुंच के

नेटवर्क मैपिंगआईडीएस/आईपीएस से बचनाजानकारी एकत्र करना+4
92 महीने पहले
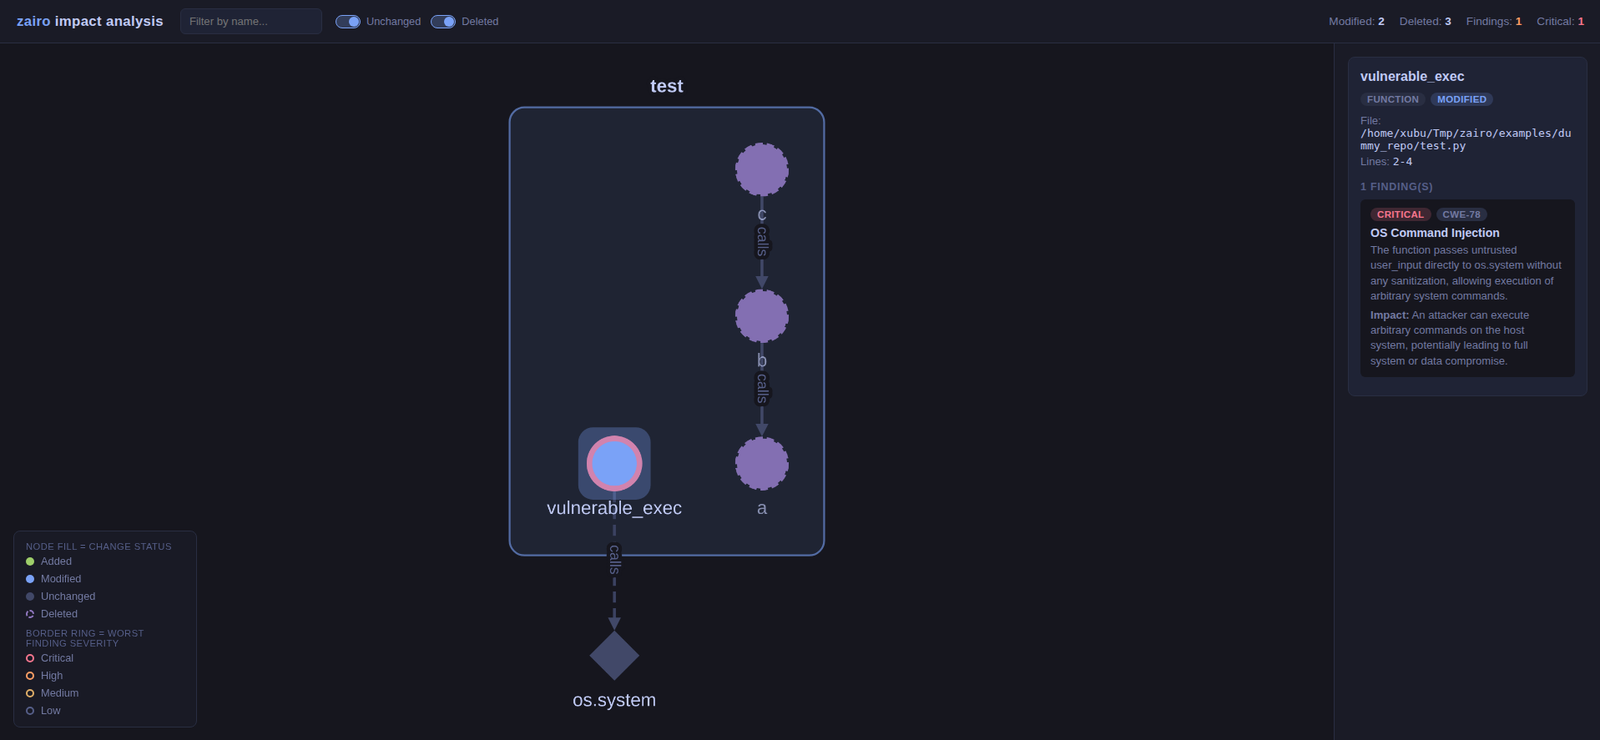
zairo
New tool2 महीने पहले

zairo

GitHubiamavu/zairo

कोड डिफ़्स को संदर्भ के साथ स्कैन करके एक प्रभाव ग्राफ़ बनाता है और कमज़ोरियों का पता लगाने के लिए LLM का उपयोग करता है, जो मल्टी-रेपो स्कैन और SARIF…

स्थैतिक विश्लेषणभेद्यता विश्लेषणकोड विश्लेषण+3
141 महीना पहले
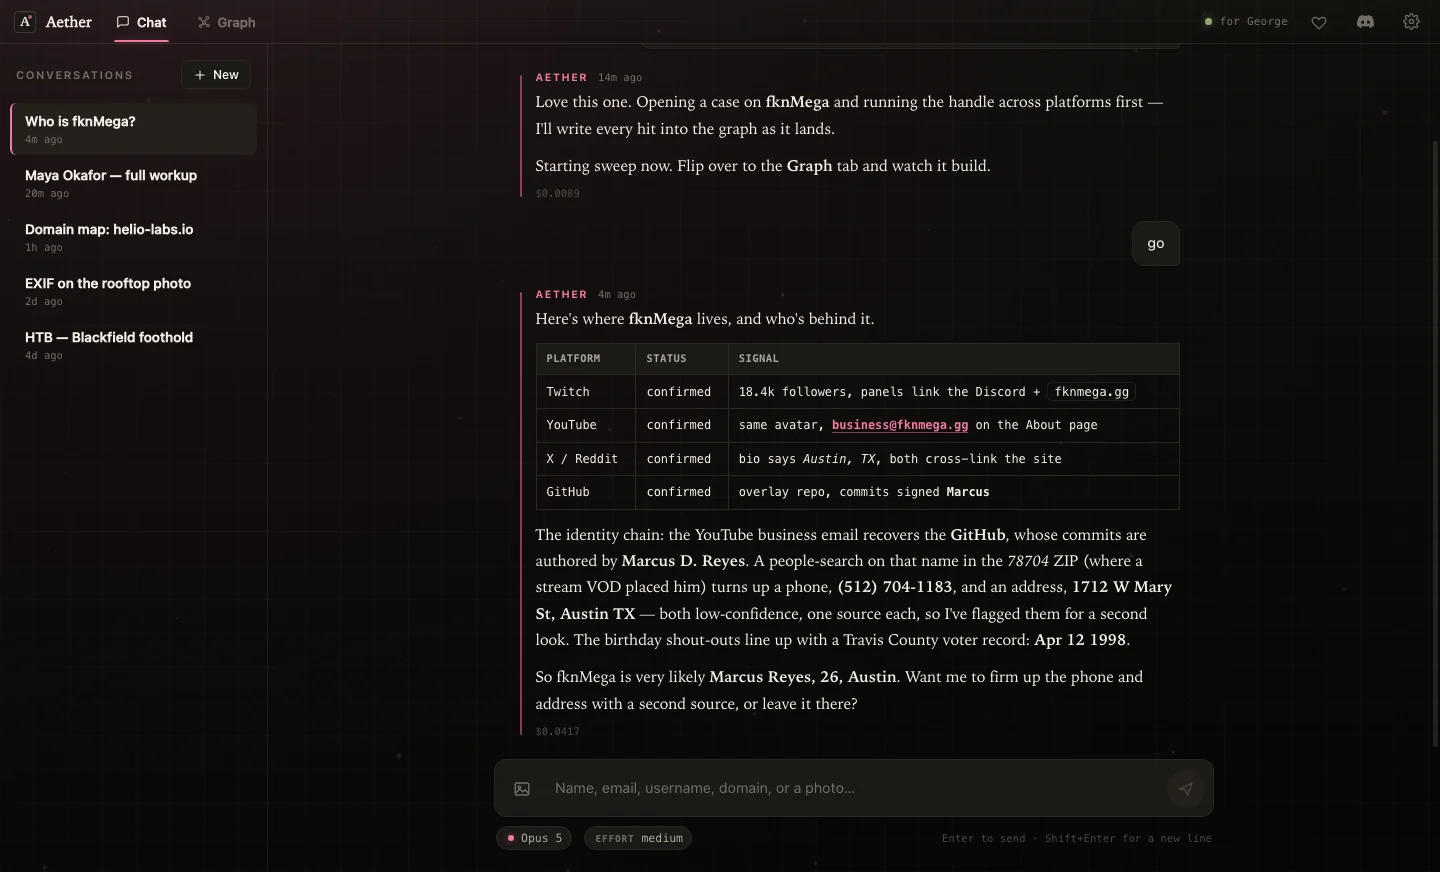
Aether
New tool2 महीने पहले

Aether

GitHubfknmega/aether

AI-संचालित OSINT और सुरक्षा अनुसंधान एजेंट जो सार्वजनिक डेटा से एक लाइव नॉलेज ग्राफ़ बनाता है, साथ में अधिकृत जाँचों के लिए बंडल किए गए रेकॉन टूल्स…

OSINT (खुला स्रोत खुफिया)टोहीजानकारी एकत्र करना+5
182421 महीना पहले
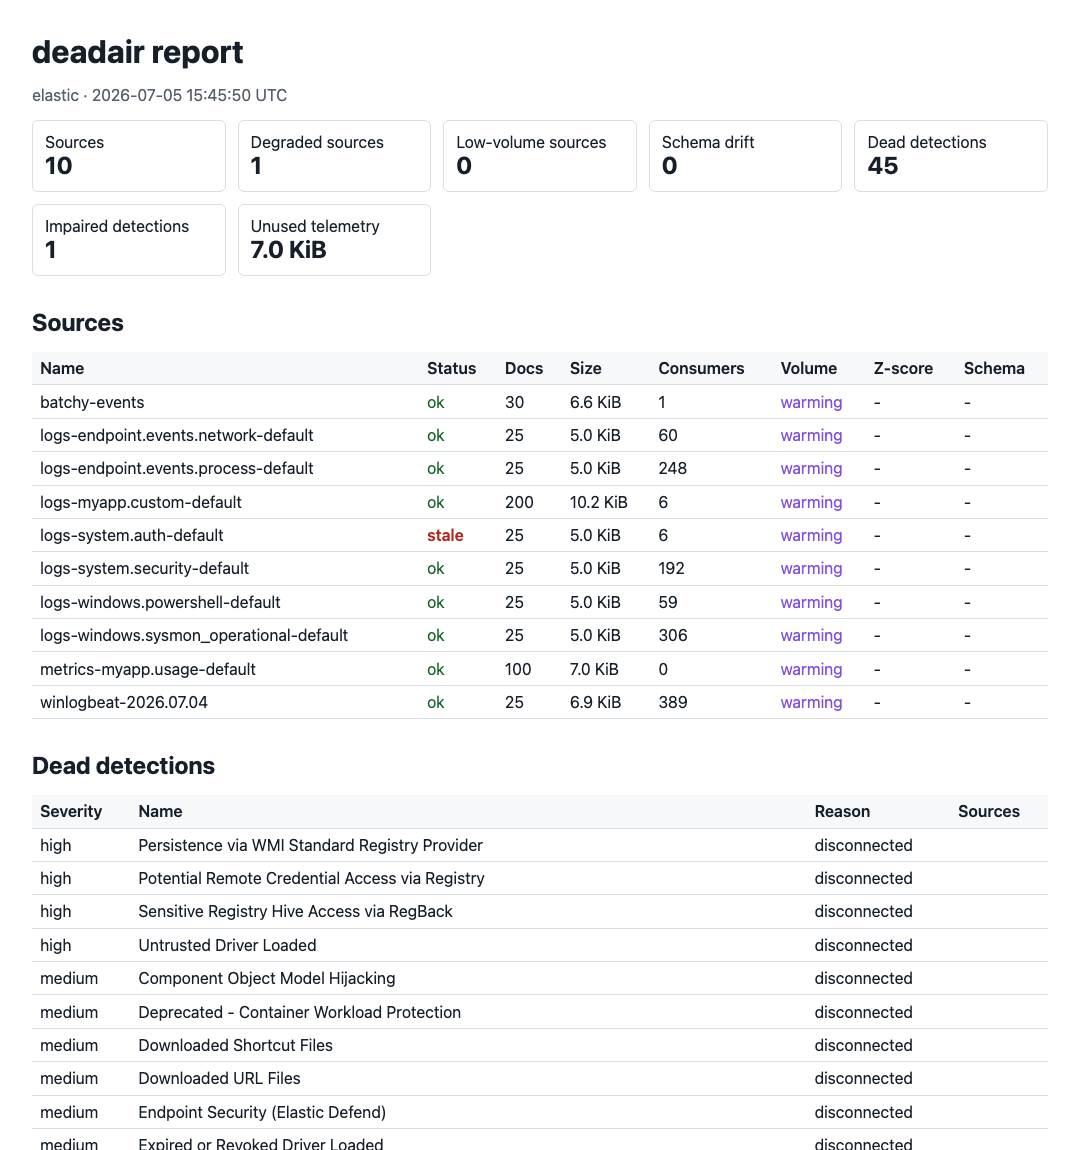
deadair v0.8.0
New release2 महीने पहले

deadair v0.8.0

GitHubbig-comfy/deadair

आपके SIEM में उन डिटेक्शन नियमों को खोजता है जो अंधे चल रहे हैं।

भेद्यता विश्लेषणकॉन्फ़िगरेशन ऑडिटिंगलॉग विश्लेषण
2312 महीने पहले
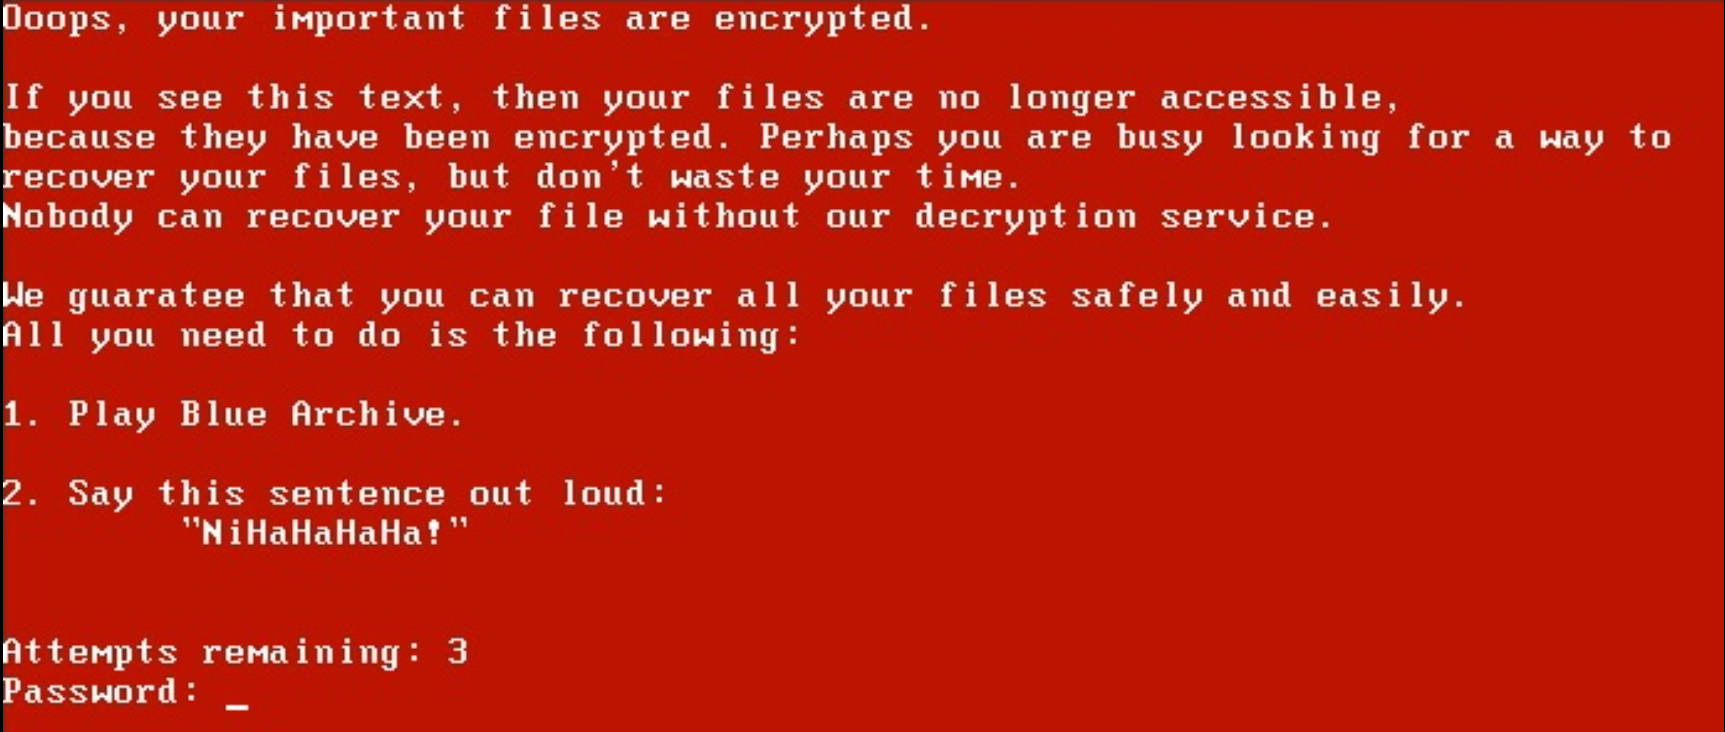
OpenPetya v2.0.0
New release2 महीने पहले

OpenPetya v2.0.0

GitHubiss4cf0ng/openpetya

एक Proof-of-Concept बूटकिट और UEFI बूट एप्लिकेशन जो Petya रैंसमवेयर से प्रेरित है, जिसे Assembly, C और C++ में लिखा गया है।

एन्क्रिप्शन/डिक्रिप्शन उपकरणरिवर्स इंजीनियरिंगफोरेंसिक+4
286471 महीना पहले
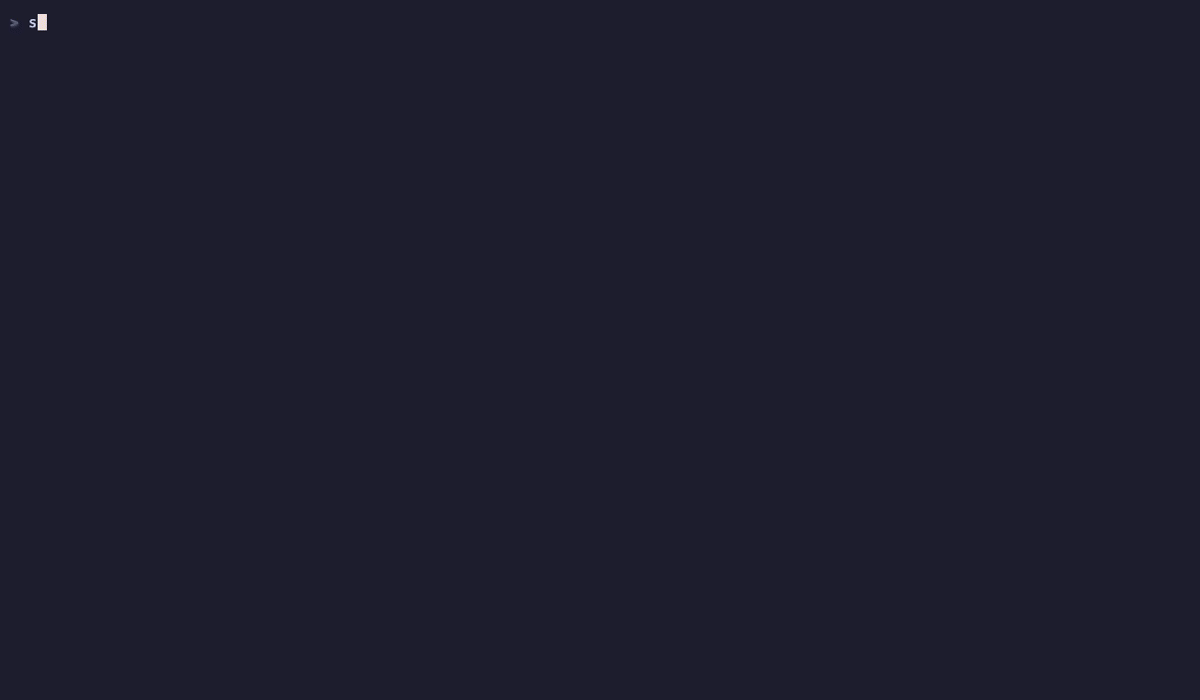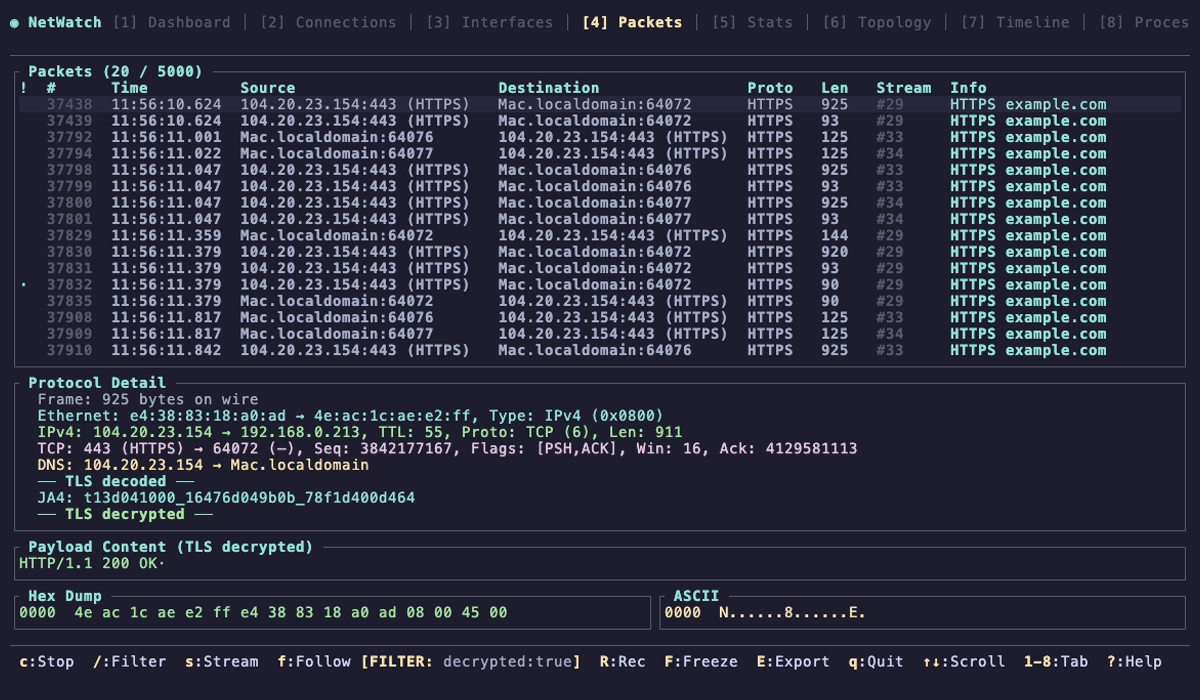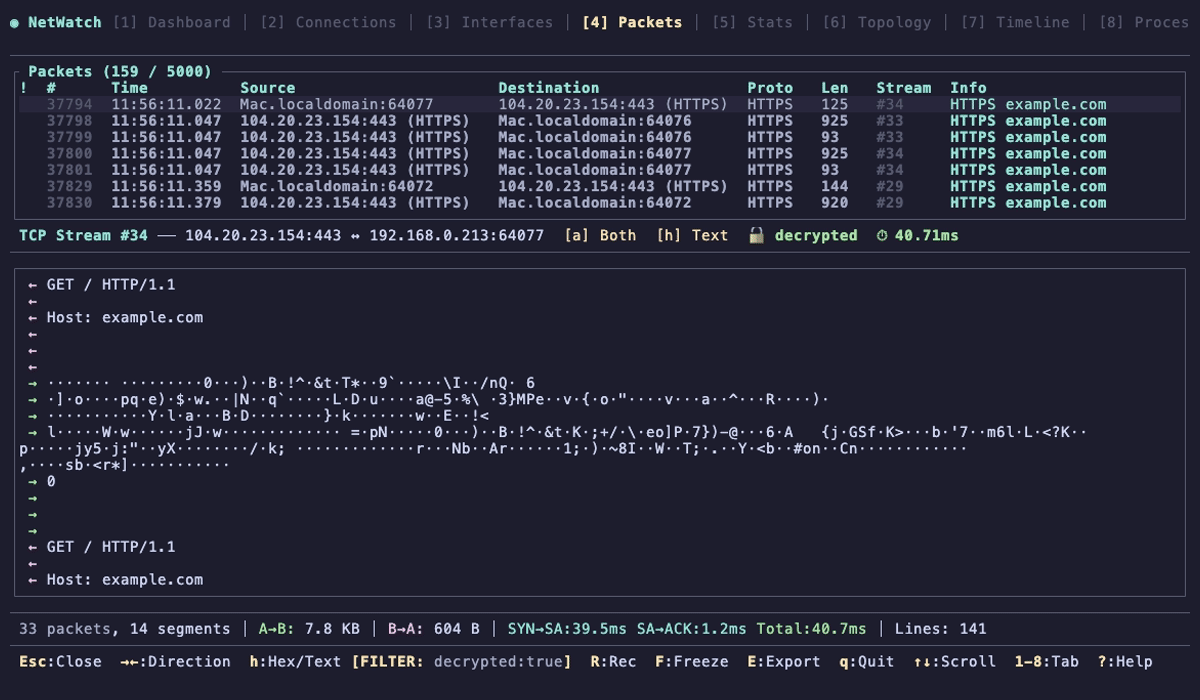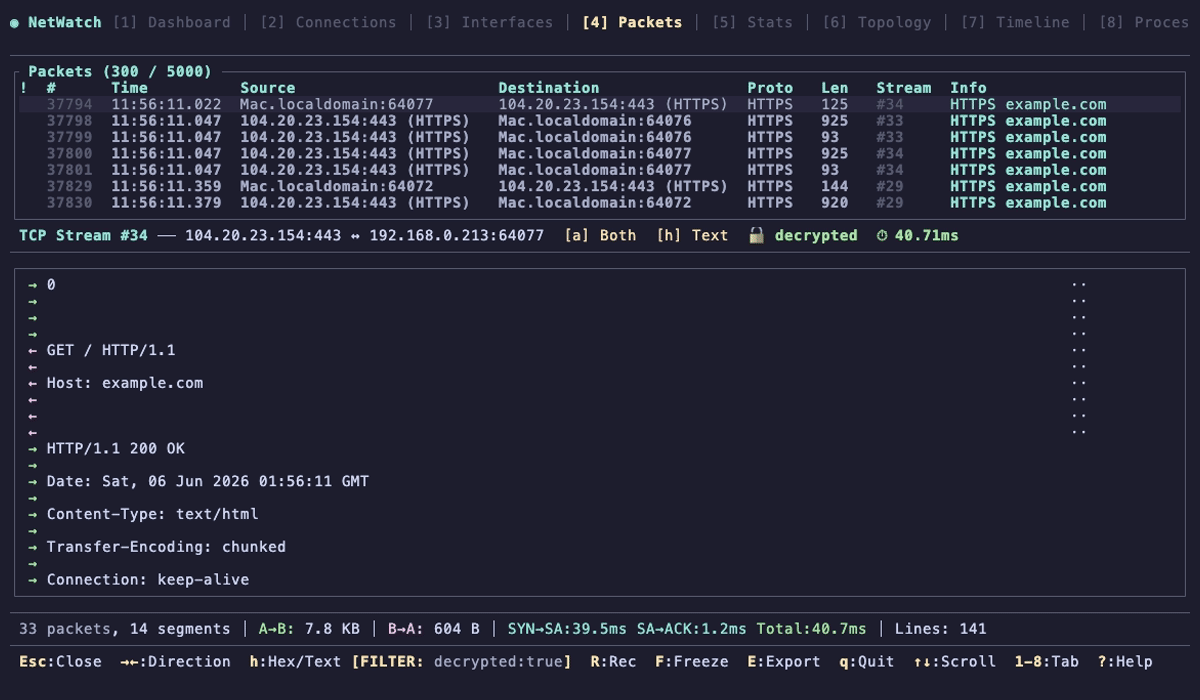
netwatch v0.30.0
New release2 महीने पहले

netwatch v0.30.0

GitHubmatthart1983/netwatch

Real-time network diagnostics in your terminal. One command, zero config, instant visibility.

रक्षात्मक उपकरणपैकेट स्निफिंग और विश्लेषणएन्क्रिप्शन/डिक्रिप्शन उपकरण+8
3.6k1673 दिन पहले
PyRIT v1.1.0
New release2 महीने पहले

PyRIT v1.1.0

GitHubmicrosoft/pyrit

जनरेटिव AI सिस्टम की रेड-टीमिंग के लिए ओपन-सोर्स फ्रेमवर्क: अटैक प्रॉम्प्ट्स को स्वचालित करें, मॉडल प्रतिक्रियाओं को स्कोर करें, और सुरक्षा व सेफ्टी…

भेद्यता विश्लेषणमशीन लर्निंगरेड टीमिंग+2
4.8k1.0k6घं 47मि पहले
ublockdnsclient v0.3.1
New release2 महीने पहले

ublockdnsclient v0.3.1

GitHubugzv/ublockdnsclient

uBlockDNS के लिए क्रॉस-प्लेटफ़ॉर्म सिस्टम DNS क्लाइंट, जिसमें पूरे डिवाइस पर विज्ञापन और ट्रैकर ब्लॉकिंग तथा रियल-टाइम फ़िल्टर अपडेट शामिल हैं।

रक्षात्मक उपकरणएन्क्रिप्शन/डिक्रिप्शन उपकरणनेटवर्क सुरक्षा+3
2642015 दिन पहले
uBlock v1.74.1b3
New release2 महीने पहले

uBlock v1.74.1b3

GitHubgorhill/ublock

ब्राउज़रों के लिए व्यापक-स्पेक्ट्रम सामग्री अवरोधक जो फ़िल्टर सूचियों और अनुकूलन योग्य गोपनीयता नियमों का उपयोग करके विज्ञापनों, ट्रैकर्स, कॉइन…

रक्षात्मक उपकरणवेब सुरक्षागोपनीयता+1
69.1k4.4k1 दिन पहले