

w3af
 andresriancho/w3af
ओपन-सोर्स वेब एप्लिकेशन सुरक्षा स्कैनर जो XSS, SQL injection, और OS commanding सहित 200+ कमजोरियों की पहचान करता है और उनका दोहन करता है। पेनेट्रेशन…
vulnerability-scannersweb-vulnerability-scannersexploitation+3
4.9k
andresriancho/w3afओपन-सोर्स वेब एप्लिकेशन सुरक्षा स्कैनर जो XSS, SQL injection, और OS commanding सहित 200+ कमजोरियों की पहचान करता है और उनका दोहन करता है। पेनेट्रेशन…
 projectdiscovery/nuclei
तेज़ YAML-आधारित भेद्यता स्कैनर, जिसमें वेब ऐप्स, एपीआई, नेटवर्क, DNS और क्लाउड इंफ्रास्ट्रक्चर में स्वचालित सुरक्षा परीक्षण के लिए टेम्पलेट-संचालित…
 chaitin/safeline
स्व-होस्टेड WAF और रिवर्स प्रॉक्सी जो दुर्भावनापूर्ण HTTP ट्रैफ़िक को फ़िल्टर करता है, SQL इंजेक्शन, XSS और बॉट हमलों को ब्लॉक करता है, रेट लिमिटिंग…
 boundaryx/cloudrasp-log4j2
log4j2 CVE-2021-44228 भेद्यता के खिलाफ बचाव के लिए एक RASP उपकरण। एक रनटाइम एप्लिकेशन सेल्फ-प्रोटेक्शन मॉड्यूल विशेष रूप से log4j2 RCE…
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
 keygraphhq/shannon
Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…
 sqlmapproject/sqlmap
स्वचालित SQL इंजेक्शन और डेटाबेस अधिग्रहण उपकरण
 ffuf/ffuf
Go में लिखा गया तेज़ वेब फ़ज़र
 devcop95/bugbounty-lab101
HackerOne शोधकर्ताओं के लिए एक पूर्ण बग बाउंटी कार्यक्षेत्र। इसमें स्कोप प्रवर्तन, स्वचालित रिकॉन/वल्न पाइपलाइन (400+ टूल्स), रिपोर्ट टेम्पलेट्स,…
 webgoat/webgoat
जानबूझकर कमजोर बनाया गया वेब एप्लिकेशन, जिसमें वेब एप्लिकेशन सुरक्षा और पेनिट्रेशन टेस्टिंग तकनीकें सीखने के लिए इंटरैक्टिव पाठ और चुनौतियाँ शामिल…
 projectdiscovery/katana
एक अगली पीढ़ी का क्रॉलिंग और स्पाइडरिंग फ्रेमवर्क।
 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academy लैब्स के लिए व्यावहारिक अध्ययन नोट्स और वॉकथ्रू, जिनमें वेब भेद्यताएँ, पेलोड, एन्यूमरेशन और BSCP परीक्षा रणनीतियाँ शामिल हैं।
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
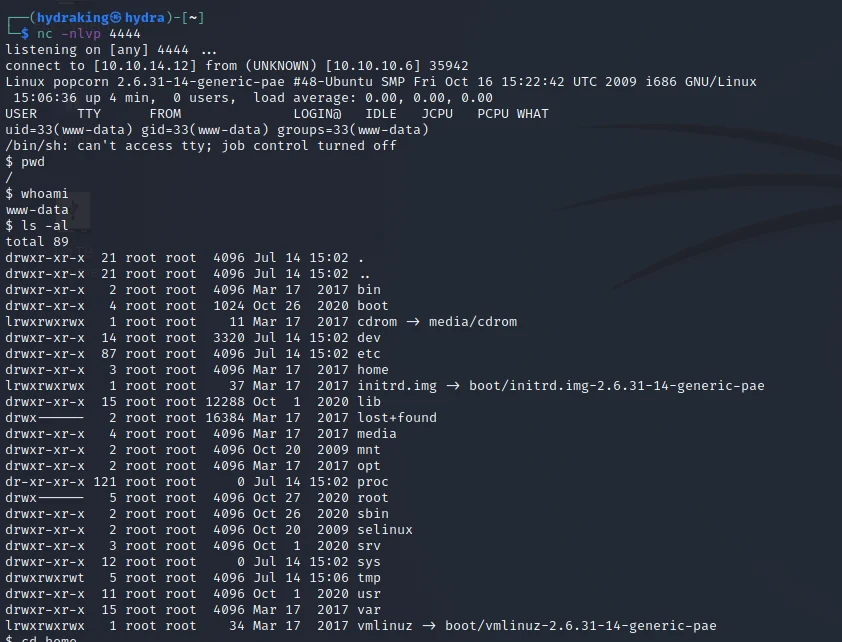 h3x0v3rl0rd/php_reverse_shell
सरल PHP रिवर्स शेल स्क्रिप्ट जो लक्षित प्रणालियों पर दूरस्थ कमांड निष्पादन स्थापित करने के लिए है। पैठ परीक्षण और सुरक्षा मूल्यांकन के लिए आदर्श।
 piratesshield/apiharvester
एक शॉट API हमलावर टूल - दिए गए रूट से API URL ढूंढता है और स्वचालित हमलों का अनुकरण करता है
 projectdiscovery/httpx
तेज़, बहु-जांच HTTP टूलकिट जो टोही और सूचना संग्रह के लिए है। TLS, CSP, हेडर, तकनीकी स्टैक और CDN की जांच करता है। स्वचालित सुरक्षा परीक्षण के लिए…
 neex/http2smugl
HTTP/2 से HTTP/1.1 रूपांतरण के माध्यम से HTTP अनुरोध तस्करी की कमजोरियों का पता लगाता है और उनका शोषण करता है, बैकएंड पार्सिंग विसंगतियों की पहचान…
