

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
शेलकोड — उपकरण — पृष्ठ 3 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
404 परिणाम
glimmer preview

glimmer

GitHublinnemanlabs/glimmer

विरोधी अनुकरण और सुरक्षा अनुसंधान के लिए C2 फ्रेमवर्क
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+8
5
5 महीने पहले
Fritter preview

Fritter

GitHub0xrootpls/fritter

EXE, DLL, .NET, VBScript और JScript के इन-मेमोरी निष्पादन हेतु पॉलीमॉर्फिक शेलकोड जनरेटर, जिसमें एवेशन (evasion) और सिग्नेचर प्रतिरोध के लिए…
payload-generationexploitationshellcode+5
2482 महीने पहले
NimSyscallPacker preview

NimSyscallPacker

GitHubs3cur3th1ssh1t/nimsyscallpacker

C# असेंब्लियों, PE फ़ाइलों या शेलकोड को एन्क्रिप्टेड Nim बाइनरीज़ में पैक करता है, जिसमें AMSI/ETW बायपास, सैंडबॉक्स डिटेक्शन, और रेड टीम ऑपरेशन के…
privilege-escalationpayload-generationpersistence-mechanisms+7
2071 महीना पहले
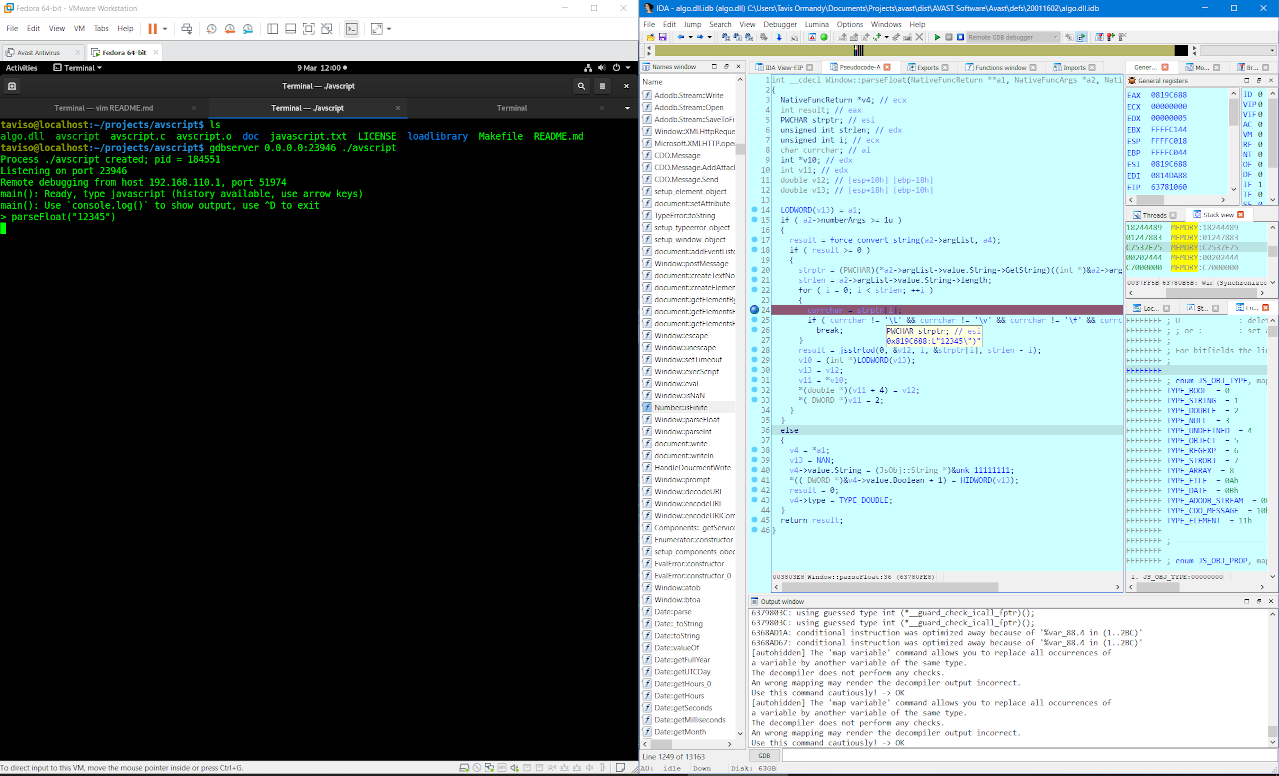
avscript preview
Archived

avscript

GitHubtaviso/avscript

Avast JavaScript इंटरैक्टिव शेल
vulnerability-analysisexploitationreverse-engineering+5
6736 साल पहले
LazZzy_Dump preview

LazZzy_Dump

GitHubtrustedsec/lazzzy_dump

laZzzy-लिपटे PE बाइनरीज़ से AES-CBC/XOR-अस्पष्ट शेलकोड को हस्ताक्षर मिलान और RIP-सापेक्ष पता समाधान के माध्यम से, निष्पादन या अनुकरण के बिना, स्थिर…
static-analysisencryption-decryption-toolscode-analysis+6
11 महीना पहले
EXCELntDonut preview

EXCELntDonut

GitHubredsiege/excelntdonut

Excel 4.0 (XLM) मैक्रो जनरेटर DLL और EXE को मेमोरी में इंजेक्ट करने के लिए।
phishing-toolspayload-generationexploitation+4
5176 साल पहले
hackEmbedded preview

hackEmbedded

GitHubdoudoudedi/hackembedded

यह उपकरण विभिन्न आर्किटेक्चर उपकरणों के लिए बैकडोर, शेलकोड, सॉक्स5 प्रॉक्सी जनरेशन, सूचना पुनर्प्राप्ति और POC व्यवस्था को एन्क्रिप्ट करने के लिए…
embedded-systems-securityencryption-decryption-toolsiot-security+8
2072 महीने पहले
ShellCodeEmulator preview

ShellCodeEmulator

GitHubohjeongwook/shellcodeemulator

Unicorn Framework के साथ लिखा गया Shellcode emulator, Process Dump Emulation Environment सहित।
dynamic-analysis-sandboxingreverse-engineeringshellcode+3
1266 साल पहले
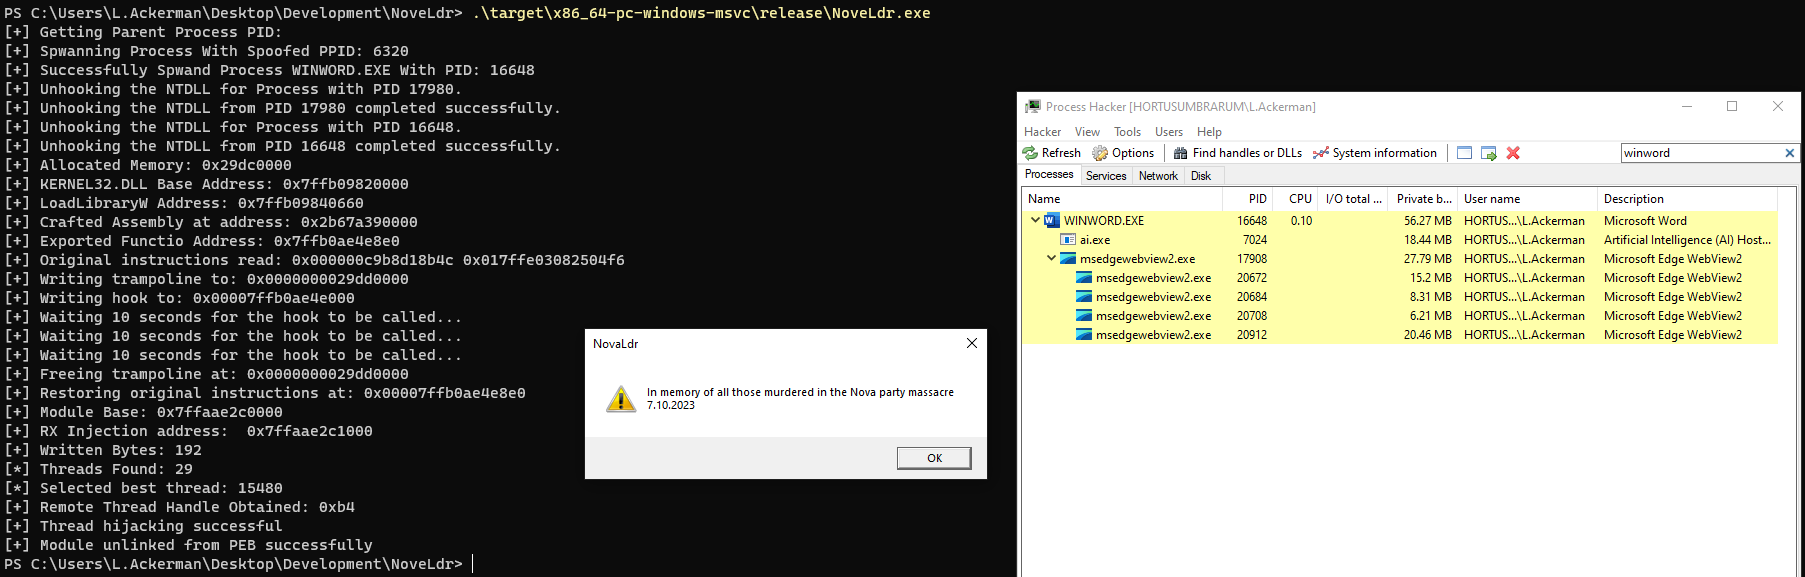
NovaLdr preview

NovaLdr

GitHubblacksnufkin/novaldr

Threadless Module Stomping In Rust with some features (नोवा पार्टी नरसंहार में मारे गए लोगों की स्मृति में)
privilege-escalationmemory-forensicscode-analysis+7
2672 साल पहले
shellen preview

shellen

GitHubkonatabrk/shellen

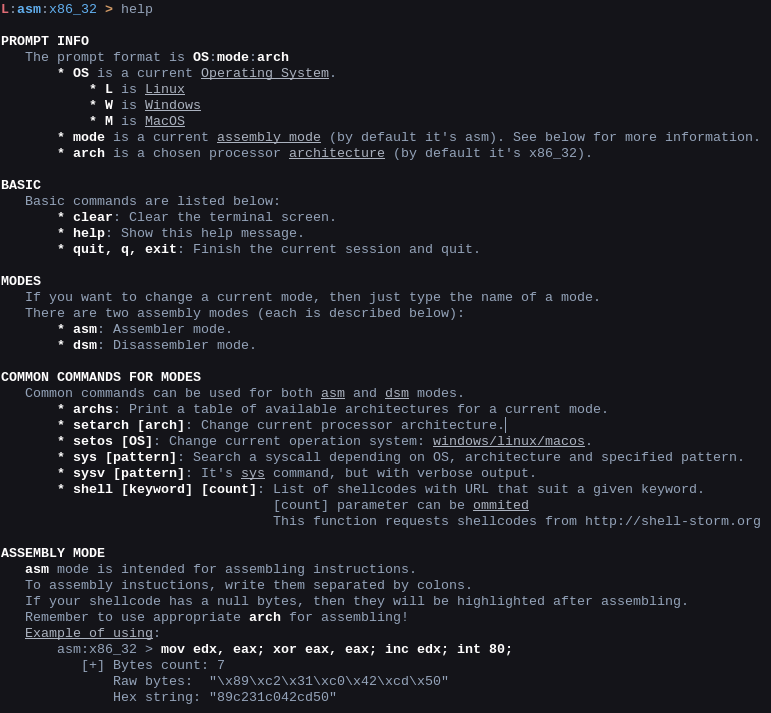
:cherry_blossom: आसानी से शेलकोड बनाने हेतु इंटरैक्टिव शेलकोडिंग वातावरण
exploitationreverse-engineeringshellcode+5
9075 साल पहले
laZzzy preview

laZzzy

GitHubcapt-meelo/lazzzy

Direct syscall, IAT evasion, एन्क्रिप्टेड पेलोड, PPID स्पूफिंग, और स्पूफ किए गए प्रमाणपत्रों के साथ कोड साइनिंग सहित विंडोज x64 के लिए कई निष्पादन…
shellcodeshellcode-generation
5053 साल पहले
LCSAJdump preview

LCSAJdump

GitHubchris1sflaggin/lcsajdump

ROP गैजेट डिटेक्शन के लिए एक ML-संचालित ग्राफ-आधारित बहु-आर्किटेक्चर दृष्टिकोण
static-analysisexploitationreverse-engineering+6
273 महीने पहले
BadAssMacros preview

BadAssMacros

GitHubinf0secrabbit/badassmacros

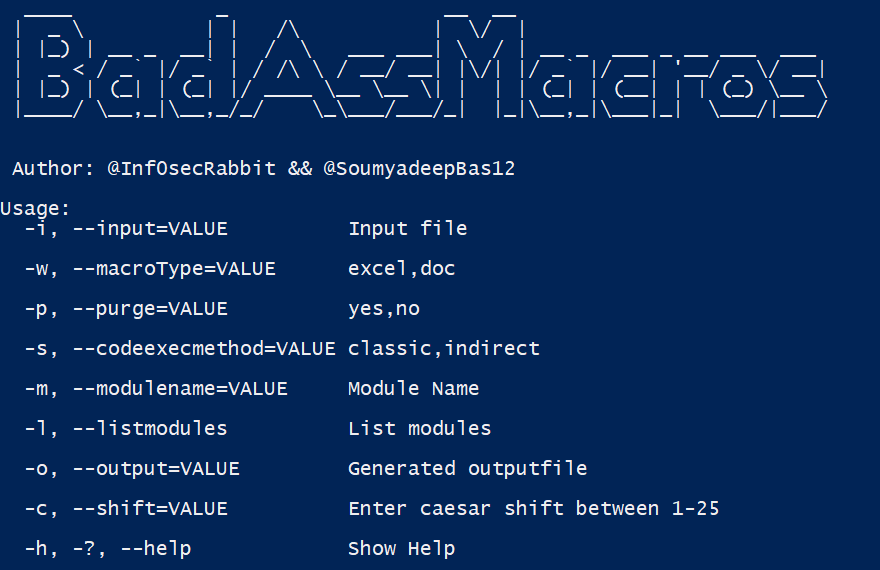
सी# टूल जो शेलकोड इंजेक्शन, वीबीए पर्जिंग और रेड टीम ऑपरेशन के लिए सैंडबॉक्स डिटेक्शन के साथ दुर्भावनापूर्ण वीबीए मैक्रोज़ उत्पन्न करता है।
exploit-frameworkspayload-generationshellcode+1
4445 साल पहले
donut preview

donut

GitHubthewover/donut

x86, x64, या AMD64+x86 पोजीशन-इंडिपेंडेंट शेलकोड उत्पन्न करता है जो .NET असेंब्लियों, PE फ़ाइलों, और अन्य Windows पेलोड्स को मेमोरी से लोड करता है और…
memory-forensicspayload-generationexploitation+7
4.7k1 साल पहले
staged-DLL-Injection-SMB- preview

staged-DLL-Injection-SMB-

GitHubkasturixbm5/staged-dll-injection-smb-

स्टेज्ड DLL इंजेक्शन प्रूफ-ऑफ-कॉन्सेप्ट, C और Win32 APIs का उपयोग करके बनाया गया — एक पृथक प्रयोगशाला वातावरण में रेड टीम प्रमाणन अध्ययन (CRTO) के…
exploitationshellcodepenetration-testing+5
424 महीने पहले
sgn preview

sgn

GitHubegebalci/sgn

आक्रामक सुरक्षा पेलोड के लिए पॉलीमॉर्फिक बाइनरी एन्कोडर। LFSR-आधारित फीडबैक लूप, गार्बेज इंस्ट्रक्शन इंजेक्शन और मल्टी-इटरेशन ऑबफस्केशन के साथ शेलकोड…
payload-generationids-ips-evasionshellcode+2
2.0k2 महीने पहले
GoSH preview

GoSH

GitHubredcode-labs/gosh

गोलैंग रिवर्स/बाइंड शेल जनरेटर

payload-generationexploitationshellcode+4
2274 साल पहले
PythonAESObfuscate preview

PythonAESObfuscate

GitHuboffsecginger/pythonaesobfuscate

एक Python स्क्रिप्ट और उसके साथ आने वाले Shellcode को अस्पष्ट करता है।

encryption-decryption-toolspayload-generationshellcode
556 साल पहले
पिछला1234…23अगला