Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
NovaLdr — Threadless Module Stomping In Rust with some features (नोवा पार्टी नरसंहार में मारे गए लोगों की स्मृति में) | Kitploit
उपकरण/GitHubGitHub/blacksnufkin/novaldr
विशेषाधिकार वृद्धिमेमोरी फोरेंसिककोड विश्लेषणशोषणशेलकोडपोस्ट-शोषणमालवेयर विश्लेषणलर्निंग और शिक्षारेड टीमिंगपेलोड डेवलपमेंट
GitHubblacksnufkin/novaldr
26742862 साल पहलेKitploit द्वारा समीक्षित
साझा करें

NovaLdr

Threadless Module Stomping In Rust with some features (नोवा पार्टी नरसंहार में मारे गए लोगों की स्मृति में)

रिपॉजिटरी देखें

NovaLdr ⚜️

NovaLdr एक थ्रेडलेस मॉड्यूल स्टॉम्पिंग है जो Rust में लिखा गया है, जिसे मैलवेयर डेवलपमेंट की दुनिया की खोज करते हुए एक सीखने की परियोजना के रूप में डिज़ाइन किया गया है। यह अपनी कार्यक्षमताओं को प्राप्त करने के लिए अप्रत्यक्ष सिस्कॉल और स्ट्रिंग एन्क्रिप्शन जैसी उन्नत तकनीकों का उपयोग करता है। यह परियोजना एक पूर्ण या पॉलिश उत्पाद होने के लिए नहीं है, बल्कि मैलवेयर के तकनीकी पहलुओं की यात्रा है, जिसमें विभिन्न तकनीकों और सुविधाओं का प्रदर्शन किया गया है।

सुविधाएँ अवलोकन 💡

  • अप्रत्यक्ष सिस्कॉल
  • स्ट्रिंग एन्क्रिप्शन
  • शेलकोड एन्क्रिप्शन: सरल XOR और शेलकोड बाइट्स को MAC पते में परिवर्तित करना
  • थ्रेडलेस निष्पादन
    • थ्रेडलेस इंजेक्ट: किसी दिए गए DLL के भीतर एक निर्दिष्ट फ़ंक्शन में एक ट्रैम्पोलिन लिखता है और इसे दूसरे DLL को लोड करने के लिए पुनर्निर्देशित करता है।
    • JMPThreadHijack: SetThreadContext को कॉल किए बिना एक थ्रेड को हाईजैक करना। अभी भी सुधार की आवश्यकता है क्योंकि मैं आलसी हूँ और थ्रेड की मूल कार्यक्षमता को बनाए रखने के लिए पूरी चीज़ को पर्याप्त रूप से लागू नहीं किया है। बस एक त्वरित और गंदा PoC (पेलोड निष्पादन नियंत्रण से सावधान रहें। ब्राउज़र पेलोड को कई बार निष्पादित करते हैं)
  • मॉड्यूल अनलिंक
    • DOS हेडर मैजिक बाइट्स को ओवरराइट करता है।
    • लक्ष्य प्रक्रिया से DLL बेस पतों को साफ़ करता है।
    • लक्ष्य प्रक्रिया से DLL नाम स्ट्रिंग्स को हटाता है।
    • मॉड्यूल सूची से एक मॉड्यूल को अनलिंक करता है
  • प्रक्रिया स्पॉनिंग: NtCreateUserProcess के साथ निलंबित प्रक्रिया स्पॉन करना और PPID को स्पूफ करना तथा प्रक्रिया को DLL ब्लॉक पर सेट करना
  • Ntdll अनहुकिंग: Parun की Fart तकनीक का उपयोग करके रिमोट और लोकल Ntdll अनहुकिंग
  • कोई GetModuleHandleA और GetProcAddress नहीं: कस्टम फ़ंक्शन जो NT फ़ंक्शन का उपयोग करता है
  • स्लीप एन्क्रिप्ट: कस्टम स्लीप फ़ंक्शन जो एक अलग थ्रेड का उपयोग करके अपनी स्लीप अवधि के दौरान स्टैक को एन्क्रिप्ट करता है।
  • HWBP: सभी थ्रेड्स पर HWBP के साथ प्रक्रिया में पैचलेस AMSI + ETW बाईपास।

उपयोग 🛠️

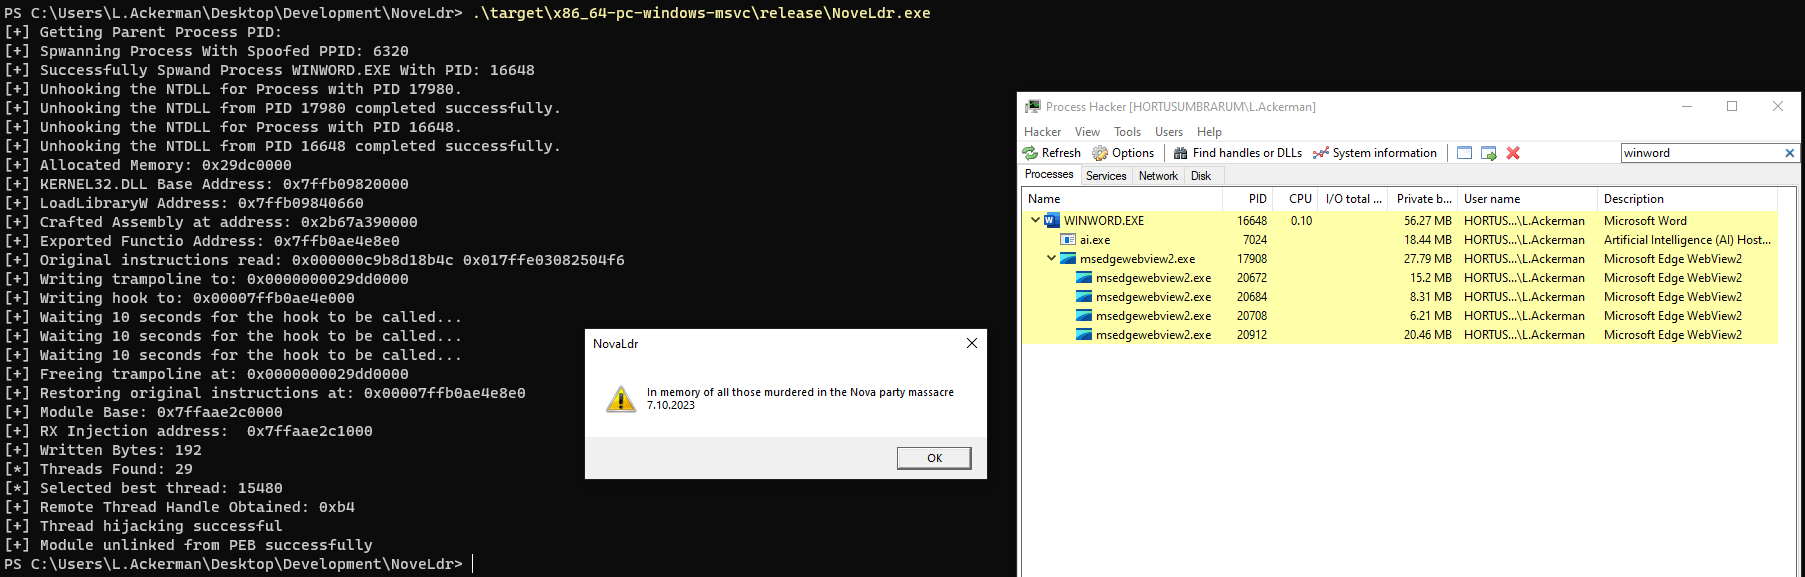
  • शेलकोड फ़ाइल जनरेट करें: msfvenom -p windows/x64/messagebox TITLE=NovaLdr TEXT='In memory of all those murdered in the Nova party massacre 7.10.2023' ICON=WARNING EXITFUNC=thread -b '\xff\x00\x0b' -f raw -e none -o Nova_MSG.bin
  • शेलकोड फ़ाइल को एन्क्रिप्ट करें और इसे MAC पते प्रारूप में बदलें python bin2mac.py Nova_MSG.bin > nova_msg.txt
  • आउटपुट फ़ाइल की सामग्री को कॉपी करें और इसे main.rs फ़ाइल में पेस्ट करें
  • प्रोग्राम को संकलित करने के लिए बस फ़ाइल compile.bat चलाएँ

अस्वीकरण 📢

NovaLdr केवल शैक्षिक और शोध उद्देश्यों के लिए है। लेखक इस प्रोग्राम के किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं है। किसी भी लक्ष्य के विरुद्ध परीक्षण करने से पहले हमेशा अनुमति लें।

योगदान 📈

चूंकि यह परियोजना एक सीखने की यात्रा है, इसलिए NovaLdr को Rust में मैलवेयर डेवलपमेंट सीखने के लिए एक मूल्यवान संसाधन बनाने के लिए योगदान, सुझाव और संवर्द्धन का स्वागत है।

संसाधन और श्रेय 📍

  • masking-malicious-memory-artifacts-part-ii-insights-from-moneta
  • masking-malicious-memory-artifacts-part-iii-bypassing-defensive-scanners
  • alternative-process-injection
  • custom_getmodulehandle_getprocaddress
  • nim-noload-dll-hollowing
  • Malwear-Sweet
  • dll-unlinking
  • operating-into-EDRs-blindspot
  • Hidding Module from the HashTable
  • module-pebldr-hiding-all-4-methods
  • NtCreateUserProcess
  • Defcon31
  • process-injection-evading-edr-in-2023
  • StackMask
  • Patchless Amsi Bypass
  • PatchlessHook
  • import_dll_injection 📌 (बाद में जोड़ा जाएगा)

POC

Screenshot 2023-10-19 142856

PE-SIEVE

Screenshot 2023-10-19 142029

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    441
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →