
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
पेलोड डेवलपमेंट — उपकरण — पृष्ठ 4 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
968 परिणाम
CVE-2024-56426 preview

CVE-2024-56426

GitHubcreeeeger/cve-2024-56426

CVE-2024-56426 भेद्यता का एक PoC।

embedded-systems-securityprivilege-escalationexploitation+6
1619 दिन पहले
lacuna-rs preview

lacuna-rs

GitHubkarkas66/lacuna-rs

Windows x64 पर ghost-frame call-stack spoofing, runtime indirect syscalls और APC injection के लिए Rust crate। यह EDR evasion के लिए SSN resolution,…

shellcodepost-exploitationred-teaming+2
1819 दिन पहले
AI-FILE preview

AI-FILE

GitHubkyle41111/ai-file

Mythic C2 फ्रेमवर्क के लिए एक लिसनर प्रोफ़ाइल जो AI विक्रेताओं की फ़ाइल API का उपयोग करती है

penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+7
3020 दिन पहले
ICMP-Ghost-A-Fileless-x64-Assembly-C2-Agent preview

ICMP-Ghost-A-Fileless-x64-Assembly-C2-Agent

GitHubjm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent

फाइललेस x64 असेंबली C2 फ्रेमवर्क जिसमें द्वि-चैनल ICMP/DNS प्रोटोकॉल पिवोटिंग, प्रत्यक्ष syscall निष्पादन, और ptrace-आधारित प्रोसेस इंजेक्शन शामिल…

privilege-escalationexploit-frameworksids-ips-evasion+5
8820 दिन पहले
NativePe preview

NativePe

GitHubhabanada/nativepe

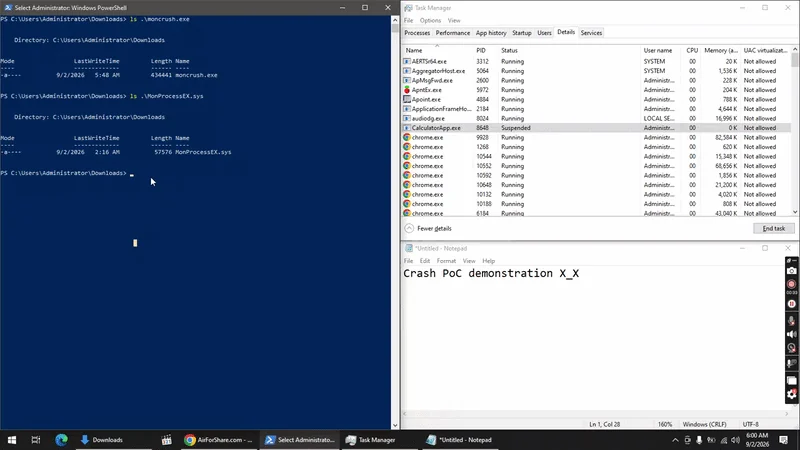
Object Pascal (Delphi) लाइब्रेरी Windows PE फ़ाइलों को पार्स करने, मैप करने, लोड करने और डंप करने के लिए, रीलोकेशन, इम्पोर्ट, TLS, और रिमोट प्रोसेस…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1821 दिन पहले
0xM0nCrush preview

0xM0nCrush

GitHubdeathshotxd/0xm0ncrush

# कर्नेल-मोड प्रोसेस टर्मिनेटर, हस्ताक्षरित BYOVD ड्राइवर का उपयोग करके। सभी Windows 10/11 पर काम करता है। कोई ऑफसेट नहीं, कोई PDB नहीं। Rust।

defensive-toolsprivilege-escalationexploitation+4
10821 दिन पहले
lockjaw preview

lockjaw

GitHubg13net/lockjaw

Rust टीमसर्वर, Zig इम्प्लांट, अप्रत्यक्ष सिसकॉल, AMSI बायपास, रिफ्लेक्टिव/PoolParty इंजेक्शन, इन-मेमोरी BOF निष्पादन, और HTTP/DNS ट्रांसपोर्ट के साथ…

penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
3322 दिन पहले
exploitgym preview

exploitgym

GitHubsunblaze-ucb/exploitgym

ExploitGym एक बड़े पैमाने का, यथार्थवादी बेंचमार्क है जो वास्तविक दुनिया की सुरक्षा भेद्यताओं पर आधारित है, जिसे AI एजेंटों की एक्सप्लॉइट विकसित करने…

exploit-frameworksvulnerability-analysisshellcode+9
75622 दिन पहले
notRDP preview

notRDP

GitHubdagowda/notrdp

Havoc C2 प्लगइन जो एक छिपा हुआ Windows डेस्कटॉप बनाता है, उसे ब्राउज़र व्यूअर पर स्ट्रीम करता है, और गुप्त रिमोट नियंत्रण के लिए माउस/कीबोर्ड इनपुट…

persistence-mechanismsimpersonation-toolsdata-exfiltration+6
25723 दिन पहले
KDU preview

KDU

GitHubhfiref0x/kdu

Windows kernel driver utility जो DSE को bypass करने, unsigned drivers को load करने, protected processes को hijack करने, और process memory को dump…
defensive-toolsprivilege-escalationpersistence-mechanisms+8
2.8k23 दिन पहले
COFFLoader preview

COFFLoader

GitHubtrustedsec/coffloader

Cobalt Strike के बाहर Beacon Object Files (BOFs) चलाएँ, 64-bit COFF ऑब्जेक्ट फ़ाइलों को पार्स करके, Beacon-संगत आर्गुमेंट जनरेशन और रेड-टीम परीक्षण…
post-exploitationpenetration-testingbinary-analysis+2
64623 दिन पहले
ad-autopwn preview

ad-autopwn

GitHubjonaslejon/ad-autopwn

# स्वचालित Active Directory आक्रमण श्रृंखला: शून्य-प्रमाणीकरण से Domain Admin तक 25+ तकनीकों की श्रृंखला, जिसमें Kerberoast, AD CS ESC1-16, Shadow…

privilege-escalationreconnaissancevulnerability-scanners+7
3727 दिन पहले
AdaptixC2 preview

AdaptixC2

GitHubadaptix-framework/adaptixc2

AdaptixC2 एक अत्यधिक मॉड्यूलर उन्नत रेडटीम टूलकिट है

penetration-testing-frameworksprivilege-escalationencryption-decryption-tools+9
3.5k27 दिन पहले
CS-Remote-OPs-BOF preview

CS-Remote-OPs-BOF

GitHubtrustedsec/cs-remote-ops-bof

Remote operations commands implemented using Beacon Object Files
encryption-decryption-toolspassword-attackspersistence-mechanisms+6
1.2k27 दिन पहले
mythic_telegram_profile preview

mythic_telegram_profile

GitHubdavidcarliez/mythic_telegram_profile

Mythic C2 प्रोफ़ाइल जो Athena और Apollo एजेंट ट्रैफ़िक को Telegram bot-to-bot संदेशों के माध्यम से टनल करती है, एन्क्रिप्टेड पेलोड को Mythic के Push…


penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+5
427 दिन पहले
Neo preview

Neo

GitHubstillbigjosh/neo

NeoC2 फ्रेमवर्क

privilege-escalationexploit-frameworkspersistence-mechanisms+8
3429 दिन पहले
unicorn preview

unicorn

GitHubtrustedsec/unicorn

Unicorn एक सरल उपकरण है जो PowerShell डाउनग्रेड हमले का उपयोग करके शेलकोड को सीधे मेमोरी में इंजेक्ट करने के लिए है। यह Matthew Graeber के PowerShell…

phishing-toolsexploit-frameworkspayload-generation+8
3.9k29 दिन पहले
RC4Decryption preview

RC4Decryption

GitHubweedhashpeddler/rc4decryption

Microsoft-हस्ताक्षरित tlscsp.dll LOLBin का दुरुपयोग करके LsCsp_EncryptHwid के माध्यम से RC4 encrypt/decrypt चलाता है, BYOK tradecraft के लिए मेमोरी…

defensive-toolsencryption-decryption-toolspersistence-mechanisms+6
3829 दिन पहले
पिछला1…345…54अगला
