metasploit-framework

खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…

खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…

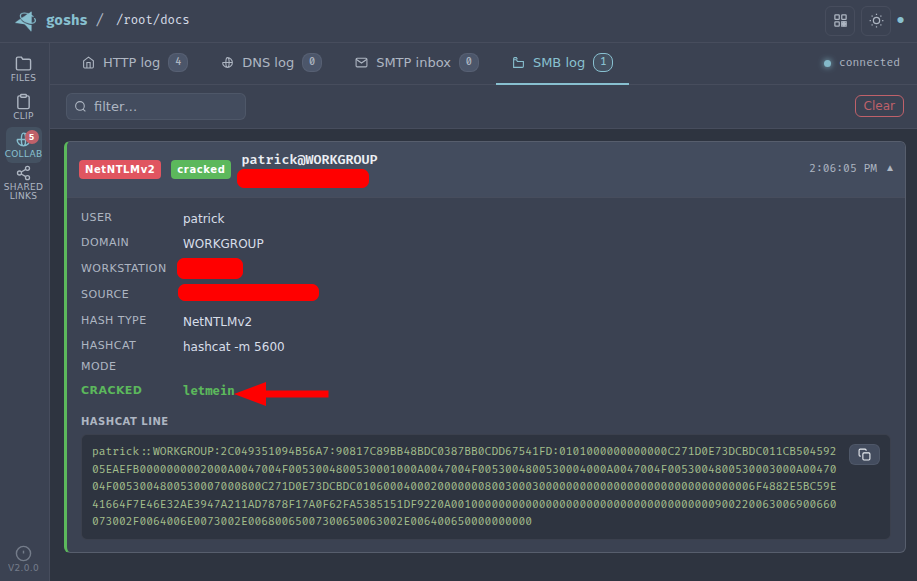
निम्न-स्तरीय नेटवर्क प्रोटोकॉल हेरफेर के लिए Python लाइब्रेरी, जिसमें SMB, MSRPC, Kerberos, और WMI कार्यान्वयन शामिल हैं, प्रमाणीकरण हमलों,…

यह रिपॉजिटरी एक रेड टीमर और थ्रेट हंटर के लिए अत्याधुनिक ओपन-सोर्स सुरक्षा उपकरण (OST) शामिल करती है।

प्रतिद्वंद्वी अनुकरण ढांचा

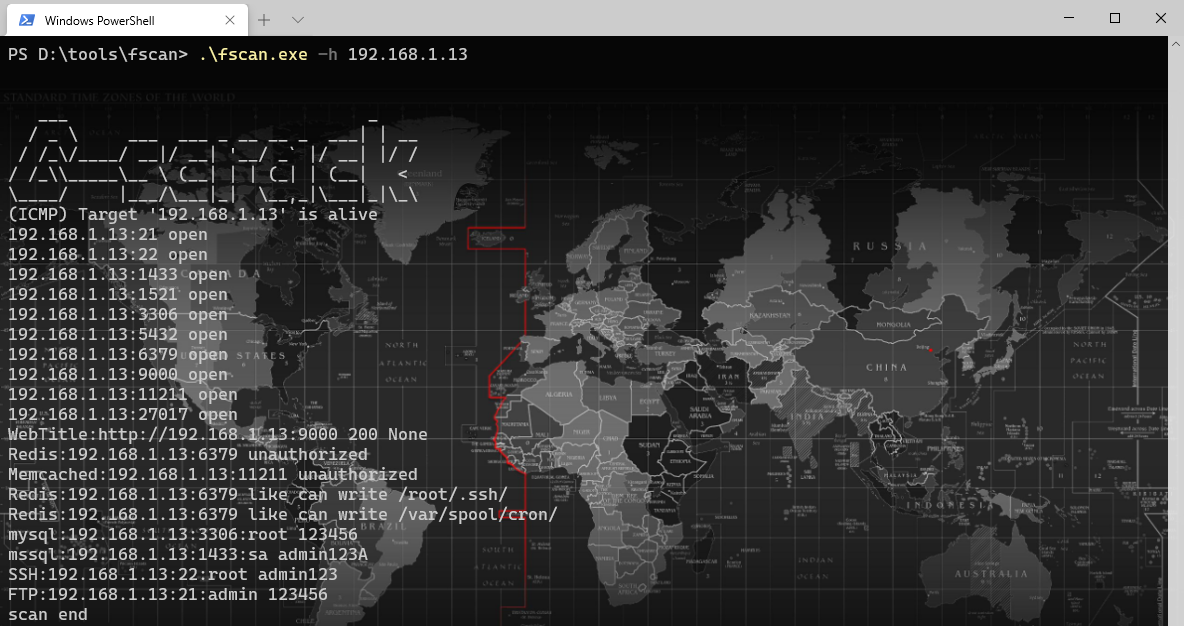
एक इंट्रानेट व्यापक स्कैनिंग उपकरण, जो एक-क्लिक स्वचालित और सर्वांगीण भेद्यता स्कैनिंग की सुविधा प्रदान करता है। (एक इंट्रानेट व्यापक स्कैनिंग उपकरण,…

विंडोज सुरक्षा के साथ खेलने के लिए एक छोटा सा उपकरण

उस पृष्ठ पर आपका स्वागत है जहाँ आपको वह प्रत्येक तरकीब/तकनीक/जो कुछ भी मैंने CTFs, वास्तविक जीवन के ऐप्स, और शोध और समाचार पढ़ने से सीखा है, मिलेगा।

Red Team / Penetration Testing के लिए उपकरण और तकनीकें

एक चीट शीट जिसमें विंडोज एक्टिव डायरेक्टरी के लिए सामान्य गणना और हमले के तरीके शामिल हैं।

K8 उपकरण संग्रह (आंतरिक नेटवर्क पैठ/विशेषाधिकार वृद्धि उपकरण/दूरस्थ अतिप्रवाह/भेद्यता शोषण/स्कैनिंग उपकरण/पासवर्ड क्रैकिंग/एंटी-डिटेक्शन…

USB के माध्यम से लॉक/पासवर्ड-संरक्षित कंप्यूटरों का शोषण करता है, स्थायी WebSocket-आधारित बैकडोर स्थापित करता है, आंतरिक राउटर को उजागर करता है, और…

Autonomous Hacking Agent for Red Team

डोमेन एडमिन के छह डिग्री

कोड इंजेक्शन, डिफेंस एवेज़न, लैटरल मूवमेंट और पर्सिस्टेंस जैसी आक्रामक सुरक्षा तकनीकों को कवर करने वाले व्यापक रेड टीमिंग नोट्स, जिसमें हैंड्स-ऑन लैब…

विंडोज/एडी वातावरण में स्वचालित नेटवर्क प्रमाणीकरण परीक्षण, क्रेडेंशियल हार्वेस्टिंग, और पार्श्व आंदोलन के लिए मॉड्यूलर प्रोटोकॉल समर्थन वाला…

Nishang - आक्रामक PowerShell रेड टीम, पेनिट्रेशन टेस्टिंग और आक्रामक सुरक्षा के लिए।

पैकेट रेडियो के लिए एक नया हल्का, हाइब्रिड रूटिंग मेश प्रोटोकॉल

सामान्य C# आक्रामक टूल्स के नाइटली बिल्ड्स, उनकी संबंधित मास्टर ब्रांचों से ताज़ा, Azure DevOps रिलीज़ पाइपलाइनों का उपयोग करके CDI शैली में निर्मित…