
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
510 परिणाम
kprotect preview

kprotect

GitHubkhoinp1012/kprotect

eBPF-LSM का उपयोग करके प्रक्रिया वंशावली के आधार पर फ़ाइल पहुँच नीतियों को लागू करने वाला कर्नेल-स्तरीय सुरक्षा इंजन, न्यूनतम ओवरहेड के साथ…
authentication-authorizationdefensive-toolsprivilege-escalation+4
36
8 महीने पहले
rootkit-detection-ebpf-time-trace preview

rootkit-detection-ebpf-time-trace

GitHubait-aecid/rootkit-detection-ebpf-time-trace

कर्नेल फ़ंक्शन निष्पादन समय में परिवर्तनों के विश्लेषण के माध्यम से रूटकिट फ़ाइल छुपाने की गतिविधियों का पता लगाना।
machine-learningintrusion-detectionpapers-research+2
292 महीने पहले
cve-2021-44228 preview

cve-2021-44228

GitHubcorelight/cve-2021-44228

Zeek पैकेज जो HTTP हेडर पेलोड, LDAP जावा क्लास डाउनलोड और दूसरे चरण के जावा क्लास डाउनलोड के माध्यम से Log4j CVE-2021-44228 शोषण प्रयासों का पता…
vulnerability-analysisexploitationweb-security+3
1911 महीने पहले
pingback preview

pingback

GitHubcorelight/pingback

एक Zeek पैकेज जो Pingback मैलवेयर ICMP टनल कमांड और कंट्रोल (C2) नेटवर्क ट्रैफ़िक का पता लगाने के लिए है।
network-securitymalware-analysiscommand-and-control+2
111 साल पहले
watcher preview

watcher

GitHubthemoonsir/watcher

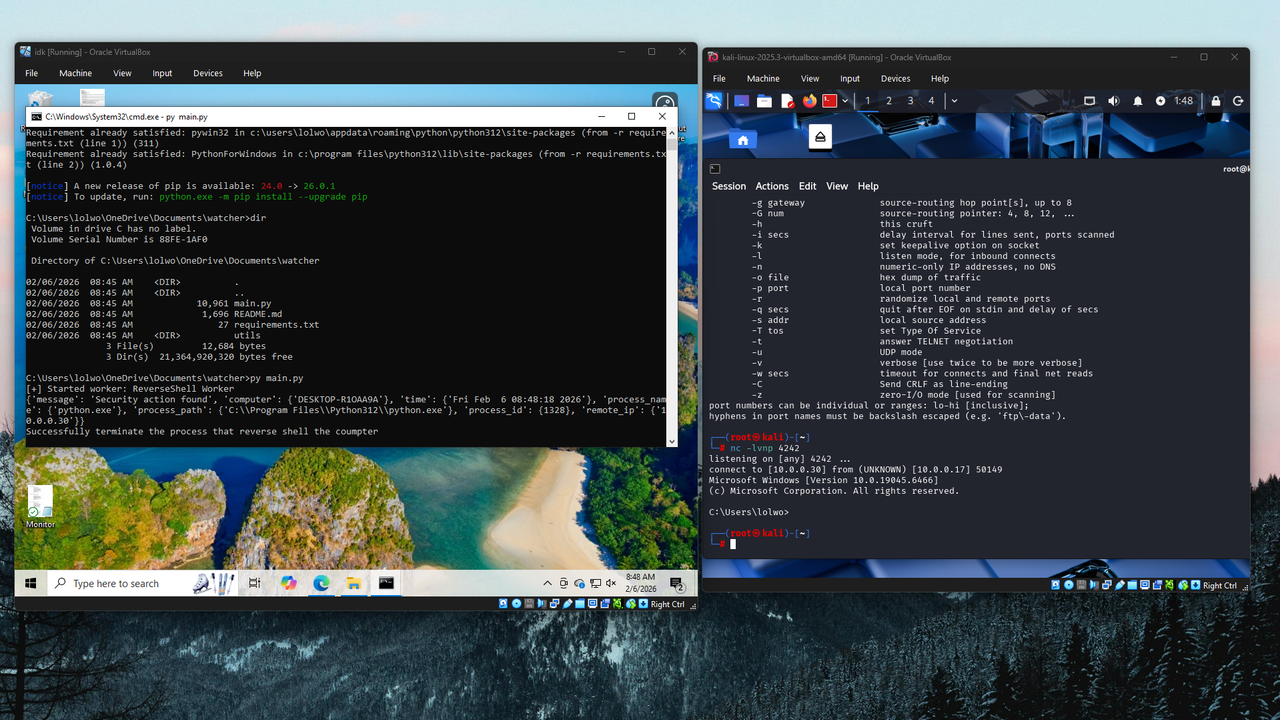
रिवर्स शेल का पता लगाएं और शेल प्रयास करने से पहले इसे मार डालें।
defensive-toolsmemory-forensicsreverse-engineering+5
28 महीने पहले
Honeypot_Smart_Infrastructure preview

Honeypot_Smart_Infrastructure

GitHubadarkst/honeypot_smart_infrastructure

इस रिपॉजिटरी में K8s वातावरण में Honeypot सिस्टम और Falco IDS के कॉन्फ़िगरेशन के लिए Kubernetes मैनिफेस्ट फ़ाइलें शामिल हैं। इसमें Node.js के साथ…
container-securityvulnerability-analysisweb-application-exploitation+4
12 साल पहले
dmz-security-monitoring-hardening preview

dmz-security-monitoring-hardening

GitHubfreeguy-6/dmz-security-monitoring-hardening

CY376 ब्लू टीम परियोजना — pfSense DMZ, Suricata IDS/IPS, और CVE-2014-6271 के विरुद्ध स्वचालित होस्ट हार्डनिंग
defensive-toolsvulnerability-analysisconfiguration-auditing+5
12 महीने पहले
EventHorizon preview

EventHorizon

GitHubhullabrian/eventhorizon

उपकरण जो ETW टेलीमेट्री का एक अनुकूलन योग्य सेट एकत्र करता है और उपयोगकर्ता-परिभाषित डिटेक्शन उत्पन्न करता है।
defensive-toolsmemory-forensicsforensics+5
569 महीने पहले
cs_yara preview

cs_yara

GitHubjas502n/cs_yara

cs yara नियम जाँचें

static-analysismalware-analysisintrusion-detection
415 साल पहले
Project-Vuln-Detection-N-Mitigation_101 preview

Project-Vuln-Detection-N-Mitigation_101

GitHubvaishnavucv/project-vuln-detection-n-mitigation_101

भेद्यता का पता लगाना और शमन Apache ActiveMQ | सुरक्षा आर्किटेक्चर और सिस्टम प्रशासन - पर - Apache ActiveMQ Deserialization Remote Code Execution…
vulnerability-analysisexploitationpenetration-testing+3
11 साल पहले
siem-threat-detection-lab preview

siem-threat-detection-lab

GitHubsarjanpatel22/siem-threat-detection-lab

ब्लू-टीम SIEM लैब: Wazuh 4.7.5 7 सिम्युलेटेड हमलों (SSH ब्रूट फोर्स, Slowloris DoS / CVE-2007-6750, वेब हमले) का पता लगा रहा है, जिसमें रीयल-टाइम…
defensive-toolsvulnerability-analysisnetwork-security+6
3 महीने पहले
FRAGNESIA-Charan-cve-2026-46300 preview

FRAGNESIA-Charan-cve-2026-46300

GitHubazdevops143/fragnesia-charan-cve-2026-46300

हार्डन्ड कंटेनर स्टेजिंग फ्रेमवर्क जिसमें seccomp syscall व्हाइटलिस्टिंग और eBPF टेलीमेट्री शामिल है, जो कंटेनर एस्केप और कर्नेल ULP भ्रष्टाचार के…
container-securityvulnerability-analysisexploitation+3
4 महीने पहले
awesome-wazuh preview

awesome-wazuh

GitHubttlab-research/awesome-wazuh

🛡️Wazuh XDR/SIEM के सभी प्रकार के रोचक विषयों पर अद्भुत सूचियाँ
vulnerability-scannersconfiguration-auditingmalware-analysis+8
1353 महीने पहले
sigmalite preview

sigmalite

GitHubrunreveal/sigmalite

लॉग प्रविष्टियों के विरुद्ध Sigma डिटेक्शन नियमों को पार्स और निष्पादित करने के लिए Go लाइब्रेरी, जो फील्ड मॉडिफायर्स, CIDR मैचिंग और कस्टम फील्ड…
static-analysisvulnerability-analysiscode-analysis+2
581 साल पहले
UninstalledAppCanary preview

UninstalledAppCanary

GitHubnccgroup/uninstalledappcanary

एक कैनरी जो अनइंस्टॉल होने पर फायर करती है
defensive-toolsintrusion-detectionincident-response
345 साल पहले
detect-ransomware-filenames preview

detect-ransomware-filenames

GitHubcorelight/detect-ransomware-filenames

Zeek स्क्रिप्ट जो SMB ट्रैफ़िक पर नज़र रखती है और Anti-Ransomware File System Resource Manager सूची का उपयोग करके ज्ञात रैंसमवेयर फ़ाइलनामों के लिए…
defensive-toolsnetwork-securitymalware-analysis+2
201 साल पहले
CVE-2017-5638_struts preview

CVE-2017-5638_struts

GitHubinitconf/cve-2017-5638_struts

Bro/Zeek स्क्रिप्ट जो Apache Struts CVE-2017-5638 की जासूसी, समझौता, और मैलवेयर डाउनलोड ट्रैकिंग का पता लगाने के लिए है, साथ ही स्वचालित IP निष्कर्षण…
vulnerability-analysisexploitationnetwork-security+3
89 साल पहले
h0neytr4p preview

h0neytr4p

GitHubpbssubhash/h0neytr4p

ब्लू टीम के लिए कॉन्फ़िगर करना आसान Honeypot

defensive-toolsweb-securitynetwork-security+2
441 साल पहले
पिछला1…272829अगला
घुसपैठ का पता लगाना — उपकरण — पृष्ठ 28 | Kitploit