

SafeLine
 chaitin/safeline
स्व-होस्टेड WAF और रिवर्स प्रॉक्सी जो दुर्भावनापूर्ण HTTP ट्रैफ़िक को फ़िल्टर करता है, SQL इंजेक्शन, XSS और बॉट हमलों को ब्लॉक करता है, रेट लिमिटिंग…
vulnerability-scannersdynamic-code-analysisids-ips-evasion+8
22.3k
chaitin/safelineस्व-होस्टेड WAF और रिवर्स प्रॉक्सी जो दुर्भावनापूर्ण HTTP ट्रैफ़िक को फ़िल्टर करता है, SQL इंजेक्शन, XSS और बॉट हमलों को ब्लॉक करता है, रेट लिमिटिंग…
 matrixtm/mhddos
सर्वश्रेष्ठ DDoS आक्रमण स्क्रिप्ट Python3, (साइबर / DDos) आक्रमण 56 विधियों के साथ
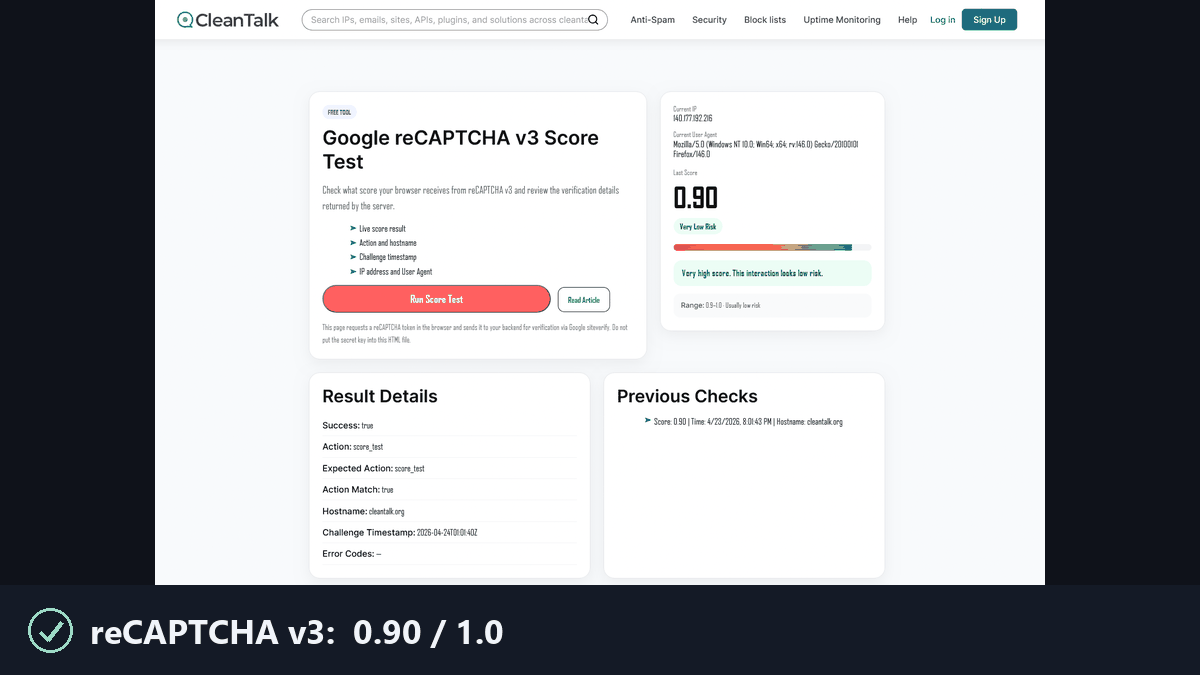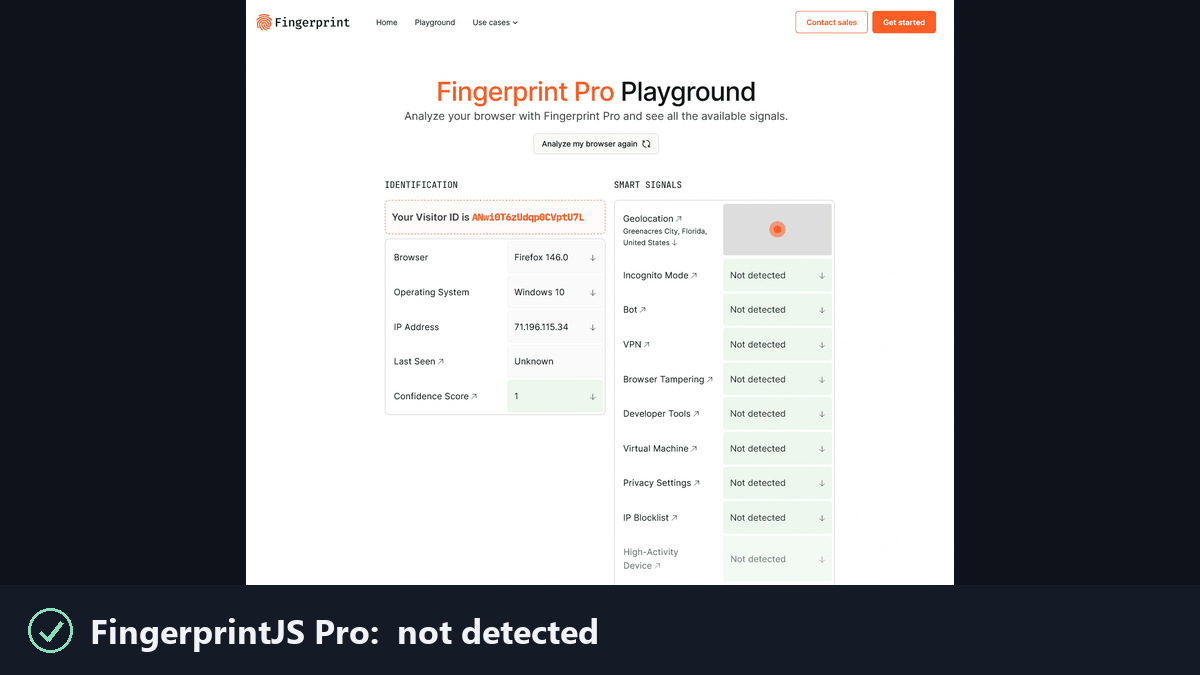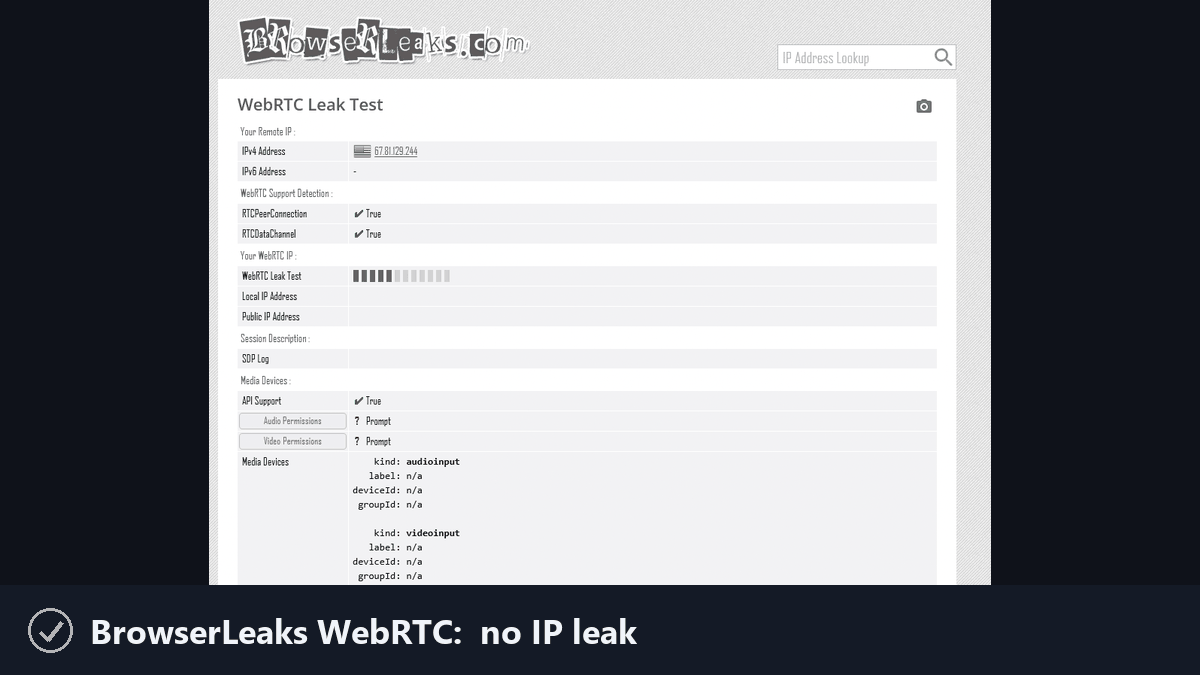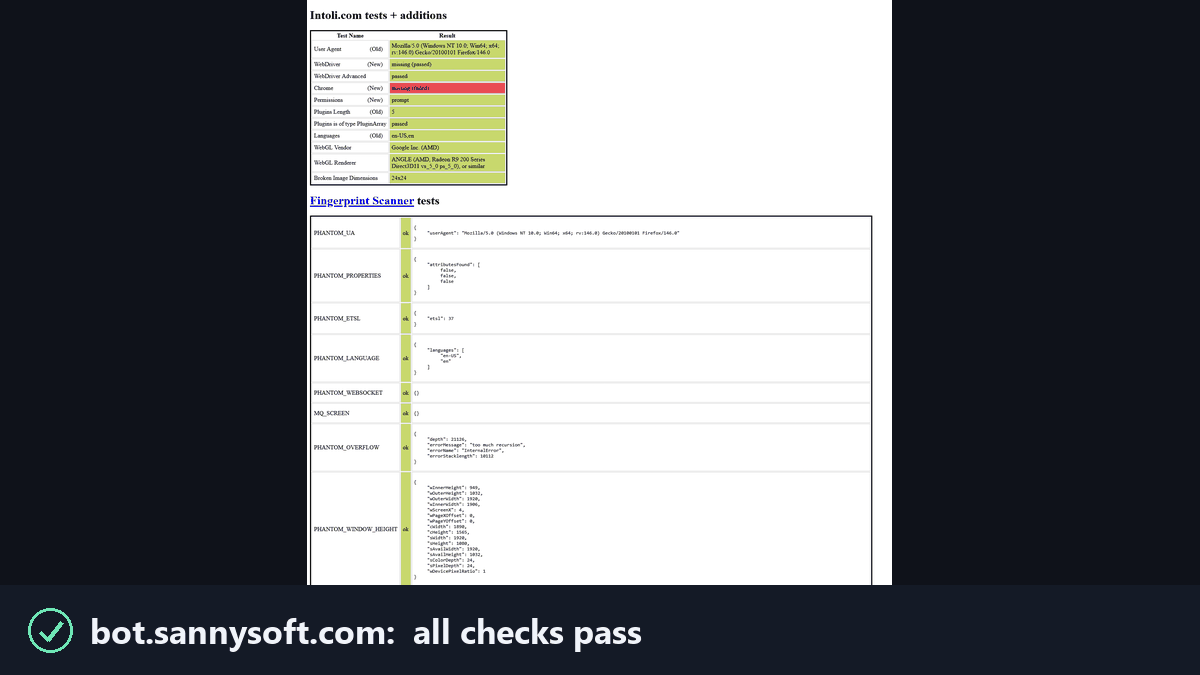 feder-cr/invisible_playwright
Playwright जिसे anti-bots देख नहीं सकते, इसलिए कोई captchas नहीं: वही API, anti-detect stealth headless Firefox, undetected fingerprint, bot…
 bishopfox/sliver
प्रतिद्वंद्वी अनुकरण ढांचा
 droe/sslsplit
पारदर्शी मैन-इन-द-मिडल प्रॉक्सी जो SSL/TLS कनेक्शनों को समाप्त करता है, चलते-फिरते प्रमाणपत्र जाली बनाता है, और नेटवर्क फोरेंसिक और प्रवेश परीक्षण के…
 jpillora/chisel
HTTP पर SSH एन्क्रिप्शन के साथ तेज़ TCP/UDP टनल, जो रिवर्स पोर्ट फ़ॉरवर्डिंग, SOCKS5 प्रॉक्सी और क्लाइंट प्रमाणीकरण का समर्थन करता है, सुरक्षित…
 shredzwho/ig-detective
IG हैंडल्स को ट्रैक करने के लिए शोधित और डिज़ाइन किया गया OSINT टूल
 davidsonrafaelk/evillimiter
स्थानीय नेटवर्क पर डिवाइसों की बैंडविड्थ की निगरानी, विश्लेषण और सीमित करने वाला टूल, बिना प्रशासनिक पहुंच के
 bc-security/empire
Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।
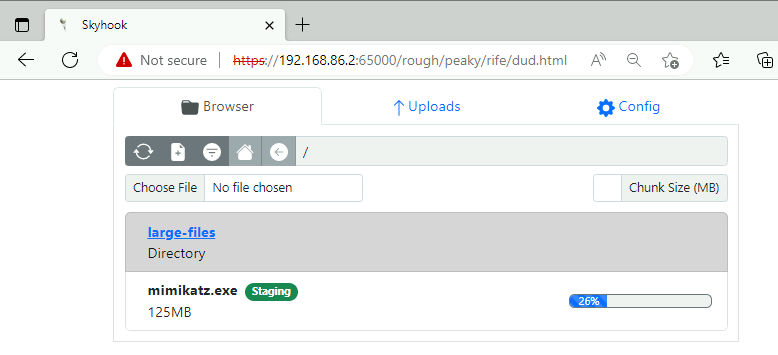 blackhillsinfosec/skyhook
एक राउंड-ट्रिप ऑबफ़स्केटेड HTTP फ़ाइल ट्रांसफ़र सेटअप जो IDS डिटेक्शन को बायपास करने के लिए बनाया गया है।
 iamsopotatoe-coder/tinyload
ओपन सोर्स Windows x64 PE पैकर और क्रिप्टर। यह कस्टम वर्चुअल मशीन का उपयोग करके निष्पादन योग्य फ़ाइलों (executables) को संपीड़ित और एन्क्रिप्ट करता…
 rapid7/metasploit-framework
खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…
 alirezaparsi/copg
रूट किए गए Android के लिए उन्नत प्रति-ऐप डिवाइस / CPU / GPU स्पूफ़र — डिवाइस प्रोफ़ाइल, प्रति-ऐप CPU मॉडल, prop और Android-ID स्पूफ़िंग, सभी एक पूर्ण…
 nmap/nmap
उच्च-प्रदर्शन नेटवर्क खोज और सुरक्षा ऑडिटिंग उपकरण, जिसमें उन्नत पोर्ट स्कैनिंग, OS पहचान, सेवा संस्करण पहचान, और स्वचालित टोही तथा भेद्यता मूल्यांकन…
 cifertech/esp32-div
ESP32DIV एक बहुउद्देशीय वायरलेस आक्रामक और रक्षात्मक टूलकिट है जो ESP32 द्वारा संचालित है।
 undeadsec/socialfish
अधिकृत रेड टीम अभ्यासों के लिए आधुनिक गतिशील फिशिंग टूलकिट। लॉगिन पेजों को क्लोन करता है, क्रेडेंशियल्स, कुकीज़ और 2FA कोड को कैप्चर करता है, जिसमें…
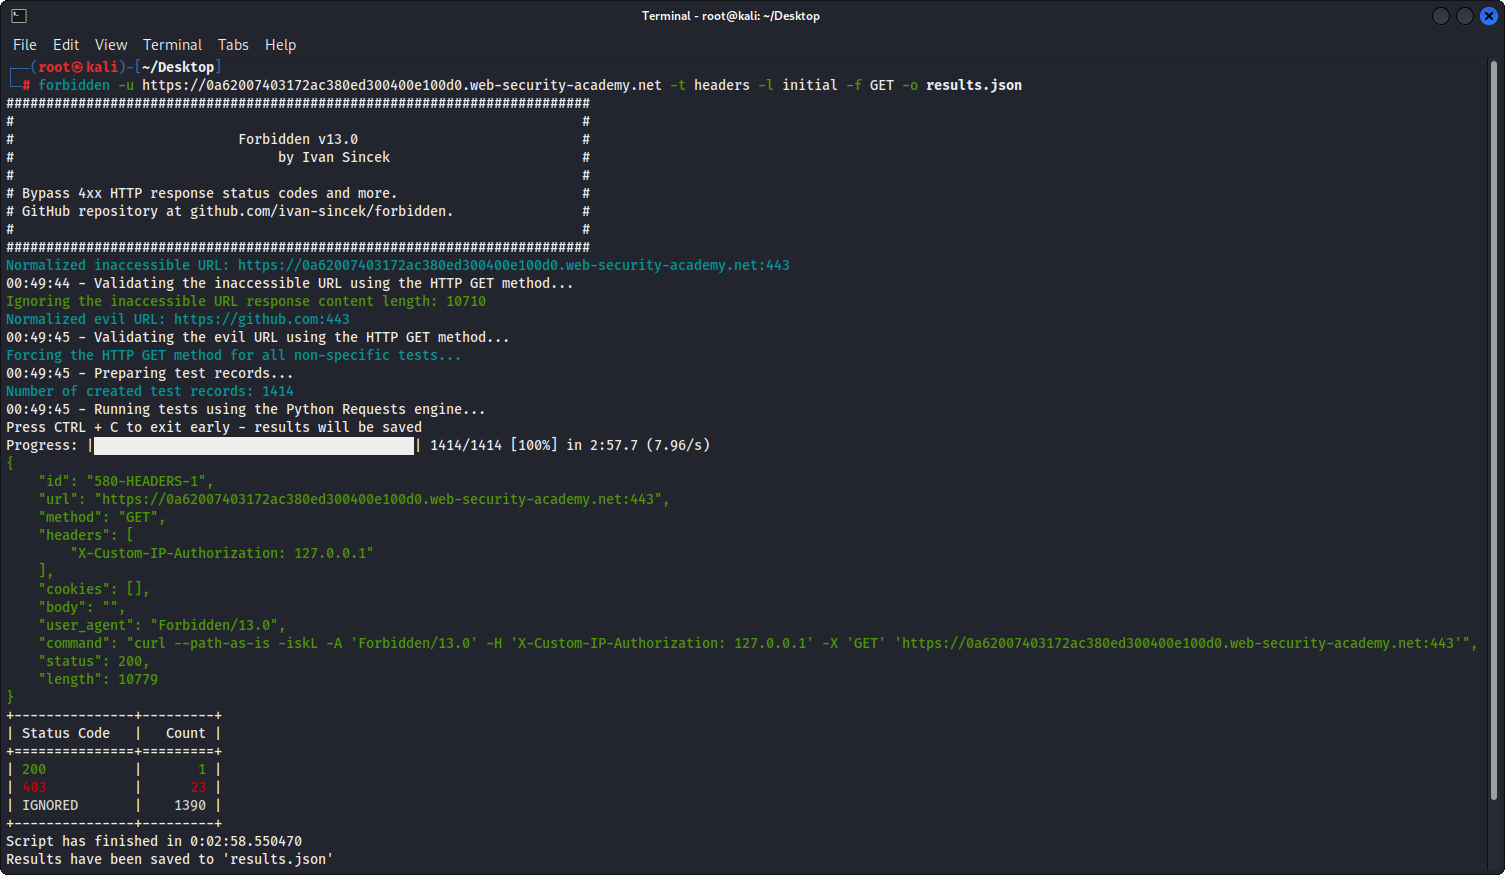 ivan-sincek/forbidden
4xx HTTP प्रतिक्रिया स्थिति कोड और अधिक को बायपास करें। यह उपकरण Python Requests, PycURL, और HTTP Client पर आधारित है।
 yarrick/iodine
DNS सर्वरों के माध्यम से IPv4 डेटा को टनल करके फ़ायरवॉल प्रतिबंधों को बायपास करें और पेनेट्रेशन टेस्टिंग हेतु गुप्त नेटवर्क एक्सेस प्रदान करें।