
ManticoreUI
 trailofbits/manticoreui
Binary Ninja और Ghidra के लिए प्लगइन्स के साथ Manticore यूज़र इंटरफ़ेस
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
75
trailofbits/manticoreuiBinary Ninja और Ghidra के लिए प्लगइन्स के साथ Manticore यूज़र इंटरफ़ेस
 bitstream93/shellcode-test-harness
एक हल्का परीक्षण हार्नेस जो क्रैश डायग्नोस्टिक्स और डीबग आउटपुट रीडायरेक्शन के साथ एक एक्जीक्यूशन वातावरण प्रदान करके शेलकोड विकास को गति देने के लिए…
 nickcano/xenoscan
C++ में लिखा गया ओपन सोर्स मेमोरी स्कैनर
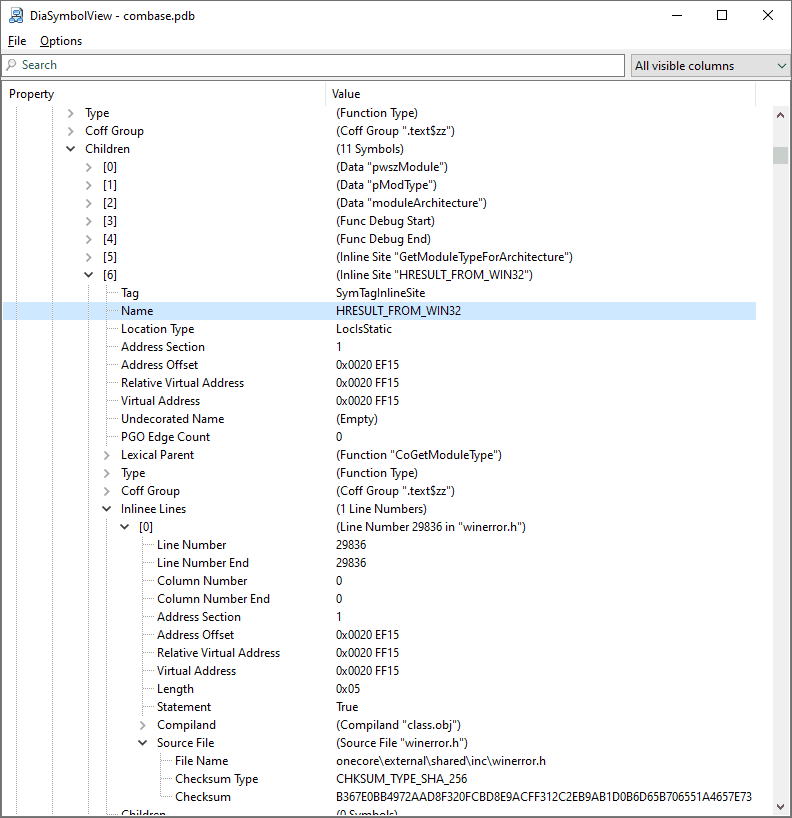 diversenok/diasymbolview
PDB फ़ाइल निरीक्षण उपकरण
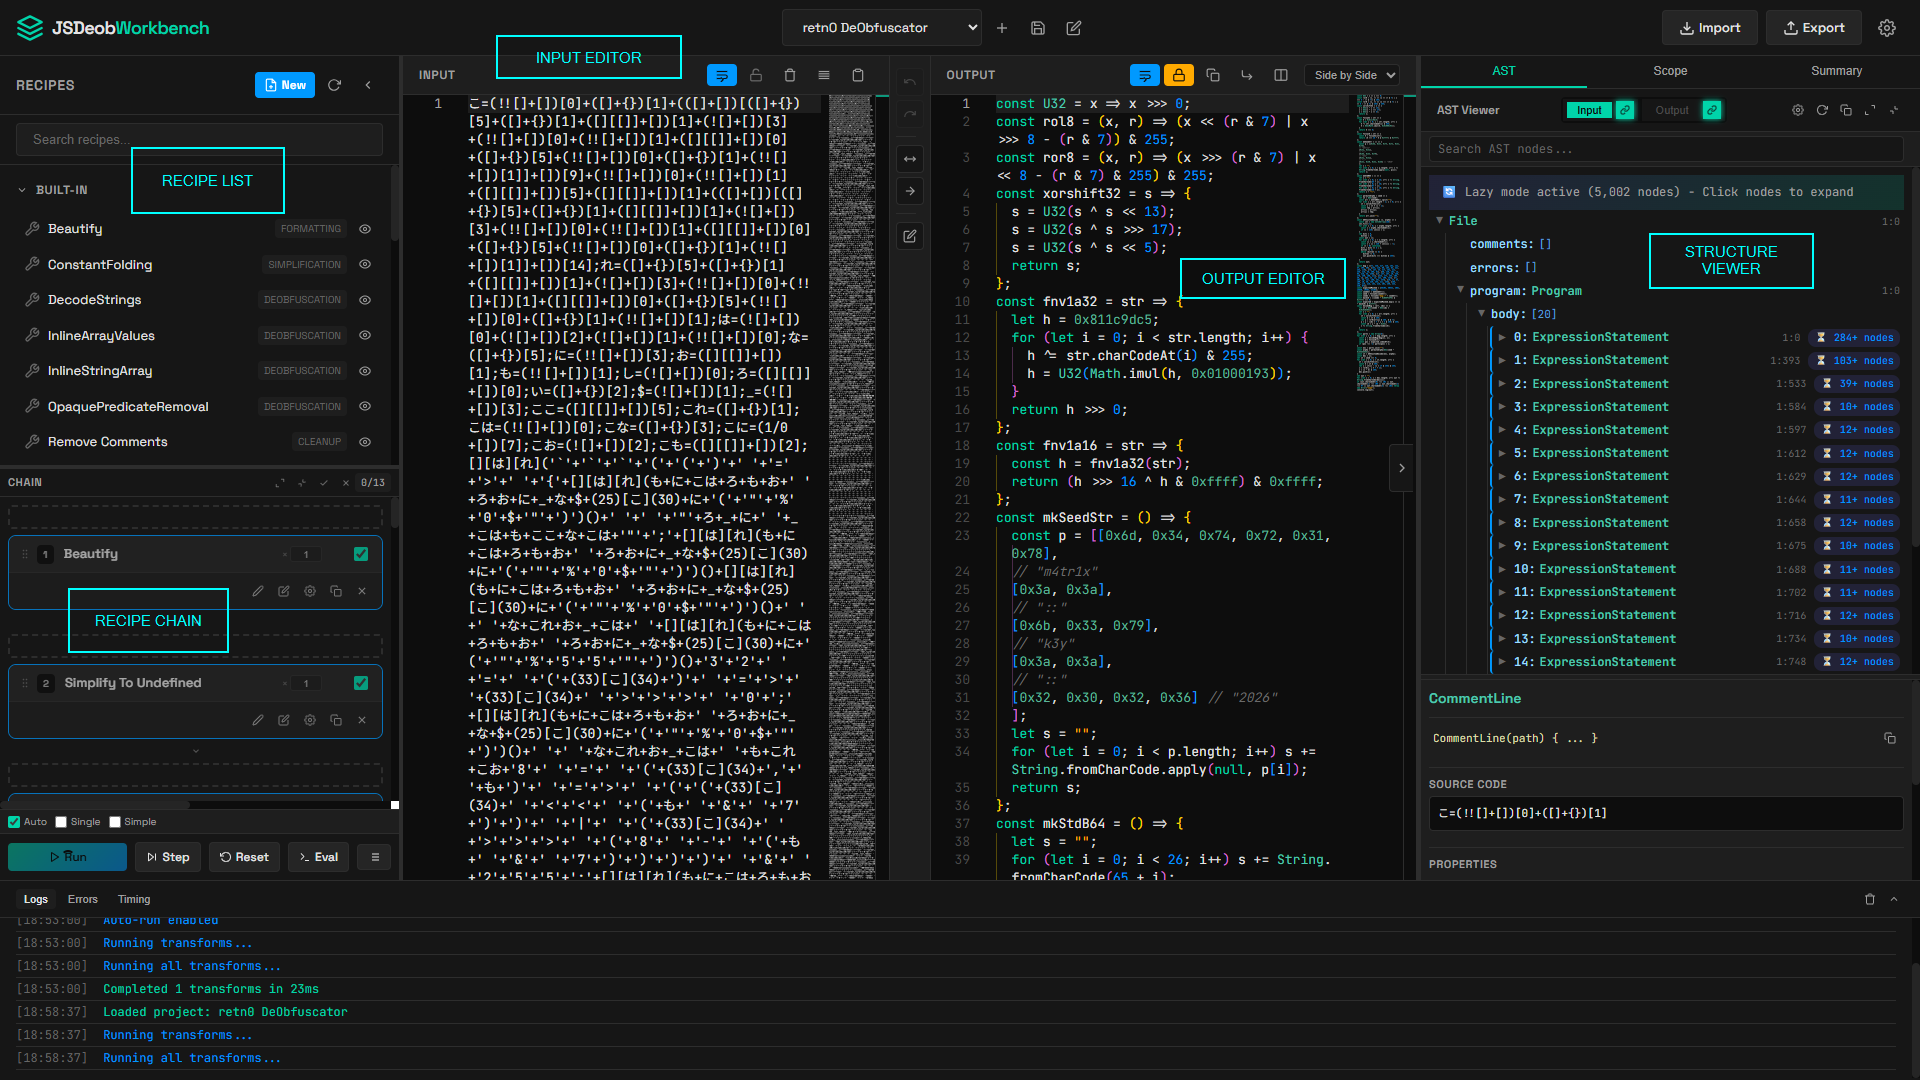 owl4444/jsdeob-workbench
Reverse engineer obfuscated JavaScript visually. Chain transforms, inspect AST changes, write reusable deobfuscation plugins. हिंदी…
 neurosaki987/tvm-recover
Tencent VM .tvm0 सेक्शन्स को डीवर्चुअलाइज़ करता है: VM हैंडलर्स को गेस्ट-लेवल लिस्टिंग्स और LLVM IR में लिफ्ट करता है, CFG और डिस्पैच को रिकवर करता…
 oscarsantanaarias/ida-ghidra-bridge
TCP JSON bridge servers for IDA Pro and Ghidra exposing decompilation, xrefs, symbols, vtables, RTTI and memory patching to external scripts and…
 hugsy/defcon_27_windbg_workshop
DEFCON 27 कार्यशाला - WinDbg Preview के साथ आधुनिक डिबगिंग
 jjyg/metasm
यह metasm का मुख्य रिपॉजिटरी है, जो ruby में लिखा गया एक मुफ्त असेंबलर / डिसअसेंबलर / कंपाइलर है।
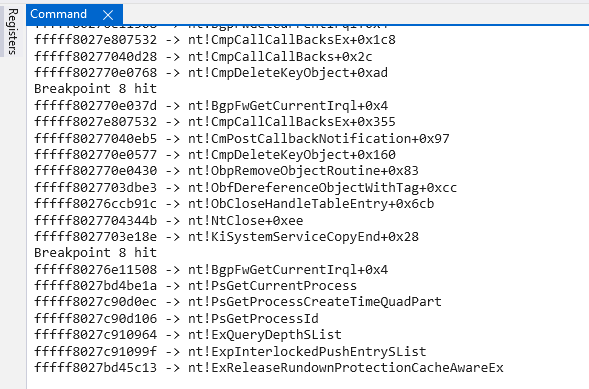 eversinc33/drvtrace
WinDbg प्लगइन जो डीबग किए जा रहे ड्राइवर से मॉड्यूल ट्रांज़िशन को ट्रेस करता है।
 whokilleddb/psi_bof
प्रक्रियाओं की मेमोरी और पतों का निरीक्षण करने के लिए डिज़ाइन किया गया एक BOF
 malwaretech/basichook
x86 इनलाइन हुकिंग इंजन (ट्रैम्पोलिन्स का उपयोग करते हुए)
 gmh5225/fracture-
🐈⬛ JVM एप्लिकेशनों को रिवर्स इंजीनियर करने के लिए WIP सूट
 deputation/instrumentation_callbacks
एक प्रूफ ऑफ कॉन्सेप्ट जो विंडोज 10 21h1 पर TLS वेरिएबल के साथ इंस्ट्रूमेंटेशन कॉलबैक को प्रदर्शित करता है ताकि सभी syscalls पकड़े जाएं।
 synacktiv/shannon-dbg
शैनन बेसबैंड के लिए डिबगर
 gmh5225/ntstrace
frida-stalker आधारित Windows (x64) पर सिस्टम कॉल ट्रेसर।
 gmh5225/linux-kernel-debugger
कर्नेल हार्डवेयर डीबगर मॉड्यूल जो रूटकिट संचालन को डंप करने और मैलवेयर विश्लेषण तथा रिवर्स इंजीनियरिंग के लिए कर्नेल-स्तरीय गतिविधि का निरीक्षण करने…