
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
डीबगर्स — उपकरण — पृष्ठ 23 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
432 परिणाम
libdlmalloc preview

libdlmalloc

GitHubnccgroup/libdlmalloc

dlmalloc के लिए हीप विश्लेषण उपकरण

embedded-systems-securitymemory-forensicsreverse-engineering+2
324 साल पहले
fatal_core_dump preview

fatal_core_dump

GitHubaxlan/fatal_core_dump

कोर डंप डीबगिंग का हत्या रहस्य.

memory-forensicsexploitationreverse-engineering+5
127 महीने पहले
static-arm-bins preview

static-arm-bins

GitHubtherealsaumil/static-arm-bins

डिबगिंग और रनटाइम विश्लेषण के लिए स्टैटिकली कंपाइल किए गए ARM बाइनरीज़
embedded-systems-securitygeneral-purpose-utilitiesdynamic-analysis-sandboxing+6
5285 साल पहले
IDA-SDK preview

IDA-SDK

GitHubgmh5225/ida-sdk

IDA Pro के आधिकारिक SDK हेडर और लाइब्रेरीज़, जो IDA रिवर्स इंजीनियरिंग वातावरण के भीतर बाइनरीज़ को डिसअसेंबल, डीकंपाइल और विश्लेषण करने वाले प्लगइन…
static-analysisreverse-engineeringdebuggers+2
22 साल पहले
HookTools preview

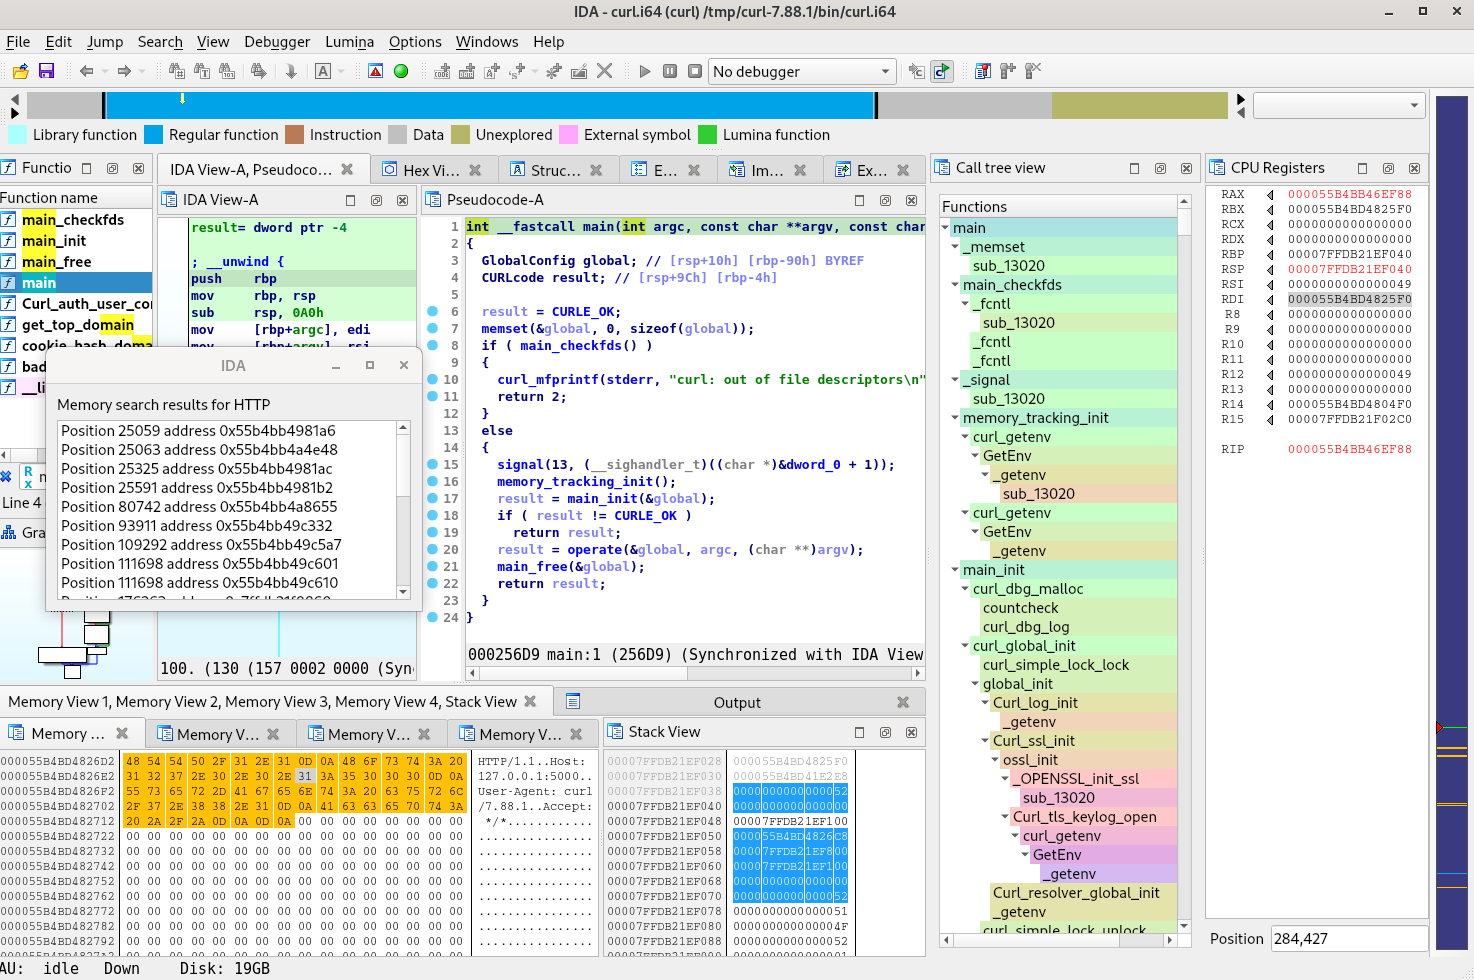
HookTools

GitHubgmh5225/hooktools

वेवेसिव मैलवेयर के व्यवहार का विश्लेषण करने के लिए बेसिक इंजेक्टेबल
defensive-toolsdynamic-analysis-sandboxingreverse-engineering+3
2 साल पहले
frinet preview

frinet

GitHubsynacktiv/frinet

Android, iOS, Linux, Windows और अधिकांश संबंधित आर्किटेक्चर पर आसान रिवर्स-इंजीनियरिंग हेतु Frida-आधारित ट्रेसर।
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+3
6244 महीने पहले
QuickAsm preview

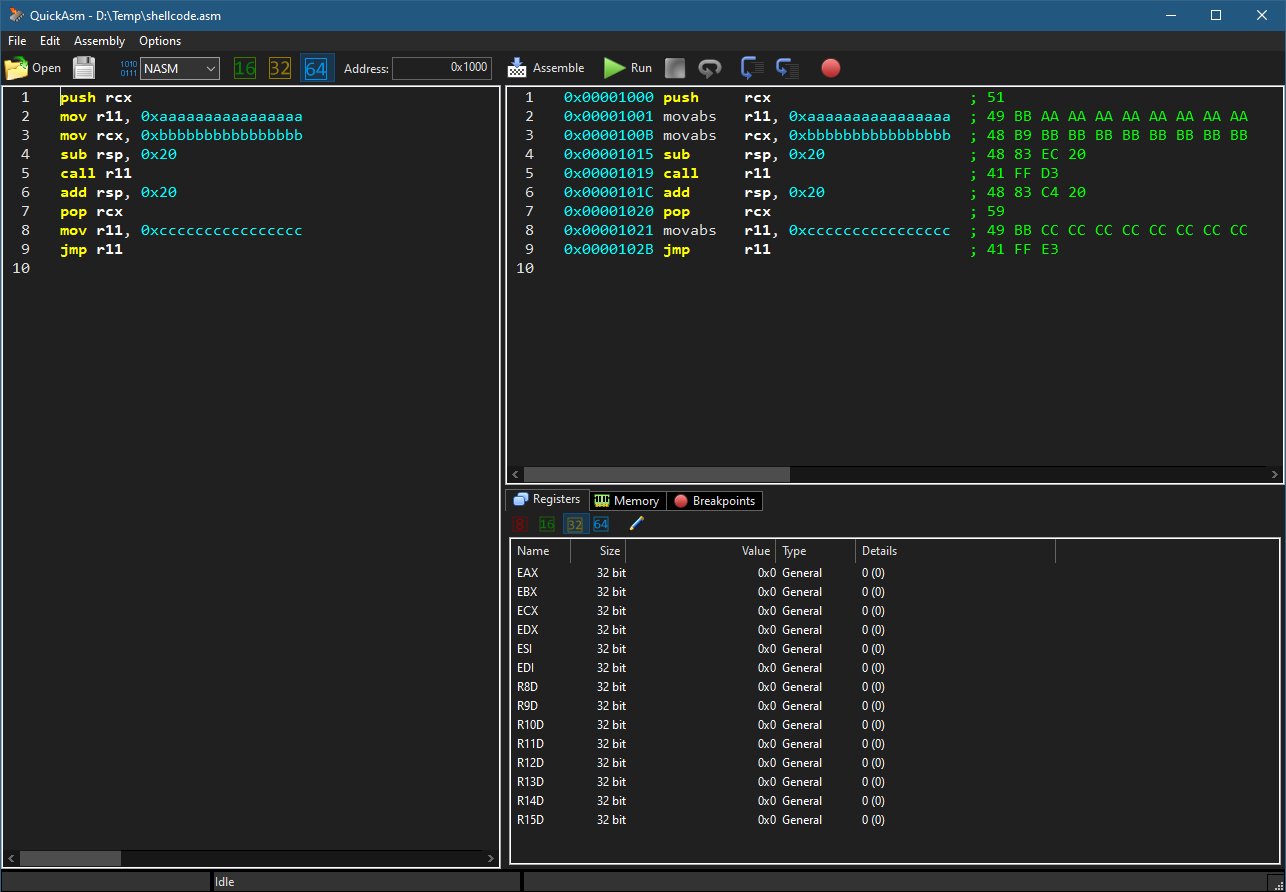
QuickAsm

GitHubzodiacon/quickasm

सरल x86/x64 असेंबलर/डिसअसेंबलर/एमुलेटर
reverse-engineeringdebuggersbinary-analysis
1975 दिन पहले
gftrace preview

gftrace

GitHubleandrofroes/gftrace

गोलंग बाइनरीज़ के लिए एक कमांड लाइन विंडोज API ट्रेसिंग टूल।
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
1592 साल पहले
rsyscall preview

rsyscall

GitHubcatern/rsyscall

Linux सिस्टम कॉल के लिए प्रक्रिया-स्वतंत्र इंटरफ़ेस
dynamic-analysis-sandboxingexploitationreverse-engineering+3
9513 दिन पहले
windbg-mcp preview

windbg-mcp

GitHubgengstah/windbg-mcp

एक MCP (मॉडल कॉन्टेक्स्ट प्रोटोकॉल) सर्वर जो pybag विंडोज़ डिबगर के सभी कार्यों को नेटिव MCP टूल्स में बदल देता है। यह MCP-संगत क्लाइंट्स (Claude…

dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
865 महीने पहले
ComfyEngine preview

ComfyEngine

GitHubkashithecomfy/comfyengine

ComfyEngine एक मेमोरी एक्सप्लोरेशन टूलकिट है जो उन लोगों के लिए बनाया गया है जिन्हें चल रही प्रक्रिया की निगरानी, पैच और स्क्रिप्ट करने की आवश्यकता…
memory-forensicsdynamic-code-analysisexploitation+5
6110 महीने पहले
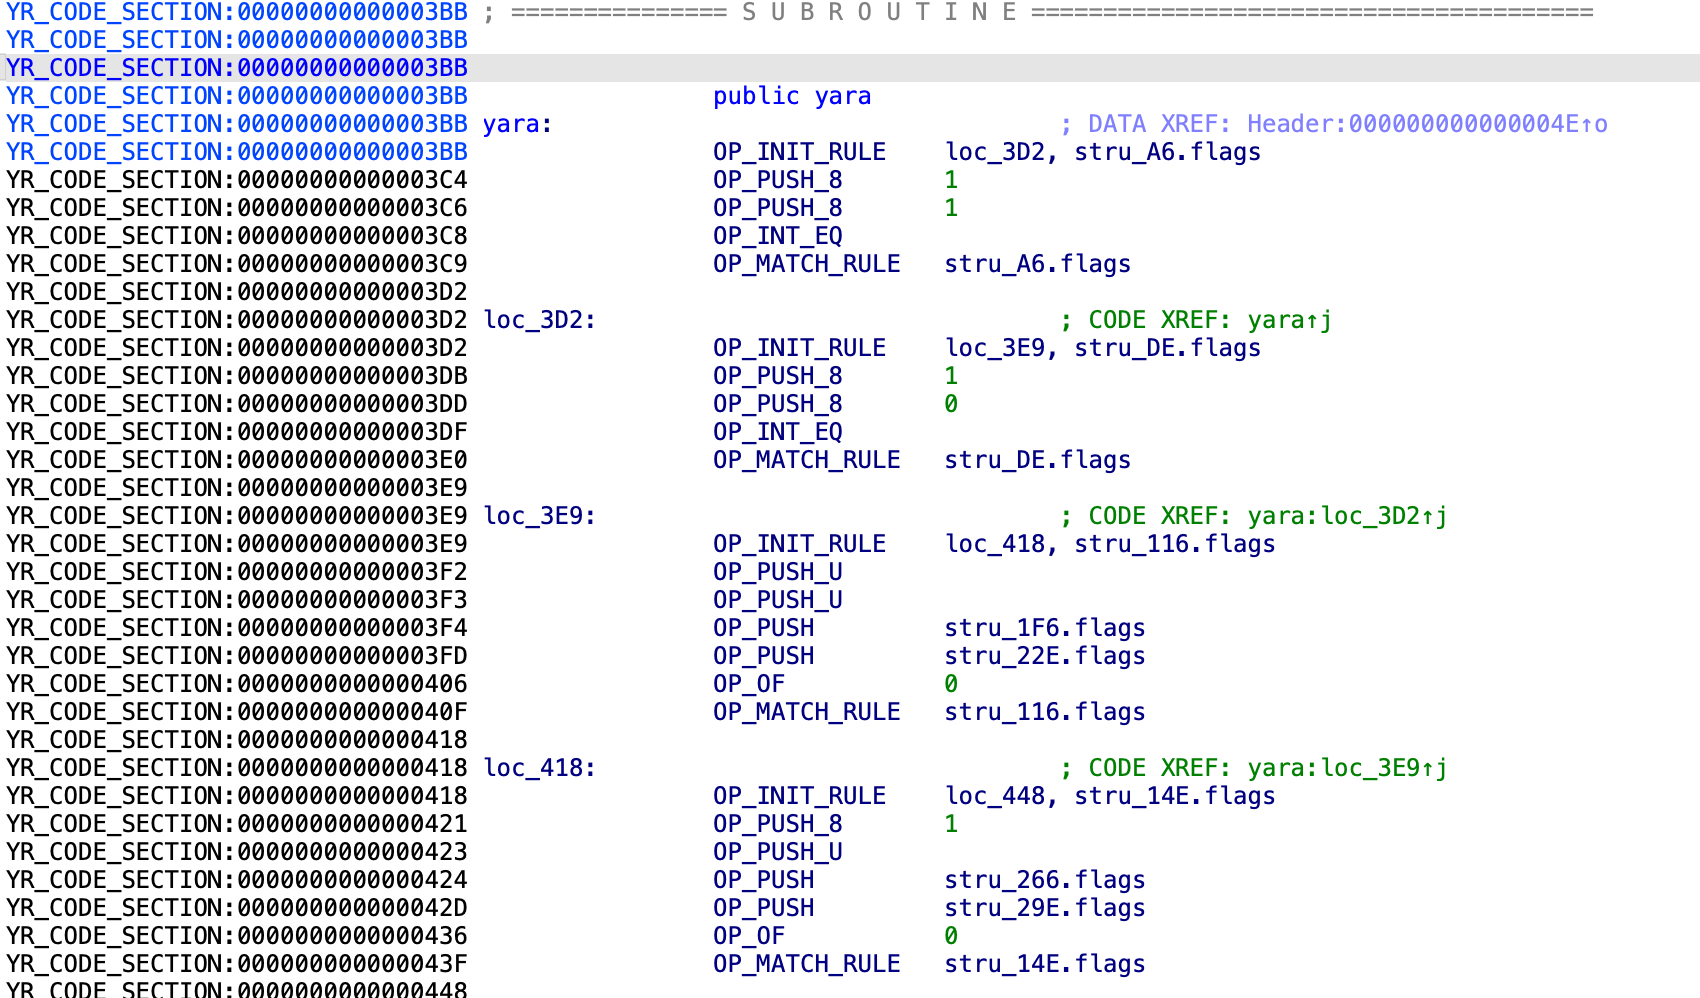
YaraVM preview

YaraVM

GitHubmilankovo/yaravm

यह रिपॉजिटरी संकलित yara नियमों को लोड करने और डिस्सेम्बल करने के लिए एक IDA प्रोसेसर रखता है।
static-analysisreverse-engineeringdebuggers+2
531 साल पहले
thats_no_pipe preview

thats_no_pipe

GitHubsynacktiv/thats_no_pipe

विंडोज़ नेम्ड पाइप हुकिंग टूलकिट
dynamic-analysis-sandboxingreverse-engineeringdebuggers+3
457 महीने पहले
stackflow preview

stackflow

GitHubd4rkcat/stackflow

यूनिवर्सल स्टैक-आधारित बफ़र ओवरफ़्लो शोषण उपकरण
payload-generationvulnerability-analysisexploitation+5
2312 साल पहले
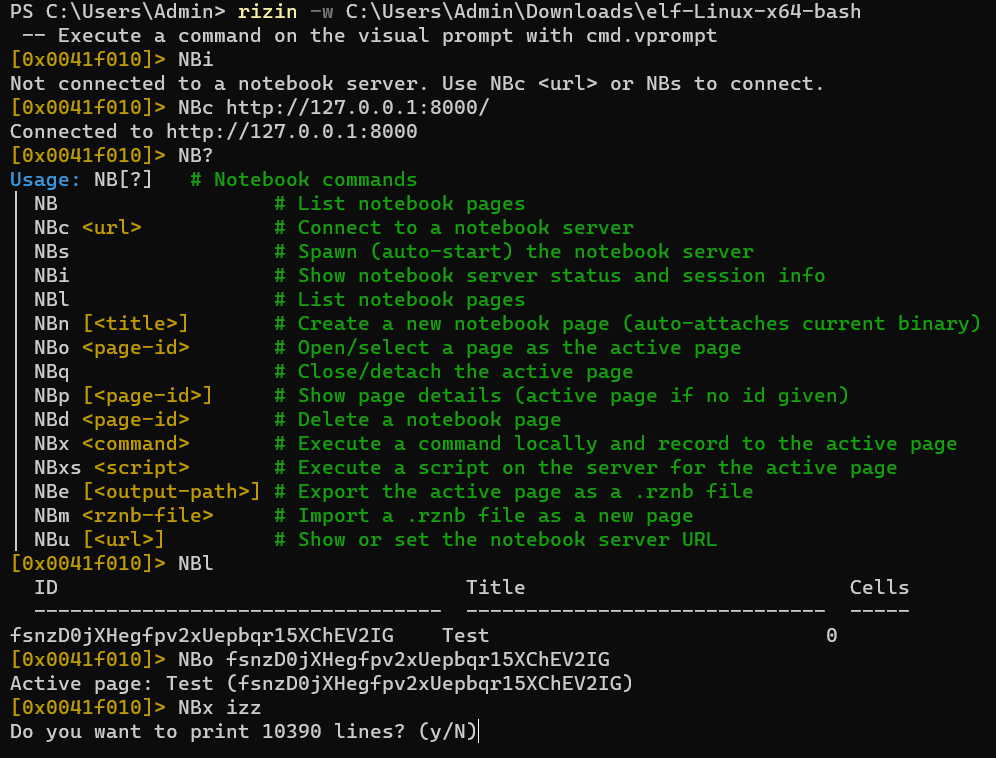
rizin-notebook preview

rizin-notebook

GitHubrizinorg/rizin-notebook

rizin का उपयोग करते समय नोट्स लिखने के लिए एक नोटबुक!
reverse-engineeringscripting-automationdebuggers+3
67 महीने पहले
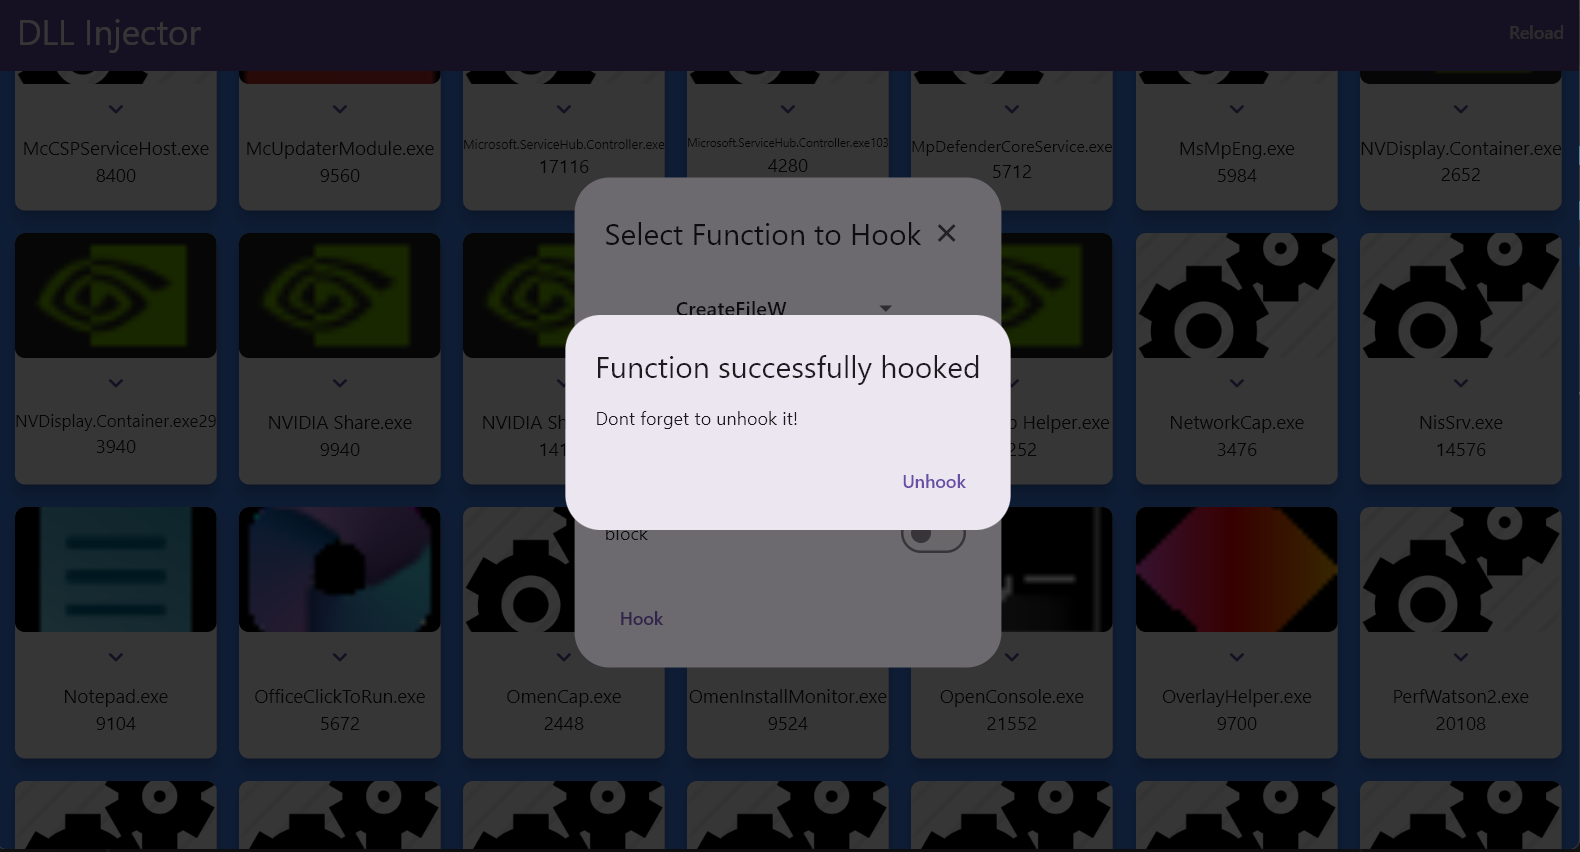
dll-injector preview

dll-injector

GitHubyasharote/dll-injector

एक डेस्कटॉप उपकरण जो DLL इंजेक्ट करने, CreateFileW जैसे WinAPI फ़ंक्शन को हुक करने, और रनटाइम पर प्रक्रिया व्यवहार को संशोधित करने की अनुमति देता है…
reverse-engineeringdebuggersbinary-analysis
61 साल पहले
libunwind_CVE-2015-3239_After preview

libunwind_CVE-2015-3239_After

GitHubrenukaselvar/libunwind_cve-2015-3239_after

प्रोसेसर कॉल स्टैक को अनवाइंड करने के लिए लाइब्रेरी, कई आर्किटेक्चर और ऑपरेटिंग सिस्टम का समर्थन, बिल्ड और रिग्रेशन परीक्षण निर्देशों के साथ।
memory-forensicsvulnerability-analysisexploitation+3
1 साल पहले
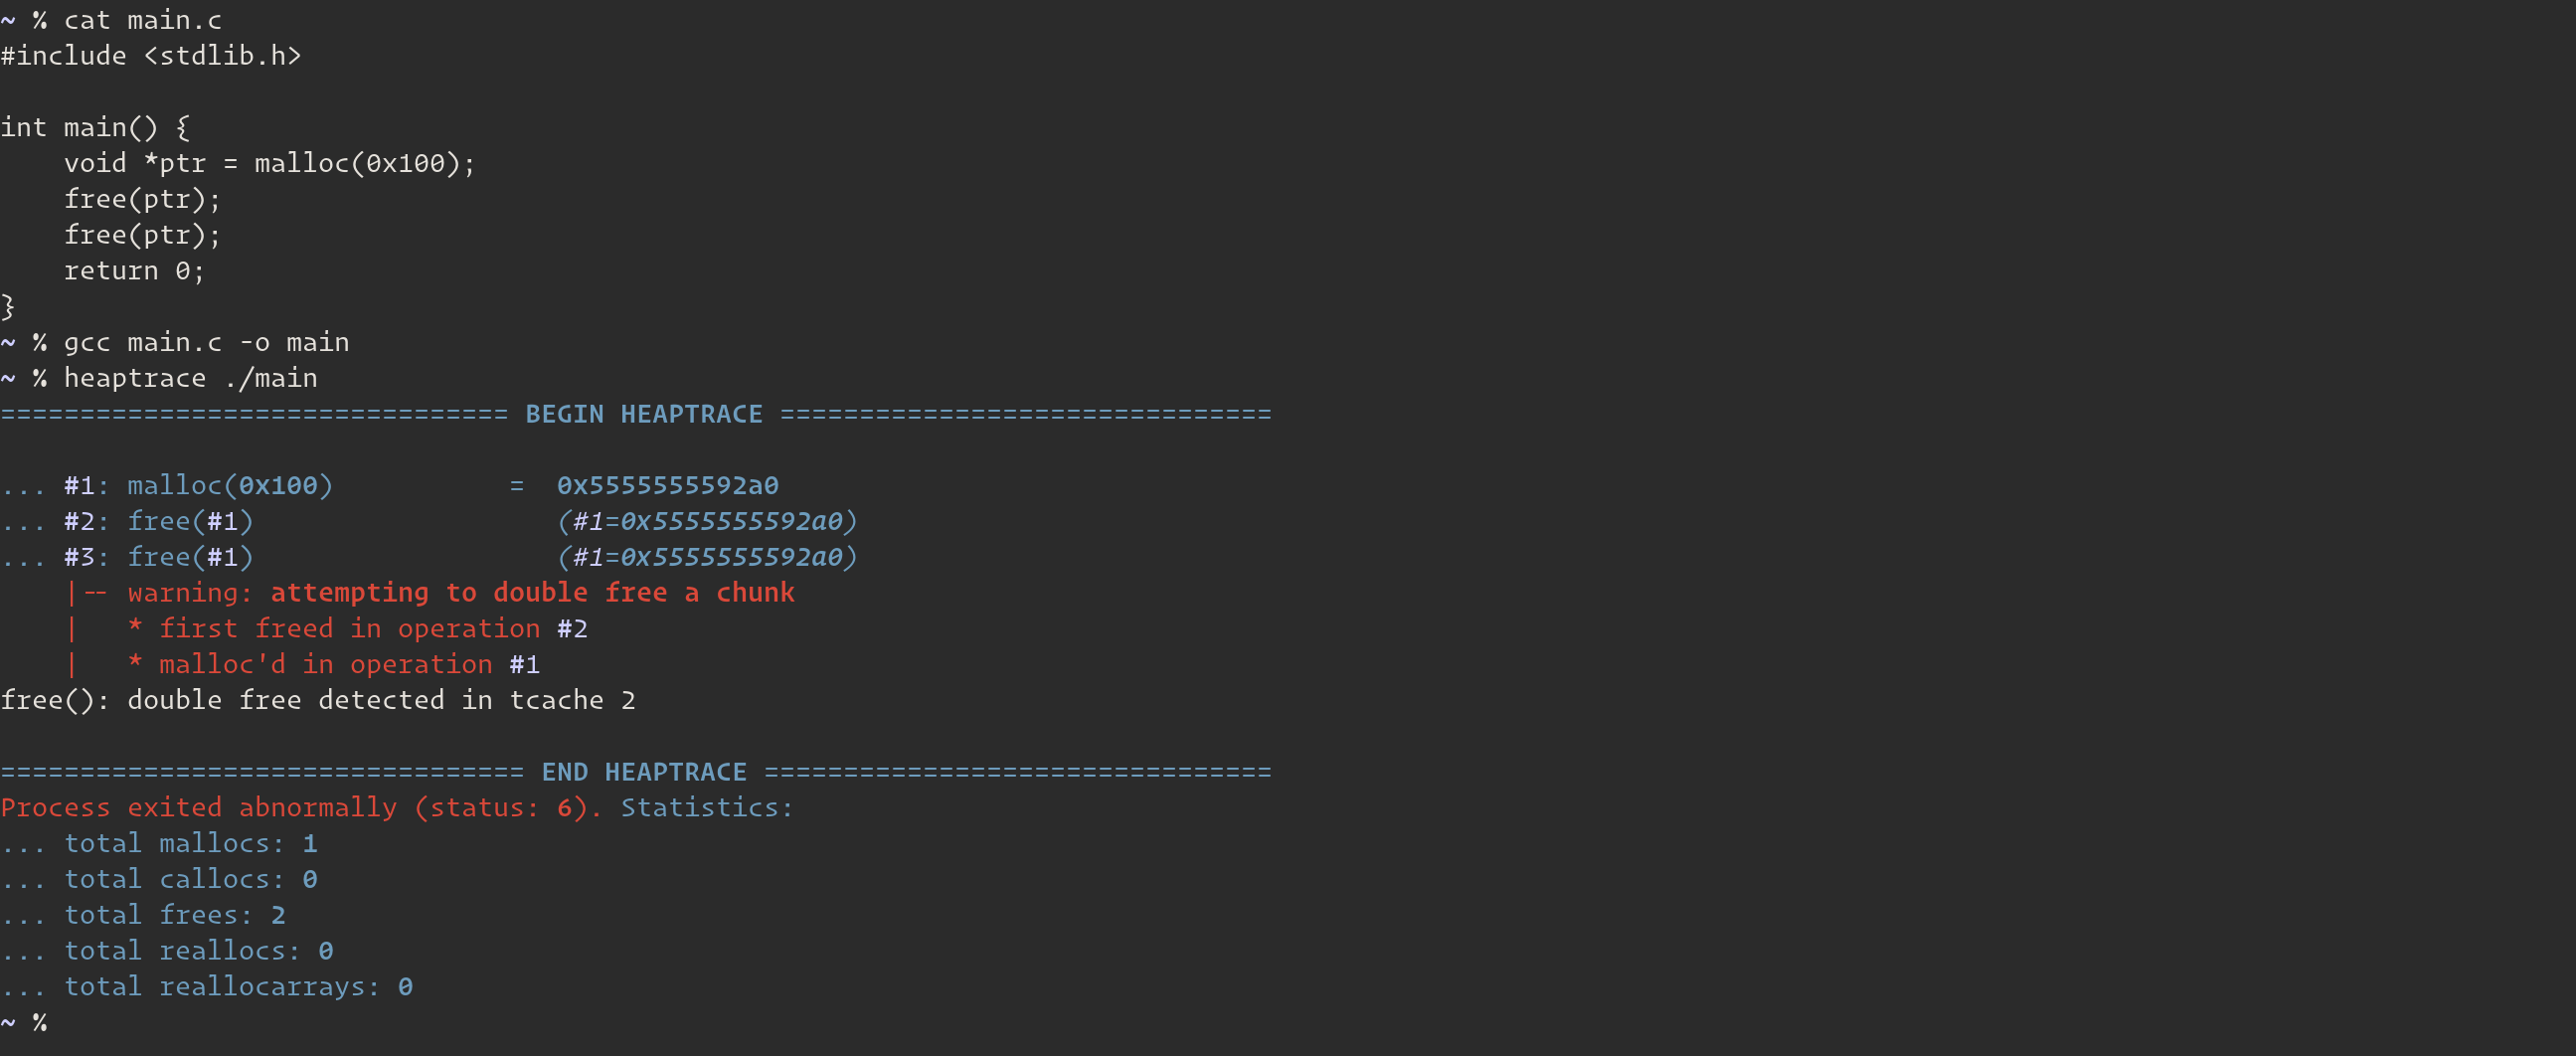
heaptrace preview

heaptrace

GitHubarinerron/heaptrace

pwn और डिबगिंग के लिए हीप संचालन को विज़ुअलाइज़ करने में मदद करता है।

memory-forensicsdebuggersctf+1
3303 साल पहले
पिछला1…222324अगला