Penetration-Testing-Walkthrough-Hacksudo-Thor

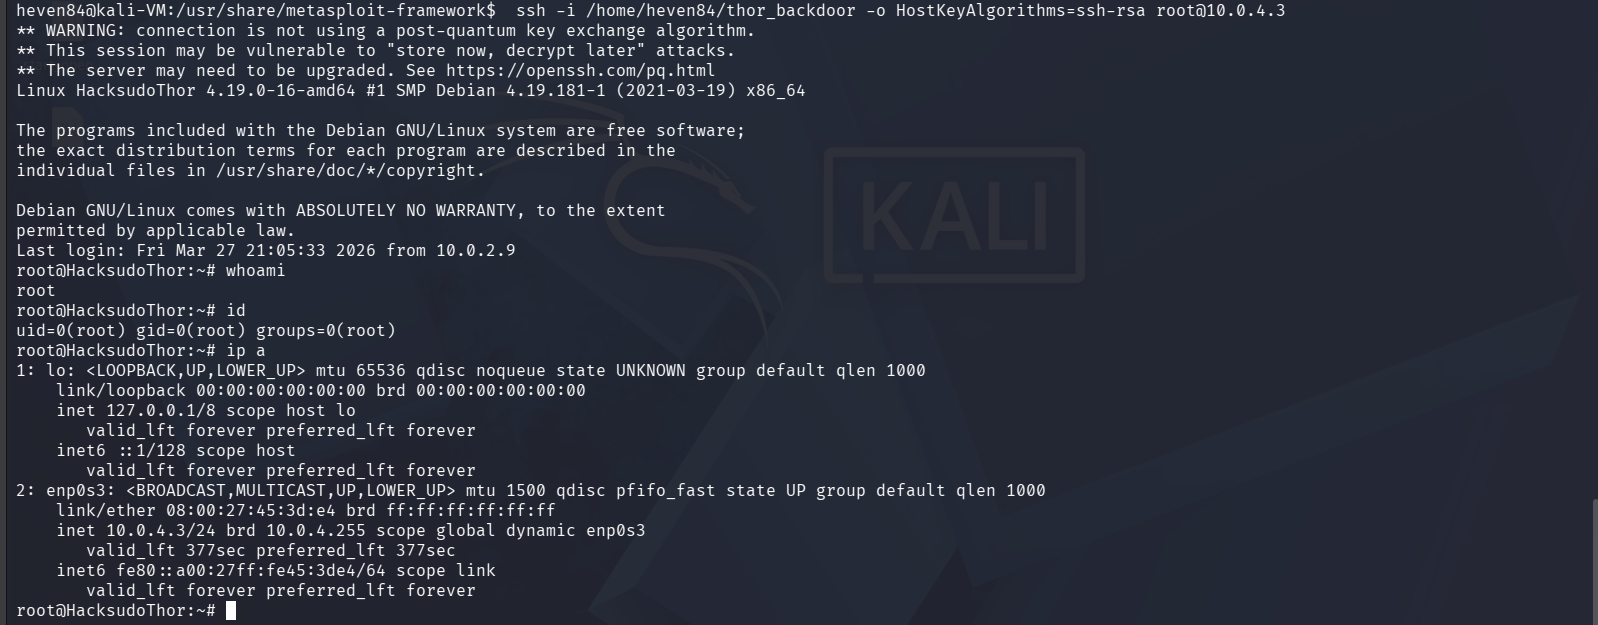
हैकसुडो थोर के विरुद्ध ब्लैक-बॉक्स पैठ परीक्षण: Apache mod_cgi के माध्यम से CVE-2014-6271 Shellshock RCE, पूर्ण विशेषाधिकार वृद्धि के लिए sudo गलत…

हैकसुडो थोर के विरुद्ध ब्लैक-बॉक्स पैठ परीक्षण: Apache mod_cgi के माध्यम से CVE-2014-6271 Shellshock RCE, पूर्ण विशेषाधिकार वृद्धि के लिए sudo गलत…

CVE-2025-39507 की जांच करने वाली एक व्यावहारिक प्रयोगशाला, जो Tier 1 SOC विश्लेषक के नजरिए से है। इसमें Microsoft Sentinel में लॉग समीक्षा, IP…

पॉपकॉर्न HTB राइट-अप जिसमें उन्नत डायरेक्टरी फ़ज़िंग, Burp Suite का उपयोग करके मैजिक नंबर/एक्सटेंशन स्पूफिंग के माध्यम से फ़ाइल अपलोड बाईपास, और…

Python golfing चुनौती copy.golf के लिए, जो एक विशिष्ट CVE-संबंधित व्यवहार को दोहराने के लिए न्यूनतम कोड तैयार करने पर केंद्रित है।

:triangular_flag_on_post: स्क्रिप्ट/एक्सप्लॉइट लेखन को स्ट्रिंग रूपांतरण/हेरफेर के साथ बढ़ाने और गति देने के लिए एक CLI टूल और लाइब्रेरी।

NØW एक शब्द-आधारित शेलकोड एन्कोडिंग और अस्पष्टीकरण उपकरण है जो कच्चे शेलकोड बाइट्स को प्राकृतिक दिखने वाले अंग्रेजी गद्य में बदल देता है।

A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…

Flare-On 10 रिवर्स इंजीनियरिंग चुनौतियों के सोर्स-कोड समाधान, जो CTF-शैली रिवर्सिंग कार्यों के लिए बाइनरी और मैलवेयर विश्लेषण तकनीकों का प्रदर्शन…

CVE-2026-42271 - ड्राफ्ट

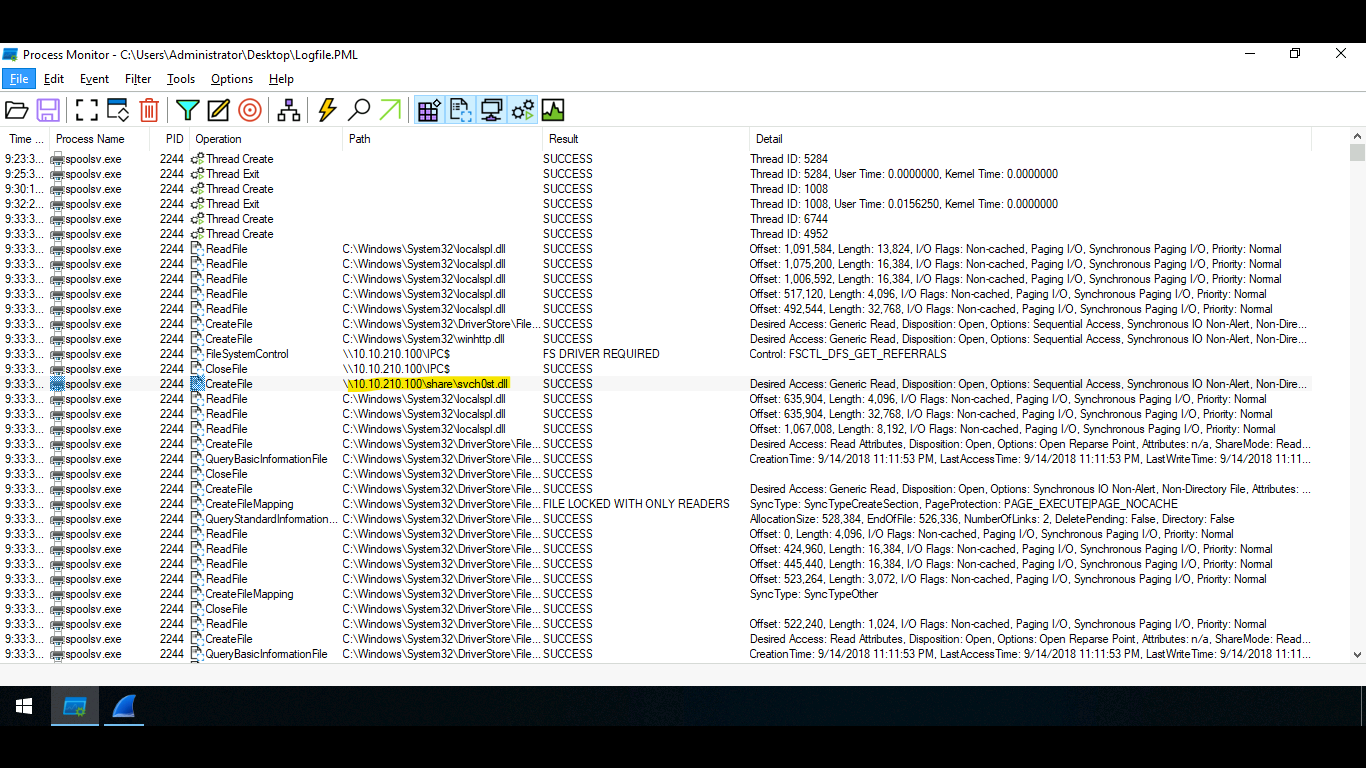
PrintNightmare (CVE-2021-1675) और (CVE-2021-34527) नामक भेद्यता के बारे में जानें

सुरक्षा भेद्यता राइटअप्स का क्यूरेटेड संग्रह, जिसमें एप्लिकेशन सुरक्षा, CTF चुनौतियाँ, और बग बाउंटी निष्कर्ष शामिल हैं।


यह एक जानबूझकर कमजोर बनाया गया स्मार्ट कॉन्ट्रैक्ट truffle deployment है, जिसका उद्देश्य स्मार्ट कॉन्ट्रैक्ट सुरक्षा में रुचि रखने वालों को एक…

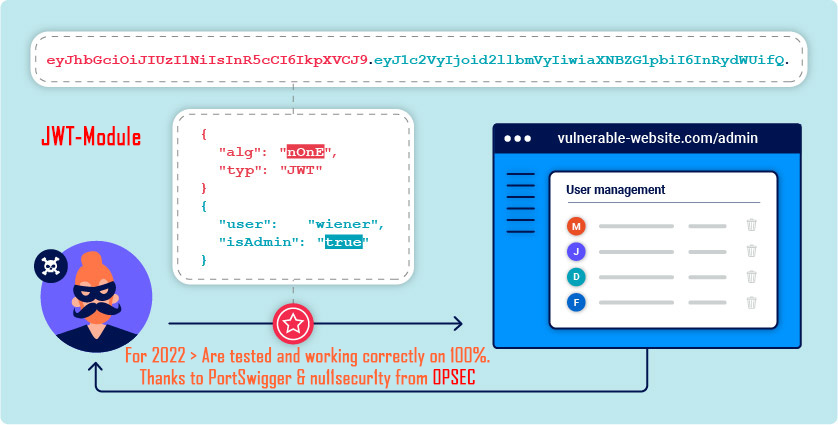
पोर्टस्विगर वेब सिक्योरिटी अकादमी लैब्स के लिए क्यूरेटेड समाधान और वॉकथ्रू, जिसमें वेब भेद्यताएं, JWT हमले, और व्यावहारिक सुरक्षा प्रशिक्षण के लिए…

यह प्रोग्राम आपसे लोकल फाइल इन्क्लूजन (Local File Inclusion) की जानकारी मांगता है और स्वचालित रूप से /etc/passwd फ़ाइल को खोजता है, और मिले…

HackTheBox Facts मशीन राइटअप — CVE-2025-2304, MinIO S3 एन्यूमरेशन, SSH कुंजी क्रैकिंग, और facter विशेषाधिकार वृद्धि।

XSS, SQL इंजेक्शन और अन्य आक्रमण वैक्टर को कवर करने वाले व्यावहारिक अभ्यासों के माध्यम से सामान्य वेब सुरक्षा कमजोरियों को सीखने के लिए जानबूझकर…