

rr
 rr-debugger/rr
मल्टी-थ्रेडेड अनुप्रयोगों के डिटर्मिनिस्टिक डिबगिंग हेतु रिकॉर्ड और रीप्ले फ्रेमवर्क, जो रिवर्स निष्पादन, हार्डवेयर वॉचपॉइंट्स और कुशल टाइम-ट्रैवल…
dynamic-code-analysisdebuggersbinary-analysis
rr-debugger/rrमल्टी-थ्रेडेड अनुप्रयोगों के डिटर्मिनिस्टिक डिबगिंग हेतु रिकॉर्ड और रीप्ले फ्रेमवर्क, जो रिवर्स निष्पादन, हार्डवेयर वॉचपॉइंट्स और कुशल टाइम-ट्रैवल…
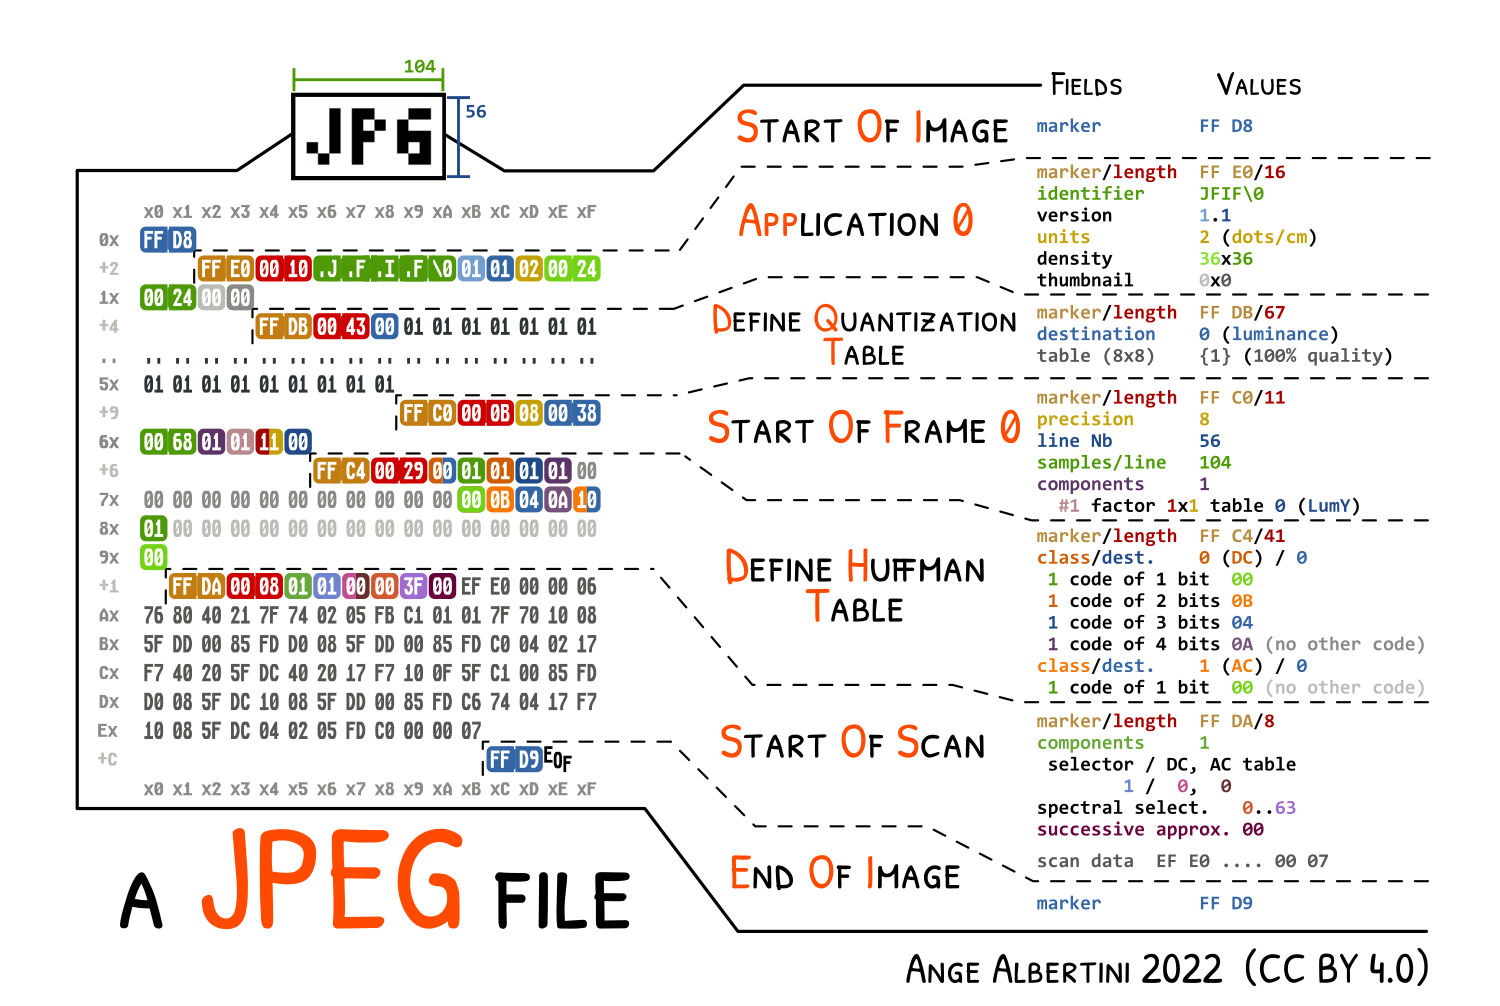 corkami/pics
फ़ाइल प्रारूप विच्छेदन और भी बहुत कुछ...
 aflplusplus/aflplusplus
AFL++ एक अत्याधुनिक फ़ज़र है, और बेंचमार्क में #1 है। यह मूल रूप से AFL पर आधारित था। आज यह qemu 5.1, collision-free coverage, उन्नत laf-intel और…
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 pxb1988/dex2jar
एंड्रॉइड .dex और जावा .class फ़ाइलों के साथ काम करने के उपकरण
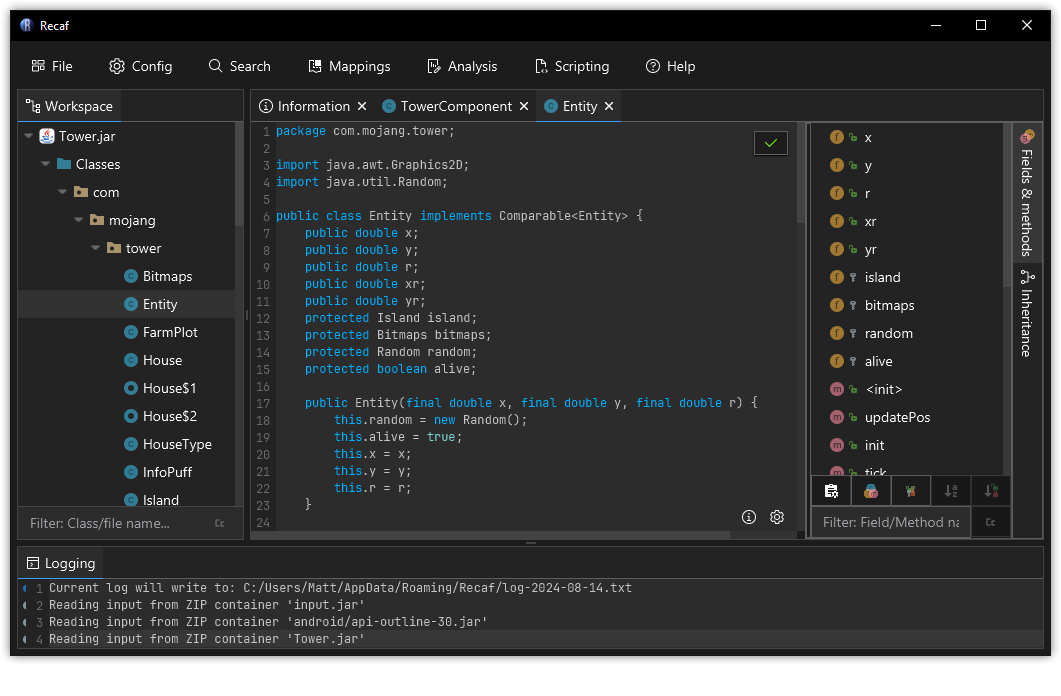
 mandiant/capa
नियम-आधारित स्थैतिक और गतिशील विश्लेषण उपकरण जो PE, ELF, .NET और shellcode फ़ाइलों में क्षमताओं की पहचान करता है, और उन्हें मैलवेयर ट्राइएज के लिए…
 zhkl0228/unidbg
आपको Android native library का अनुकरण करने की अनुमति देता है, और एक प्रायोगिक iOS अनुकरण
 darthton/blackbone
विंडोज़ मेमोरी हैकिंग लाइब्रेरी
 simoneavogadro/android-reverse-engineering-skill
एंड्रॉइड APK/XAPK/JAR/AAR फ़ाइलों को डीकम्पाइल करता है और jadx का उपयोग करके HTTP API, प्रमाणीकरण पैटर्न और कॉल फ़्लो निकालता है, जिसमें सुरक्षा…
 gmh5225/awesome-game-security
गेम सुरक्षा अनुसंधान का क्यूरेटेड सूचकांक: एंटी-चीट आंतरिक तंत्र, DMA हमले, रिवर्स इंजीनियरिंग, कर्नेल/मोबाइल सुरक्षाएँ, तथा आक्रामक और रक्षात्मक…
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 lief-project/lief
क्रॉस-प्लेटफ़ॉर्म लाइब्रेरी जो ELF, PE, और MachO एक्ज़ीक्यूटेबल फ़ॉर्मेट को पार्स, संशोधित और एब्सट्रैक्ट करती है। C++, Python, और Rust APIs को…
 albertan017/llm4decompile
रिवर्स इंजीनियरिंग: बड़े भाषा मॉडलों के साथ बाइनरी कोड को डीकंपाइल करना
 hugsy/gef
GEF (GDB Enhanced Features) - Linux पर एक्सप्लॉइट डेवलपर्स और रिवर्स इंजीनियर्स के लिए उन्नत डिबगिंग क्षमताओं वाला GDB का एक आधुनिक अनुभव
 avast/retdec
RetDec एक पुनर्लक्ष्यीकरणीय मशीन-कोड डीकम्पाइलर है जो LLVM पर आधारित है।
 secfigo/awesome-fuzzing
फज़िंग सीखने तथा एक्सप्लॉइट डेवलपमेंट के प्रारंभिक चरणों (जैसे रूट कॉज़ एनालिसिस) के लिए फज़िंग संसाधनों की एक क्यूरेटेड सूची (किताबें, कोर्स - मुफ्त…
 unicorn-engine/unicorn
Unicorn CPU एमुलेटर फ्रेमवर्क (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)