

ghidra
 nationalsecurityagency/ghidra
Ghidra एक सॉफ्टवेयर रिवर्स इंजीनियरिंग (SRE) फ्रेमवर्क है।
android-securityembedded-systems-securitystatic-analysis+17
71.1k
nationalsecurityagency/ghidraGhidra एक सॉफ्टवेयर रिवर्स इंजीनियरिंग (SRE) फ्रेमवर्क है।
 0xax/linux-insides
A book-in-progress about the Linux kernel and its insides.
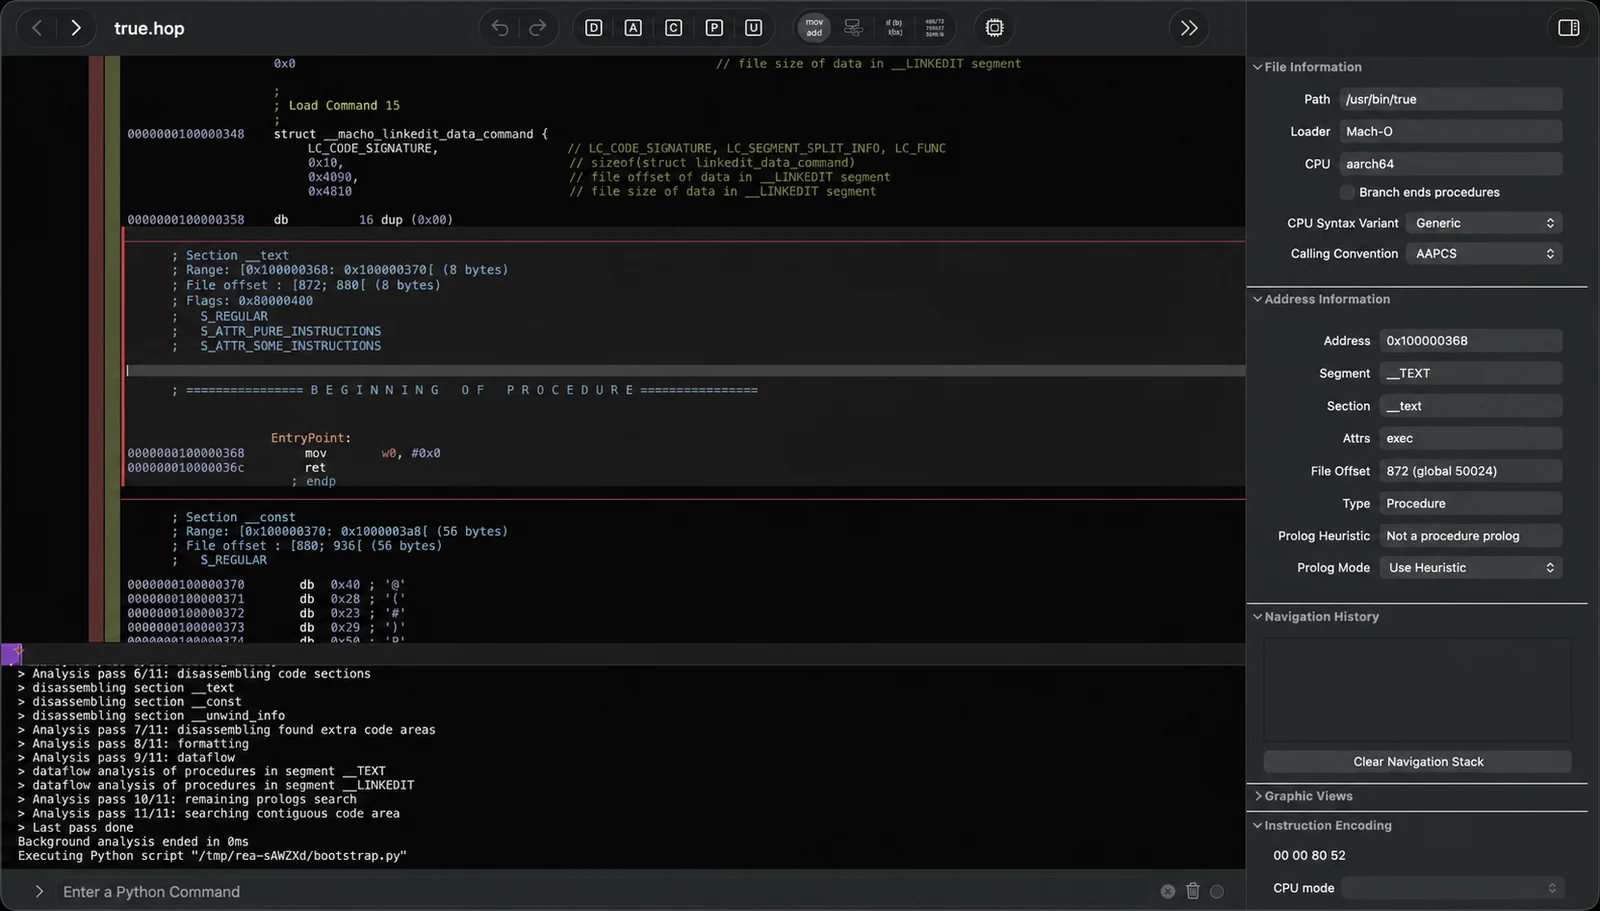 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
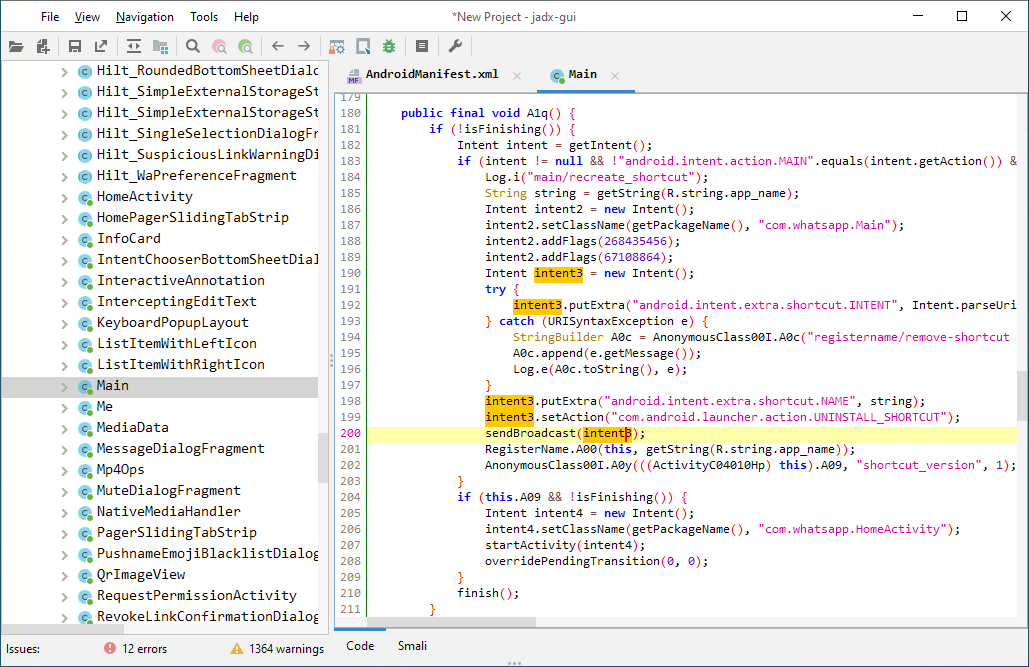 skylot/jadx
Android Dex और APK फ़ाइलों को पढ़ने योग्य Java स्रोत कोड में डिकम्पाइल करने, संसाधन डिकोडिंग, डीऑबफस्केशन और Smali डिबगिंग क्षमताओं के साथ कमांड-लाइन…
 x64dbg/x64dbg
विंडोज़ के लिए एक ओपन-सोर्स यूज़र मोड डीबगर। रिवर्स इंजीनियरिंग और मालवेयर विश्लेषण के लिए अनुकूलित।
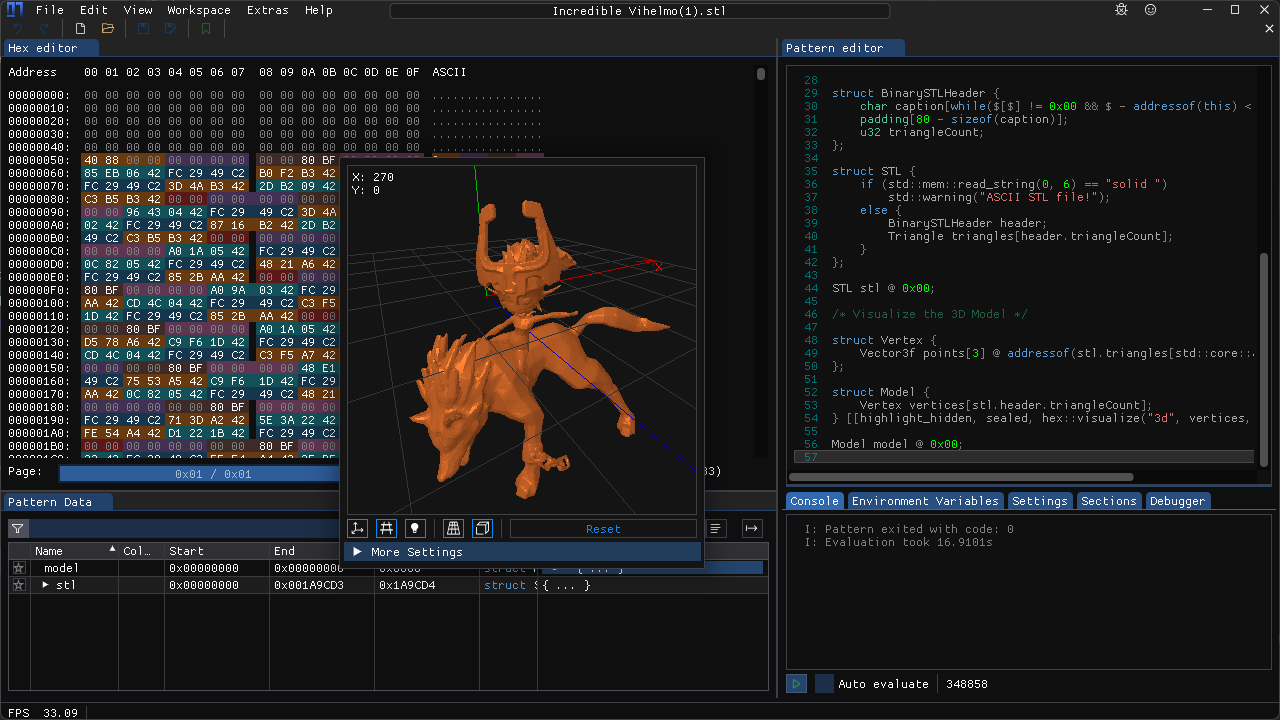 werwolv/imhex
🔍 रिवर्स इंजीनियर्स, प्रोग्रामर्स और उन लोगों के लिए एक हेक्स एडिटर जो सुबह 3 बजे काम करते हुए अपनी रेटिना की कद्र करते हैं।
 gchq/cyberchef
The Cyber Swiss Army Knife - एक वेब ऐप जो एन्क्रिप्शन, एन्कोडिंग, कंप्रेशन और डेटा विश्लेषण के लिए है।
 zhaoxuya520/reverse-skill
AI-संचालित स्किल राउटर पैक - रिवर्स इंजीनियरिंग, पेनेट्रेशन टेस्टिंग और सुरक्षा अनुसंधान के लिए। AI एजेंटों को सही पद्धतियों तक मार्गदर्शित करता है…
 radareorg/radare2
UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट
 ibotpeaches/apktool
एंड्रॉइड apk फ़ाइलों के रिवर्स इंजीनियरिंग के लिए एक उपकरण
 icsharpcode/ilspy
.NET Decompiler PDB generation, ReadyToRun, Metadata (&more) के लिए समर्थन के साथ - क्रॉस-प्लेटफ़ॉर्म!
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 frida/frida
मुख्य रिपॉजिटरी रिलीज़ बाइनरीज़ होस्ट करने के लिए
 0x4m4/hexstrike-ai
MCP सर्वर जो AI एजेंटों को स्वायत्त रूप से 150+ साइबर सुरक्षा उपकरणों को निष्पादित करने में सक्षम बनाता है, जो नेटवर्क, वेब ऐप्स और क्लाउड…
 we5ter/scanners-box
The Ultimate Open-Source Security Arsenal for Hackers, Enterprises, and AI Agents——面向极客、企业与 AI 智能体的全域开源网络安全工具矩阵
 lolbas-project/lolbas
लिविंग ऑफ द लैंड बाइनरीज और स्क्रिप्ट्स - (LOLBins और LOLScripts)
 gallopsled/pwntools
CTF फ्रेमवर्क और एक्सप्लॉइट डेवलपमेंट लाइब्रेरी
 zardus/ctf-tools
सुरक्षा अनुसंधान उपकरणों के लिए कुछ सेटअप स्क्रिप्ट्स।