
PESTO
 elevenpaths/pesto
PE फ़ाइलों की सुरक्षा विशेषताओं (ASLR, DEP, CFG, NO_SEH) को DLLs और EXEs से विभिन्न निर्देशिकाओं में निकालता और विश्लेषण करता है, परिणामों को बैच…
static-analysisvulnerability-analysismalware-analysis+1
26
elevenpaths/pestoPE फ़ाइलों की सुरक्षा विशेषताओं (ASLR, DEP, CFG, NO_SEH) को DLLs और EXEs से विभिन्न निर्देशिकाओं में निकालता और विश्लेषण करता है, परिणामों को बैच…
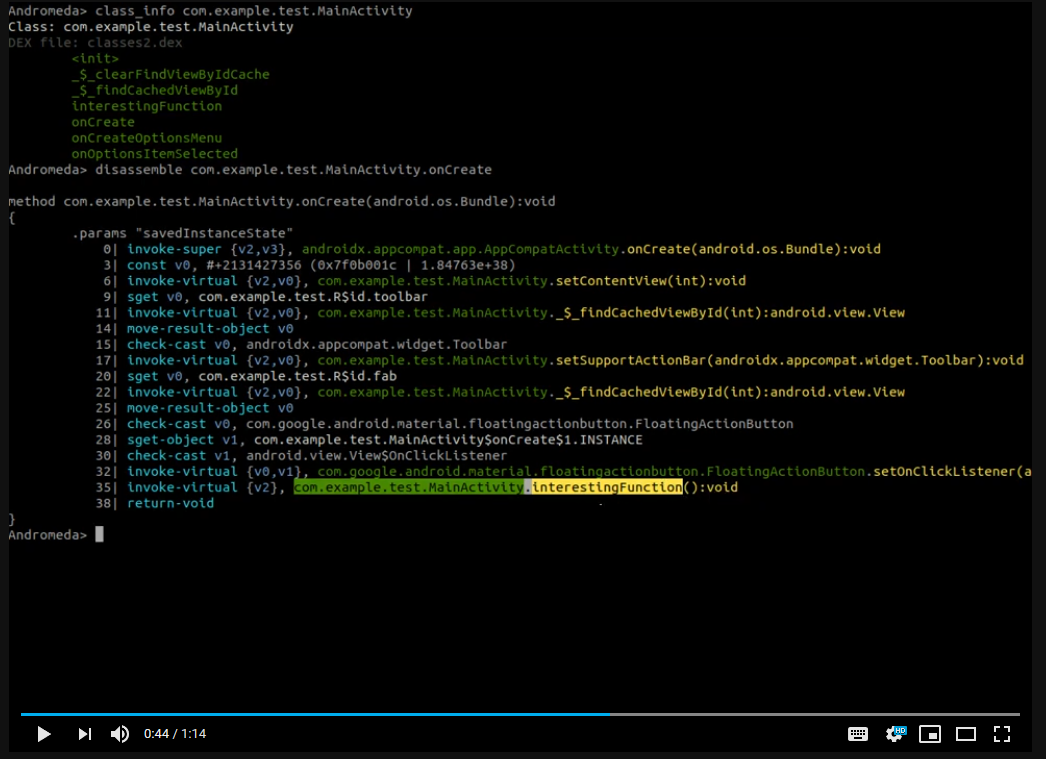 secrary/andromeda
C/C++ इंटरैक्टिव रिवर्स इंजीनियरिंग टूल जो Android एप्लिकेशन के लिए तेज़ स्थैतिक विश्लेषण और APK फ़ाइलों के बाइनरी निरीक्षण को सक्षम करता है।
 taviso/avscript
Avast JavaScript इंटरैक्टिव शेल
 superkhung/luadec-tplink
TP-Link Archer C7 LUA फर्मवेयर को डीकंपाइल करने के लिए संशोधित luadec संस्करण।
 lucamassarelli/yarasafe
SAFE एम्बेडिंग्स yara में फ़ंक्शंस से मेल खाने के लिए
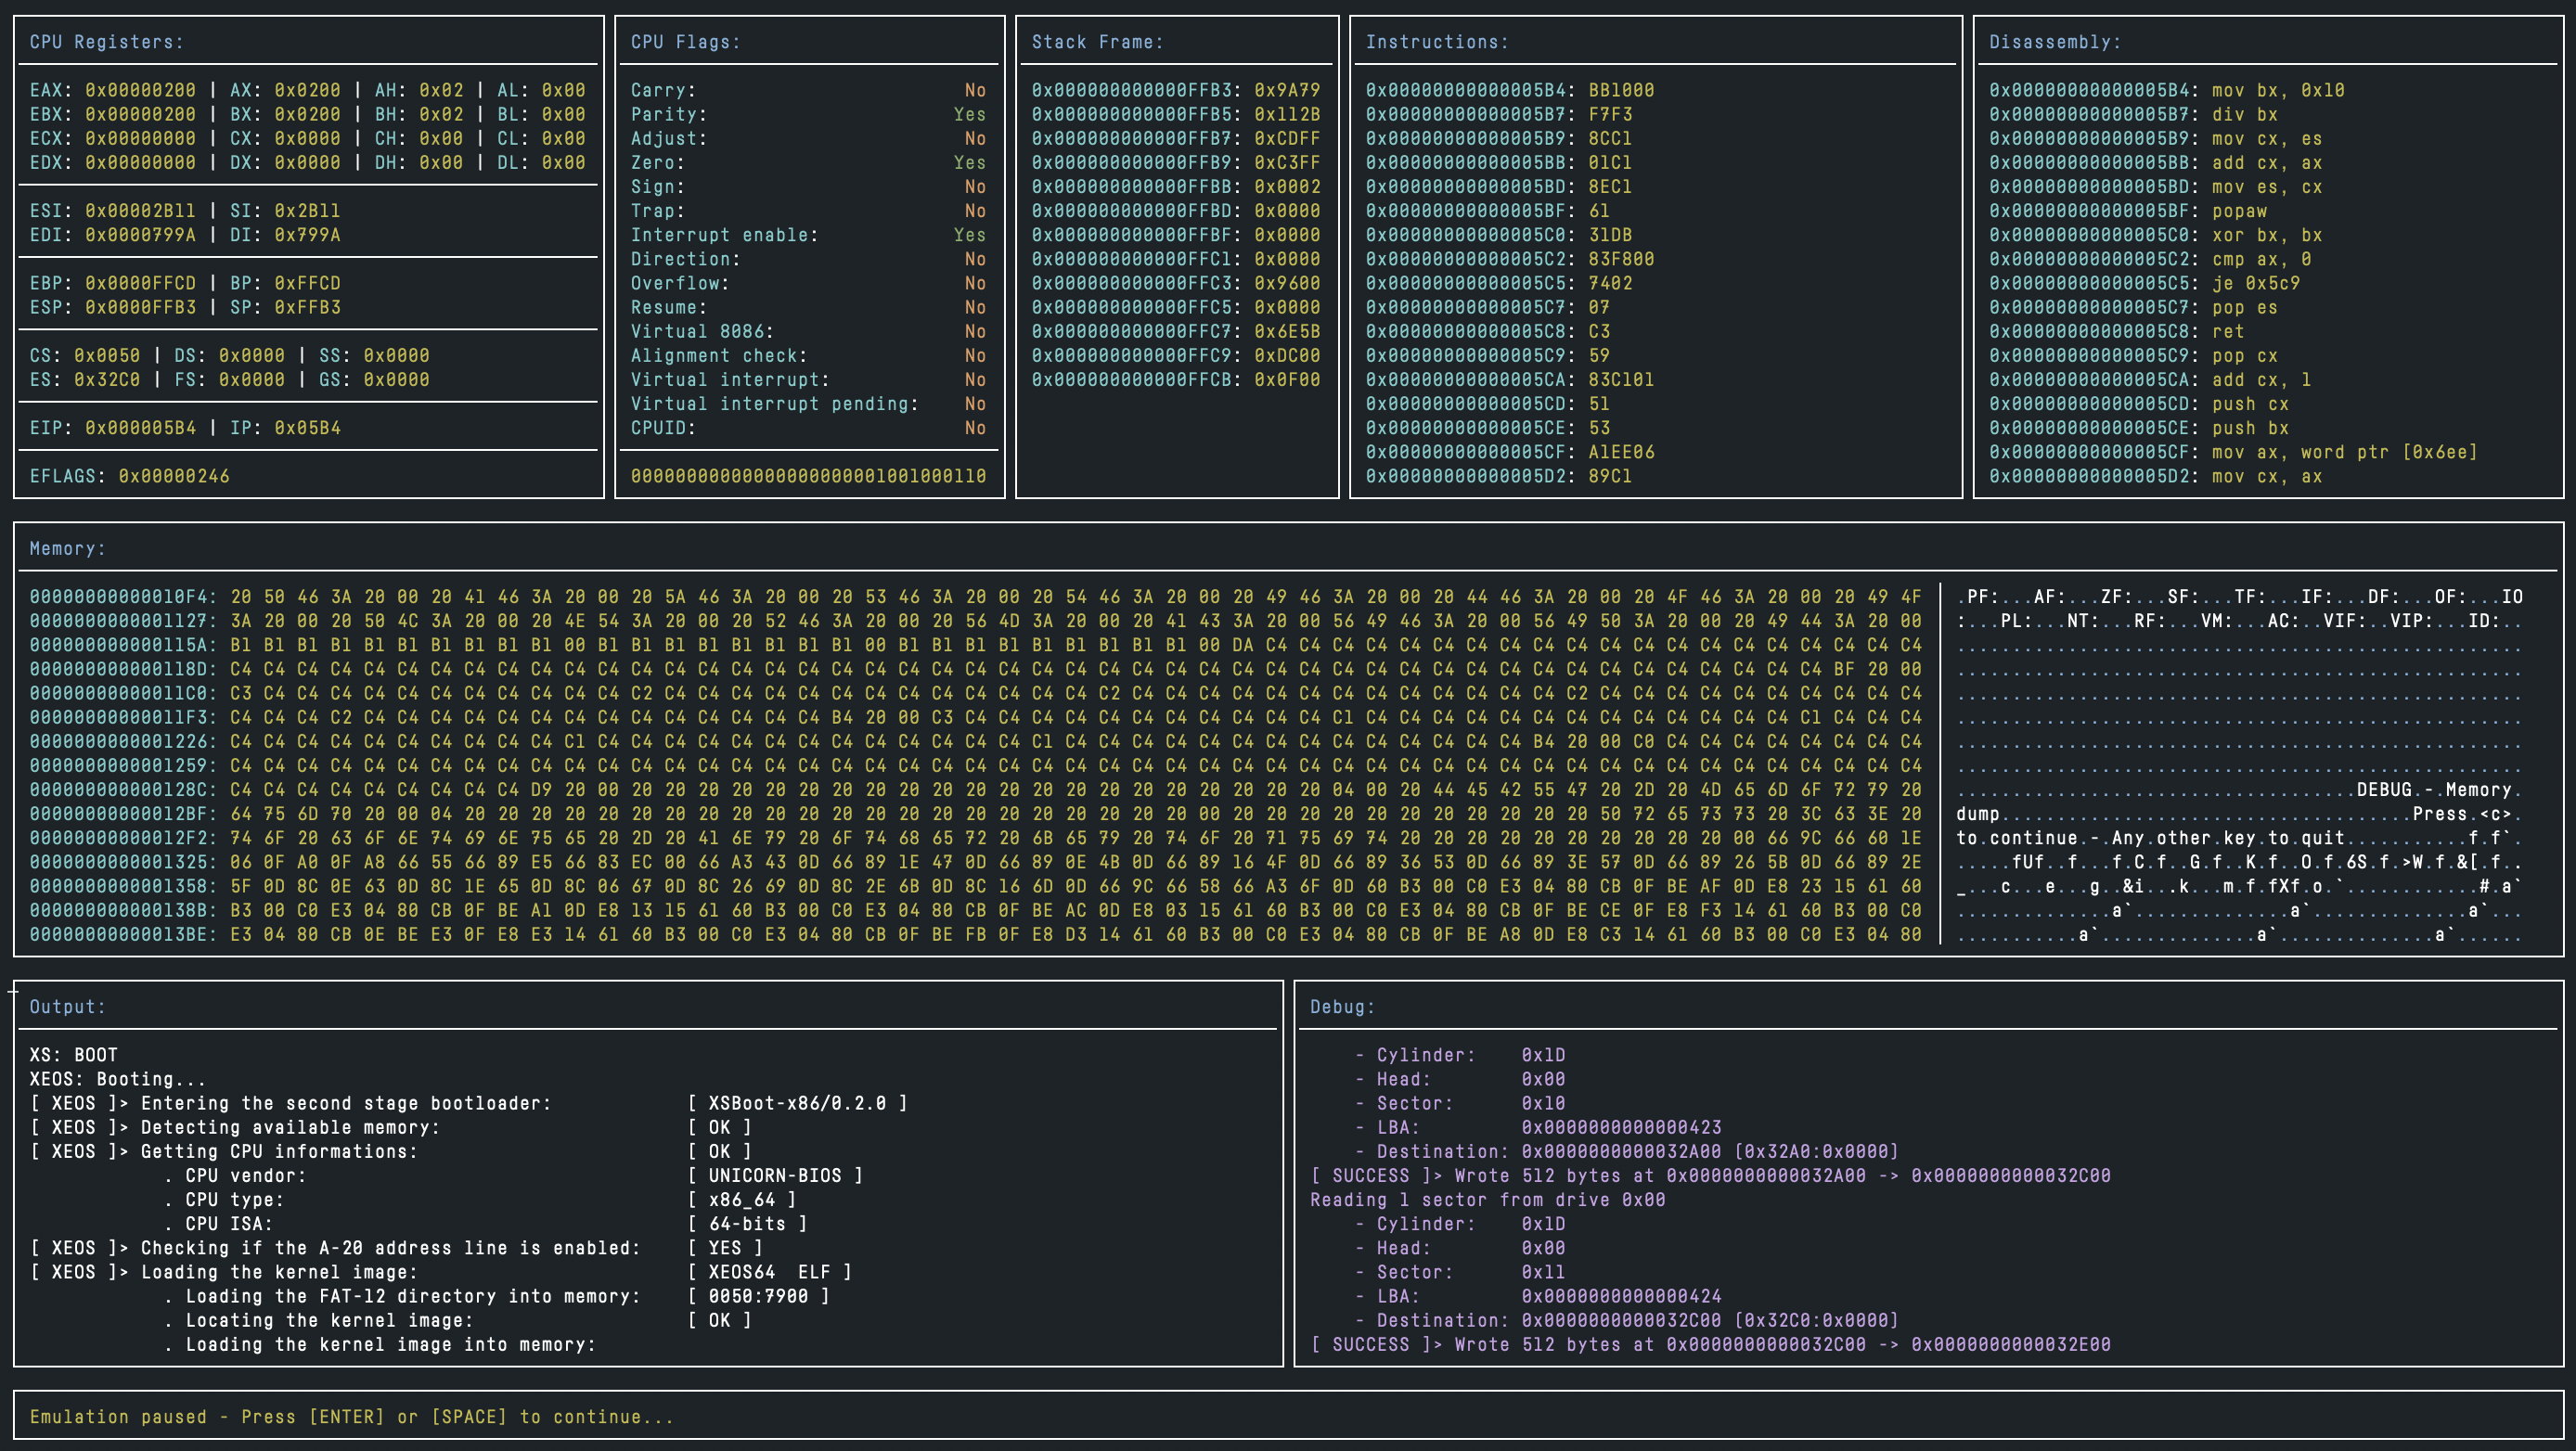 macmade/unicorn-bios
Unicorn Engine के लिए बुनियादी BIOS एम्यूलेटर।
 michalmalik/osx-re-101
OSX/iOS रिवर्स इंजीनियरिंग के लिए संसाधनों का एक संग्रह।
 immunityinc/libptrace
एक इवेंट-संचालित मल्टी-कोर प्रक्रिया डिबगिंग, ट्रेसिंग और हेरफेर फ्रेमवर्क।
 jackofmosttrades/gadgetinspector
जावा अनुप्रयोगों में डिसीरियलाइज़ेशन गैजेट चेन खोजने के लिए एक बाइट कोड विश्लेषक
 programa-stic/barf-project
BARF : एक बहु-प्लेटफ़ॉर्म ओपन सोर्स बाइनरी विश्लेषण और रिवर्स इंजीनियरिंग फ्रेमवर्क
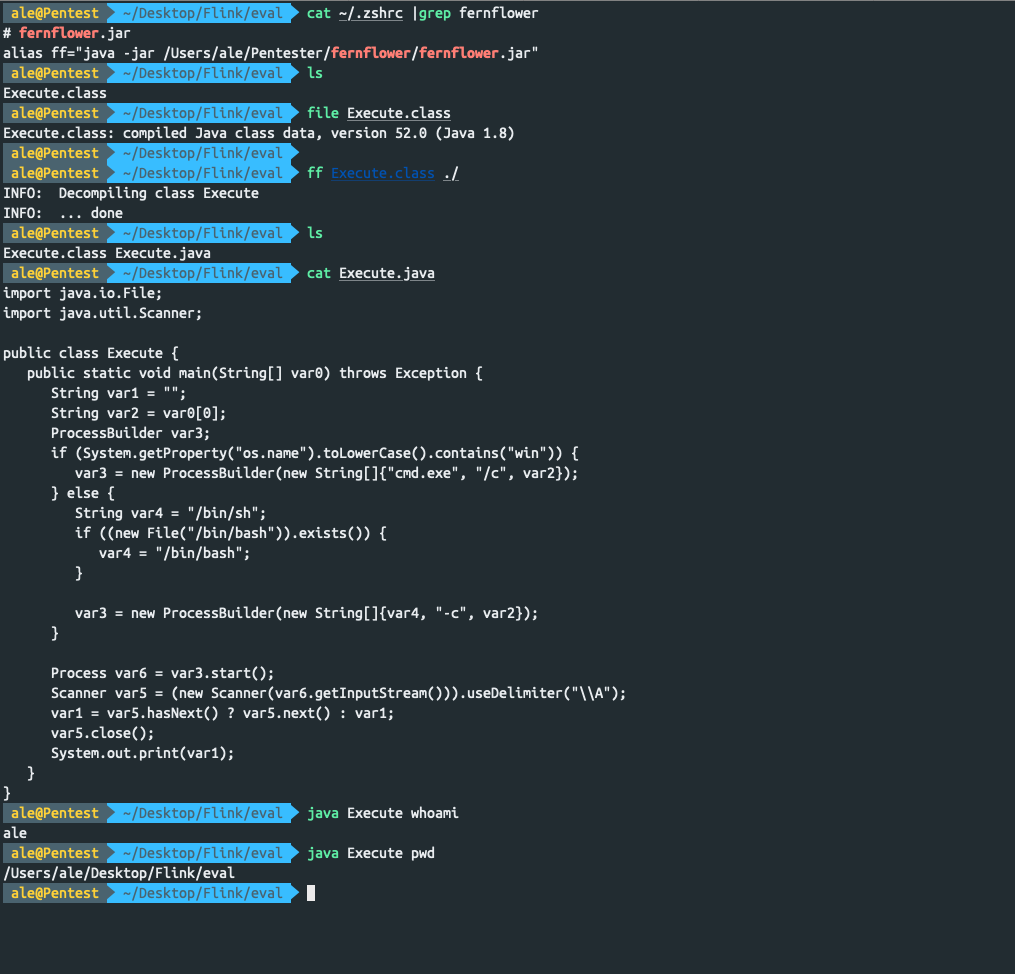 jas502n/fernflower
टर्मिनल में क्लास फ़ाइलों को तेज़ी से डीकंपाइल करें
 google/enjarify
Dalvik बाइटकोड (DEX/APK) को समतुल्य जावा बाइटकोड में अनुवाद करता है, जिससे जावा विश्लेषण उपकरण उच्च शुद्धता के साथ एंड्रॉइड अनुप्रयोगों को प्रोसेस कर…
 darthton/hyperbone
Windows x64 के लिए न्यूनतम VT-x हाइपरवाइज़र जो syscall, MSR, IDT, और kernel inline hooks के साथ-साथ EPT-आधारित पेज प्रतिस्थापन और TLB विभाजन प्रदान…
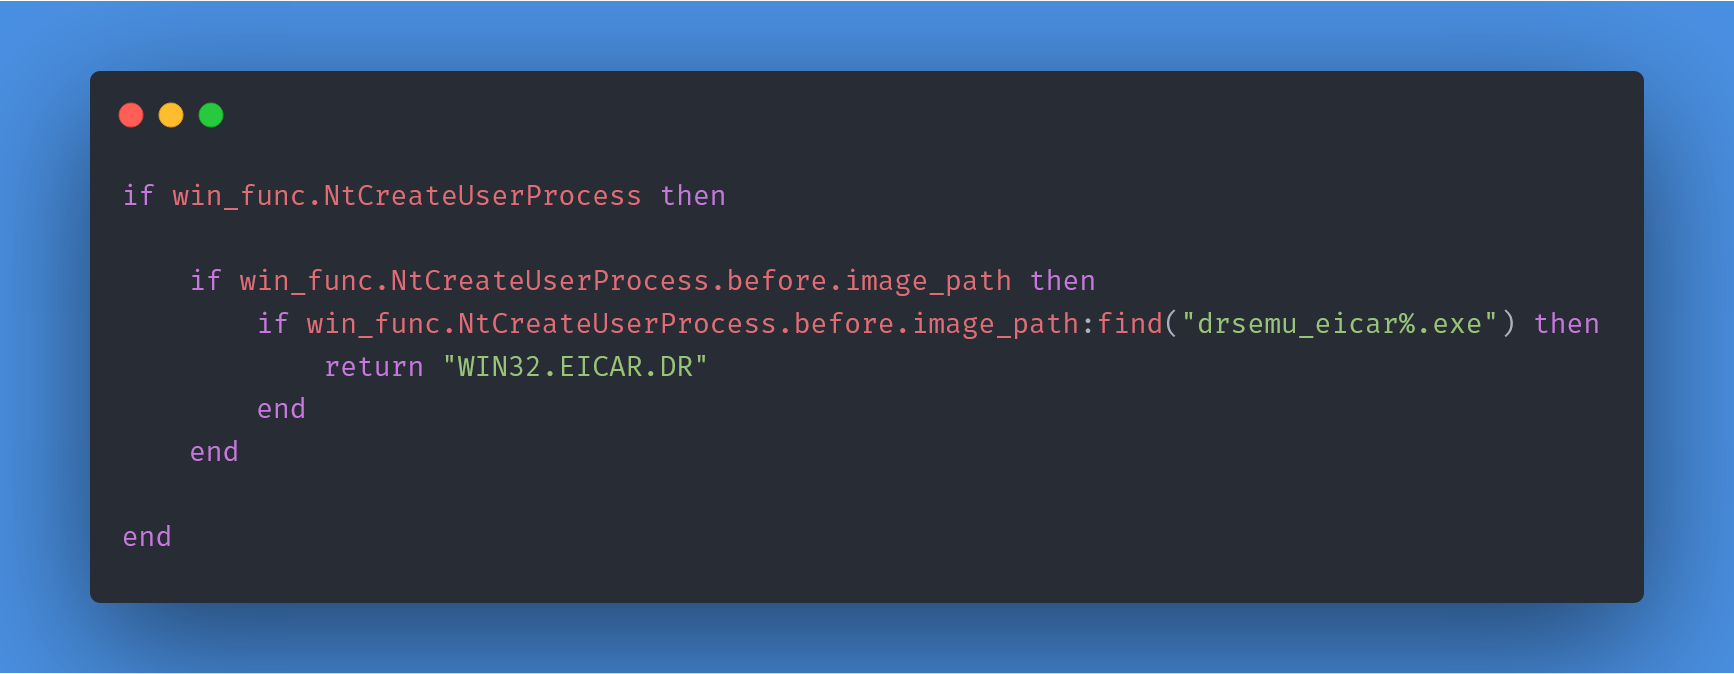 secrary/drsemu
DrSemu - डायनामिक व्यवहार आधारित सैंडबॉक्स्ड मैलवेयर पहचान और वर्गीकरण उपकरण
 carmaa/interrogate
Interrogate एक प्रूफ-ऑफ-कॉन्सेप्ट उपकरण है जो बाइनरी सामग्री में क्रिप्टोग्राफ़िक कुंजियों की पहचान के लिए है (लक्षित ऑपरेटिंग सिस्टम की परवाह किए…
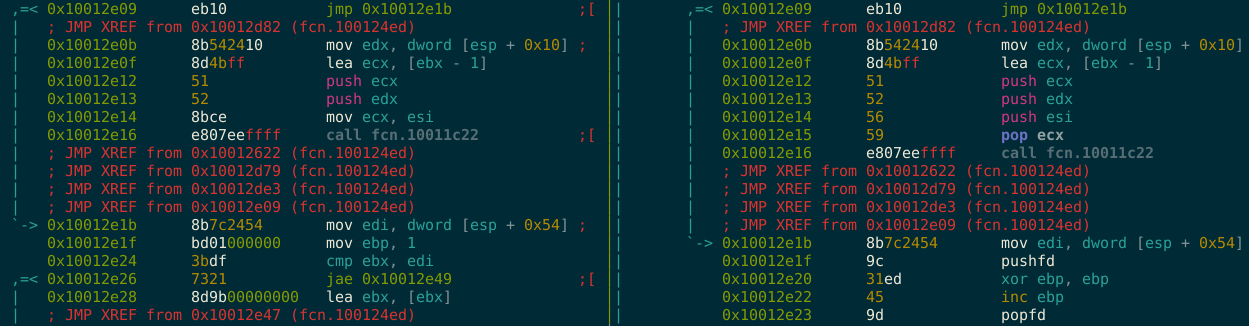 a0rtega/metame
metame एक मेटामॉर्फिक कोड इंजन है जो मनमाने एक्सीक्यूटेबल्स के लिए है।
 mxmssh/drafl
AFL + DynamoRIO = Linux पर बिना सोर्स कोड के बाइनरी फ़ज़िंग