

Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
DIRT — ड्राइवर प्रारंभिक टोही उपकरण | Kitploit
उपकरण/GitHubGitHub/jthuraisamy/dirt
टोहीभेद्यता विश्लेषणबाइनरी विश्लेषण
GitHubjthuraisamy/dirt

DIRT

ड्राइवर प्रारंभिक टोही उपकरण

रिपॉजिटरी देखें
12730366 साल पहलेKitploit द्वारा समीक्षित
साझा करें

DIRT: ड्राइवर प्रारंभिक टोही उपकरण

मैं C++ सीखने और Windows सिस्टम पर स्थापित ड्राइवरों का प्रारंभिक मूल्यांकन प्राप्त करने के लिए यह उपकरण लिख रहा हूँ (जैसे OEM या उद्यमों द्वारा विकसित मास्टर छवियाँ)। इसका उद्देश्य लक्ष्य चयन, कम-लटकते फल खोजने, और गहन-गोता बाइनरी विश्लेषण में कुछ सहायता प्रदान करना है। वर्तमान में अस्थिर, सक्रिय विकासाधीन।

प्राथमिक विशेषताएं

  • कर्नेल-मोड ड्राइवरों की सूची जिनके साथ गैर-प्रशासनिक उपयोगकर्ता DeviceIoControl के माध्यम से बातचीत कर सकते हैं।
    • यह उन ड्राइवरों को सीमित करने में उपयोगी हो सकता है जो संभावित रूप से LPE की ओर उपयोग किए जा सकते हैं।
  • ड्राइवरों से जुड़ी कंपनी के नामों की पुनर्प्राप्ति करके स्वामित्व का निर्धारण करना।
    • यह लक्ष्य चयन में तृतीय-पक्ष ड्राइवरों को Microsoft ड्राइवरों से अलग करने में उपयोगी हो सकता है।
  • DeviceIoControl से अनुरोधों को संभालने के लिए उपयोग किए जाने वाले DispatchDeviceControl रूटीन का समाधान करना।
    • यह IDA में फ़ंक्शन ढूंढना आसान बनाता है (स्थैतिक विश्लेषण में ह्युरिस्टिक्स पर निर्भर रहने के विपरीत)।
    • फ़ंक्शन का IOCTL कोड को गिनने और हमले की सतह विश्लेषण करने के लिए विश्लेषण किया जा सकता है।
  • DispatchDeviceControl द्वारा समर्थित IOCTL कोड की गणना।
    • इस तरह प्रतीकात्मक निष्पादन का अवसर हो सकता है, लेकिन यह कितना मजबूत हो सकता है यह निश्चित नहीं है।
  • उपयोगकर्ता-मोड ड्राइवरों की गणना जो किसी दिए गए कर्नेल-मोड ड्राइवर को कॉल करते हैं।

द्वितीयक विशेषताएं

  • CLI और GUI मोड।
  • आउटपुट प्रारूप: JSON, CSV, और मानव-पठनीय पाठ।

वैकल्पिक उपकरण

मैंने इन उपयोग-मामलों के लिए DeviceTree, WinObjEx64 और WinDbg के संयोजन का उपयोग किया है। यह एक थकाऊ मैनुअल प्रक्रिया है जो आसानी से स्केल नहीं होती है, इसलिए DIRT इसे और अधिक सुविधाजनक बनाने का प्रयास करता है।

निर्माण

यह Visual Studio 2015 या उससे नए संस्करण के साथ संकलित होना चाहिए।

उपयोग

  1. प्रशासनिक कमांड प्रॉम्प्ट के साथ bcdedit -debug on का उपयोग करके डीबग मोड सक्षम करें।
  2. kldbgdrv.sys (WinDbg के साथ मिला) को DIRT.exe के समान निर्देशिका में रखें।
  3. प्रशासनिक विशेषाधिकारों के साथ DIRT.exe > output.txt चलाएँ।

परिणामों को फ़िल्टर करने के लिए --lp-only और --no-msft स्विच का उपयोग किया जा सकता है।

नीचे कुछ नमूना आउटपुट है जिससे यह जाना जा सकता है कि क्या अपेक्षा करें:

DIRT v0.1.0: Driver Initial Reconnaisance Tool (@Jackson_T)
Repository:  https://github.com/jthuraisamy/DIRT
Compiled on: Aug 22 2018 00:01:04

INFO: Hiding Microsoft drivers (--no-msft).
INFO: Only showing drivers that low-privileged users can interface with (--lp-only).

Capcom: Capcom
Path: C:\Windows\System32\Capcom.sys
DispatchDeviceControl: 0xFFFFF8024C9A0590
Devices: 1
└── \Device\Htsysm72FB (open DACL, 1 symlinks)
    └── \\.\Global\Htsysm72FB

SmbDrvI: SmbDrvI (Synaptics Incorporated)
Path: C:\WINDOWS\System32\drivers\Smb_driver_Intel.sys - Hooked by Wdf01000 (Microsoft Corporation)
DispatchDeviceControl: 0xFFFFF808212C72B0
Devices: 1
└── \Device\SmbDriver (open DACL, 1 symlinks)
    └── \\.\Global\SmbDriver

nvlddmkm: nvlddmkm
Path: C:\Windows\System32\DriverStore\FileRepository\nvlt.inf_amd64_ed3ba3fb30d4dd86\nvlddmkm.sys
DispatchDeviceControl: 0xFFFFF80822D074D0
Devices: 2
├── \Device\NvAdminDevice (open DACL, 1 symlinks)
│   └── \\.\Global\NvAdminDevice
└── \Device\UVMLiteController0x1 (open DACL, 1 symlinks)
    └── \\.\Global\UVMLiteController

DIRT::Main::ExportCSV() का उपयोग करके CSV आउटपुट भी उपलब्ध है:
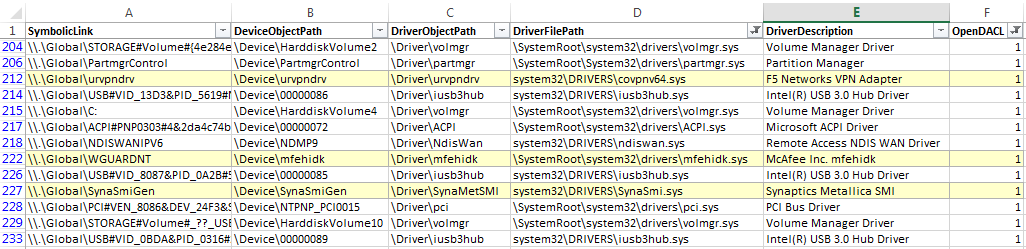
CSV

लेखक

जैक्सन थुरैसामी (2018)। कोड @hFireF0X द्वारा WinObjEx64 परियोजना से अत्यधिक व्युत्पन्न है।

लाइसेंस

MIT

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    385
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    279

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →







