
openvpn
 openvpn/openvpn
सुरक्षित टनलिंग डेमॉन जो TLS एन्क्रिप्शन, प्रमाणपत्र प्रमाणीकरण, तथा निजी नेटवर्क के लिए रूटिंग/फ़ायरवॉल कॉन्फ़िगरेशन के साथ VPN प्रोटोकॉल लागू करता…
authentication-authorizationnetwork-securitycryptography+2
14.4k
openvpn/openvpnसुरक्षित टनलिंग डेमॉन जो TLS एन्क्रिप्शन, प्रमाणपत्र प्रमाणीकरण, तथा निजी नेटवर्क के लिए रूटिंग/फ़ायरवॉल कॉन्फ़िगरेशन के साथ VPN प्रोटोकॉल लागू करता…
 wso2/carbon-identity-framework
पहचान और अभिगम प्रबंधन के लिए कोर फ्रेमवर्क, जो एंटरप्राइज़ अनुप्रयोगों के लिए प्रमाणीकरण, प्राधिकरण और पहचान शासन क्षमताएँ प्रदान करता है।
 vicanso/pingap
nginx जैसा रिवर्स प्रॉक्सी, pingora पर निर्मित, सरल और कुशल।
 kanidm/kanidm
स्व-होस्टेड पहचान प्रबंधन प्लेटफ़ॉर्म जो आधुनिक प्रमाणीकरण के लिए WebAuthn पासकी, OAuth2/OIDC SSO, SSH कुंजी वितरण, RADIUS और LDAP एकीकरण प्रदान करता…
 warp-tech/warpgate
पूर्ण रूप से पारदर्शी SSH, HTTPS, Kubernetes, डेटाबेस और RDP/VNC बैस्टियन/PAM जिसे क्लाइंट-साइड सॉफ़्टवेयर की आवश्यकता नहीं होती
 zentinelproxy/zentinel
स्वतंत्र वेब की रक्षा के लिए बनाया गया सुरक्षा-प्राथमिकता वाला रिवर्स प्रॉक्सी।
 scille/parsec-cloud
पूर्ण क्लाइंट एन्क्रिप्शन के साथ ओपन सोर्स ड्रॉपबॉक्स-जैसी फ़ाइल साझाकरण !
 freeipa/freeipa
Linux/UNIX वातावरण के लिए LDAP, Kerberos, PKI, DNS और Active Directory ट्रस्ट का उपयोग करके पहचान, प्रमाणीकरण और अभिगम नियंत्रण को केंद्रीकृत करता है।
 peach-research-lab/authorizationbench
LLM एजेंट अपने निर्धारित प्राधिकरण दायरे के अनुरूप कितनी अच्छी तरह कार्य करते हैं, इसका मूल्यांकन करने वाला पहला बेंचमार्क।
 kubernetes-sigs/aws-iam-authenticator
AWS IAM क्रेडेंशियल्स का उपयोग करके Kubernetes क्लस्टर में प्रमाणीकरण करने के लिए एक टूल
 openziti/ziti
शून्य-विश्वास नेटवर्किंग प्लेटफॉर्म जो सेवाओं को क्रिप्टोग्राफिक पहचान, नीति-आधारित पहुंच, और एंड-टू-एंड एन्क्रिप्शन के साथ अदृश्य बनाता है। वीपीएन…
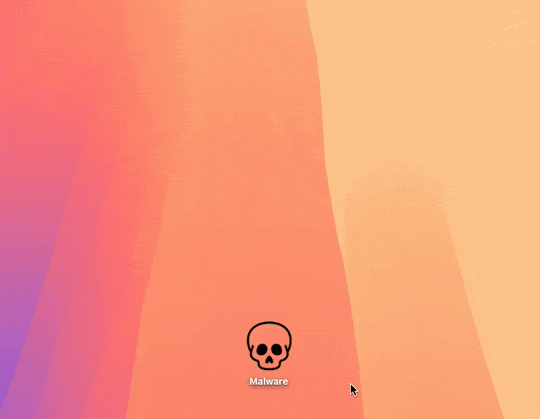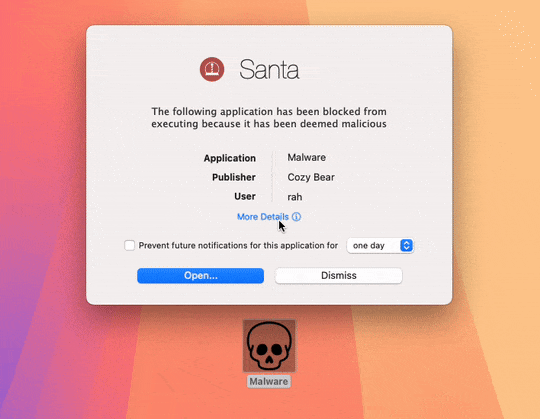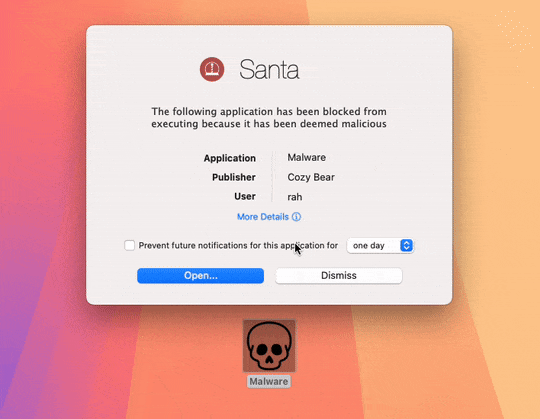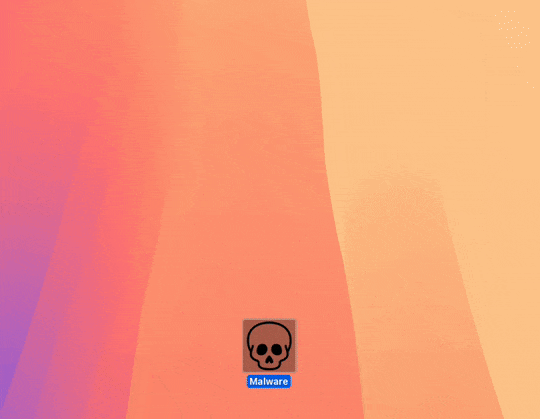 northpolesec/santa
macOS के लिए एक बाइनरी और फ़ाइल एक्सेस प्राधिकरण प्रणाली।
 zhengxr930/apex_official
Defender framework for LLM agent security that compiles task contracts, validates capability manifests, and checks effects via PLANT/WRAP proof…
 lore-hex/quill-router
TrustedRouter.com रेपो सुरक्षित LLM प्रॉक्सी के लिए
 juanfont/headscale
टेलस्केल नियंत्रण सर्वर का एक ओपन सोर्स, स्व-होस्टेड कार्यान्वयन
 agentrust-io/cmcp
cMCP: गोपनीय MCP गेटवे। MCP टूल कॉल के लिए हार्डवेयर-प्रमाणित नीति प्रवर्तन।
 radicle-dev/heartwood
पीयर-टू-पीयर कोड सहयोग और प्रकाशन स्टैक, एक सुरक्षित, विकेंद्रीकृत प्रोटोकॉल, CLI टूल, और संप्रभु कोड फोर्ज के लिए नेटवर्क डेमॉन के साथ।
 franc-pentest/ldeep
एलडीएपी गणना के लिए गहन उपयोगिता