
 warp-tech/warpgate
पूर्ण रूप से पारदर्शी SSH, HTTPS, Kubernetes, डेटाबेस और RDP/VNC बैस्टियन/PAM जिसे क्लाइंट-साइड सॉफ़्टवेयर की आवश्यकता नहीं होती

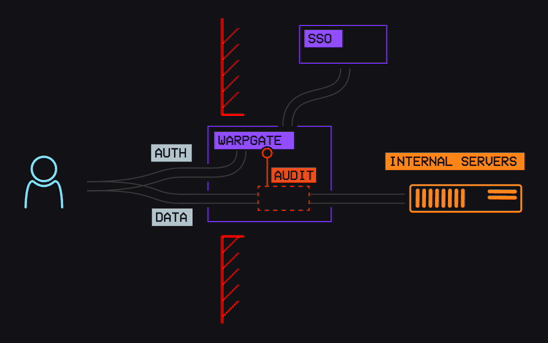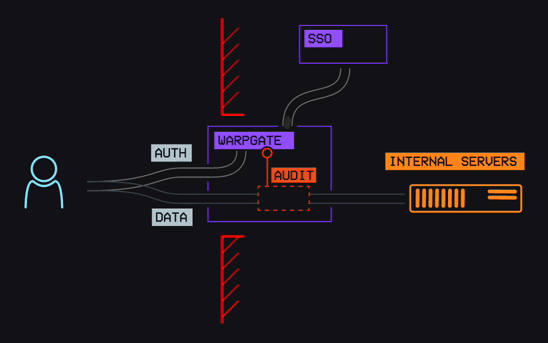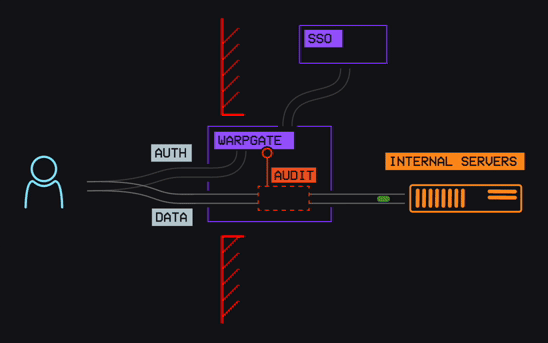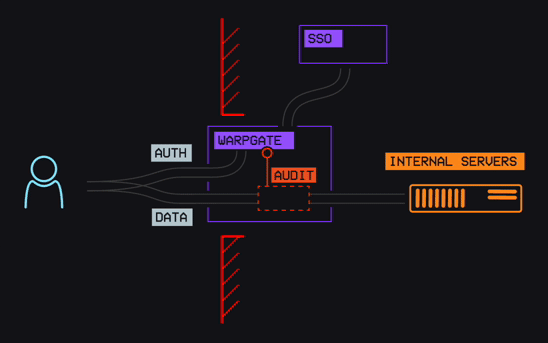


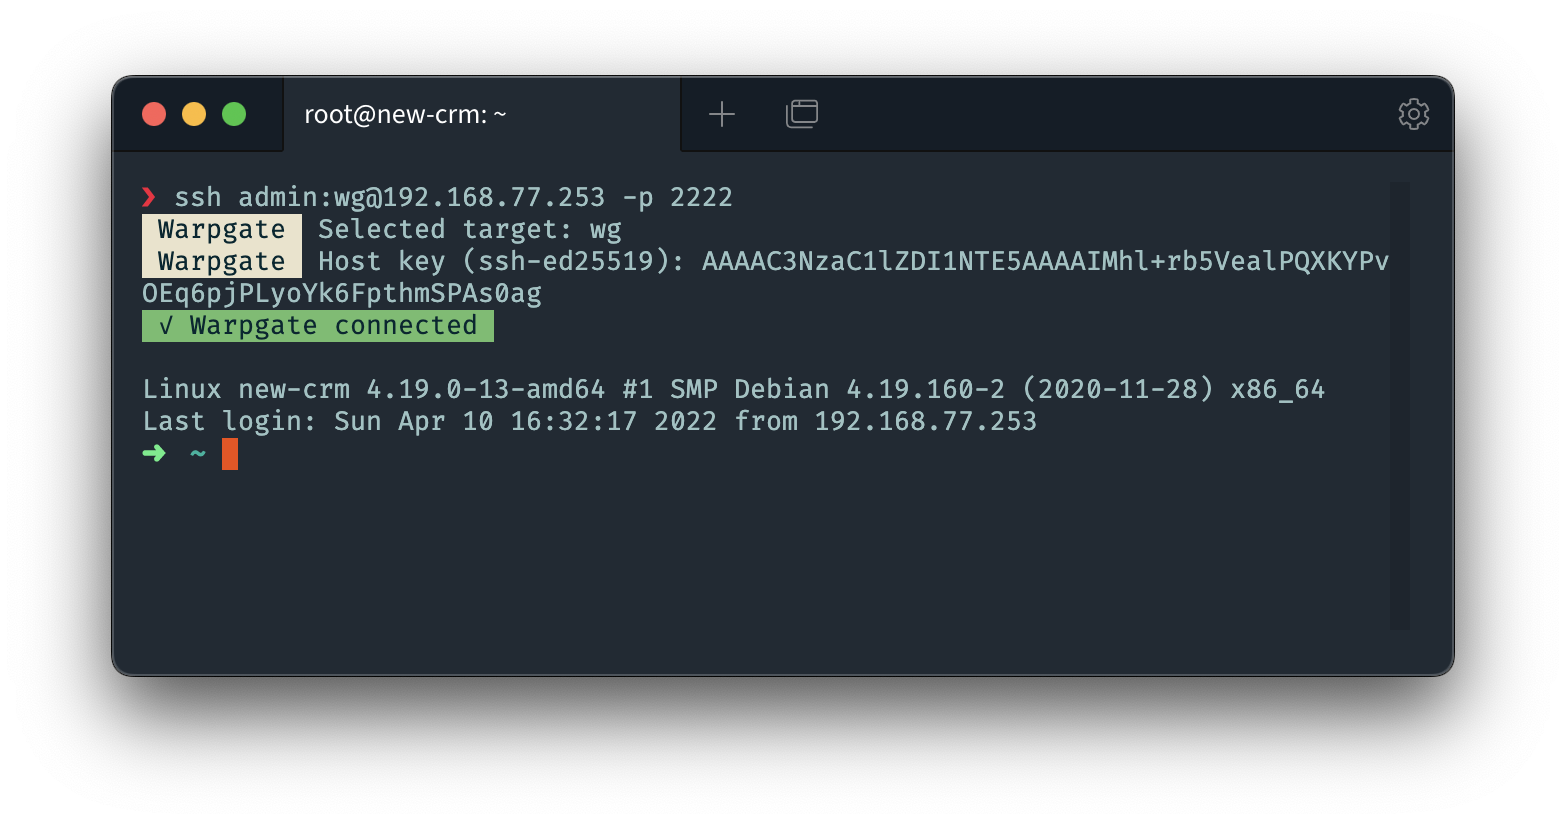
Warpgate एक स्मार्ट और पूरी तरह पारदर्शी SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP और VNC बास्टियन होस्ट है जिसके लिए किसी क्लाइंट ऐप या SSH रैपर की आवश्यकता नहीं होती।
द्वारा समर्थित:

पूर्ण दस्तावेज़ीकरण warpgate.null.page पर उपलब्ध है, जिसमें शामिल हैं:
warpgate.yaml फ़ाइल विकल्पों के लिए, configuration schema देखें।
सेटअप द्वारा जनरेट की गई कॉन्फ़िग फ़ाइलों में एडिटर पूर्णता और सत्यापन के लिए yaml-language-server स्कीमा संदर्भ शामिल होता है।
| Warpgate | SSH jump host | VPN | Teleport |
|---|---|---|---|
| ✅ उपयोगकर्ताओं और सेवाओं के बीच सटीक 1:1 असाइनमेंट | (आमतौर पर) jump host के पीछे के नेटवर्क तक पूर्ण पहुँच | (आमतौर पर) नेटवर्क तक पूर्ण पहुँच | ✅ उपयोगकर्ताओं और सेवाओं के बीच सटीक 1:1 असाइनमेंट |
| ✅ किसी कस्टम क्लाइंट की आवश्यकता नहीं | jump host कॉन्फ़िगरेशन आवश्यक | ✅ किसी कस्टम क्लाइंट की आवश्यकता नहीं | कस्टम क्लाइंट आवश्यक |
| ✅ 2FA बिना किसी अतिरिक्त सेटअप के | 🟡 अतिरिक्त PAM प्लगइन्स के साथ 2FA संभव | 🟡 प्रदाता पर निर्भर करता है | ✅ 2FA बिना किसी अतिरिक्त सेटअप के |
| ✅ SSO बिना किसी अतिरिक्त सेटअप के | 🟡 अतिरिक्त PAM प्लगइन्स के साथ SSO संभव | 🟡 प्रदाता पर निर्भर करता है | सशुल्क |
| ✅ कमांड-स्तरीय ऑडिट | 🟡 jump host पर कनेक्शन-स्तरीय ऑडिट, यदि root पहुँच दी गई हो तो लक्ष्य पर कोई सुरक्षित ऑडिट नहीं | यदि root पहुँच दी गई हो तो लक्ष्य पर कोई सुरक्षित ऑडिट नहीं | ✅ कमांड-स्तरीय ऑडिट |
| ✅ पूर्ण सत्र रिकॉर्डिंग | यदि root पहुँच दी गई हो तो लक्ष्य पर कोई सुरक्षित रिकॉर्डिंग संभव नहीं | यदि root पहुँच दी गई हो तो लक्ष्य पर कोई सुरक्षित रिकॉर्डिंग संभव नहीं | ✅ पूर्ण सत्र रिकॉर्डिंग |
| ✅ गैर-इंटरैक्टिव कनेक्शन | 🟡 गैर-इंटरैक्टिव कनेक्शन संभव हैं यदि क्लाइंट मूल रूप से jump hosts का समर्थन करता है | ✅ गैर-इंटरैक्टिव कनेक्शन | गैर-इंटरैक्टिव कनेक्शन के लिए SSH क्लाइंट रैपर का उपयोग करना या टनल चलाना आवश्यक है |
| ✅ स्व-होस्टेड, डेटा आपका | ✅ स्व-होस्टेड, डेटा आपका | 🟡 प्रदाता पर निर्भर करता है | SaaS |
| ✅ अंतर्निहित ब्रूट-फोर्स सुरक्षा | 🟡 fail2ban सेटअप आवश्यक | 🟡 प्रदाता पर निर्भर करता है | ✅ अंतर्निहित ब्रूट-फोर्स सुरक्षा |
|
|
|
कृपया GitHub की vulnerability reporting system का उपयोग करें।
Warpgate का उपयोग एंटरप्राइज़ सेटिंग्स में सक्रिय रूप से किया जा रहा है।
आगे क्या योजनाबद्ध है और किस पर काम किया जा रहा है, यह सार्वजनिक roadmap पर ट्रैक किया जाता है।
Warpgate एक सेवा है जिसे आप bastion/DMZ होस्ट पर तैनात करते हैं, जो SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP और VNC कनेक्शन स्वीकार करेगी और एक (वैकल्पिक) वेब एडमिन UI प्रदान करेगी।
कॉन्फ़िग फ़ाइल को इंटरैक्टिव रूप से जनरेट करने के लिए warpgate setup चलाएँ, जिसमें पोर्ट बाइंडिंग भी शामिल है। विवरण के लिए Getting started देखें।
यह विशेष रूप से फ़ॉर्मेट किए गए क्रेडेंशियल्स के साथ कनेक्शन प्राप्त करता है, उपयोगकर्ता को स्थानीय रूप से प्रमाणित करता है, स्वयं लक्ष्य से कनेक्ट होता है, और फिर दोनों पक्षों को एक साथ जोड़ता है, साथ ही (वैकल्पिक रूप से) सत्र रिकॉर्ड करता है।
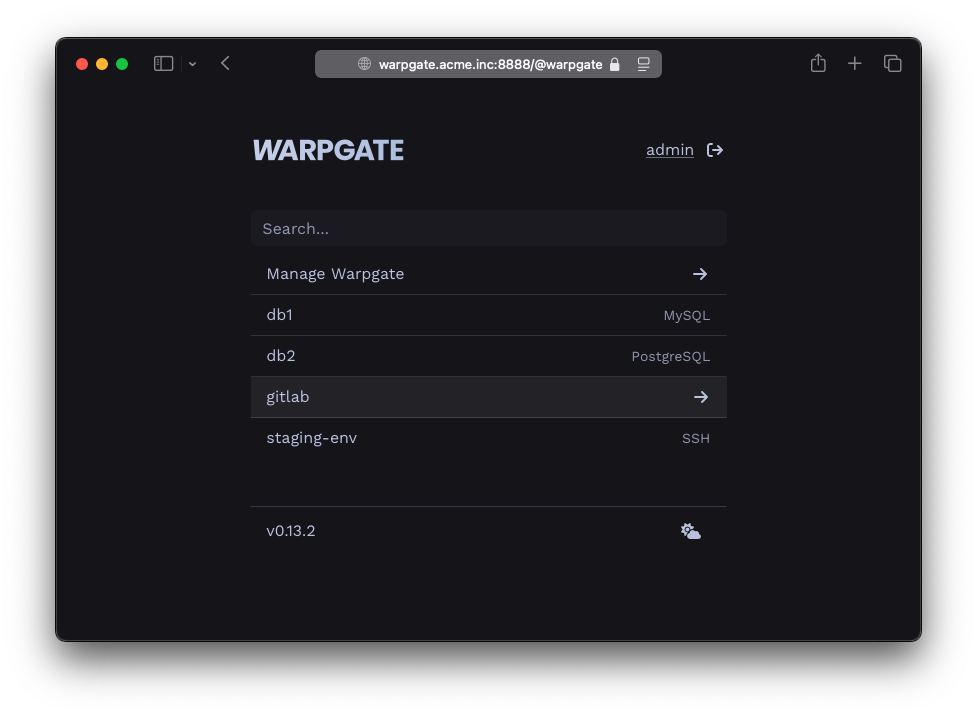
HTTPS के माध्यम से कनेक्ट करते समय, Warpgate उपलब्ध लक्ष्यों का एक चयन प्रस्तुत करता है, और फिर एक सत्र में सभी ट्रैफ़िक को चयनित लक्ष्य पर प्रॉक्सी करता है। आप किसी भी समय लक्ष्यों के बीच स्विच कर सकते हैं।
आप एडमिन UI के माध्यम से लक्ष्य और उपयोगकर्ता सूचियों को प्रबंधित करते हैं और उन्हें एक-दूसरे को असाइन करते हैं, और सत्र इतिहास एक SQLite डेटाबेस में संग्रहीत होता है (डिफ़ॉल्ट: /var/lib/warpgate में)।
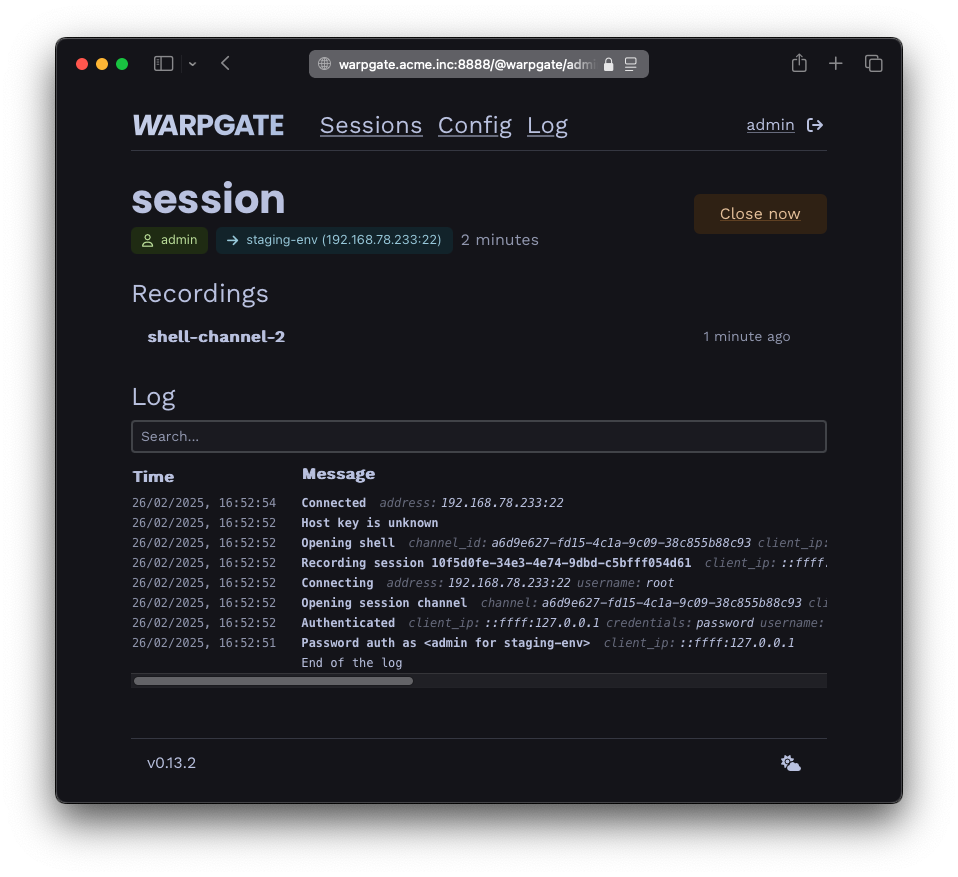
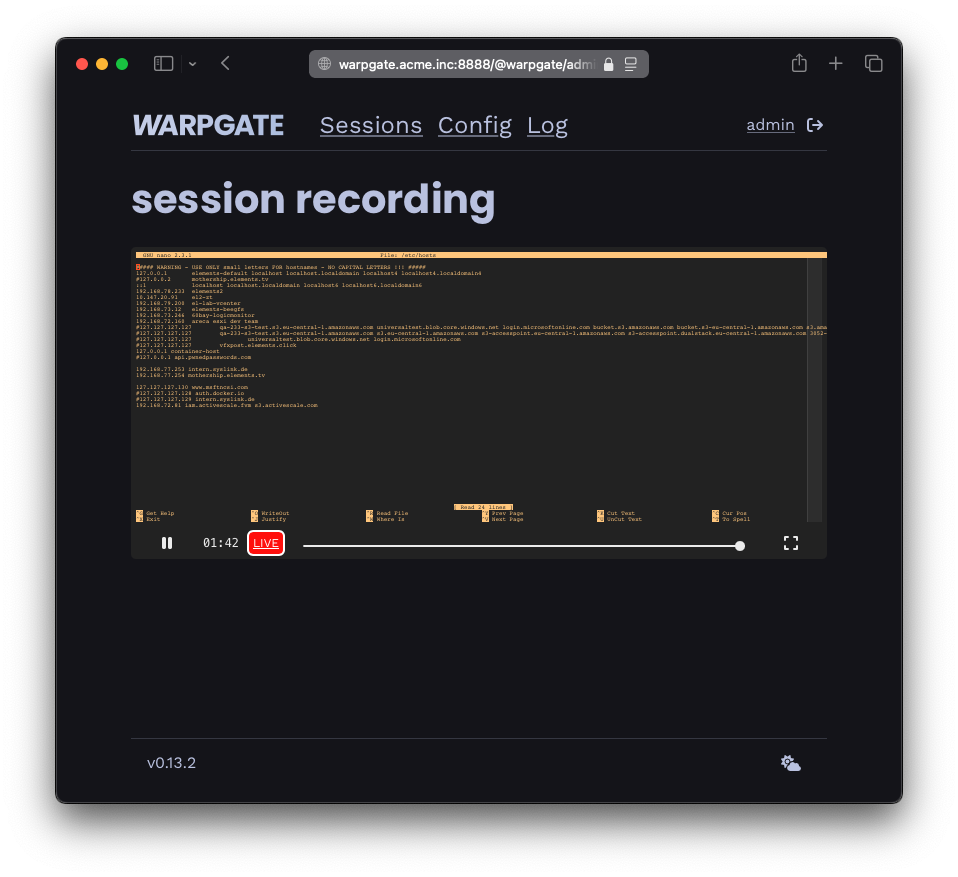
आप लाइव सत्र सूची देखने, सत्र रिकॉर्डिंग की समीक्षा करने, लॉग और बहुत कुछ के लिए एडमिन वेब इंटरफ़ेस का भी उपयोग कर सकते हैं।






