 rajus-agent/orbit-tracer

ऑर्बिट ट्रेसर सुरक्षा एजेंट बुद्धिमान सुरक्षा उपचार के लिए। ऑर्बिट के ज्ञान ग्राफ का उपयोग करके भेद्यता विस्फोट त्रिज्या का पता लगाता है, जोखिम का स्कोर करता है, कोड स्वामियों की पहचान करता है, और सुरक्षित कोड जनरेशन को व्यवस्थित करता है—विश्लेषण को 4+ घंटे से घटाकर मिनटों में। भेद्यता विश्लेषण, जोखिम मूल्यांकन, और मानव-इन-द-लूप अनुमोदन के साथ सुरक्षित कोड जनरेशन को स्वचालित करता है। किसी भी प्रोजेक्ट संरचना, 7+ भाषाओं के साथ काम करता है।
AI और Orbit के ज्ञान ग्राफ़ का उपयोग करके अपने पूरे कोडबेस में सुरक्षा भेद्यता विश्लेषण, जोखिम मूल्यांकन और उपचार को स्वचालित करें



सुरक्षा टीमों को एक गंभीर चुनौती का सामना करना पड़ता है: कमज़ोरियाँ ढूँढना तेज़ है। उन्हें ठीक करने में हमेशा समय लगता है।
मैन्युअल भेद्यता उपचार कार्यप्रवाह:
1. SAST स्कैन भेद्यता ढूँढता है                     (~5 मिनट)
2. सुरक्षा इंजीनियर प्रभाव का विश्लेषण करता है     (~2 घंटे)
3. डेवलपर फिक्स बनाता है                 (~1 घंटा)
4. कोड समीक्षा और अनुमोदन                 (~30 मिनट)
5. मर्ज और डिप्लॉय                       (~30 मिनट)

कुल: प्रति भेद्यता 4+ घंटे
सैकड़ों निष्कर्षों और कई कोडबेसों के साथ, टीमें मैन्युअल कार्य में डूब जाती हैं जबकि सुरक्षा जोखिम बढ़ते रहते हैं।
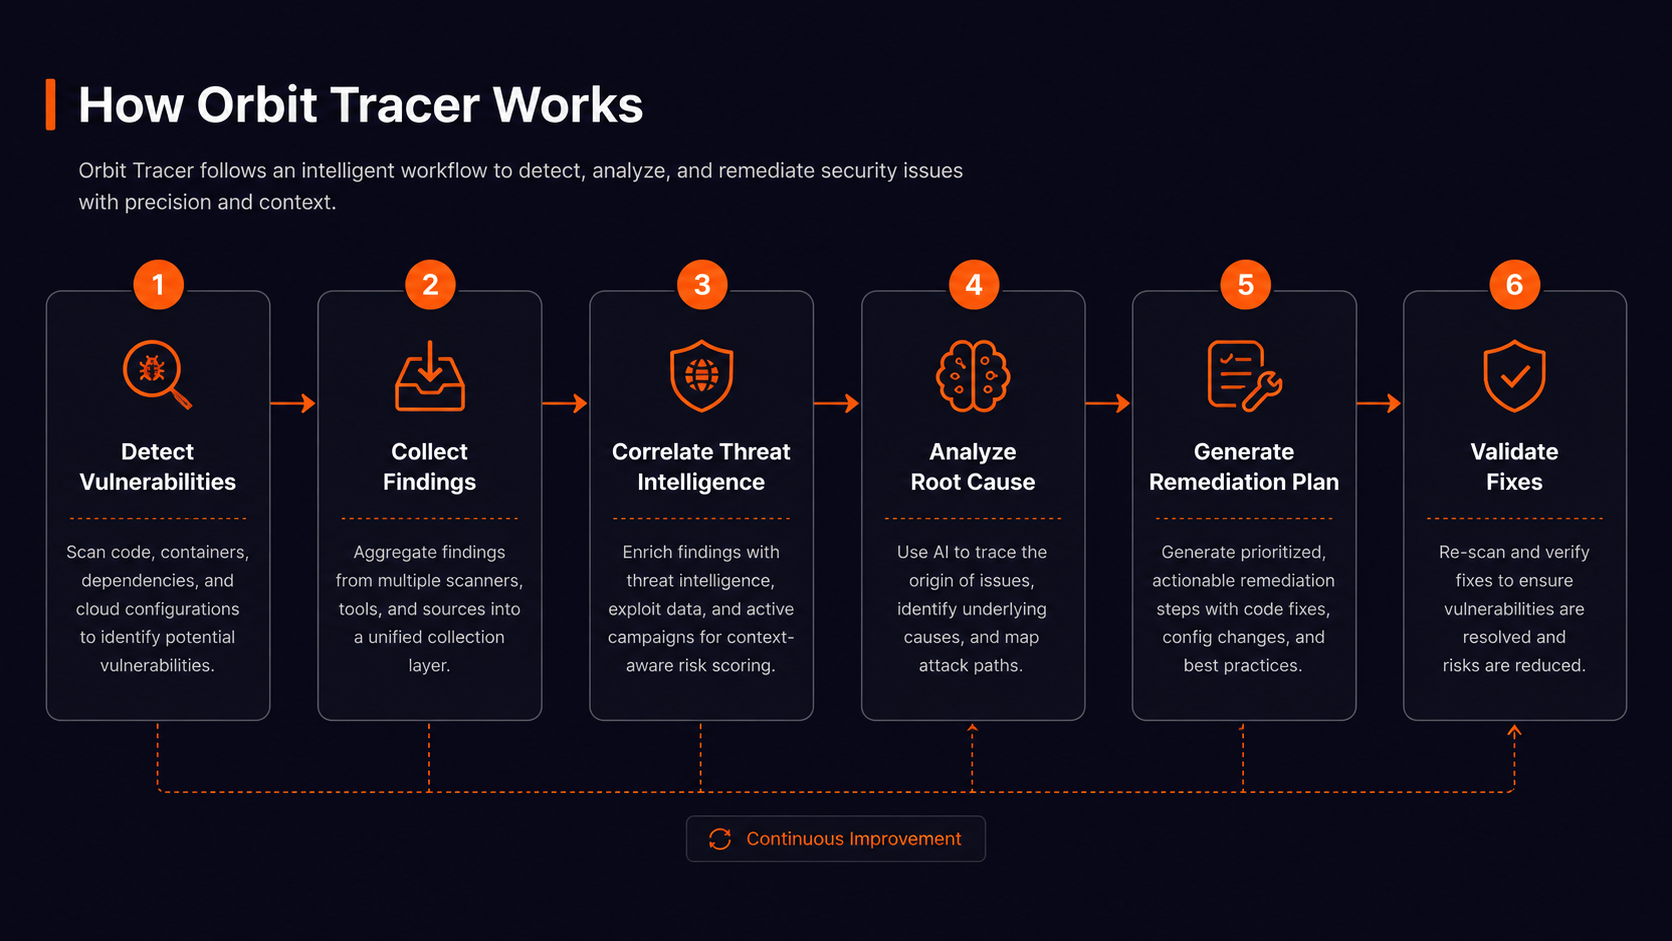
Orbit Tracer सुरक्षा उपचार को घंटों से 45 सेकंड में बदल देता है।
Orbit Tracer स्वचालित कार्यप्रवाह:
निष्कर्ष → प्रभाव क्षेत्र विश्लेषण → जोखिम स्कोरिंग → MR निर्माण

45 सेकंड। बस इतना ही।
GitLab के Orbit ज्ञान ग्राफ़ और Claude एजेंट का उपयोग करके, Orbit Tracer:
परिणाम: 99.8% समय की बचत। 100% मानवीय निगरानी।
| दृष्टिकोण | मैन्युअल | केवल SAST | Orbit Tracer |
|---|---|---|---|
| कमज़ोरियाँ ढूँढना | घंटे | मिनट | मिनट |
| प्रभाव समझना | घंटे | नहीं | सेकंड (Orbit) |
| फिक्स उत्पन्न करना | घंटे | नहीं | सेकंड (Claude) |
| MR बनाना | मैन्युअल | नहीं | स्वचालित |
| मानवीय अनुमोदन | मैन्युअल | N/A | ✅ आवश्यक |
| कुल समय | 4+ घंटे | 30+ मिनट | 45 सेकंड |
Orbit Tracer में दो पूरक सुरक्षा एजेंट शामिल हैं:
पूरी तरह से स्वचालित सुरक्षा उपचार कार्यप्रवाह
.agents/flows/orbit-tracer/v1.ymlसुरक्षा टीमों के लिए इंटरैक्टिव सुरक्षा विश्लेषण एजेंट
इंटरैक्टिव एजेंट आज़माएं: प्रभाव क्षेत्र, प्रभावित सेवाओं और जोखिम स्कोरिंग को देखने के लिए किसी सुरक्षा निष्कर्ष के बारे में पूछें!
चरण 1: निष्कर्ष प्राप्त करें
        GitLab SAST स्कैन से भेद्यता निकालें
               ↓
चरण 2: Orbit ज्ञान ग्राफ़ से पूछताछ करें
        3-हॉप निर्भरता ट्रेसिंग → प्रभाव क्षेत्र विश्लेषण
               ↓
चरण 3: Claude एजेंट के साथ जोखिम का विश्लेषण करें
        जोखिम स्कोरिंग (1-10) + व्यावसायिक प्रभाव मूल्यांकन
               ↓
चरण 4: अनुमोदन सीमा जांचें (मानव-इन-द-लूप)
        गंभीर निष्कर्षों के लिए मानवीय अनुमोदन आवश्यक
               ↓
चरण 5: सुरक्षित कोड का मसौदा तैयार करें
        Claude पहचानी गई भाषा में उपचार उत्पन्न करता है
               ↓
चरण 6: मर्ज अनुरोध बनाएं
        सुरक्षित कोड, विवरण, लेबल के साथ GitLab MR
Orbit Tracer सभी प्रमुख भेद्यता प्रकारों का पता लगाता है और उन्हें ठीक करता है:
| # | भेद्यता | जोखिम | पता लगाना | स्थिति |
|---|---|---|---|---|
| TC-01 | SQL इंजेक्शन | 🔴 9/10 | डेटाबेस क्वेरी | ✅ |
| TC-02 | कमांड इंजेक्शन | 🔴 10/10 | OS कमांड | ✅ |
| TC-03 | हार्डकोडेड रहस्य | 🟡 8/10 | क्रेडेंशियल पैटर्न | ✅ |
| TC-04 | असुरक्षित डिसीरियलाइज़ेशन | 🔴 9/10 | सीरियलाइज़ेशन कॉल | ✅ |
| TC-05 | पथ ट्रैवर्सल | 🟡 7/10 | फ़ाइल संचालन | ✅ |
| TC-06 | कमज़ोर क्रिप्टोग्राफी | 🟡 6/10 | हैश एल्गोरिदम | ✅ |
| TC-07 | XXE हमला | 🔴 8/10 | XML पार्सिंग | ✅ |
| TC-08 | असुरक्षित फ़ाइल संचालन | 🔴 8/10 | फ़ाइल निष्कर्षण | ✅ |
| TC-09 | IDOR | 🟡 7/10 | एक्सेस जांच | ✅ |
| TC-10 | असुरक्षित लॉगिंग | 🟢 5/10 | लॉग स्टेटमेंट | ✅ |
सभी परीक्षण मामलों में सीखने और परीक्षण के लिए कमज़ोर + सुरक्षित कोड संस्करण शामिल हैं।
प्रश्न: "डेटाबेस/user_service.py में SQL इंजेक्शन से कौन सी सेवाएं प्रभावित हैं?"

प्रतिक्रिया:
✅ प्रभावित सेवाएं: Auth मॉड्यूल, भुगतान प्रोसेसर, एडमिन डैशबोर्ड
✅ प्रभाव क्षेत्र: 3 सेवाओं में 12 फ़ाइलें
✅ जोखिम स्कोर: 9/10 (गंभीर)
✅ सूचित टीमें: @database-team, @security-team
प्रश्न: "यदि हम कमांड इंजेक्शन नहीं ठीक करते हैं तो व्यावसायिक प्रभाव क्या होगा?"

प्रतिक्रिया:
✅ जोखिम: पूरे सिस्टम पर रिमोट कोड निष्पादन
✅ अनुपालन: GDPR उल्लंघन (4% राजस्व जुर्माना)
✅ समयसीमा: गंभीर (4 घंटे में ठीक करें)
✅ प्रस्तावित फिक्स: तर्क सूची के साथ subprocess.run() का उपयोग करें
प्रश्न: "XXE भेद्यता को ठीक करने के लिए मर्ज अनुरोध बनाएं"

प्रतिक्रिया:
✅ MR बनाया गया: security/fix-xxe-attack-#12345
✅ सुरक्षित कोड: defusedxml कार्यान्वयन
✅ स्थिति: ⏳ मानवीय अनुमोदन की प्रतीक्षा
✅ लिंक: https://gitlab.com/.../merge_requests/xyz
✅ Python        ✅ Go             ✅ Rust
✅ JavaScript    ✅ Java           ✅ Ruby
✅ TypeScript    ✅ C#/.NET        ✅ PHP
(सभी भाषाओं में विस्तार योग्य)
✅ GDPR (EU)              ✅ PCI-DSS (भुगतान कार्ड)
✅ HIPAA (स्वास्थ्य देखभाल)     ✅ SOC 2 (जल्द ही)
Orbit Tracer SKILL.md के माध्यम से संगठन-व्यापी सुरक्षा मानकों को लागू करता है:
