novacode1337/eviltwin
सार्वजनिक Wi-Fi में Evil Twin हमलों के विरुद्ध व्यावहारिक रक्षा दिशानिर्देश — पूर्ण शोध चक्र: खतरा विश्लेषण, पृथक प्रयोगशाला सिमुलेशन (Kali Linux / airgeddon), और 6-नियम सुरक्षा ढांचा


व्यक्तिगत अनुसंधान परियोजना। MAOU Gymnasium №16, Tyumen, Russia (2026)
लेखक: Saveliy Golubev | पर्यवेक्षक: Yulia Myshko, Informatics Teacher
Lomonosov Readings Research Conference (МАОУ Гимназия №16, Тюмень, 2026) में तीसरा स्थान प्रदान किया गया
यह परियोजना Evil Twin attack पर एक पूर्ण अनुसंधान चक्र प्रस्तुत करती है, जो सार्वजनिक Wi-Fi वातावरण में सबसे प्रचलित और कम आँके जाने वाले खतरों में से एक है। यह कार्य एक पृथक प्रयोगशाला में व्यावहारिक सिमुलेशन के साथ कठोर सैद्धांतिक विश्लेषण को जोड़ता है, और अंत में आम उपयोगकर्ताओं के लिए व्यावहारिक रक्षात्मक दिशानिर्देशों का एक समूह प्रस्तुत करता है।
मुख्य परिकल्पना: Evil Twin attack का एक लाइव, नियंत्रित प्रदर्शन, केवल सैद्धांतिक विश्लेषण की तुलना में अधिक प्रभावी और आत्मसात सुरक्षा दिशानिर्देश उत्पन्न करता है।
| पुरस्कार | तीसरा स्थान, व्यक्तिगत अनुसंधान परियोजना |
| कार्यक्रम | Lomonosov Readings (Ломоносовские чтения), School Research Conference |
| संस्थान | MAOU Gymnasium №16, Tyumen, Russia |
| वर्ष | 2026 |
| श्रेणी | Informatics |
इस परियोजना को सम्मेलन जूरी द्वारा 802.11 कमजोरियों के कठोर सैद्धांतिक विश्लेषण को पूर्णतः पुनरुत्पादनीय प्रयोगशाला सिमुलेशन और व्यावहारिक, उपयोगकर्ता-केंद्रित रक्षा ढांचे के साथ जोड़ने के लिए मान्यता दी गई, जो शैक्षणिक अनुसंधान और अनुप्रयुक्त डिजिटल सुरक्षा शिक्षा के बीच सेतु का कार्य करता है।
सार्वजनिक Wi-Fi नेटवर्क (कैफ़े, हवाई अड्डे, विश्वविद्यालय) मानक अवसंरचना बन गए हैं। उनका प्राथमिक लाभ, खुली पहुँच, ही उनकी सबसे बड़ी सुरक्षा देनदारी भी है। Evil Twin हमले इसका शोषण इस प्रकार करते हैं:
इस हमले के लिए किसी उन्नत कौशल की आवश्यकता नहीं है। तैयार उपकरण मिनटों में हर चरण को स्वचालित कर देते हैं। यही सहजता इसे खतरनाक और सार्वजनिक शिक्षा के योग्य बनाती है।
| अध्याय | केंद्रबिंदु |
|---|---|
| 1. सैद्धांतिक विश्लेषण | 802.11 आर्किटेक्चर की कमजोरियाँ, हमले की कार्यप्रणाली (5-चरण मॉडल), अन्य Wi-Fi हमलों से तुलना, कानूनी और नैतिक ढांचा |
| 2. प्रयोगशाला सिमुलेशन | पृथक VirtualBox वातावरण, airgeddon v11.22 फ्रेमवर्क, कैप्टिव पोर्टल कार्यप्रणाली, WPA2 शेयर्ड-की हमला प्रकार |
| 3. रक्षा दिशानिर्देश | 6-नियम सुरक्षा ढांचा, तकनीकी पहचान विधियाँ, VPN बनाम Tor बनाम हॉटस्पॉट तुलना, विक्रेता/ISP की जिम्मेदारियाँ |
[Physical Host: Windows]
        │
        └─ [VirtualBox Internal Network] ──► NO external connectivity
                │
                ├─ Kali Linux VM (attacker)
                └─ Android Device (victim, manual connection)
flowchart LR
    A["1. Reconnaissance\nairodump-ng\nmonitor mode"]
    B["2. Evil Twin\nhostapd\ncloned SSID"]
    C["3. Deauth\naireplay-ng\nforced disconnect"]
    D["4. Interception\ndnsmasq + iptables\nall traffic routed"]
    E["5. Phishing Portal\nlighttpd\ncredentials captured"]
    A --> B --> C --> D --> E
    style C fill:#c0392b,color:#fff
    style E fill:#c0392b,color:#fff
पूरी आक्रमण श्रृंखला को VM लॉन्च से क्रेडेंशियल कैप्चर तक ~15 मिनट में पुनः उत्पन्न किया गया:
Free_Public_Lab के साथ रोग AP बनाया गया, एन्क्रिप्शन अक्षम किया गयाaireplay-ng deauth पैकेट्स ने शिकार डिवाइस को वैध AP से डिस्कनेक्ट होने के लिए बाध्य कियाtest_user / Sup3rSecret!) तुरंत आक्रमणकर्ता टर्मिनल में प्रदर्शित हुएविस्तारित परिदृश्य: आक्रमण को साझा पासवर्ड (PublicPassword123) वाले WPA2 नेटवर्क के विरुद्ध भी मान्य किया गया, जिससे पुष्टि हुई कि नेटवर्क पासवर्ड जानना Evil Twin के विरुद्ध कोई सुरक्षा प्रदान नहीं करता।
सभी प्रयोग विशेष रूप से शोधकर्ता के स्वामित्व वाले उपकरणों पर, भौतिक और तार्किक रूप से पृथक वातावरण में, केवल परीक्षण क्रेडेंशियल का उपयोग करके किए गए। किसी भी बिंदु पर कोई वास्तविक उपयोगकर्ता डेटा इंटरसेप्ट नहीं किया गया।
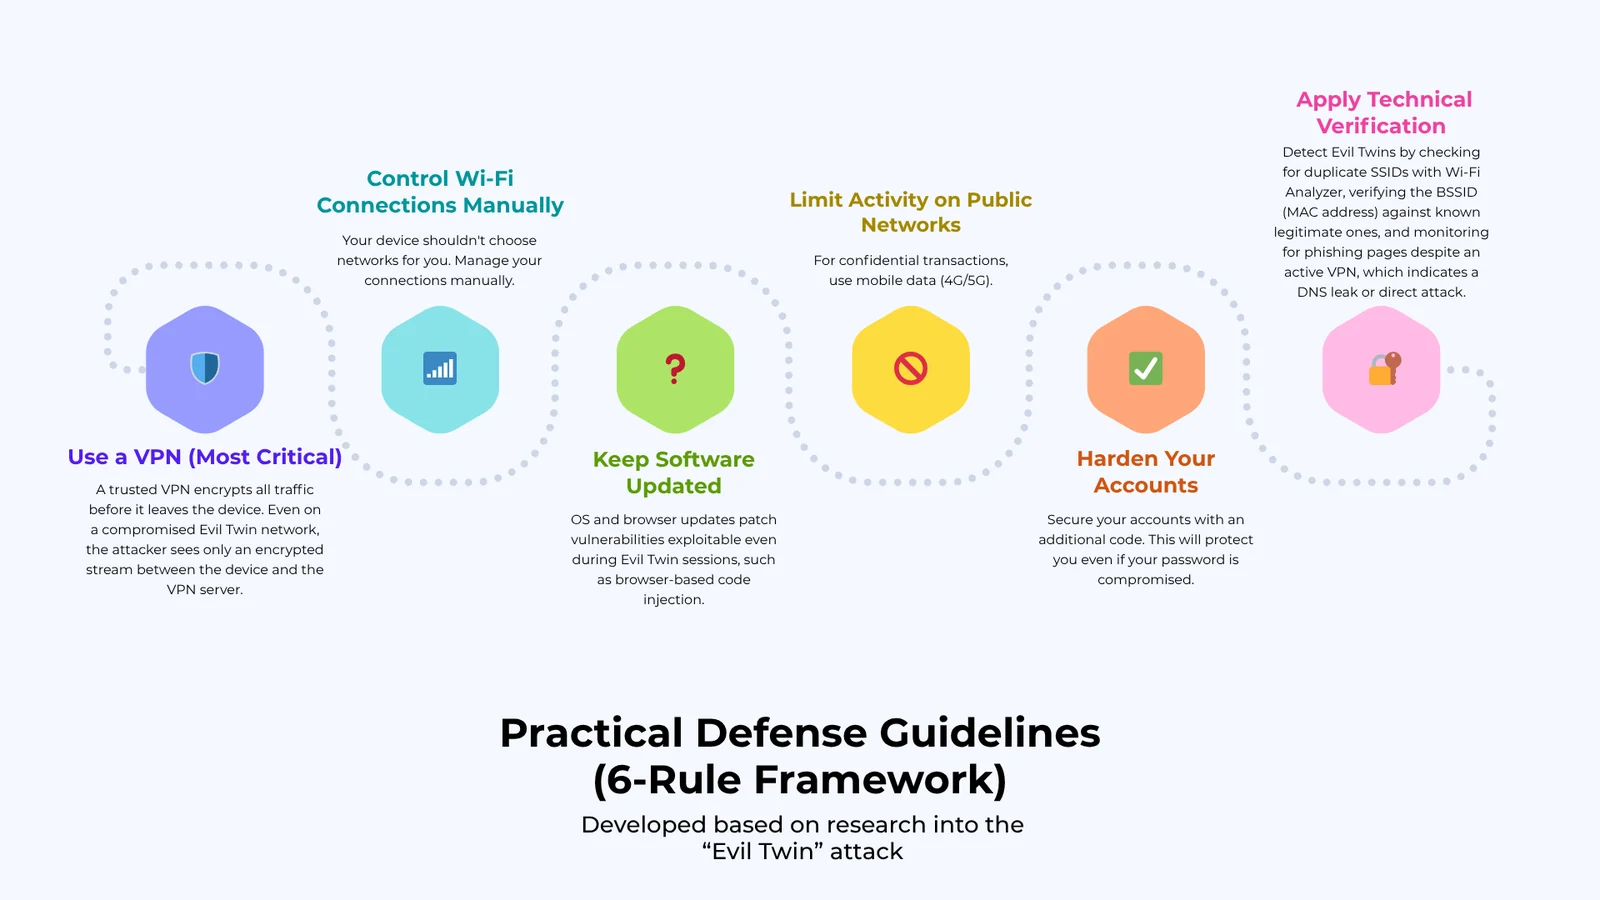
एक विश्वसनीय VPN डिवाइस छोड़ने से पहले सभी ट्रैफ़िक को एन्क्रिप्ट करता है। किसी समझौता किए गए Evil Twin नेटवर्क पर भी, आक्रमणकर्ता केवल डिवाइस और VPN सर्वर के बीच एक एन्क्रिप्टेड स्ट्रीम देखता है।
Starbucks_Free बनाम Google Starbucks)