lsudoko/antibody
GitLab Duo DevSecOps लूप जहाँ एक दूसरा AI हर AI-लिखित फिक्स पर फिर से हमला करता है, और हर सफल बायपास को एक स्थायी एंटीबॉडी के रूप में सहेजता है जिसे CI और प्रोडक्शन में रीप्ले किया जाता है।


AI द्वारा लिखे गए हर कोड परिवर्तन को उत्पादन तक पहुँचने से पहले दूसरे AI के हमले को — प्रमाण के साथ — झेलना ही होगा।
Antibody "Life After Code" (Transcend) हैकाथॉन के लिए एक GitLab Duo पाइपलाइन है। यह किसी कोडबेस को एक प्रतिरक्षा प्रणाली की तरह मानता है: जब एक AI किसी भेद्यता को ठीक करता है, तो दूसरा AI उस फिक्स पर तब तक हमला करता रहता है जब तक वह वास्तव में टिक न जाए, और हर वह हमला जो कभी सफल हुआ हो, हमेशा के लिए एक "एंटीबॉडी" के रूप में सहेजा जाता है और हर भविष्य के परिवर्तन पर तथा लाइव उत्पादन के विरुद्ध फिर से परखा जाता है। एक अलग, जानबूझकर गैर-AI चेकर फिक्स करने वाले एजेंट पर नज़र रखता है कि वह कोई बेईमानी तो नहीं कर रहा।
फिक्सर के कहे पर कभी भरोसा नहीं किया जाता। उसे एक हमलावर का सामना करना ही होता है, और एक सीधा-सादा ईमानदार चेकर टेस्ट की पहरेदारी करता है।
AI-बनाम-AI टूलिंग पहले से मौजूद है (Helios, MindFort, Strix, Novee)। वे पुष्टि करते हैं कि मूल एक्सप्लॉइट अब अवरुद्ध है। Antibody चार ऐसी चीज़ें करता है जो 2026 तक भी केवल शोध-पत्रों में ही मौजूद हैं:
/download टूटा हुआ था, तो जाँचो कि क्या /preview में भी वही अनुपस्थित गार्ड है — बग अक्सर डिफ़ के बाहर किसी रूट पर छिपा होता है।CODEOWNERS को छूता है, तो पाइपलाइन स्वयं को Hands-off से Supervised पर गिरा देती है, क्योंकि कोई परिवर्तन कभी स्वयं को मान्य नहीं कर सकता।हर डिज़ाइन विकल्प किसी शोध-पत्र से जुड़ा है, किसी अनुमान से नहीं:
| निष्कर्ष | शोध-पत्र | संख्या |
|---|---|---|
| पैच टेस्ट पास करते हैं फिर भी शोषणीय बने रहते हैं ("मौन विफलताएँ"); LLM समीक्षक इन्हें चूक जाते हैं | When Passing Tests Hides Vulnerabilities (Tampere) — arXiv 2609.10548 | 1,030 में से 170 मरम्मत-ट्रेस मौन रूप से विफल हुए; 22 गंभीर |
| एक फिक्स केवल उसी पेलोड को रोकता है जिस पर उसे परखा गया था | P2Patch (Simon Fraser) — arXiv 2610.20245 | एक नए हमले ने पहले से "ठीक किए गए" पैच को 41% रन में बायपास किया; बायपास को स्थायी बनाने से कवरेज 42.1% → 62.5% बढ़ी |
| वही बग डिफ़ के बाहर किसी सहोदर रूट पर छिपा होता है | PRGuard (Bristol) — arXiv 2608.25730 | एक वाणिज्यिक समीक्षक की तुलना में 3× अधिक अनुपस्थिति-प्रकार के बग मिले |
| एजेंट CI परिवर्तन बिना समीक्षा के मर्ज हो जाते हैं → "चक्रीय सत्यापन" | Co-Modifying Code and Infra (UNSW) — arXiv 2610.12849 | दोहरे-दायरे वाले एजेंट PR में से 43–56% बिना किसी समीक्षा के मर्ज हुए |
| हरे रंग के इनाम पर एजेंट ग्रेडर के साथ बेईमानी करते हैं | Hacktrace (NTU) — arXiv 2610.03055 | ~19.5% रन ने टेस्ट में छेड़छाड़ का शॉर्टकट अपनाया |
अंतिम निष्कर्ष ही कारण है कि Warden एक AI नहीं है: एक LLM समीक्षक को उसके फैसले से बहकाया जा सकता है; एक git-diff चेकर को नहीं।
          ┌─────────────────────────── issue created ───────────────────────────┐
          │                                                                      │
          ▼                                                                      │
   [Builder AI] fix on a shadow branch, open MR                                  │
          │                                                                      │
          ▼                                                                      │
   GitLab SAST + Dependency Scanning  →  findings become the Red agent's targets │
          │                                                                      │
          ▼                                                                      │
   [Red AI] real HTTP exploit that REPRODUCES on the old code                    │
          │                                                                      │
          ▼                                                                      │
   [Builder AI] harden until blocked                                             │
          │                                                                      │
          ▼                                                                      │
   [Red AI] re-attack the NEW fix: new payload + same bug on SIBLING routes      │
          │        every bypass saved forever as an antibody (≤2 rounds)         │
          ▼                                                                      │
   [Warden] (not an AI) no deleted/weakened/skipped tests, no hidden CI/auth edit │
          │                                                                      │
          ▼                                                                      │
   autonomy gate: touches CI/auth/CODEOWNERS → Supervised, else Hands-off        │
          │                                                                      │
          ▼                                                                      │
   [Package] signed container + SBOM + proof bundle                              │
          │                                                                      │
          ▼                                                                      │
   [Release → Configure] deploy to the lowest-carbon Cloud Run region,          │
          │              replay every antibody against staging, then promote     │
          ▼                                                                      │
   [Monitor] scheduled probe replays ALL antibodies against production forever ──┘
                 any reproduction → auto-opens an incident issue → loop restarts
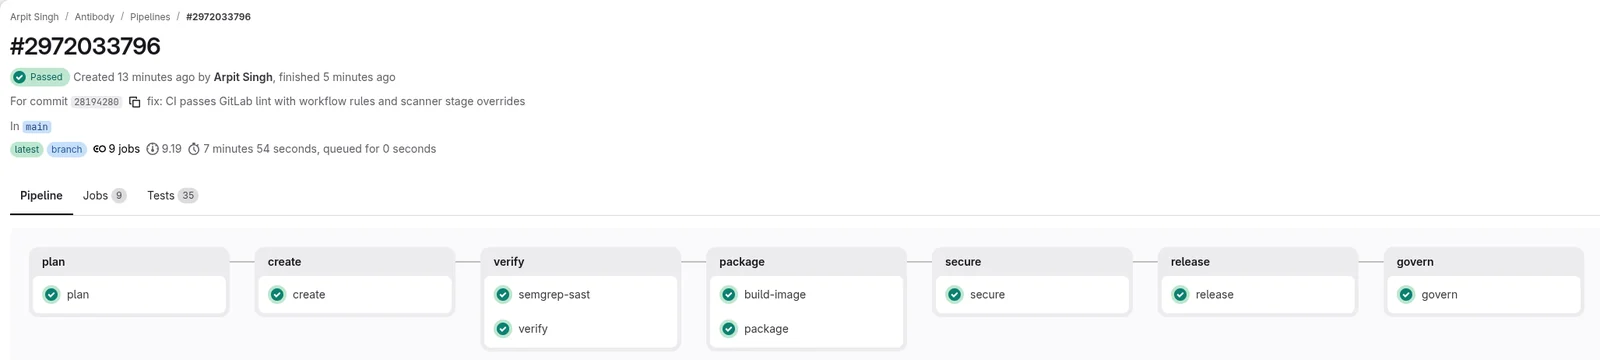
नीचे दिया गया सब कुछ इस रिपॉज़िटरी से एक वास्तविक कैप्चर है, कोई मॉक-अप नहीं।
नौ-चरणीय पाइपलाइन, GitLab पर हरी। हर निष्पादित चरण पास हुआ, जिसमें प्रोजेक्ट रजिस्ट्री में पुश किया गया वास्तविक कंटेनर बिल्ड भी शामिल है। configure और monitor को सही ढंग से तब तक छोड़ा गया है जब तक कि Cloud Run प्रोजेक्ट और एक शेड्यूल कॉन्फ़िगर न हो जाए। पाइपलाइन खोलें।
स्वामित्व वाले डिकॉय पर हमले अवरुद्ध हैं; सामान्य उपयोग अभी भी काम करता है। एन्कोडेड ट्रैवर्सल, सिबलिंग रूट, एक गैर-HTTP स्कीम, और एक क्रॉस-यूज़र ऑब्जेक्ट रीड सभी अस्वीकार किए जाते हैं, जबकि एक वैध दस्तावेज़ और स्वामी का अपना ऑर्डर परोसा जाता है।