
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitLabGitLab/hostile.node/rabbithole
टोहीजानकारी एकत्र करनापेनिट्रेशन टेस्टिंग
GitLabhostile.node/rabbithole

Rabbit Hole

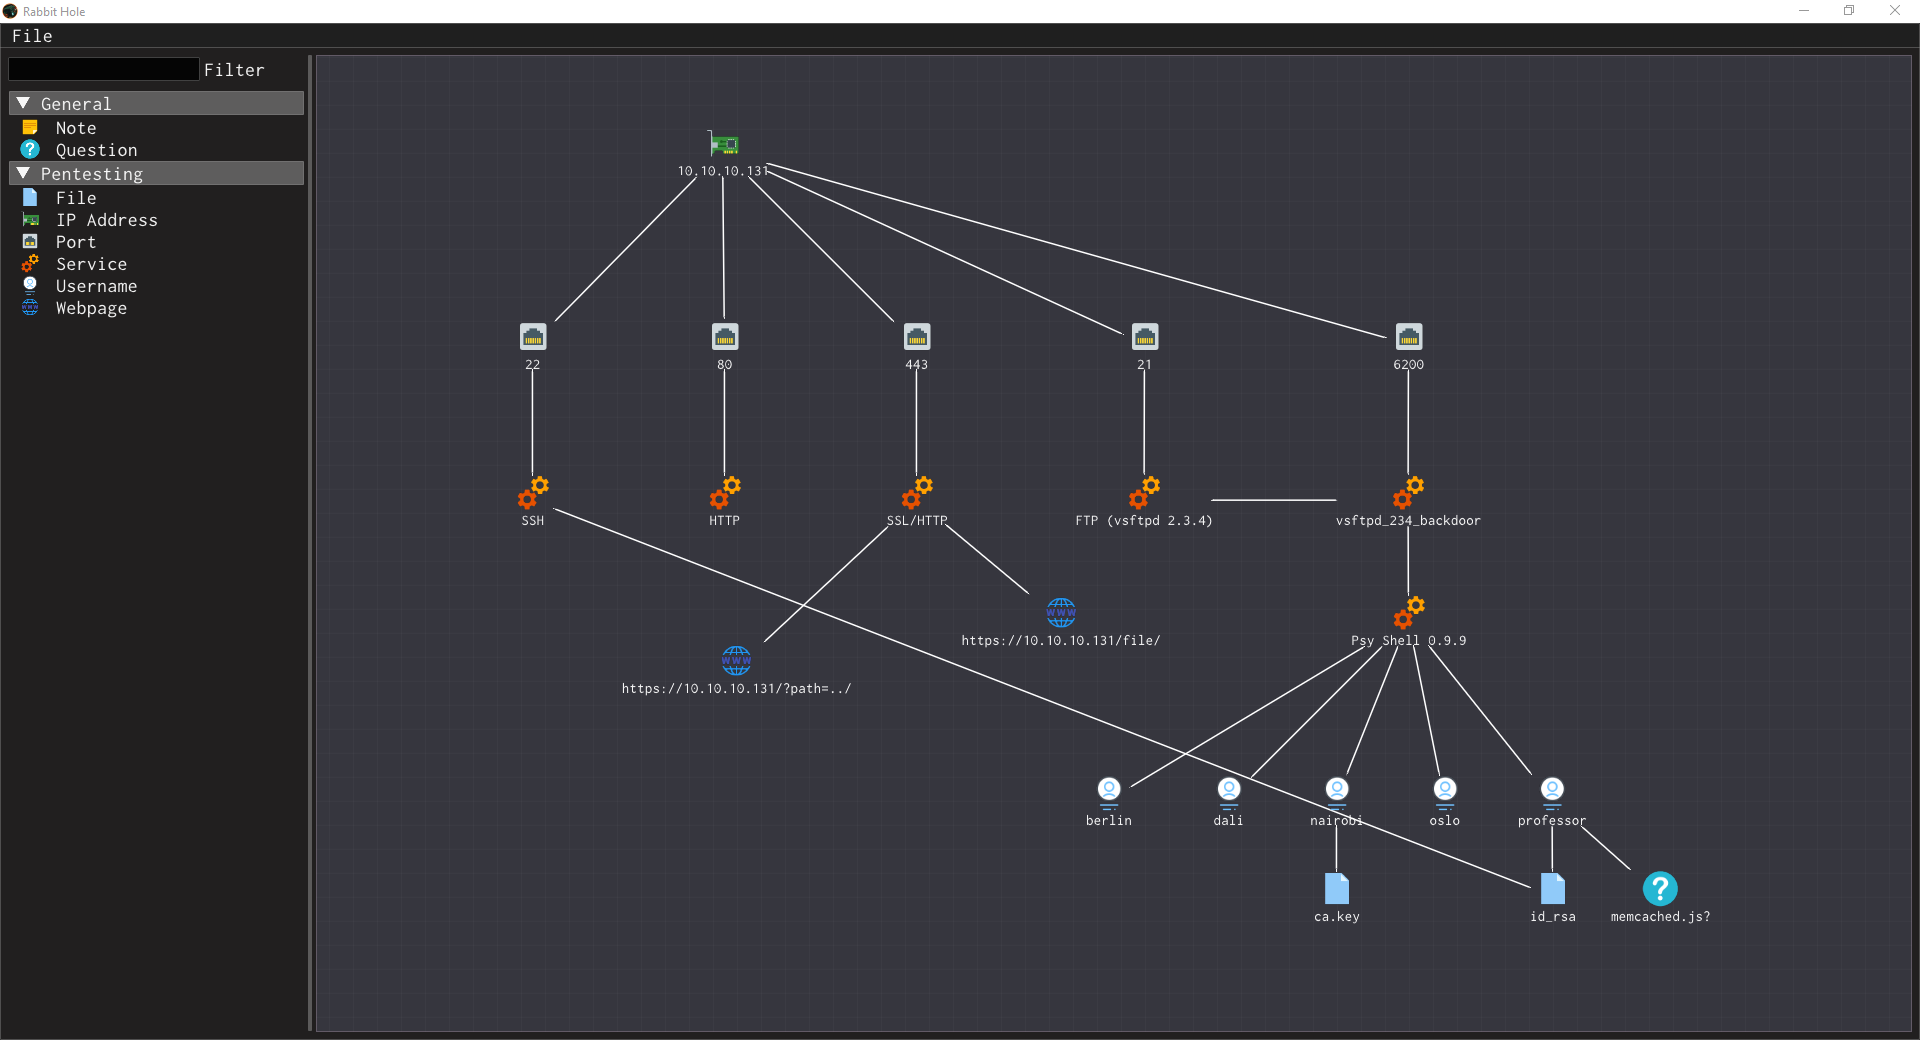
हल्का ग्राफ-आधारित उपकरण जो पेनिट्रेशन टेस्टिंग डेटा को IPs, पोर्ट्स, सेवाओं और निष्कर्षों के दृश्य नोड-लिंक आरेखों में व्यवस्थित करता है, Maltego से प्रेरित।

रिपॉजिटरी देखें
311227 साल पहलेअभी तक समीक्षित नहीं
साझा करें

अवलोकन

Rabbit Hole, Maltego की कार्यक्षमता का एक बहुत सीमित उपसमूह प्रदान करता है, जो पेनिट्रेशन टेस्टिंग के लिए जानकारी के दृश्य प्रतिनिधित्व बनाने पर केंद्रित है। यह विभिन्न प्रकार के नोड्स (जैसे IP पते, पोर्ट, सेवाएँ, आदि) और उनके बीच लिंक का निर्माण प्रदान करता है, जिसमें एक अधिक सीधा इंटरफ़ेस है और किसी भी प्रकार के पंजीकरण की आवश्यकता नहीं है।

इसे Hack The Box में विभिन्न मशीनों से निपटने पर अपनी जानकारी को व्यवस्थित करने में मेरी सहायता करने के लिए एक व्यक्तिगत उपकरण के रूप में बनाया गया है और इस आशा के साथ साझा किया जा रहा है कि यह अन्य लोगों के जीवन को आसान बना देगा।

स्रोत से निर्माण

Linux

Rabbit Hole का परीक्षण Linux Mint और Parrot पर किया गया है। आपको निम्नलिखित निर्भरताओं की आवश्यकता हो सकती है:

sudo apt install xorg-dev libglu1-mesa-dev

निर्माण करने के लिए, निम्नलिखित चलाएँ:

cmake -H. -Bbuild -G "Unix Makefiles"
cmake --build build --config Release

फिर आप Rabbit Hole चला सकते हैं:

./build/bin/rabbithole

Windows

Rabbit Hole का परीक्षण Visual Studio 2017 के साथ निर्माण करते समय किया गया है। इसे निर्माण करने के लिए, निम्नलिखित चलाएँ:

cmake -H. -Bbuild -G "Visual Studio 15 2017 Win64"
cmake --build build --config Release

वैकल्पिक रूप से आप पहले चरण द्वारा उत्पन्न समाधान का उपयोग करके Visual Studio के भीतर से इसे संकलित कर सकते हैं (जो build\rabbithole.sln में होगा)।


श्रेय

  • ImGui, Omar Cornut द्वारा: अंतर्निहित तत्काल मोड उपयोगकर्ता इंटरफ़ेस।
  • ImGuiNodeEditor, Micha Cicho द्वारा: ImGui के ऊपर स्थित आधार एप्लिकेशन और नोड संपादक।
  • ImGuiFileDialog, aiekick और Alastair Growcott द्वारा: ImGui का उपयोग करते हुए क्रॉस-प्लेटफ़ॉर्म फ़ाइल ब्राउज़र।
  • Dirent, Toni Rnkk द्वारा: Windows के लिए dirent कार्यान्वयन।
  • Icons 8: नोड्स के लिए उपयोग किए गए सभी आइकन।
  • Mark Anthony Taduran: एप्लिकेशन / GitLab आइकन।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    360
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




